答案已發布20 個來源
F5 BIG‑IP 與 Linux 核心漏洞被串聯利用:企業網路入侵的新型攻擊鏈
攻擊者先利用暴露在網際網路上的 F5 BIG‑IP APM 遠端程式碼執行漏洞取得初始存取權,再利用 Linux 核心提權漏洞提升為 root。 「Copy Fail」與「Dirty Frag」本身無法遠端攻擊,但在攻擊者已取得系統存取權後,可迅速將低權限帳號升級為完全控制權。
發布者使用 GPT-5.5 編輯圖片由 GPT Image 2 生成
研究答案
重點整理
- 攻擊者先利用暴露在網際網路上的 F5 BIG‑IP APM 遠端程式碼執行漏洞取得初始存取權,再利用 Linux 核心提權漏洞提升為 root。
- 「Copy Fail」與「Dirty Frag」本身無法遠端攻擊,但在攻擊者已取得系統存取權後,可迅速將低權限帳號升級為完全控制權。
- 企業應優先修補 BIG‑IP 與 Linux 核心漏洞、限制邊界設備的 shell 存取、停用高風險核心模組並監控提權與橫向移動行為。
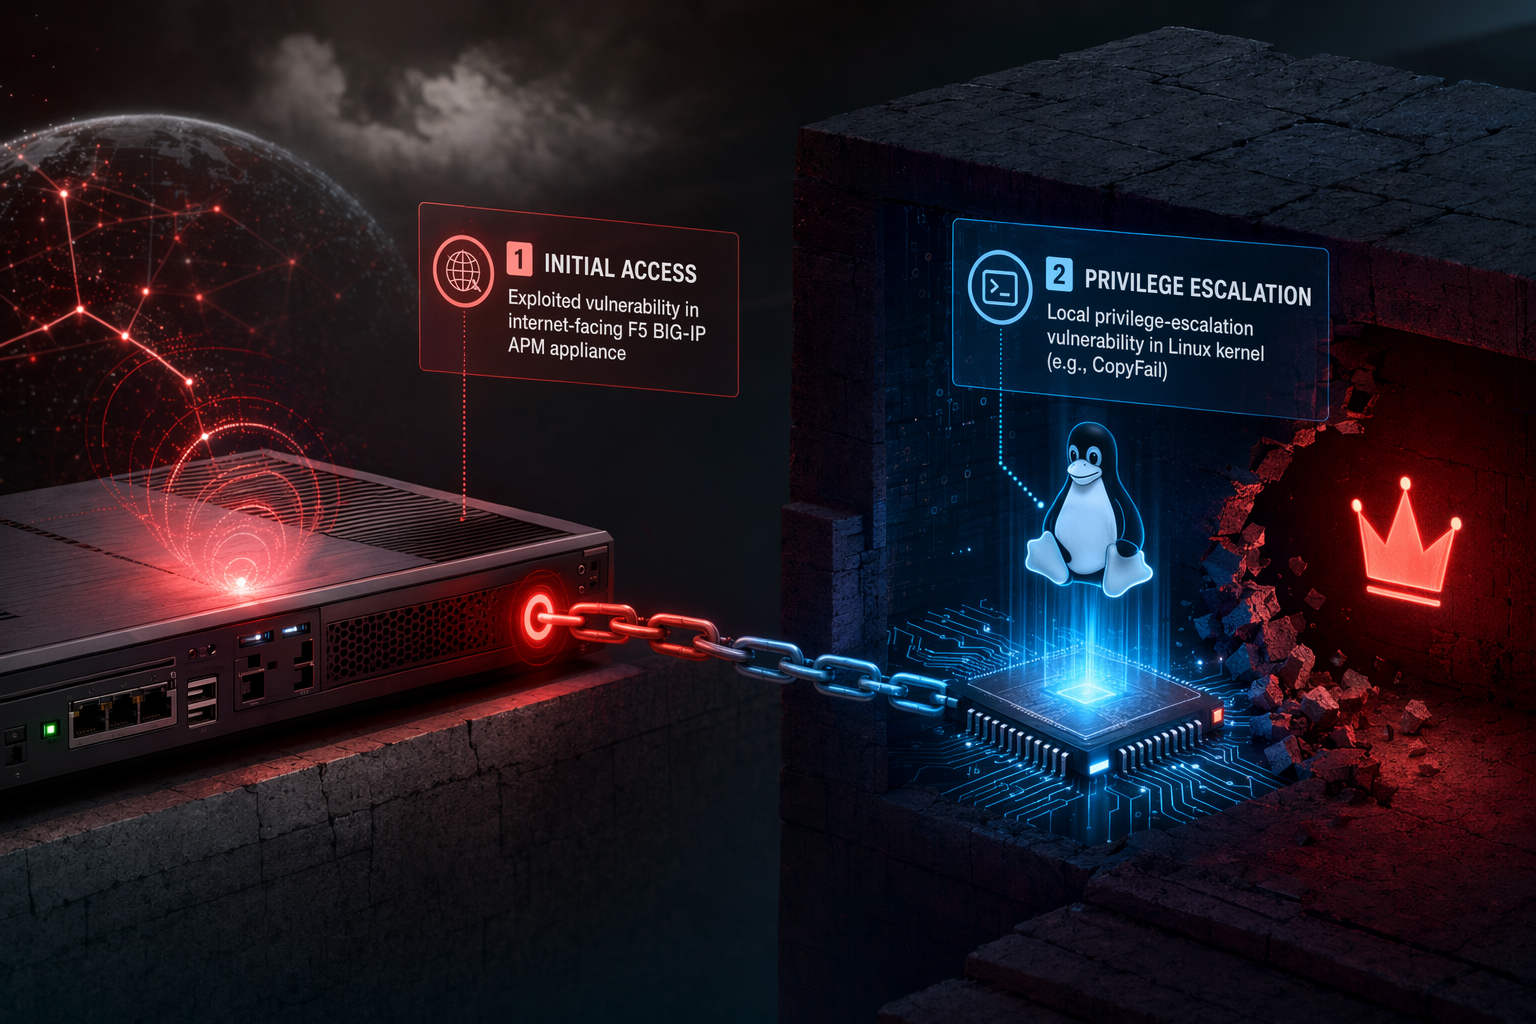
AI 提示詞
openai.comCreate a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
企業資安事件中,一種越來越常見的入侵模式是:先攻破網路邊界設備,再一路滲透到企業核心系統。最新的事件分析顯示,攻擊者會先利用暴露在網際網路上的 F5 BIG‑IP Access Policy Manager(APM),接著再結合 Linux 核心提權漏洞取得 root 權限,最後橫向移動到企業內部服務。
這種攻擊鏈的核心概念是三步驟:取得入口 → 提升權限 → 橫向移動。
第一步:利用 F5 BIG‑IP APM 漏洞取得初始存取權
許多企業會將 F5 BIG‑IP APM 直接對外開放,讓員工透過 VPN、單一登入(SSO)或存取代理進入公司系統。這些設備因此成為攻擊者的重要目標。
一個關鍵漏洞 CVE‑2025‑53521 允許攻擊者在未經驗證的情況下進行遠端程式碼執行(RCE),前提是虛擬伺服器上配置了 APM 存取政策。成功利用後,攻擊者可以在設備上執行任意指令,甚至不需要登入憑證。
該漏洞已被觀察到在真實攻擊中遭利用,並被列入高風險漏洞清單。
Studio Global AI
繼續深入研究
這個頁面包含附來源佐證的答案,你可以在 Studio Global 內繼續追問。
大家也會問
「F5 BIG‑IP 與 Linux 核心漏洞被串聯利用:企業網路入侵的新型攻擊鏈」的簡短答案是什麼?
攻擊者先利用暴露在網際網路上的 F5 BIG‑IP APM 遠端程式碼執行漏洞取得初始存取權,再利用 Linux 核心提權漏洞提升為 root。
最值得優先驗證的重點是什麼?
攻擊者先利用暴露在網際網路上的 F5 BIG‑IP APM 遠端程式碼執行漏洞取得初始存取權,再利用 Linux 核心提權漏洞提升為 root。 「Copy Fail」與「Dirty Frag」本身無法遠端攻擊,但在攻擊者已取得系統存取權後,可迅速將低權限帳號升級為完全控制權。
接下來在實務上該怎麼做?
企業應優先修補 BIG‑IP 與 Linux 核心漏洞、限制邊界設備的 shell 存取、停用高風險核心模組並監控提權與橫向移動行為。
來源
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...