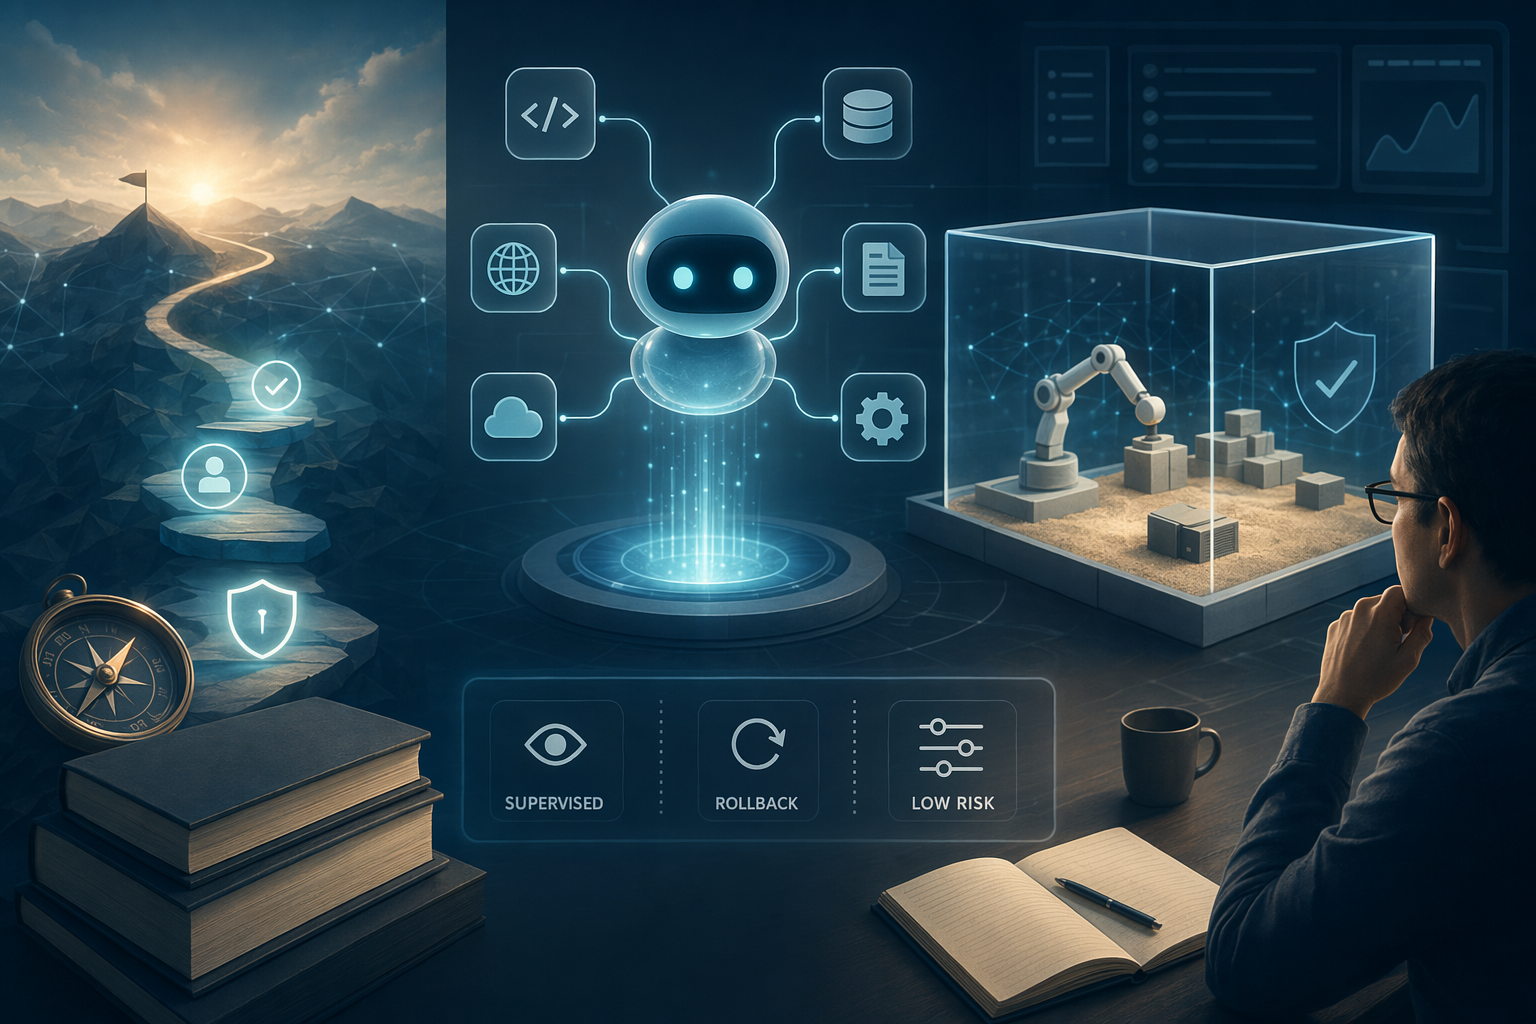
AIエージェントの本質は、会話のうまさではなく、ツールやAPI、ブラウザー、業務システムを使って多段階の作業を実行できる点にある。[1][5] 2025年時点では導入する価値はあるが、いきなり全面自動化するのは危険。低リスクで、人が確認でき、取り消しや再実行ができる業務から試すのが現実的だ。 Microsoftは23万を超える組織がCopilot StudioでAIエージェントや自動化を構築していると述べるが、採用数はそのままROIを意味しない。業務ごとに時間、誤り、確認コスト、権限リスクを測る必要がある。[7] AI Agent/Agentic AI 係乜?2025 年值唔值得用? AI agent 的關鍵,不只是聊天,而是把 AI 模型連接到工具、API 和受控流程。 AI プロンプト Create a landscape editorial hero image for this Studio Global article: AI Agent/Agentic AI 係乜?2025 年值唔值得用?. Article summary: 2025 年,AI agent 值得試但唔值得放手盲信:它是會用工具/API 做事的 AI 系統;MIT AI Agent Index 顯示 30 個較知名 agents 中只有 9 個有記錄到 sandboxing 或 VM isolation,所以起步應限於低風險、可監督、可回滾流程。[1][2][3]. Topic tags: ai, ai agents, agentic ai, automation, workflow automation. Reference image context from search candidates: Reference image 1: visual subject "Deloitte在《2025 AI Forum》中预测,到2025年,25%使用GenAI的公司将启动agentic AI试点,到2027年这一比例将升至50%。但Gartner的调查却显示,只有15%的IT" source context "AI Agent 2025:繁荣背后的真相——从海外主流论坛看技术演进的理性回归-腾讯云开发者社区-腾讯云" Reference image 2: visual subject "Deloitte在《2025 AI Forum》中预测,到2025年,25%使用GenAI的公司将启动agentic AI试点,到2027年这一比例将升至50%。但Gartner的调查却显示,只有15%的IT" source context "AI Agent 2025:繁荣背后的真相——从海外主流论坛看技术演进的理性回归-腾讯云开发者社区-腾讯云" Style: premium digital editorial illustration, source-backed research mood
openai.com 結論から言えば、2025年のAIエージェントは「試す価値はある。ただし、制御された範囲で小さく始めるべき」技術です。
従来のチャットボットとの分かれ目は、自然な会話ができるかどうかではありません。AIがツール、API、ブラウザー、社内システムなどに接続し、目標に沿って複数の手順を実行できるかどうかです。NIST(米国国立標準技術研究所)は、現在の主流のAIエージェントを、汎用AIモデルにソフトウェア上の足場を組み合わせ、モデルがツールを操作してテキスト出力を超えた行動を取れるようにするものだと説明しています。
つまり、権限を持ったAIエージェントは「間違った答えを出す」だけでは済みません。条件によっては、システム上で実際に間違った操作をしてしまう可能性があります。
人々も尋ねます 「AIエージェント/Agentic AIとは? 2025年に使うなら小さく、安全に始める」の短い答えは何ですか? AIエージェントの本質は、会話のうまさではなく、ツールやAPI、ブラウザー、業務システムを使って多段階の作業を実行できる点にある。[1][5]
最初に検証する重要なポイントは何ですか? AIエージェントの本質は、会話のうまさではなく、ツールやAPI、ブラウザー、業務システムを使って多段階の作業を実行できる点にある。[1][5] 2025年時点では導入する価値はあるが、いきなり全面自動化するのは危険。低リスクで、人が確認でき、取り消しや再実行ができる業務から試すのが現実的だ。
次の実践では何をすればいいでしょうか? Microsoftは23万を超える組織がCopilot StudioでAIエージェントや自動化を構築していると述べるが、採用数はそのままROIを意味しない。業務ごとに時間、誤り、確認コスト、権限リスクを測る必要がある。[7]
AIエージェントの本質は、会話のうまさではなく、ツールやAPI、ブラウザー、業務システムを使って多段階の作業を実行できる点にある。[1][5] 2025年時点では導入する価値はあるが、いきなり全面自動化するのは危険。低リスクで、人が確認でき、取り消しや再実行ができる業務から試すのが現実的だ。 Microsoftは23万を超える組織がCopilot StudioでAIエージェントや自動化を構築していると述べるが、採用数はそのままROIを意味しない。業務ごとに時間、誤り、確認コスト、権限リスクを測る必要がある。[7] AI Agent/Agentic AI 係乜?2025 年值唔值得用? AI agent 的關鍵,不只是聊天,而是把 AI 模型連接到工具、API 和受控流程。 AI プロンプト Create a landscape editorial hero image for this Studio Global article: AI Agent/Agentic AI 係乜?2025 年值唔值得用?. Article summary: 2025 年,AI agent 值得試但唔值得放手盲信:它是會用工具/API 做事的 AI 系統;MIT AI Agent Index 顯示 30 個較知名 agents 中只有 9 個有記錄到 sandboxing 或 VM isolation,所以起步應限於低風險、可監督、可回滾流程。[1][2][3]. Topic tags: ai, ai agents, agentic ai, automation, workflow automation. Reference image context from search candidates: Reference image 1: visual subject "Deloitte在《2025 AI Forum》中预测,到2025年,25%使用GenAI的公司将启动agentic AI试点,到2027年这一比例将升至50%。但Gartner的调查却显示,只有15%的IT" source context "AI Agent 2025:繁荣背后的真相——从海外主流论坛看技术演进的理性回归-腾讯云开发者社区-腾讯云" Reference image 2: visual subject "Deloitte在《2025 AI Forum》中预测,到2025年,25%使用GenAI的公司将启动agentic AI试点,到2027年这一比例将升至50%。但Gartner的调查却显示,只有15%的IT" source context "AI Agent 2025:繁荣背后的真相——从海外主流论坛看技术演进的理性回归-腾讯云开发者社区-腾讯云" Style: premium digital editorial illustration, source-backed research mood
openai.com 結論から言えば、2025年のAIエージェントは「試す価値はある。ただし、制御された範囲で小さく始めるべき」技術です。
従来のチャットボットとの分かれ目は、自然な会話ができるかどうかではありません。AIがツール、API、ブラウザー、社内システムなどに接続し、目標に沿って複数の手順を実行できるかどうかです。NIST(米国国立標準技術研究所)は、現在の主流のAIエージェントを、汎用AIモデルにソフトウェア上の足場を組み合わせ、モデルがツールを操作してテキスト出力を超えた行動を取れるようにするものだと説明しています。
つまり、権限を持ったAIエージェントは「間違った答えを出す」だけでは済みません。条件によっては、システム上で実際に間違った操作をしてしまう可能性があります。
人々も尋ねます 「AIエージェント/Agentic AIとは? 2025年に使うなら小さく、安全に始める」の短い答えは何ですか? AIエージェントの本質は、会話のうまさではなく、ツールやAPI、ブラウザー、業務システムを使って多段階の作業を実行できる点にある。[1][5]
最初に検証する重要なポイントは何ですか? AIエージェントの本質は、会話のうまさではなく、ツールやAPI、ブラウザー、業務システムを使って多段階の作業を実行できる点にある。[1][5] 2025年時点では導入する価値はあるが、いきなり全面自動化するのは危険。低リスクで、人が確認でき、取り消しや再実行ができる業務から試すのが現実的だ。
次の実践では何をすればいいでしょうか? Microsoftは23万を超える組織がCopilot StudioでAIエージェントや自動化を構築していると述べるが、採用数はそのままROIを意味しない。業務ごとに時間、誤り、確認コスト、権限リスクを測る必要がある。[7]
AIエージェントを一言で言うと 実務的には、次のように考えると分かりやすいでしょう。
AIエージェント = AIモデル + 目標 + ツール/API + 権限 + 監視・停止・回復の仕組み
NISTは、AIエージェントは環境を知覚し、行動を取れるものだと説明しています。現在の一般的な設計は、汎用AIモデルをソフトウェアの仕組みに組み込み、モデルがツールを操作できるようにするものです。
そのため、ある製品が本当に「エージェント的」かどうかは、名称ではなく次の点で見るべきです。
明確な作業目標がある。
ツール、API、ブラウザー、業務システムを使える。
ツールから返ってきた結果を見て、次の行動を変えられる。
権限管理、人による承認、ログ、監視、停止、ロールバックの設計がある。
MITのAI Agent Indexも、承認要件、監視、緊急停止、サンドボックス、評価などを、エージェントの制御と安全性を見る重要項目として扱っている。
AIエージェントとAgentic AIの違い この2つの言葉はかなり重なって使われます。あえて分けるなら、次のように整理できます。
AIエージェント :具体的なシステムや製品。たとえば、複数のツールをまたいでタスクを進める仕組み。Agentic AI(エージェンティックAI) :AIをより自律的に動かす設計思想やアーキテクチャ。目標に応じて情報を取り、タスクを分解し、業務フローを最適化し、行動する考え方。 短く言えば、**AIエージェントは「仕事をするシステム」、Agentic AIは「AIにより自律的に仕事をさせる設計」**です。
チャットボットや従来の自動化と何が違うのか 種類 見分け方 向いている場面 通常のLLM/チャットボット 主に文章生成、回答、要約、アイデア出しを行う。ツール権限がなければ、基本的には思考補助や下書きにとどまる。 FAQ、要約、文章作成、ブレインストーミング ワークフロー自動化 手順はあらかじめ決まっており、ルールに従って実行される。業務が安定していて例外が少ないなら、エージェントでなくてもよい。 ルールが明確で、変化が少なく、ミスの影響が小さい処理 AIエージェント 目標に応じてツールやAPIを呼び出し、結果を見て次の手順を決め、文章以外の操作も行える。 複数ステップ、複数システム、一定の判断が必要だが人が監督できる業務
単にメール文面や企画案を作りたいだけなら、普通のチャットボットで十分な場合が多いでしょう。一方で、AIに情報を調べさせ、ツールを開かせ、システムを更新させ、結果をまとめさせ、最後に人が承認するような流れなら、AIエージェントの意味が出てきます。
2025年に使うべきか:まずは小さなパイロットから 最初から「完全自動のAI社員」を目指すより、境界を決めた業務で試す方が現実的です。導入候補になりやすいのは、たとえば次のような業務です。
繰り返しが多いが、毎回少し判断が必要。
複数のツール、データソース、社内システムをまたぐ。
入力、出力、成功条件がはっきりしている。
最終結果を人が確認できる。
ミスが起きても取り消し、修正、再実行ができる。
逆に、法律判断、医療判断、財務承認、不可逆な取引、顧客への確約、その他ミスの代償が大きい業務では、最初からエージェントに最後まで任せるべきではありません。AIエージェントの力は、ツール利用とシステム操作にあります。実際の操作に近づくほど、失敗したときの影響も大きくなります。
最大の注意点:自律性は上がるが、透明性が追いついていない MITの2025 AI Agent Indexは、公開情報と開発者とのやり取りに基づき、30の主要AIエージェントの設計、機能、安全性などを整理しています。
透明性も課題です。MIT AI Agent Indexによれば、最先端レベルの自律性を持つ13のエージェントのうち、エージェント的な安全性評価を何らかの形で公開しているものは4つだけでした。
これは「すべてのAIエージェントが危険」という意味ではありません。むしろ、デモの見栄えだけで判断してはいけない、ということです。導入前には最低限、次の点を確認すべきです。
人による承認ポイントを明確に設定できるか。
エージェントの権限を最小限に絞れるか。
すべての操作がログとして残り、後から追跡できるか。
監視、緊急停止、ロールバックの仕組みがあるか。
サンドボックス、VM、テストアカウント、低リスクデータで先に試せるか。
導入ブームは本物でも、ROIは業務ごとに測るべき 企業での利用は確かに広がっています。MicrosoftはBuild 2025で、23万を超える組織がCopilot Studioを使ってAIエージェントや自動化を構築しており、その中にはFortune 500企業の90%が含まれると述べました。
ただし、この数字は慎重に読む必要があります。これはMicrosoftによる採用数であり、AIエージェントと自動化の両方を含みます。利用した、作った、試したという事実は、すべての業務で投資対効果が出ていることを意味しません。
もともとの人手による処理時間。
エージェントが完了するまでの時間。
エラー率と手戻り率。
人による確認コスト。
権限管理、監視、ロールバックにかかるコスト。
本当にボトルネックが減ったのか、それとも確認作業に負担が移っただけなのか。
5分で確認:その業務にAIエージェントは必要か 次の質問に多く「はい」と答えられるなら、小規模なパイロットを検討する価値があります。
入力、出力、成功条件が明確か。
文章生成だけでなく、ツール、API、複数システムの操作が必要か。
エージェントの権限を必要最小限にできるか。
取り消せない操作の前に、人の承認を必ず入れられるか。
監視、ログ、停止、ロールバックの仕組みがあるか。
サンドボックス、VM、テストアカウント、低リスクデータで先に試せるか。
導入前後の時間、エラー、コストを比べる基準データがあるか。
出力、権限、失敗例を定期的に点検する責任者がいるか。
特に3〜6に答えられない場合は、本番環境でエージェントを自律実行させるのは早いでしょう。その場合は、通常のチャットボット、従来型のワークフロー自動化、または人が主導してAIを補助的に使う形の方が安全です。
最後に:AIエージェントは「便利な部下」ではなく「権限を持つ操作層」 AIエージェント/Agentic AIの価値は、AIを「質問に答える道具」から「ツールを使って仕事を進める仕組み」へ広げる点にあります。
最初の一歩は、低リスクで、人が確認でき、失敗しても戻せる業務から。そこで自社のデータを取り、効果とリスクを見てから拡大する。この進め方が、現時点で公開されている安全性と透明性の情報に最も合っています。
Microsoft Build 2025: The age of AI agents and building the open ...
AIエージェントを一言で言うと 実務的には、次のように考えると分かりやすいでしょう。
AIエージェント = AIモデル + 目標 + ツール/API + 権限 + 監視・停止・回復の仕組み
NISTは、AIエージェントは環境を知覚し、行動を取れるものだと説明しています。現在の一般的な設計は、汎用AIモデルをソフトウェアの仕組みに組み込み、モデルがツールを操作できるようにするものです。
そのため、ある製品が本当に「エージェント的」かどうかは、名称ではなく次の点で見るべきです。
明確な作業目標がある。
ツール、API、ブラウザー、業務システムを使える。
ツールから返ってきた結果を見て、次の行動を変えられる。
権限管理、人による承認、ログ、監視、停止、ロールバックの設計がある。
MITのAI Agent Indexも、承認要件、監視、緊急停止、サンドボックス、評価などを、エージェントの制御と安全性を見る重要項目として扱っている。
AIエージェントとAgentic AIの違い この2つの言葉はかなり重なって使われます。あえて分けるなら、次のように整理できます。
AIエージェント :具体的なシステムや製品。たとえば、複数のツールをまたいでタスクを進める仕組み。Agentic AI(エージェンティックAI) :AIをより自律的に動かす設計思想やアーキテクチャ。目標に応じて情報を取り、タスクを分解し、業務フローを最適化し、行動する考え方。 短く言えば、**AIエージェントは「仕事をするシステム」、Agentic AIは「AIにより自律的に仕事をさせる設計」**です。
チャットボットや従来の自動化と何が違うのか 種類 見分け方 向いている場面 通常のLLM/チャットボット 主に文章生成、回答、要約、アイデア出しを行う。ツール権限がなければ、基本的には思考補助や下書きにとどまる。 FAQ、要約、文章作成、ブレインストーミング ワークフロー自動化 手順はあらかじめ決まっており、ルールに従って実行される。業務が安定していて例外が少ないなら、エージェントでなくてもよい。 ルールが明確で、変化が少なく、ミスの影響が小さい処理 AIエージェント 目標に応じてツールやAPIを呼び出し、結果を見て次の手順を決め、文章以外の操作も行える。 複数ステップ、複数システム、一定の判断が必要だが人が監督できる業務
単にメール文面や企画案を作りたいだけなら、普通のチャットボットで十分な場合が多いでしょう。一方で、AIに情報を調べさせ、ツールを開かせ、システムを更新させ、結果をまとめさせ、最後に人が承認するような流れなら、AIエージェントの意味が出てきます。
2025年に使うべきか:まずは小さなパイロットから 最初から「完全自動のAI社員」を目指すより、境界を決めた業務で試す方が現実的です。導入候補になりやすいのは、たとえば次のような業務です。
繰り返しが多いが、毎回少し判断が必要。
複数のツール、データソース、社内システムをまたぐ。
入力、出力、成功条件がはっきりしている。
最終結果を人が確認できる。
ミスが起きても取り消し、修正、再実行ができる。
逆に、法律判断、医療判断、財務承認、不可逆な取引、顧客への確約、その他ミスの代償が大きい業務では、最初からエージェントに最後まで任せるべきではありません。AIエージェントの力は、ツール利用とシステム操作にあります。実際の操作に近づくほど、失敗したときの影響も大きくなります。
最大の注意点:自律性は上がるが、透明性が追いついていない MITの2025 AI Agent Indexは、公開情報と開発者とのやり取りに基づき、30の主要AIエージェントの設計、機能、安全性などを整理しています。
透明性も課題です。MIT AI Agent Indexによれば、最先端レベルの自律性を持つ13のエージェントのうち、エージェント的な安全性評価を何らかの形で公開しているものは4つだけでした。
これは「すべてのAIエージェントが危険」という意味ではありません。むしろ、デモの見栄えだけで判断してはいけない、ということです。導入前には最低限、次の点を確認すべきです。
人による承認ポイントを明確に設定できるか。
エージェントの権限を最小限に絞れるか。
すべての操作がログとして残り、後から追跡できるか。
監視、緊急停止、ロールバックの仕組みがあるか。
サンドボックス、VM、テストアカウント、低リスクデータで先に試せるか。
導入ブームは本物でも、ROIは業務ごとに測るべき 企業での利用は確かに広がっています。MicrosoftはBuild 2025で、23万を超える組織がCopilot Studioを使ってAIエージェントや自動化を構築しており、その中にはFortune 500企業の90%が含まれると述べました。
ただし、この数字は慎重に読む必要があります。これはMicrosoftによる採用数であり、AIエージェントと自動化の両方を含みます。利用した、作った、試したという事実は、すべての業務で投資対効果が出ていることを意味しません。
もともとの人手による処理時間。
エージェントが完了するまでの時間。
エラー率と手戻り率。
人による確認コスト。
権限管理、監視、ロールバックにかかるコスト。
本当にボトルネックが減ったのか、それとも確認作業に負担が移っただけなのか。
5分で確認:その業務にAIエージェントは必要か 次の質問に多く「はい」と答えられるなら、小規模なパイロットを検討する価値があります。
入力、出力、成功条件が明確か。
文章生成だけでなく、ツール、API、複数システムの操作が必要か。
エージェントの権限を必要最小限にできるか。
取り消せない操作の前に、人の承認を必ず入れられるか。
監視、ログ、停止、ロールバックの仕組みがあるか。
サンドボックス、VM、テストアカウント、低リスクデータで先に試せるか。
導入前後の時間、エラー、コストを比べる基準データがあるか。
出力、権限、失敗例を定期的に点検する責任者がいるか。
特に3〜6に答えられない場合は、本番環境でエージェントを自律実行させるのは早いでしょう。その場合は、通常のチャットボット、従来型のワークフロー自動化、または人が主導してAIを補助的に使う形の方が安全です。
最後に:AIエージェントは「便利な部下」ではなく「権限を持つ操作層」 AIエージェント/Agentic AIの価値は、AIを「質問に答える道具」から「ツールを使って仕事を進める仕組み」へ広げる点にあります。
最初の一歩は、低リスクで、人が確認でき、失敗しても戻せる業務から。そこで自社のデータを取り、効果とリスクを見てから拡大する。この進め方が、現時点で公開されている安全性と透明性の情報に最も合っています。
Microsoft Build 2025: The age of AI agents and building the open ...