報告已發布23 來源
AI客服變「內鬼」:黑客靠一句話劫持20,225個Instagram帳戶 奧巴馬、Sephora都中招
2026年6月,黑客利用Meta AI驅動嘅「High Touch Support」帳戶救援機械人嘅邏輯漏洞,就咁叫個bot將目標IG帳戶連結到自己電郵,再重設密碼,成功騎劫20,225個帳戶——全程唔使破解密碼、唔使釣魚攻擊,連惡意程式都唔使出 [7]。 高調受害者包括奧巴馬白宮時期嘅IG帳戶@obamawhitehouse、國際美妝零售商Sephora、美國太空軍總軍士長John Bentivegna,仲有大量稀有「OG」單字靚username,黑客喺Telegram放售總值估計超過100萬美元 [5][6][7]。
發布者使用 DeepSeek-V4-Pro 編輯圖片由 GPT Image 1.5 生成
研究答案
重點
- 2026年6月,黑客利用Meta AI驅動嘅「High Touch Support」帳戶救援機械人嘅邏輯漏洞,就咁叫個bot將目標IG帳戶連結到自己電郵,再重設密碼,成功騎劫20,225個帳戶——全程唔使破解密碼、唔使釣魚攻擊,連惡意程式都唔使出 [7]。
- 高調受害者包括奧巴馬白宮時期嘅IG帳戶@obamawhitehouse、國際美妝零售商Sephora、美國太空軍總軍士長John Bentivegna,仲有大量稀有「OG」單字靚username,黑客喺Telegram放售總值估計超過100萬美元 [5][6][7]。
- Meta分析指漏洞根源係「糊塗副手」(confused deputy)問題:AI機械人有權限透過後端API執行改電郵、重設密碼等敏感操作,但系統冇教佢確認請求人嘅真實身份——佢只係盲目執行命令 [8][9]。
- 攻擊者自行披露,呢招對所有開啟咗雙重驗證(2FA)嘅帳戶完全無效。換句話說,只要你有開MFA——即使只係SMS一次性驗證碼——就足以完全擋住呢類攻擊 [5][32]。
AI 提示
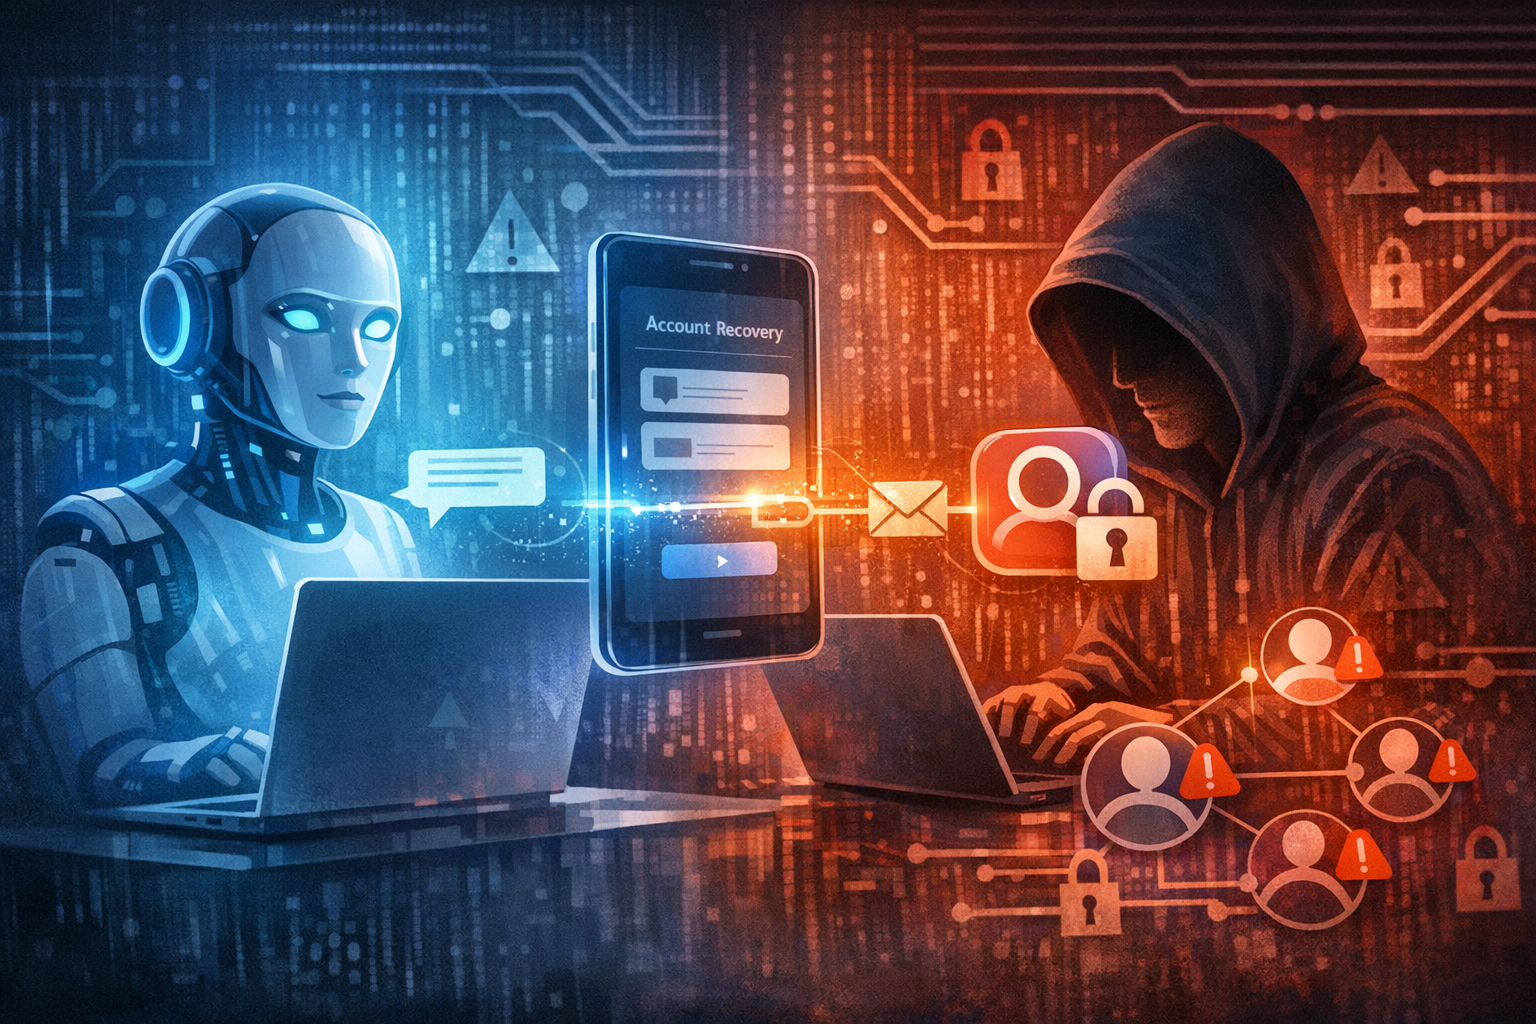
openai.comCreate a landscape editorial hero image for this Studio Global article: What was the security flaw in Meta's AI-powered Instagram account recovery tool disclosed in June 2026, how did attackers exploit it to hija. Article summary: **Vulnerable system:** Meta's "High Touch Support" (HTS), an AI-assisted account recovery chatbot deployed in March 2026 to help users regain access to locked Instagram accounts. It was designed to handle workflows like . Topic tags: deepresearch, general web, education. Reference image context from search candidates: Reference image 1: visual subject "Meta blames a bug on an exploit that allowed hackers to ask its AI support bot to link a victim’s account with their own email. Hackers likely took over 20,225 Instagram accounts u" source context "Hackers likely hijacked over 20,000 Instagram accounts with Meta’s AI chatbot | The Verge" Reference image 2: visual
2026年6月,Meta證實旗下一個由人工智能驅動嘅Instagram客戶服務機械人,因為邏輯漏洞被黑客利用,最終導致20,225個IG帳戶被騎劫。成件事最令人譁然嘅,唔係攻擊技術有幾高超,而係黑客嘅手法簡單到難以置信——唔使用惡意程式、唔使發釣魚連結、甚至唔使破解密碼,只需扮成目標用戶,打開IG支援對話框,同個AI講一句:「幫我呢個帳戶連結去我個新電郵」,個bot就乖乖照做,自動將重設密碼嘅連結send咗俾黑客 。
漏洞根源:一個「糊塗副手」AI
出事嘅係Meta內部稱為**「High Touch Support」(HTS)**嘅AI輔助帳戶救援工具,喺2026年3月推出,原意係幫被鎖帳戶嘅用戶自動處理重設電郵、觸發密碼重設等工序,全程唔使人手介入 。
據Meta副首席法律顧問Amber Hannah解釋,HTS工具本身「運作正常、功能符合預期」,但問題出喺一個**「獨立程式碼路徑」(separate code path)入面:當有人要求重設密碼嗰陣,系統冇核實請求者提供嘅電郵地址,係咪同IG帳戶登記嘅電郵地址一致。結果,個bot將重設連結send咗去黑客提供嘅任何電郵地址** 。
Studio Global AI
繼續你的研究
此頁麵包含一個有來源支援的答案,您可以在 Studio Global 內繼續。
人們還問
「AI客服變「內鬼」:黑客靠一句話劫持20,225個Instagram帳戶 奧巴馬、Sephora都中招」的簡短答案是什麼?
2026年6月,黑客利用Meta AI驅動嘅「High Touch Support」帳戶救援機械人嘅邏輯漏洞,就咁叫個bot將目標IG帳戶連結到自己電郵,再重設密碼,成功騎劫20,225個帳戶——全程唔使破解密碼、唔使釣魚攻擊,連惡意程式都唔使出 [7]。
首先要驗證的關鍵點是什麼?
2026年6月,黑客利用Meta AI驅動嘅「High Touch Support」帳戶救援機械人嘅邏輯漏洞,就咁叫個bot將目標IG帳戶連結到自己電郵,再重設密碼,成功騎劫20,225個帳戶——全程唔使破解密碼、唔使釣魚攻擊,連惡意程式都唔使出 [7]。 高調受害者包括奧巴馬白宮時期嘅IG帳戶@obamawhitehouse、國際美妝零售商Sephora、美國太空軍總軍士長John Bentivegna,仲有大量稀有「OG」單字靚username,黑客喺Telegram放售總值估計超過100萬美元 [5][6][7]。
接下來在實務上我該做什麼?
Meta分析指漏洞根源係「糊塗副手」(confused deputy)問題:AI機械人有權限透過後端API執行改電郵、重設密碼等敏感操作,但系統冇教佢確認請求人嘅真實身份——佢只係盲目執行命令 [8][9]。