答案已發布20 來源
黑客串連 F5 BIG‑IP 同 Linux 權限提升漏洞 由邊界設備滲透企業內網
攻擊者先利用 F5 BIG‑IP APM 的遠端程式碼執行漏洞取得入口,再用 Linux「Copy Fail」或「Dirty Frag」漏洞將低權限存取升級為 root。 Copy Fail(CVE‑2026‑31431)同 Dirty Frag(CVE‑2026‑43284)本身唔可以遠端攻擊,但一旦入侵者已經取得系統存取,就可以用嚟升權。
發布者使用 GPT-5.5 編輯圖片由 GPT Image 2 生成
研究答案
重點
- 攻擊者先利用 F5 BIG‑IP APM 的遠端程式碼執行漏洞取得入口,再用 Linux「Copy Fail」或「Dirty Frag」漏洞將低權限存取升級為 root。
- Copy Fail(CVE‑2026‑31431)同 Dirty Frag(CVE‑2026‑43284)本身唔可以遠端攻擊,但一旦入侵者已經取得系統存取,就可以用嚟升權。
- 企業應優先修補 BIG‑IP 同 Linux kernel、限制邊界設備 shell 存取、必要時停用相關 kernel module,同時監控升權同橫向移動跡象。
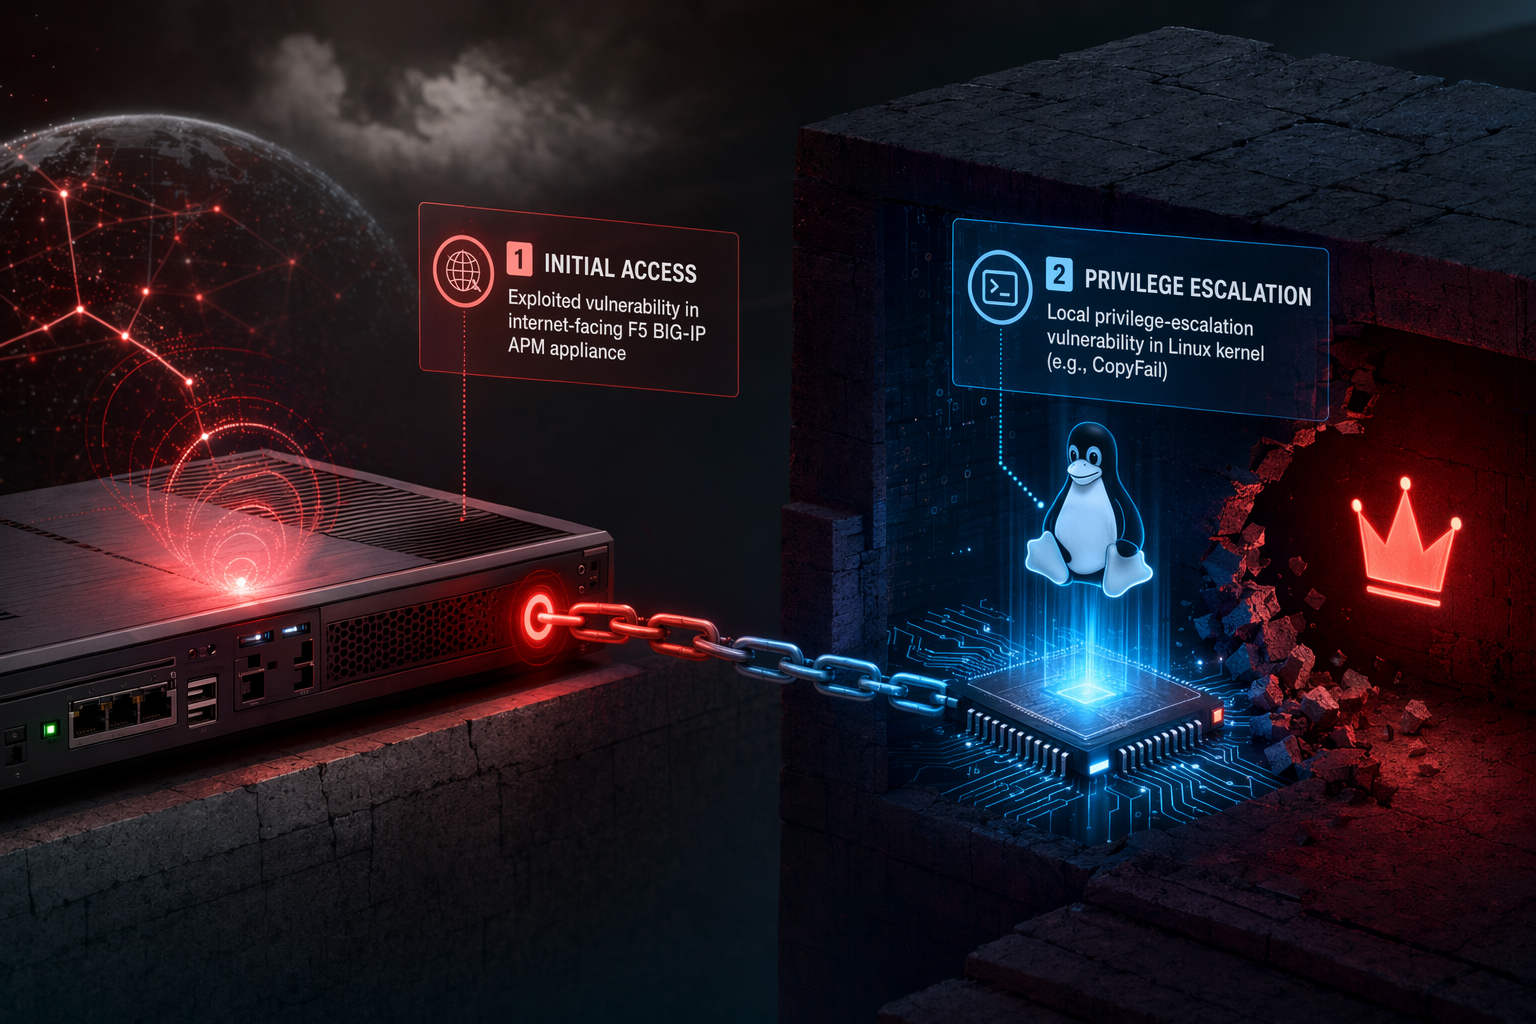
AI 提示
openai.comCreate a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
企業網絡入侵手法近年出現一個明顯趨勢:先攻破對外的安全設備,再利用 Linux 系統漏洞升權,最後橫向移動到內部核心系統。安全研究顯示,攻擊者會先入侵公開在互聯網上的 F5 BIG‑IP Access Policy Manager (APM),之後再利用 Linux kernel 的本地權限提升漏洞,例如 Copy Fail 或 Dirty Frag,取得 root 權限並深入企業網絡。
呢種多階段攻擊模式其實非常有效:邊界設備通常直接面向互聯網,但同時又被企業內部系統高度信任,一旦被攻破,後果往往比普通伺服器更嚴重。
第一步:利用 F5 BIG‑IP 漏洞取得入口
好多企業會將 F5 BIG‑IP APM 直接暴露喺互聯網,用作 VPN、身份驗證或者存取代理。呢類設備自然成為黑客嘅熱門目標。
其中一個高危漏洞 CVE‑2025‑53521,如果虛擬伺服器設定咗 APM access policy,攻擊者就可以透過特製網絡流量達到未經身份驗證的遠端程式碼執行(RCE)。
Studio Global AI
繼續你的研究
此頁麵包含一個有來源支援的答案,您可以在 Studio Global 內繼續。
人們還問
「黑客串連 F5 BIG‑IP 同 Linux 權限提升漏洞 由邊界設備滲透企業內網」的簡短答案是什麼?
攻擊者先利用 F5 BIG‑IP APM 的遠端程式碼執行漏洞取得入口,再用 Linux「Copy Fail」或「Dirty Frag」漏洞將低權限存取升級為 root。
首先要驗證的關鍵點是什麼?
攻擊者先利用 F5 BIG‑IP APM 的遠端程式碼執行漏洞取得入口,再用 Linux「Copy Fail」或「Dirty Frag」漏洞將低權限存取升級為 root。 Copy Fail(CVE‑2026‑31431)同 Dirty Frag(CVE‑2026‑43284)本身唔可以遠端攻擊,但一旦入侵者已經取得系統存取,就可以用嚟升權。
接下來在實務上我該做什麼?
企業應優先修補 BIG‑IP 同 Linux kernel、限制邊界設備 shell 存取、必要時停用相關 kernel module,同時監控升權同橫向移動跡象。
來源
microsoft.comFrom edge appliance to enterprise compromise: Multi-stage Linux ...
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU