答案已發布22 來源
White Circle:企業 AI 正需要一層即時監控與治理系統
巴黎 AI 治理新創 White Circle 建立一個即時控制層,夾在應用程式與 AI 模型之間,監控所有輸入輸出並偵測風險,例如幻覺、提示注入與資料外洩。[13][14] 平台主打在 AI 系統「上線運作時」持續監控與執行政策,而不只是部署前測試,讓企業可以即時阻擋不安全或錯誤的回應。[8][14] 公司由工程師 Denis Shilov 創辦,他曾展示能繞過多個 AI 模型安全機制的「通用越獄提示」,凸顯 AI 需要額外的監控與治理層。[2][17]
發布者使用 GPT-5.5 編輯
研究答案
重點
- 巴黎 AI 治理新創 White Circle 建立一個即時控制層,夾在應用程式與 AI 模型之間,監控所有輸入輸出並偵測風險,例如幻覺、提示注入與資料外洩。[13][14]
- 平台主打在 AI 系統「上線運作時」持續監控與執行政策,而不只是部署前測試,讓企業可以即時阻擋不安全或錯誤的回應。[8][14]
- 公司由工程師 Denis Shilov 創辦,他曾展示能繞過多個 AI 模型安全機制的「通用越獄提示」,凸顯 AI 需要額外的監控與治理層。[2][17]
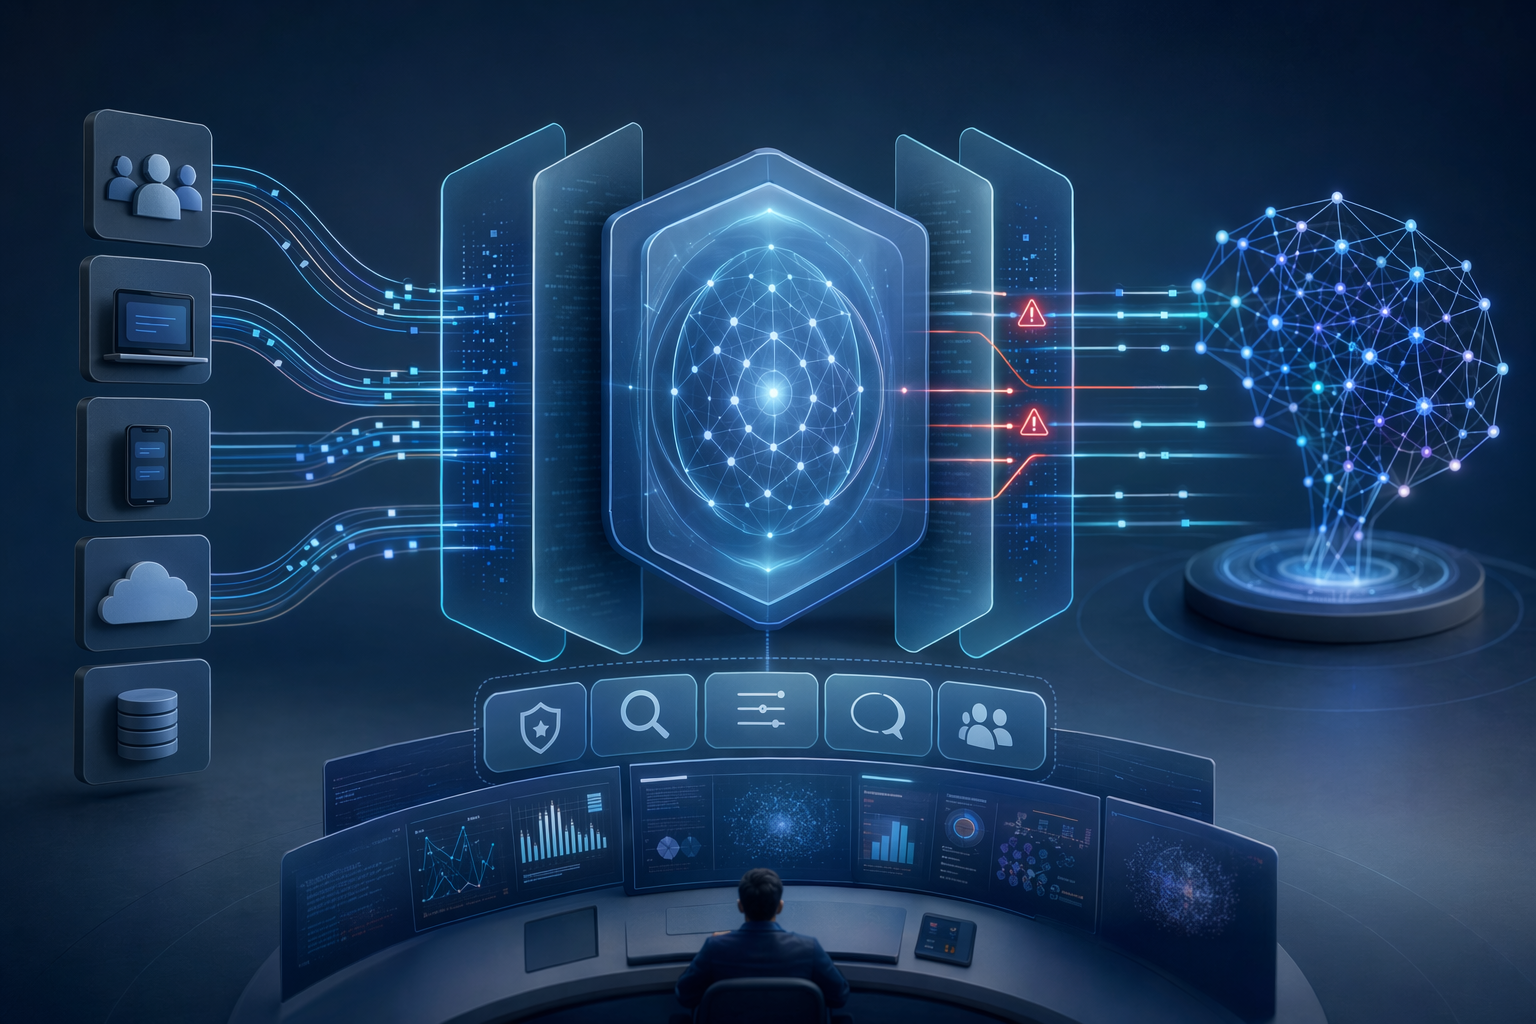
AI 提示
openai.comCreate a landscape editorial hero image for this Studio Global article: How does the AI governance startup White Circle help companies monitor and secure AI systems in real time, what problems in modern AI develo. Article summary: White Circle is positioning itself as a real-time “control layer” for enterprise AI: it sits between users/apps and AI models, monitors inputs and outputs, and helps detect or block unsafe behavior such as harmful conten. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "AI Governance Platforms help modern enterprises discover, monitor, and manage how AI systems are used safely, responsibly, and in compliance" source context "10 Best AI Governance Platforms in 2026 | CloudEagle.ai" Reference image 2: visual subject "AI Governance Platforms help modern enterprises discover, monitor, and manage ho
人工智能正快速由實驗工具變成企業基礎設施。不過,當 AI 真正被部署到產品與內部系統後,企業會面對一個新問題:如何在 AI 運作期間即時監控與控制模型行為。
巴黎 AI 新創 White Circle 就是針對這個缺口而生。公司的平台被定位為 AI 應用程式的 runtime 控制層(control layer)——即是在模型與應用之間加入一層監控與安全機制,在系統運行時即時檢查 AI 的輸入與輸出。公司最近完成 1,100 萬美元種子輪融資,由多位 AI 業界重量級人物投資,準備擴大產品與全球部署。
Studio Global AI
繼續你的研究
此頁麵包含一個有來源支援的答案,您可以在 Studio Global 內繼續。
人們還問
「White Circle:企業 AI 正需要一層即時監控與治理系統」的簡短答案是什麼?
巴黎 AI 治理新創 White Circle 建立一個即時控制層,夾在應用程式與 AI 模型之間,監控所有輸入輸出並偵測風險,例如幻覺、提示注入與資料外洩。[13][14]
首先要驗證的關鍵點是什麼?
巴黎 AI 治理新創 White Circle 建立一個即時控制層,夾在應用程式與 AI 模型之間,監控所有輸入輸出並偵測風險,例如幻覺、提示注入與資料外洩。[13][14] 平台主打在 AI 系統「上線運作時」持續監控與執行政策,而不只是部署前測試,讓企業可以即時阻擋不安全或錯誤的回應。[8][14]
接下來在實務上我該做什麼?
公司由工程師 Denis Shilov 創辦,他曾展示能繞過多個 AI 模型安全機制的「通用越獄提示」,凸顯 AI 需要額外的監控與治理層。[2][17]