答案已发布19 来源
REMUS信息窃取木马:正在演变为完整的MaaS身份攻击威胁
REMUS是与Lumma Stealer技术谱系相关的新一代信息窃取木马,已演变为商业化“恶意软件即服务”(MaaS)平台,可窃取浏览器会话、认证令牌以及密码管理器相关数据。[1][4] 研究人员发现该恶意软件开始针对1Password、LastPass、Bitwarden等浏览器扩展,并利用EtherHiding与会话/令牌窃取技术,在许多情况下可绕过多因素认证(MFA)。[4][6] 这种趋势反映出信息窃取木马正在从“偷密码”升级为“窃取身份与已认证会话”,显著加快企业账户被接管的速度和规模。[1][22]
发布者使用 GPT-5.5 编辑图片由 GPT Image 2 生成
研究答案
要点
- REMUS是与Lumma Stealer技术谱系相关的新一代信息窃取木马,已演变为商业化“恶意软件即服务”(MaaS)平台,可窃取浏览器会话、认证令牌以及密码管理器相关数据。[1][4]
- 研究人员发现该恶意软件开始针对1Password、LastPass、Bitwarden等浏览器扩展,并利用EtherHiding与会话/令牌窃取技术,在许多情况下可绕过多因素认证(MFA)。[4][6]
- 这种趋势反映出信息窃取木马正在从“偷密码”升级为“窃取身份与已认证会话”,显著加快企业账户被接管的速度和规模。[1][22]
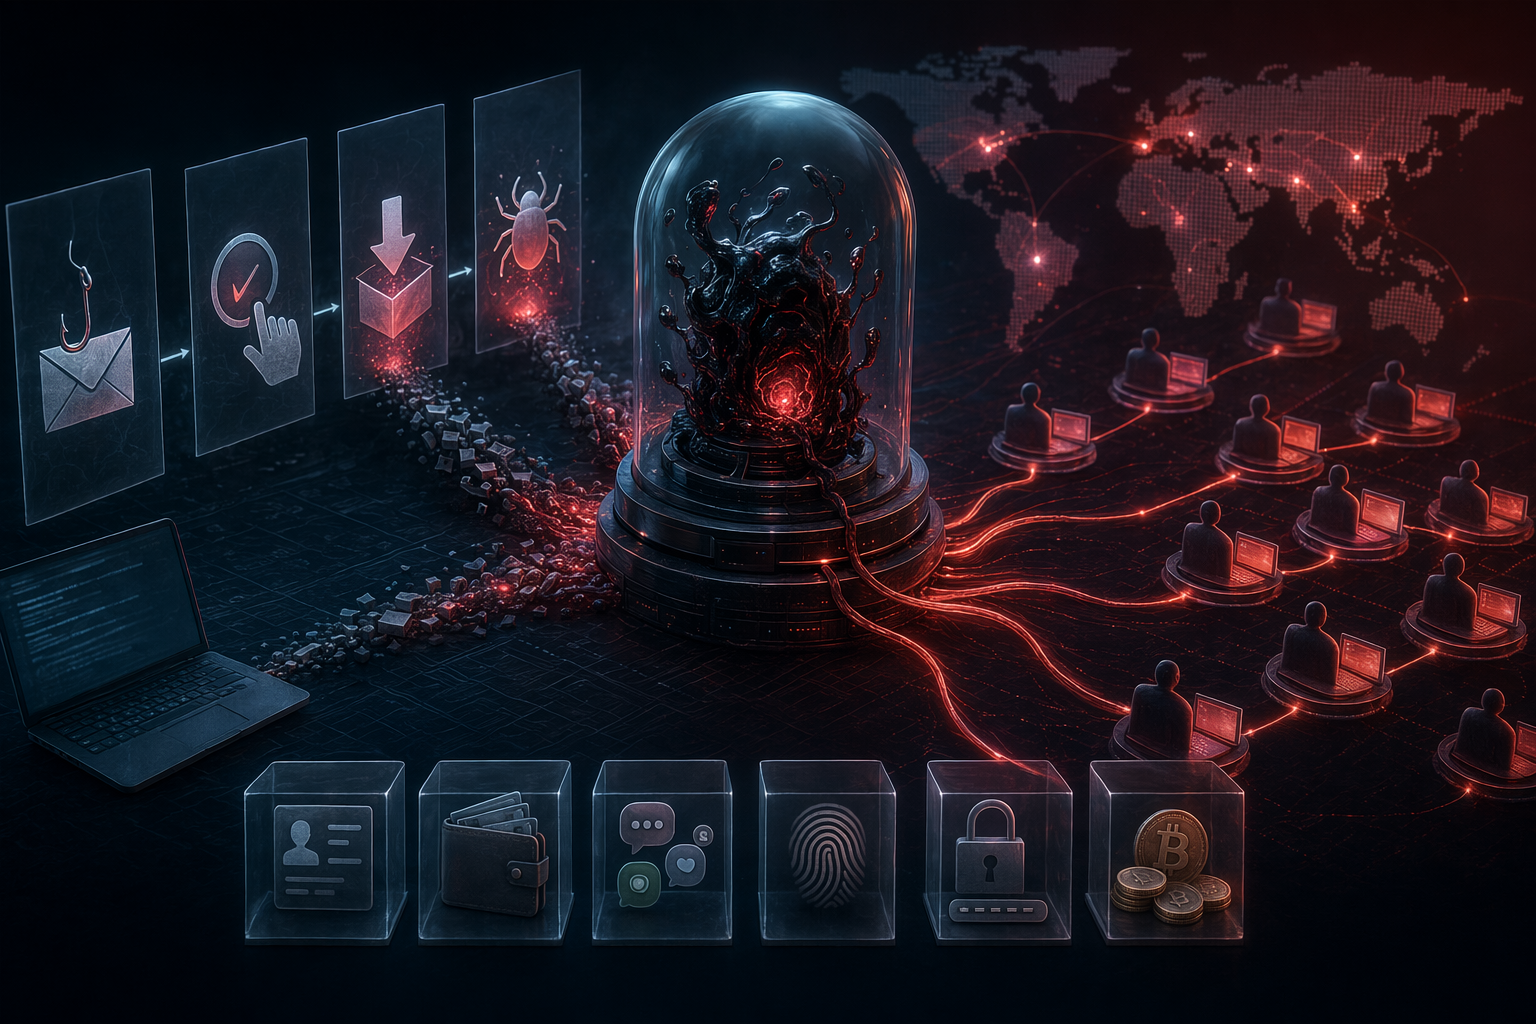
AI 提示
openai.comCreate a landscape editorial hero image for this Studio Global article: What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-ser. Article summary: REMUS appears to have moved from a Lumma-like successor into a commercialized, fast-evolving Malware-as-a-Service platform focused on identity theft rather than simple password scraping. The larger shift is that 2026 inf. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "Attack flow diagram displaying the Lumma Stealer affiliate using the ClickFix technique to socially engineer users to ultimately download and deploy Lumma on their device, which ex" source context "Lumma Stealer: Breaking down the delivery techniques and capabilities of a prolific infostealer | Microsoft Security Blo" Reference
信息窃取型恶意软件(Infostealer)长期以来主要目标是浏览器保存的密码或加密货币钱包。但最新一代恶意软件的目标已经发生变化:直接窃取数字身份本身。
最新安全研究显示,REMUS infostealer 已从与 Lumma Stealer 有技术关联的凭证窃取工具,快速演变为结构化的 恶意软件即服务(Malware‑as‑a‑Service,MaaS)平台。它不仅能够窃取密码,还能获取浏览器会话、认证令牌甚至密码管理器数据,使攻击者能够在感染终端后迅速扩展到企业账户接管。
从 Lumma Stealer 演化而来
REMUS 与 Lumma Stealer 具有明显的技术血缘关系。Lumma 是一个知名的信息窃取恶意软件家族,自 2022 年起就在地下论坛以 MaaS 形式出售。
Studio Global AI
继续你的研究
此页面包含一个有来源支持的答案,您可以在 Studio Global 内继续。
人们还问
“REMUS信息窃取木马:正在演变为完整的MaaS身份攻击威胁”的简短答案是什么?
REMUS是与Lumma Stealer技术谱系相关的新一代信息窃取木马,已演变为商业化“恶意软件即服务”(MaaS)平台,可窃取浏览器会话、认证令牌以及密码管理器相关数据。[1][4]
首先要验证的关键点是什么?
REMUS是与Lumma Stealer技术谱系相关的新一代信息窃取木马,已演变为商业化“恶意软件即服务”(MaaS)平台,可窃取浏览器会话、认证令牌以及密码管理器相关数据。[1][4] 研究人员发现该恶意软件开始针对1Password、LastPass、Bitwarden等浏览器扩展,并利用EtherHiding与会话/令牌窃取技术,在许多情况下可绕过多因素认证(MFA)。[4][6]
接下来在实践中我应该做什么?
这种趋势反映出信息窃取木马正在从“偷密码”升级为“窃取身份与已认证会话”,显著加快企业账户被接管的速度和规模。[1][22]