Singpass Passkey hoạt động thế nào và ai có thể sử dụng?
Singpass Passkey bắt đầu thử nghiệm từ ngày 1/7/2026 cho người dùng iPhone trên trình duyệt di động. Passkey không gửi mật khẩu hoặc mã OTP trong lúc đăng nhập.
Đăng bởiBiên tập bằng GPT-5.6 LunaHình ảnh được tạo bằng GPT Image 1.5
Singpass Passkey bắt đầu thử nghiệm từ ngày 1/7/2026 cho người dùng iPhone trên trình duyệt di động.
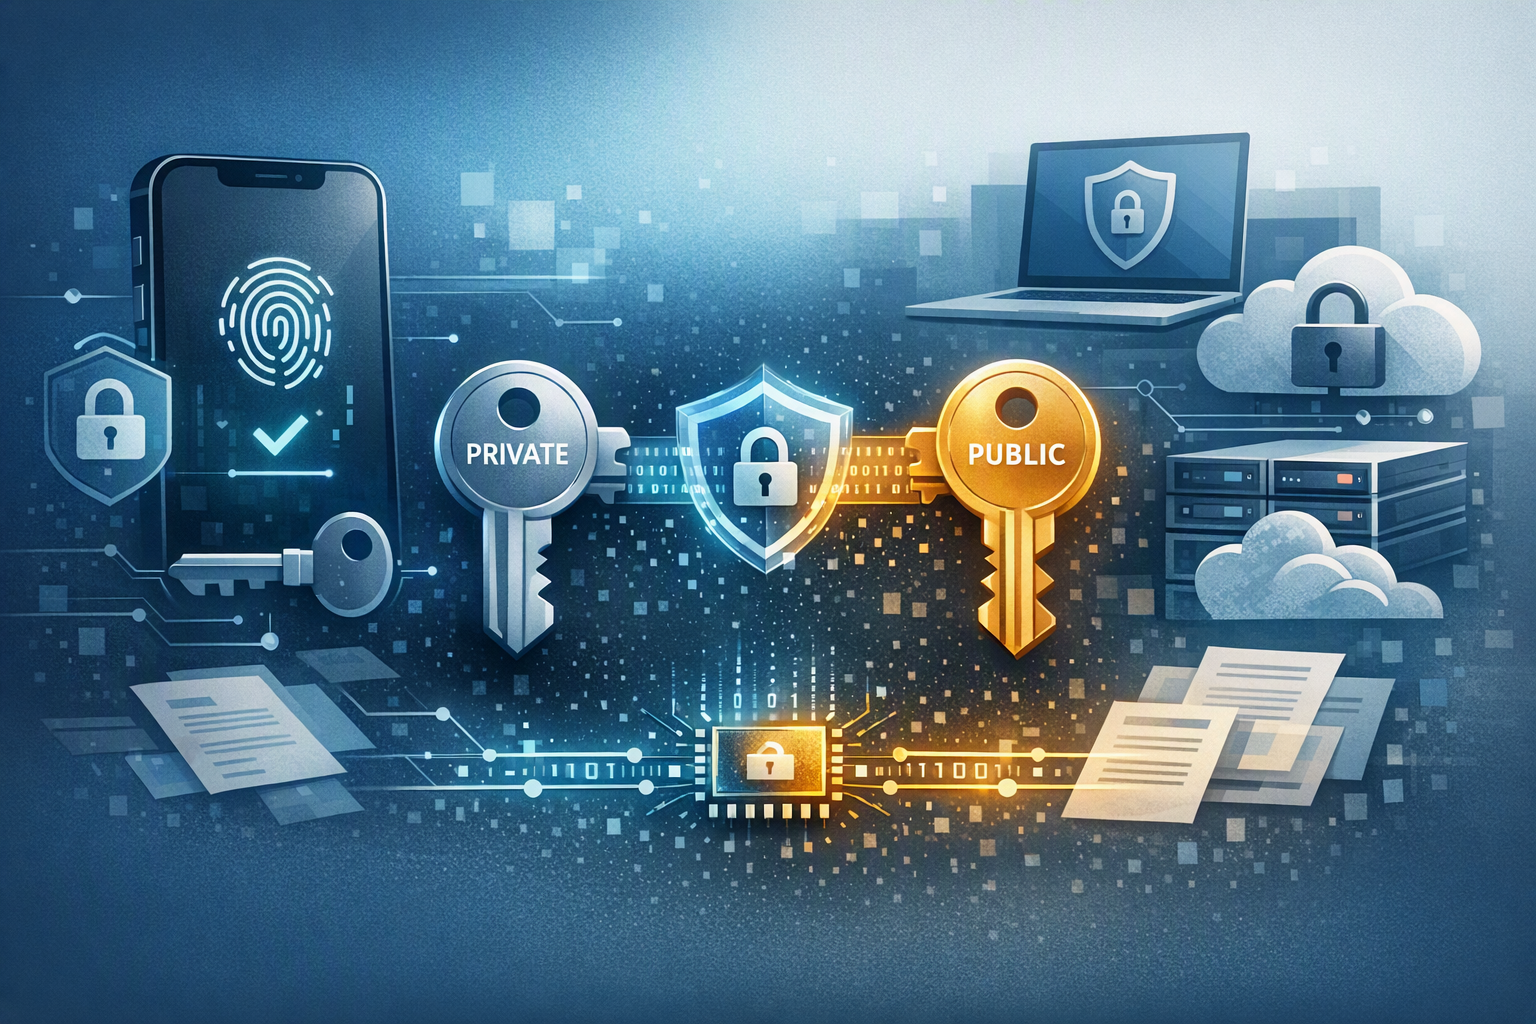
Passkey không gửi mật khẩu hoặc mã OTP trong lúc đăng nhập. Điện thoại dùng khóa riêng tư để tạo bằng chứng mật mã, còn Singpass dùng khóa công khai để xác minh.
Người dùng đăng ký trong ứng dụng Singpass và xác thực bằng Face ID, Touch ID, vân tay hoặc mã khóa ứng dụng sáu chữ số.
Năm 2025, Singapore ghi nhận 6.264 vụ lừa đảo phishing với thiệt hại 39,9 triệu SGD, trong tổng số 37.308 vụ lừa đảo và 913,1 triệu SGD thiệt hại.
What are the details of Singpass's new passkey feature launching July 1, 2026 — how does its public-private encryption key pair work to prevIllustration of Singpass passkey authentication on a mobile device.
Prompt AI
Create a landscape editorial hero image for this Studio Global article: What are the details of Singpass's new passkey feature launching July 1, 2026 — how does its public-private encryption key pair work to prev. Article summary: Singpass introduced passkeys in a beta launch on 1 July 2026, initially for iPhone users. The feature replaces a reusable secret—such as a password, OTP, or QR approval—with a device-bound cryptographic proof that is sub. Topic tags: general, documentation, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fak
openai.com
Singpass — nền tảng danh tính số quốc gia của Singapore — đã mở thử nghiệm Passkey từ ngày 1/7/2026. Đây là phương thức đăng nhập tùy chọn, cho phép người dùng truy cập mà không cần nhập mật khẩu, mã dùng một lần qua SMS (OTP) hay phê duyệt bằng mã QR. Giai đoạn beta hiện dành cho người dùng iPhone trên trình duyệt di động; Android và đăng nhập trên máy tính sẽ được triển khai sau.
Studio Global AI
Tiếp tục nghiên cứu của bạn
Trang này bao gồm câu trả lời dựa trên nguồn mà bạn có thể tiếp tục bên trong Studio Global.
Câu trả lời ngắn gọn cho "Singpass Passkey hoạt động thế nào và ai có thể sử dụng?" là gì?
Singpass Passkey bắt đầu thử nghiệm từ ngày 1/7/2026 cho người dùng iPhone trên trình duyệt di động.
Những điểm chính cần xác nhận đầu tiên là gì?
Singpass Passkey bắt đầu thử nghiệm từ ngày 1/7/2026 cho người dùng iPhone trên trình duyệt di động. Passkey không gửi mật khẩu hoặc mã OTP trong lúc đăng nhập. Điện thoại dùng khóa riêng tư để tạo bằng chứng mật mã, còn Singpass dùng khóa công khai để xác minh.
Tôi nên làm gì tiếp theo trong thực tế?
Người dùng đăng ký trong ứng dụng Singpass và xác thực bằng Face ID, Touch ID, vân tay hoặc mã khóa ứng dụng sáu chữ số.
Điểm đáng chú ý là Passkey không chỉ bổ sung thêm một “bí mật” để người dùng phải bảo vệ. Công nghệ này dùng một thông tin xác thực mật mã gắn với thiết bị và dịch vụ Singpass chính thức, nhờ đó có khả năng chống phishing tốt hơn đáng kể.
Passkey thay đổi điều gì?
Với cách đăng nhập truyền thống, thông tin có thể bị đánh cắp hoặc chuyển tiếp:
Mật khẩu có thể bị sao chép.
Mã OTP có thể bị kẻ gian lấy và chuyển tiếp theo thời gian thực.
Mã QR có thể dẫn người dùng đến việc phê duyệt một phiên đăng nhập do kẻ lừa đảo khởi tạo.
Passkey thay đổi quy trình này: trong lúc xác thực, người dùng không nhập hoặc truyền mật khẩu và OTP. Thay vào đó, họ chứng minh quyền kiểm soát thiết bị ngay trên điện thoại, thường bằng sinh trắc học hoặc mã khóa. Website không nhận dữ liệu khuôn mặt, vân tay hay khóa riêng tư; hệ thống chỉ nhận một phản hồi mật mã có thể kiểm tra nhưng không thể tái sử dụng như mật khẩu.
Cặp khóa công khai–riêng tư hoạt động ra sao?
Khi đăng ký, iPhone tạo một cặp khóa độc nhất:
Khóa riêng tư nằm trên thiết bị đã đăng ký và dùng để tạo chữ ký số.
Khóa công khai tương ứng được đăng ký với Singpass để xác minh chữ ký.
Khi đăng nhập, Singpass gửi một thử thách mật mã mới.
Điện thoại chỉ ký thử thách sau khi người dùng xác nhận bằng Face ID, Touch ID, vân tay hoặc mã khóa ứng dụng Singpass.
Singpass dùng khóa công khai đã lưu để kiểm tra phản hồi.
Về bản chất, đây là cơ chế xác thực dựa trên mật mã khóa công khai, chứ không đơn thuần là “trao đổi khóa mã hóa”. Khóa riêng tư không được gửi cho Singpass; chỉ riêng khóa công khai cũng không đủ để giả mạo người dùng.
Passkey còn được gắn với nguồn đăng nhập hợp lệ, thường được gọi là origin-bound authentication. Vì vậy, một website giả mạo có giao diện giống Singpass vẫn không thể lấy được phản hồi có giá trị để đăng nhập vào dịch vụ thật. Kẻ gian cũng không thu được mật khẩu, OTP hoặc phê duyệt QR có thể dùng lại.
Ai có thể dùng Singpass Passkey lúc này?
Phạm vi ban đầu còn giới hạn:
iPhone/iOS: được hỗ trợ từ ngày 1/7/2026 trên trình duyệt di động.
Android: dự kiến được bổ sung trong giai đoạn tiếp theo.
Laptop và máy tính để bàn: đăng nhập bằng trình duyệt máy tính cũng chưa có trong đợt đầu.
Do triển khai theo từng giai đoạn, người dùng iPhone không nên mặc định rằng mọi dịch vụ Singpass hoặc mọi thiết bị đều đã hiển thị tùy chọn Passkey.
Cách đăng ký Passkey trên iPhone
Trong đợt triển khai đầu tiên, người dùng thực hiện đăng ký qua ứng dụng Singpass:
Cập nhật ứng dụng Singpass lên phiên bản mới nhất.
Mở ứng dụng và chọn banner Passkey trên màn hình chính.
Làm theo hướng dẫn hiển thị để tạo Passkey.
Sau khi đăng ký, mỗi lần xác thực người dùng sẽ dùng Face ID, Touch ID, vân tay hoặc mã khóa ứng dụng Singpass sáu chữ số, tùy thiết bị và cài đặt. Họ không cần nhập mật khẩu Singpass vào website đang đăng nhập.
Vì sao Bluetooth lại quan trọng khi đăng nhập khác thiết bị?
Khi dùng điện thoại để đăng nhập vào một thiết bị khác, chẳng hạn cổng dịch vụ mở trên máy tính hoặc một điện thoại khác, rủi ro sẽ khác so với đăng nhập trực tiếp trên iPhone chứa Passkey. Kẻ lừa đảo có thể tìm cách dụ nạn nhân phê duyệt một phiên đăng nhập đang diễn ra trên thiết bị do chúng kiểm soát.
Trong tình huống này, Singpass có thể kích hoạt kiểm tra Bluetooth tầm ngắn để xác nhận điện thoại đã đăng ký đang ở gần thiết bị yêu cầu đăng nhập.
Kiểm tra khoảng cách không thay thế việc xác minh bằng cặp khóa. Nó bổ sung bằng chứng rằng thiết bị chứa Passkey thực sự ở gần. Nhờ vậy, một kịch bản hoàn toàn từ xa — chẳng hạn kẻ gian gửi mã QR rồi gọi điện hướng dẫn nạn nhân phê duyệt trong khi chúng thao tác ở nơi khác — sẽ khó thực hiện hơn.
Vì sao mật khẩu, QR và phương thức cũ vẫn được giữ lại?
Passkey hiện là phương thức bổ sung, chưa phải lựa chọn thay thế cho tất cả người dùng. Các cách đăng nhập hiện có vẫn cần thiết cho người không dùng iPhone đủ điều kiện, người chưa đăng ký Passkey và những dịch vụ hoặc thiết bị chưa nằm trong đợt triển khai.
Các phương thức cũ giúp duy trì khả năng tiếp cận, nhưng mức độ an toàn phụ thuộc nhiều hơn vào hành vi của người dùng. Nạn nhân vẫn có thể bị thao túng để tiết lộ mật khẩu hoặc OTP, quét mã QR giả hay phê duyệt một yêu cầu bất ngờ. Cảnh sát Singapore tiếp tục khuyến cáo người dân không bao giờ cung cấp mật khẩu Singpass hoặc thông tin 2FA cho người lạ.
Passkey làm giảm lượng thông tin xác thực mà kẻ gian có thể đánh cắp qua phishing, nhưng không loại bỏ mọi kiểu lừa đảo. Kẻ xấu vẫn có thể giả danh tổ chức, gây áp lực để nạn nhân cung cấp dữ liệu cá nhân hoặc tìm cách khai thác quy trình khôi phục tài khoản và chiếm quyền kiểm soát tài khoản.
Singpass Passkey liên quan thế nào đến tiêu chuẩn FIDO?
Thiết kế của Passkey Singpass đi theo mô hình mật mã khóa công khai, gắn với nguồn đăng nhập hợp lệ của FIDO và WebAuthn. FIDO2 là tiêu chuẩn xác thực mở, hướng tới việc sử dụng thông tin xác thực mật mã có khả năng chống phishing thay cho các bí mật có thể bị đánh cắp và tái sử dụng.
Việc dựa trên tiêu chuẩn mở giúp Passkey tương thích với hệ sinh thái xác thực rộng hơn, thay vì phụ thuộc vào một định dạng đăng nhập độc quyền. Liên minh FIDO mô tả Passkey là thông tin xác thực gắn với tài khoản trên website hoặc ứng dụng, có thể được sử dụng thông qua điện thoại, máy tính hoặc khóa bảo mật phần cứng, tùy cách mỗi dịch vụ triển khai.
Với Singpass, lợi ích thực tế nằm ở cơ chế gắn tên miền: bộ xác thực được thiết kế để phản hồi cho dịch vụ hợp lệ, không phải một tên miền phishing có hình thức tương tự.
Bối cảnh lừa đảo tại Singapore
Theo số liệu năm 2025, Singapore ghi nhận 37.308 vụ lừa đảo và khoảng 913,1 triệu SGD thiệt hại. Đây là số liệu của toàn bộ các loại lừa đảo, không chỉ phishing.
Số liệu thường niên của các cơ quan và kênh thông tin chống lừa đảo Singapore ghi nhận riêng 6.264 vụ phishing với 39,9 triệu SGD bị mất trong năm 2025. Những con số này cho thấy phishing là một phần đáng kể của vấn nạn lừa đảo, nhưng không thể dùng để kết luận rằng toàn bộ thiệt hại lừa đảo đều đến từ việc đánh cắp thông tin Singpass.
Vì vậy, mục tiêu của Passkey khá cụ thể: làm cho giai đoạn thu thập thông tin đăng nhập trong các vụ phishing trở nên kém hiệu quả hơn nhiều. Người dùng vẫn cần kiểm tra địa chỉ website, từ chối các yêu cầu đăng nhập bất ngờ và tuyệt đối không chia sẻ thông tin Singpass — đặc biệt trong thời gian các phương thức xác thực cũ vẫn còn được hỗ trợ.