Giấc mơ 'Ấn Độ thay thế Trung Quốc' của Apple tan vỡ: Cuộc tấn công mạng vào Tata Electronics năm 2026 phơi bày những lỗ hổng chết người
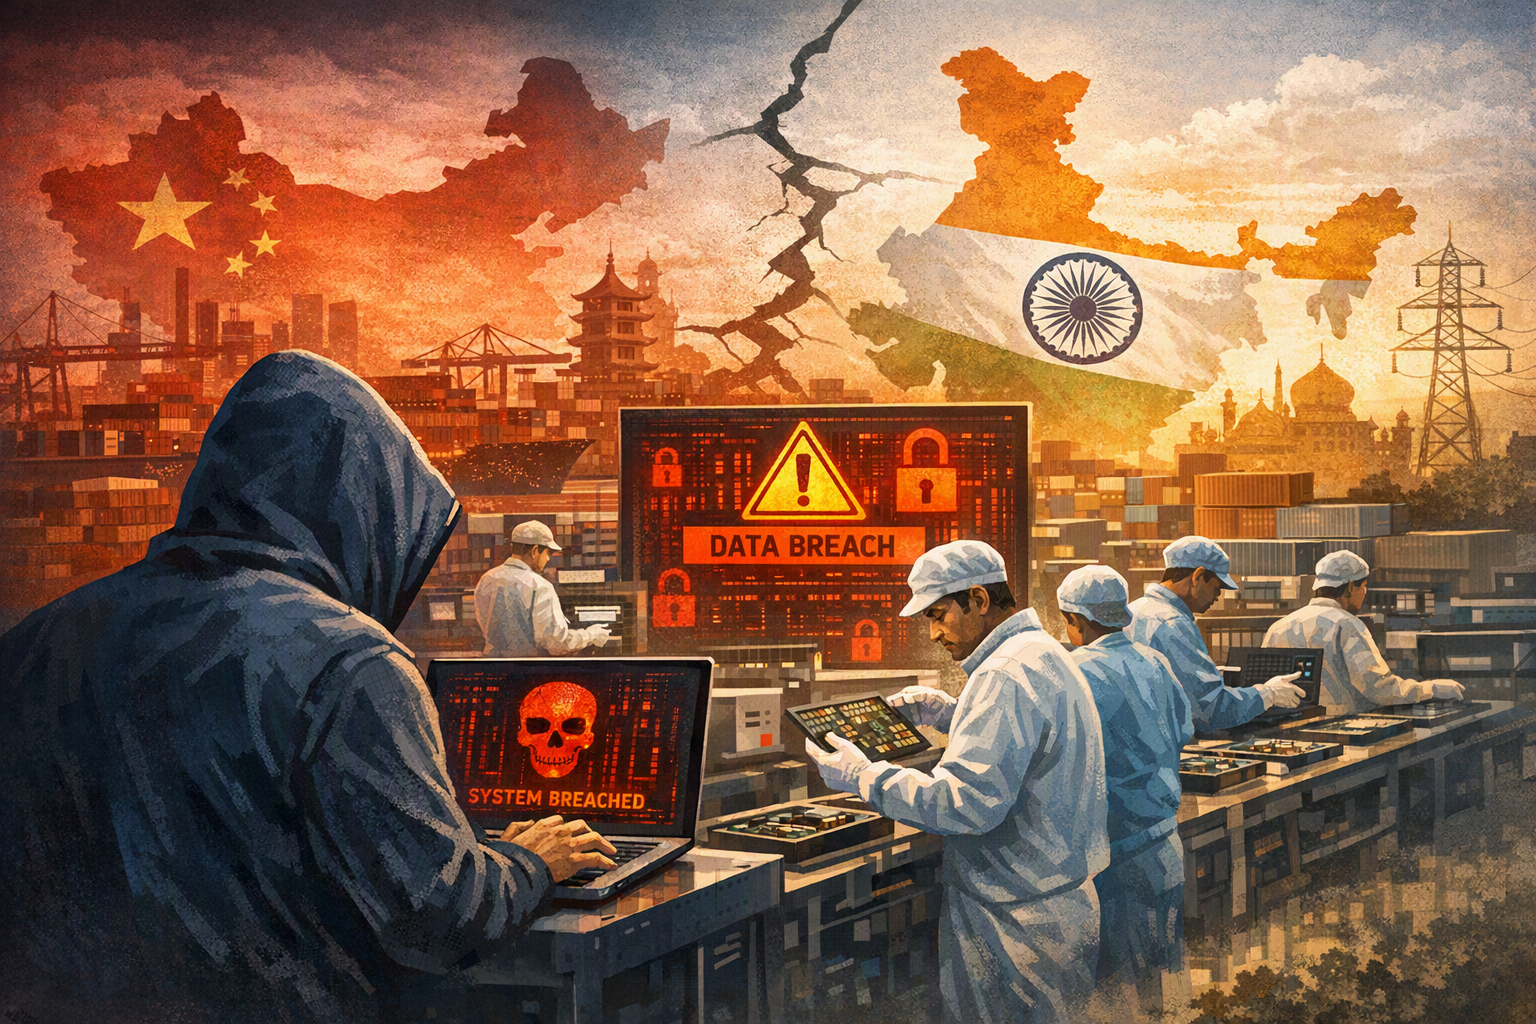
Vào tháng 6/2026, nhóm ransomware World Leaks đã xâm nhập Tata Electronics, đánh cắp và công bố hơn 200.000 tệp tin (630 GB), bao gồm thiết kế linh kiện và danh sách nhà cung cấp của iPhone 18 Pro chưa ra mắt – vụ rò... Vụ việc dội một gáo nước lạnh vào tham vọng của Apple nhằm chuyển phần lớn sản xuất iPhone cho th...
Đăng bởiBiên tập bằng DeepSeek-V4-FlashHình ảnh được tạo bằng GPT Image 1.5
Vào tháng 6/2026, nhóm ransomware World Leaks đã xâm nhập Tata Electronics, đánh cắp và công bố hơn 200.000 tệp tin (630 GB), bao gồm thiết kế linh kiện và danh sách nhà cung cấp của iPhone 18 Pro chưa ra mắt – vụ rò...
Vụ việc dội một gáo nước lạnh vào tham vọng của Apple nhằm chuyển phần lớn sản xuất iPhone cho thị trường Mỹ sang Ấn Độ vào cuối năm 2026 để né thuế quan Mỹ Trung.
Phân tích từ vụ tấn công cho thấy Ấn Độ vẫn còn ba khoảng trống lớn: Khung quản trị thông tin yếu kém và thiếu kiểm soát ở cấp nhà cung cấp; Kỷ luật an ninh chuỗi cung ứng cực kỳ thấp (52,6% công ty Ấn Độ từng bị vi p...
Truyền thông nhà nước Trung Quốc và các chuyên gia đã ngay lập tức sử dụng vụ rò rỉ để khẳng định 'Ấn Độ còn một chặng đường rất dài trước khi có thể thách thức Trung Quốc với tư cách là một nhà sản xuất'.
How did Apple’s ambitious manufacturing shift to India, intended to mirror its China success and mitigate US-China trade tensions, suffer aThe World Leaks ransomware attack on Tata Electronics leaked 630GB of Apple and Tesla data on the dark web.
Prompt AI
Create a landscape editorial hero image for this Studio Global article: How did Apple’s ambitious manufacturing shift to India, intended to mirror its China success and mitigate US-China trade tensions, suffer a. Article summary: The 2026 Tata Electronics ransomware attack was a severe blow to Apple's high-stakes India manufacturing pivot, exposing that India's ecosystem still lacks the information governance, supplier security discipline, and op. Topic tags: general, news, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts wi
openai.com
Cuộc tấn công ransomware vào Tata Electronics năm 2026 là một đòn giáng mạnh vào chiến lược chuyển dịch sản xuất đầy tham vọng của Apple tại Ấn Độ. Vụ việc đã phơi bày một sự thật phũ phàng: Hệ sinh thái của Ấn Độ vẫn thiếu quản trị thông tin, kỷ luật an ninh nhà cung cấp và sự trưởng thành về vận hành mạng cần thiết để có thể thực sự thách thức Trung Quốc như một trung tâm sản xuất điện tử đáng tin cậy.
Quy mô của chiến lược Ấn Độ trước khi vụ tấn công xảy ra
Đến đầu năm 2026, kế hoạch tại Ấn Độ của Apple đã được đẩy nhanh một cách ngoạn mục. Ấn Độ đã lắp ráp khoảng 55 triệu chiếc iPhone trong năm 2025 – mức tăng 53% so với năm trước – chiếm khoảng 25% tổng sản lượng iPhone toàn cầu của Apple . Apple công khai đặt mục tiêu chuyển phần lớn nguồn cung iPhone cho thị trường Mỹ sang Ấn Độ vào cuối năm 2026 để tránh cuộc chiến thuế quan leo thang Mỹ-Trung . Tata Electronics đã nổi lên như đối tác Ấn Độ quan trọng nhất của Apple, đảm nhận khoảng một phần ba tổng số iPhone được sản xuất bên ngoài Trung Quốc , với gần 37% doanh thu tài khóa 2025 của Tata đến từ xuất khẩu iPhone sang Mỹ . Tata đã khánh thành các nhà máy mới tại Hosur, Tamil Nadu vào năm 2025, nằm trong kế hoạch mở rộng nhanh chóng của Apple .
Studio Global AI
Tiếp tục nghiên cứu của bạn
Trang này bao gồm câu trả lời dựa trên nguồn mà bạn có thể tiếp tục bên trong Studio Global.
Câu trả lời ngắn gọn cho "Giấc mơ 'Ấn Độ thay thế Trung Quốc' của Apple tan vỡ: Cuộc tấn công mạng vào Tata Electronics năm 2026 phơi bày những lỗ hổng chết người" là gì?
Vào tháng 6/2026, nhóm ransomware World Leaks đã xâm nhập Tata Electronics, đánh cắp và công bố hơn 200.000 tệp tin (630 GB), bao gồm thiết kế linh kiện và danh sách nhà cung cấp của iPhone 18 Pro chưa ra mắt – vụ rò...
Những điểm chính cần xác nhận đầu tiên là gì?
Vào tháng 6/2026, nhóm ransomware World Leaks đã xâm nhập Tata Electronics, đánh cắp và công bố hơn 200.000 tệp tin (630 GB), bao gồm thiết kế linh kiện và danh sách nhà cung cấp của iPhone 18 Pro chưa ra mắt – vụ rò... Vụ việc dội một gáo nước lạnh vào tham vọng của Apple nhằm chuyển phần lớn sản xuất iPhone cho thị trường Mỹ sang Ấn Độ vào cuối năm 2026 để né thuế quan Mỹ Trung.
Tôi nên làm gì tiếp theo trong thực tế?
Phân tích từ vụ tấn công cho thấy Ấn Độ vẫn còn ba khoảng trống lớn: Khung quản trị thông tin yếu kém và thiếu kiểm soát ở cấp nhà cung cấp; Kỷ luật an ninh chuỗi cung ứng cực kỳ thấp (52,6% công ty Ấn Độ từng bị vi p...
Vụ tấn công mạng năm 2026: Chi tiết và mức độ thiệt hại
Vào tháng 6/2026, nhóm ransomware World Leaks đã xâm nhập Tata Electronics và đăng tải 204.341 tệp tin với tổng dung lượng 630,4 GB lên dark web . Kho dữ liệu đánh cắp bao gồm:
Tài liệu thiết kế và thông số kỹ thuật linh kiện được đánh dấu là tài sản của Apple
Bản vẽ kỹ thuật liên quan đến một chương trình xe Tesla
Danh sách đầy đủ nhà cung cấp, linh kiện và hình ảnh của Apple iPhone 18 Pro chưa được phát hành – một vụ rò rỉ mang tính thảm họa trước ngày ra mắt
Bản scan hộ chiếu của nhân viên
Tata xác nhận sự cố vào ngày 22/6 nhưng cho biết hoạt động không bị ảnh hưởng . Thư ký Công nghệ Thông tin Ấn Độ đã công bố một cuộc điều tra của chính phủ vào ngày 3/7 . Nhóm an ninh mạng toàn cầu của Apple cũng đã tiến hành cuộc đánh giá nội bộ riêng . Sau đó, Tata đã hạn chế quyền truy cập nội bộ vào các hệ thống nhạy cảm và thuê một công ty tư vấn toàn cầu để thắt chặt kiểm soát .
Những hệ lụy mang tầm quốc gia: Ba khoảng trống bị phơi bày
1. Quản trị thông tin
Vụ vi phạm đã cho thấy khung pháp lý của Ấn Độ – được xây dựng dựa trên yêu cầu báo cáo vi phạm trong vòng 6 giờ của CERT-In và Đạo luật Bảo vệ Dữ liệu Cá nhân Kỹ thuật số (DPDPA, 2023) – vẫn còn quá phân mảnh và thiếu tính thực thi ở cấp độ nhà cung cấp để có thể bảo vệ các tài sản trí tuệ quan trọng nhất . Trong khi đó, hệ sinh thái do nhà nước kiểm soát của Trung Quốc có thể áp đặt sự phân chia thông tin ở cấp độ quân đội. Sự quản trị phân mảnh của Ấn Độ đã tạo điều kiện cho một nhóm tống tiền đơn thuần có thể đánh cắp dữ liệu sản phẩm trước khi ra mắt ngay từ một nhà cung cấp cấp 1.
2. Kỷ luật an ninh nhà cung cấp
Phân tích cho thấy 52,6% công ty Ấn Độ đã từng trải qua ít nhất một vụ vi phạm từ bên thứ ba. Một đánh giá của SecurityScorecard cho thấy mức độ trưởng thành về an ninh mạng tổng thể của Ấn Độ là "cực kỳ thấp" với điểm trung bình là 73 và trung vị là 75 . Các doanh nghiệp Ấn Độ không thiếu các công cụ bảo mật, nhưng điểm yếu nằm ở "cách họ vận hành và quản lý các công cụ đó trên quy mô lớn" . Vụ tấn công Tata là trường hợp điển hình nhất của một điểm yếu mang tính hệ thống: các công ty lớn (Apple, Tesla) đã củng cố hàng rào bảo vệ của chính họ, nhưng tin tặc đã chuyển hướng sang một nhà cung cấp kém an toàn hơn – một mô hình hiện được mô tả là "vectơ chính cho các cuộc xâm phạm lớn" tại Ấn Độ .
3. Tích hợp vận hành và an ninh mạng
Ấn Độ đầu tư nhiều vào công cụ an ninh mạng nhưng lại thiếu sự tích hợp vận hành để thực thi các biện pháp kiểm soát đó một cách nhất quán xuyên suốt chuỗi cung ứng . Sự cố Tata cho thấy ngay cả một công ty con của Tập đoàn Tata – một trong những tập đoàn tinh vi nhất Ấn Độ – cũng không thể ngăn chặn một nhóm ransomware hoạt động mà không bị phát hiện đủ lâu để đánh cắp 630 GB dữ liệu. Hệ sinh thái sản xuất của Trung Quốc tích hợp các hoạt động an ninh mạng vào sự hội tụ IT/OT (Công nghệ thông tin / Công nghệ vận hành) trên sàn nhà máy dưới sự kiểm soát chặt chẽ của nhà nước và doanh nghiệp; mô hình của Ấn Độ vẫn coi an ninh mạng như một bài tập tuân thủ sau thực tế, chứ không phải là một yêu cầu vận hành tích hợp.
Cái giá của sự cạnh tranh
Truyền thông nhà nước và các nhà phân tích ngành của Trung Quốc đã nhanh chóng khai thác vụ rò rỉ. Những người có sức ảnh hưởng Trung Quốc đã đăng các video phân tích lan truyền về thông số kỹ thuật của iPhone 18 Pro lấy từ dữ liệu bị rò rỉ, và tờ SCMP đưa tin rằng "những người trong ngành nói rằng Ấn Độ còn một chặng đường rất dài trước khi có thể thách thức Trung Quốc với tư cách là một nhà sản xuất" . Vụ vi phạm đã cung cấp cho các khách hàng đa quốc gia một điểm dữ liệu cụ thể – vượt xa những so sánh về chi phí và logistics thông thường – để đặt câu hỏi liệu hệ sinh thái nhà cung cấp của Ấn Độ có thực sự có thể bảo vệ bí mật thương mại hay không.
reuters.comEXCLUSIVE: India's Tata Electronics hit by cyber breach claiming to expose Apple, Tesla trade secrets
cnbc.comHow the 'Baby iPhone' and an Apple supplier leak explain China's recent supply chain moves
skeletos.io630 GB. 200000 Files. Apple And Tesla Trade Secrets. ...
tech-insider.orgTata Electronics Breach: 630GB Leak Hits Apple, Tesla - Tech Insider