Атака в три кроки: від F5 BIG-IP до повного контролю над мережею підприємства
Хакери ламають корпоративні мережі, спочатку експлуатуючи вразливість віддаленого виконання коду (RCE) у F5 BIG IP APM (CVE 2025 53521), а потім підвищуючи привілеї за допомогою помилок ядра Linux, таких як Copy Fail... Copy Fail та Dirty Frag самі по собі не є віддаленими вразливостями — вони стають небезпечними ли...
ОпублікувавВідредаговано за допомогою GPT-5.5Зображення створено за допомогою GPT Image 2
Хакери ламають корпоративні мережі, спочатку експлуатуючи вразливість віддаленого виконання коду (RCE) у F5 BIG IP APM (CVE 2025 53521), а потім підвищуючи привілеї за допомогою помилок ядра Linux, таких як Copy Fail...
Copy Fail та Dirty Frag самі по собі не є віддаленими вразливостями — вони стають небезпечними лише після того, як атакуючий отримає початковий доступ, дозволяючи перетворити обмежений доступ на повний контроль root н...
Для захисту слід негайно оновити BIG IP та ядро Linux, обмежити доступ до оболонки на периферійних пристроях, вимкнути вразливі модулі ядра, де це можливо, посилити захист контейнерів та відстежувати ознаки підвищення...
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
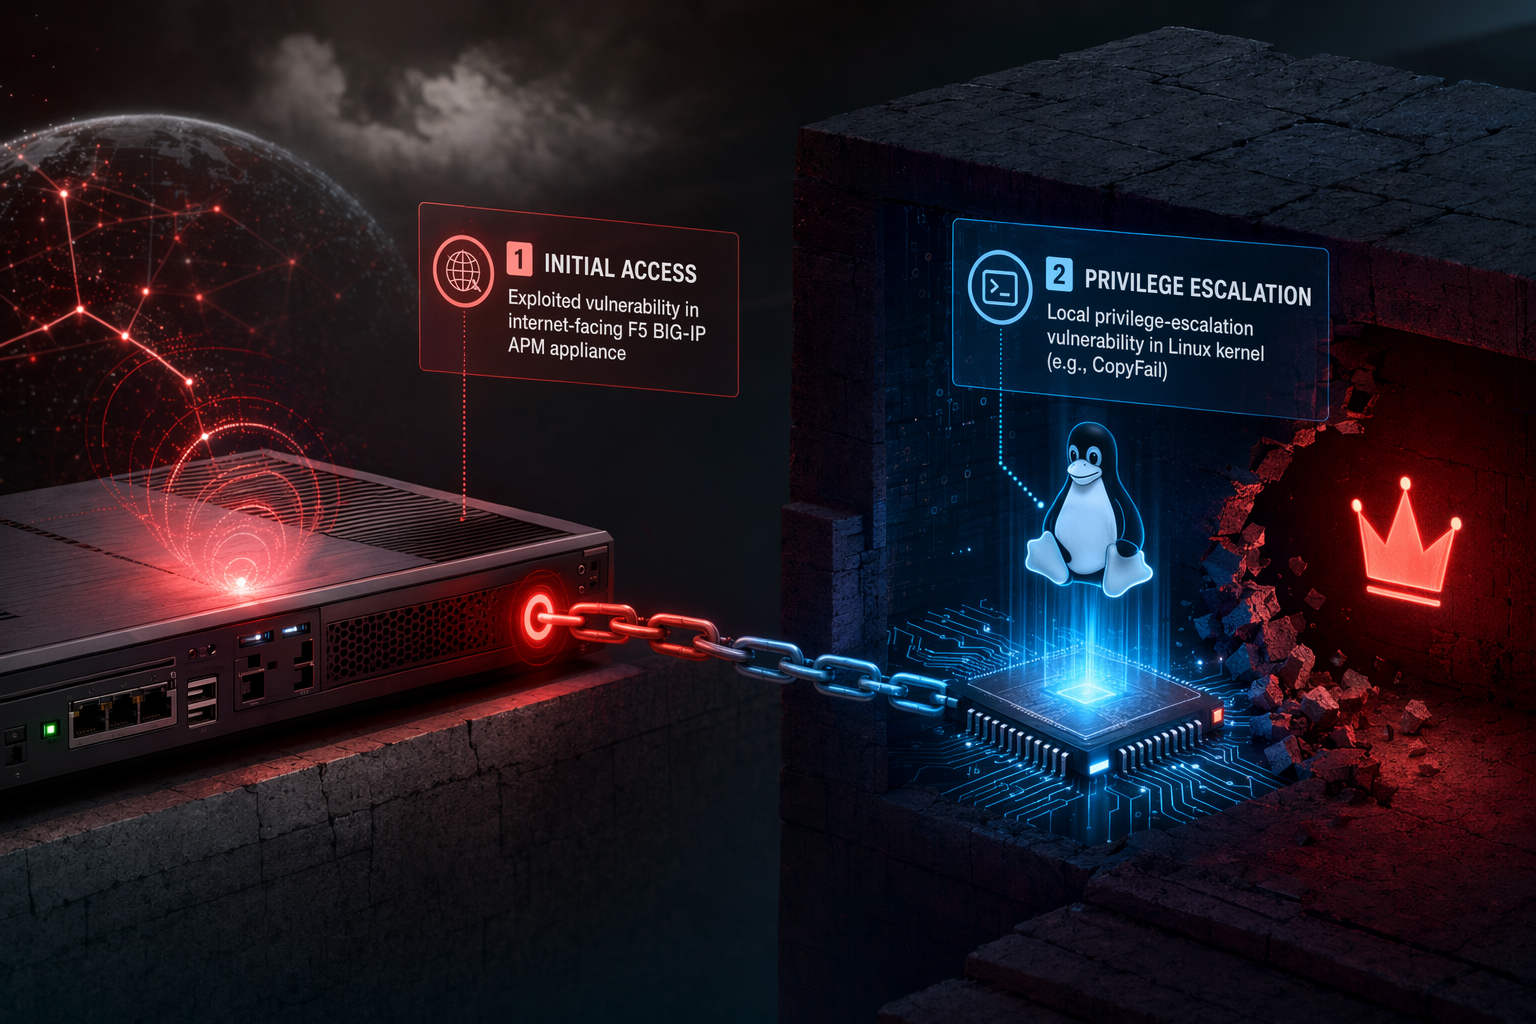
Інтернет-орієнтовані пристрої безпеки дедалі частіше стають першим кроком у масштабних зламах корпоративних мереж. Останні звіти про інциденти показують, що зловмисники компрометують відкриті пристрої F5 BIG-IP Access Policy Manager (APM), а потім використовують вразливості локального підвищення привілеїв у ядрі Linux, щоб отримати root-доступ і рухатися вглиб внутрішньої інфраструктури.
Ця схема ілюструє ширший зсув у тактиці вторгнень: зламати периметр, підвищити привілеї на базовій системі та перейти в довірені внутрішні сервіси, такі як системи ідентифікації або платформи для співпраці.
Крок 1: Початковий доступ через відкритий пристрій F5 BIG-IP
Багато компаній виставляють системи F5 BIG-IP APM безпосередньо в інтернет для надання VPN, автентифікації або функцій проксі-доступу. Це робить їх привабливою ціллю.
Критична вразливість, відома як CVE-2025-53521, дозволяє неавтентифіковане віддалене виконання коду, коли на віртуальному сервері налаштована політика доступу APM. Успішна експлуатація дає змогу атакуючим виконувати довільні команди на пристрої без облікових даних.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Атака в три кроки: від F5 BIG-IP до повного контролю над мережею підприємства"?
Хакери ламають корпоративні мережі, спочатку експлуатуючи вразливість віддаленого виконання коду (RCE) у F5 BIG IP APM (CVE 2025 53521), а потім підвищуючи привілеї за допомогою помилок ядра Linux, таких як Copy Fail...
What are the key points to validate first?
Хакери ламають корпоративні мережі, спочатку експлуатуючи вразливість віддаленого виконання коду (RCE) у F5 BIG IP APM (CVE 2025 53521), а потім підвищуючи привілеї за допомогою помилок ядра Linux, таких як Copy Fail... Copy Fail та Dirty Frag самі по собі не є віддаленими вразливостями — вони стають небезпечними лише після того, як атакуючий отримає початковий доступ, дозволяючи перетворити обмежений доступ на повний контроль root н...
What should I do next in practice?
Для захисту слід негайно оновити BIG IP та ядро Linux, обмежити доступ до оболонки на периферійних пристроях, вимкнути вразливі модулі ядра, де це можливо, посилити захист контейнерів та відстежувати ознаки підвищення...
Цю вразливість спостерігали в реальних атаках, і її додано до списків відстеження вразливостей через активну експлуатацію.
Отримавши можливість виконувати код на пристрої, зловмисники зазвичай встановлюють веб-шелл або створюють постійне з'єднання з оболонкою. З цієї точки опори скомпрометований пристрій стає плацдармом для подальшого підвищення привілеїв та горизонтального переміщення.
Крок 2: Підвищення привілеїв до root через вразливості ядра Linux
Початковий доступ до пристрою може не дати повного контролю над системою. Часто атакуючі потрапляють в обмежене середовище або отримують обліковий запис з низькими привілеями.
Щоб обійти ці обмеження, зловмисники використовують вразливості локального підвищення привілеїв (LPE) у ядрі Linux, зокрема:
Copy Fail (CVE-2026-31431)
«Copy Fail» — це вразливість ядра Linux, розкрита у квітні 2026 року, яка впливає на ядра, зібрані з 2017 року. Вона міститься в компоненті algif_aead інтерфейсу криптографії простору користувача (AF_ALG).
Ця помилка дозволяє непривілейованому процесу пошкоджувати пам'ять кешу сторінок (page cache) через певні операції, що потім можна використати для отримання привілеїв root.
Важливо зазначити, що цю вразливість неможливо використати віддалено саму по собі. Для цього потрібен локальний доступ до системи — наприклад, оболонка, отримана через іншу вразливість або компрометацію.
Dirty Frag (CVE-2026-43284)
«Dirty Frag» — це набір проблем ядра Linux, що впливають на мережеві компоненти, зокрема модулі IPsec ESP (esp4 та esp6).
Вразливості дозволяють локальному користувачеві маніпулювати пам'яттю кешу сторінок через мережеві шляхи ядра та підвищувати привілеї до root на багатьох системах Linux.
Як і Copy Fail, Dirty Frag є суто пост-експлуатаційною вразливістю: атакуючий вже повинен мати можливість виконувати код на хості, щоб її використати.
Крок 3: Перехід з периметру всередину підприємства
Після отримання root-доступу на пристрої зловмисники можуть збирати облікові дані, викрадати токени автентифікації або отримувати доступ до збережених секретів конфігурації.
Дослідники безпеки спостерігали інциденти, де атакуючі переходили зі скомпрометованого периферійного пристрою F5 у внутрішні корпоративні системи, включаючи сервери Confluence, що використовуються для співпраці та документування.
Периферійна інфраструктура часто має широкі довірчі зв'язки всередині мережі. Після компрометації такі системи можуть дозволити атакуючим:
Отримати доступ до внутрішніх мереж управління
Вкрасти файли cookie автентифікації або сертифікати
Надсилати запити до сервісів ідентифікації
Переміщатися горизонтально на сервери додатків
Дослідники Microsoft описують цей тип компрометації як зростаючу тенденцію: атакуючі націлюються на інтернет-орієнтовані пристрої безпеки, оскільки вони є зовнішньо доступними, але глибоко довіреними всередині корпоративних середовищ.
Чому ця атака є ефективною
Цей багатоетапний ланцюжок працює, тому що поєднує вразливості, які окремо здаються обмеженими:
Вразливості RCE на периметрі забезпечують початковий доступ.
Помилки підвищення привілеїв у Linux перетворюють цей доступ на повний контроль над системою.
Довірене мережеве позиціонування дозволяє атакуючим проникати у внутрішні сервіси.
Кожен крок посилює попередній. Невелика точка опори на периферійному пристрої може швидко перерости в масштабний злам усього підприємства, якщо підвищення привілеїв та горизонтальне переміщення будуть успішними.
Пріоритети захисту для організацій
Захист від цього ланцюжка атак вимагає усунення як початкового вектора доступу, так і шляхів ескалації після компрометації.
1. Негайно оновіть системи F5 BIG-IP
Організації повинні оновити вразливі розгортання BIG-IP APM до виправлених версій, які усувають CVE-2025-53521, приділяючи першочергову увагу будь-яким інстансам, доступним з інтернету.
Агенції безпеки рекомендують вважати ці оновлення терміновими через підтверджену експлуатацію.
2. Оновіть ядра Linux у всій інфраструктурі
Застосуйте оновлення безпеки, що усувають:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 та пов'язані з ними помилки Dirty Frag
Ці вразливості впливають на багато основних дистрибутивів Linux та ядра, випущені з 2017 року.
3. Обмежте доступ до оболонки на периферійних пристроях
Оскільки Copy Fail та Dirty Frag вимагають локального виконання, обмеження або вимкнення доступу до оболонки на пристроях значно знижує можливості для експлуатації.
Адміністративний доступ має бути суворо обмежений і контрольований.
4. Вимкніть вразливі модулі ядра, якщо оновлення неможливе
Якщо оновлення неможливо застосувати негайно, фахівці можуть тимчасово заблокувати певні модулі ядра, пов'язані з Dirty Frag, такі як esp4 та esp6, після перевірки впливу на роботу.
5. Посиліть захист контейнерів та середовищ із спільним ядром
Вразливості LPE ядра можуть уможливити втечу з контейнера. Організаціям слід:
Уникати привілейованих контейнерів
Мінімізувати доступ до модулів ядра
Обмежувати ненадійні робочі навантаження
Ці заходи зменшують радіус ураження у разі компрометації контейнера або хост-процесу.
6. Відстежуйте поведінку після компрометації
Виявлення має зосереджуватися на сигналах, що вказують на підвищення привілеїв або горизонтальне переміщення, включаючи:
Неочікувані сеанси оболонки на периферійних пристроях
Аномалії завантаження модулів ядра
Раптові зміни привілеїв на root
Вихідні з'єднання з інфраструктурних систем
Спроби автентифікації до внутрішніх платформ для співпраці або сервісів ідентифікації
Докази та обмеження
Звіти з безпеки підтверджують загальну схему атаки з використанням вразливих периферійних пристроїв, підвищенням привілеїв на Linux-хостах та переходом у внутрішні сервіси.
Однак публічних доказів того, що одна кампанія послідовно застосовує саме таку комбінацію CVE-2025-53521, Copy Fail та Dirty Frag проти багатьох жертв, поки що обмаль. Ці вразливості теоретично сумісні та технічно об'єднуються в ланцюжок, але сценарії атак можуть відрізнятися залежно від середовища.
Головний урок з безпеки
Раніше периферійні пристрої вважалися надійними елементами безпеки. На практиці вони дедалі частіше стають високовартісними точками початкового доступу.
Коли зовнішній пристрій працює на внутрішній системі Linux, будь-яка вразливість підвищення привілеїв у цій екосистемі може стати частиною ширшого ланцюжка вторгнення. Ця реальність робить швидке оновлення, суворий контроль доступу та потужний моніторинг навколо периферійної інфраструктури критично важливими для сучасного захисту підприємства.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...