«Zombie Card»: як дослідники змусили прострочені картки Visa оплачувати покупки
Атака «Zombie Card» використовує два NFC смартфони, щоб передати платіжні дані простроченої картки Visa до термінала та замінити стару дату закінчення дії на майбутню. Уразливість стосувалася протестованої конфігурації Visa EMV Contactless Kernel 3: дата, яку бачив термінал, була недостатньо пов’язана криптографічно...
ОпублікувавВідредаговано за допомогою GPT-5.6 LunaЗображення створено за допомогою GPT Image 1.5
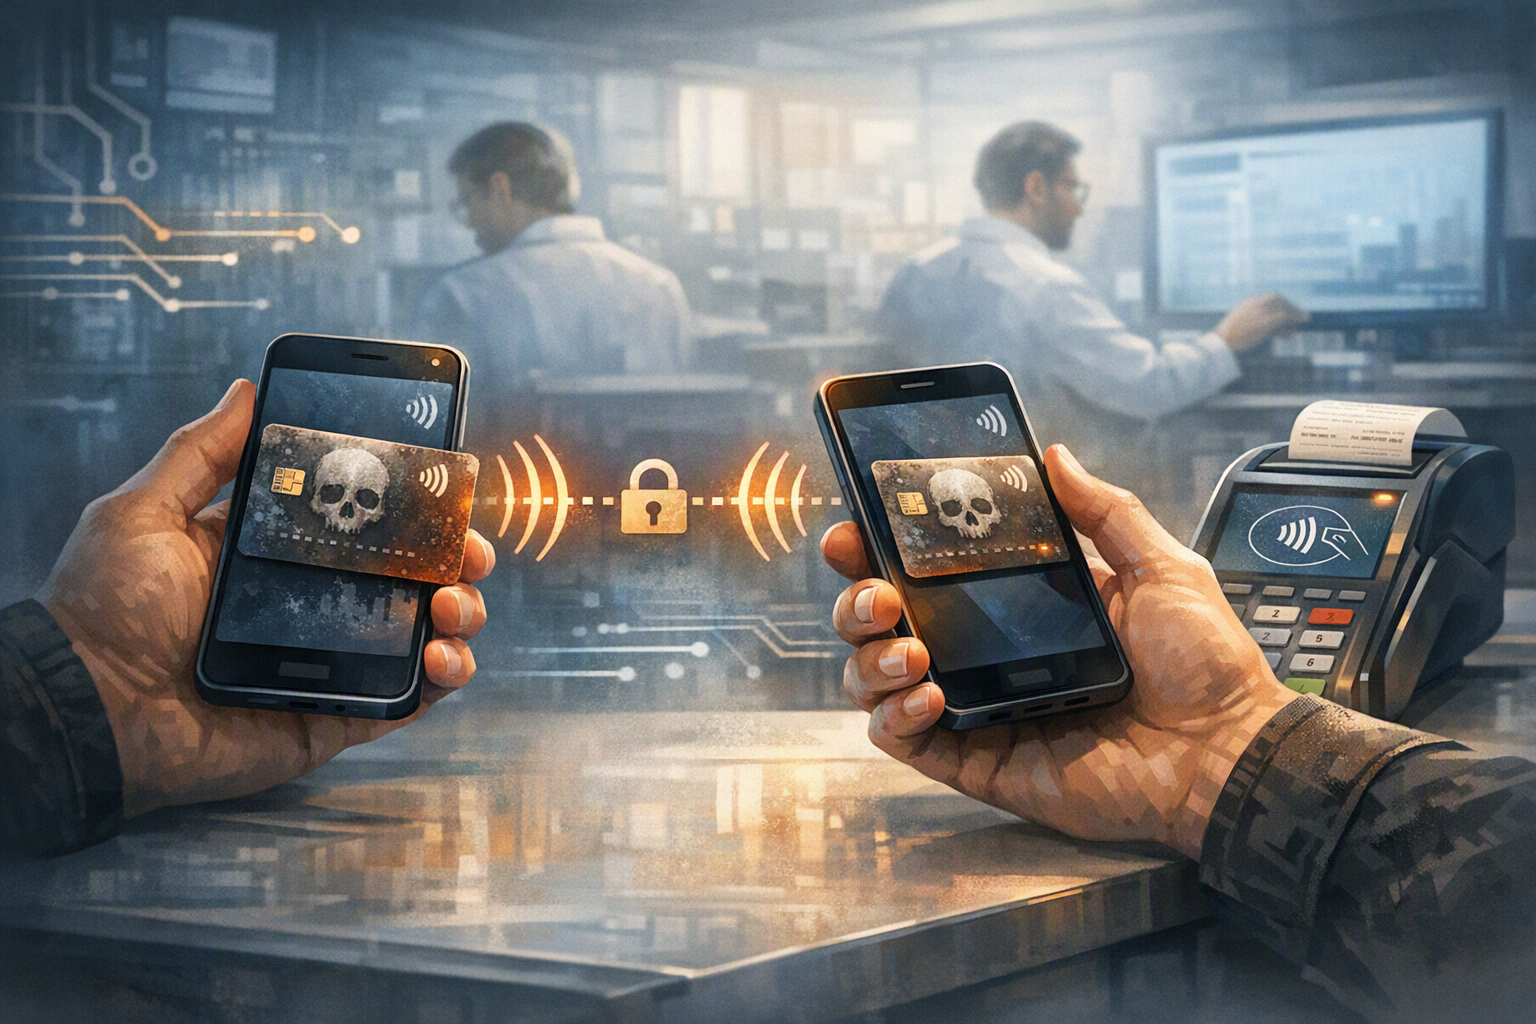
Атака «Zombie Card» використовує два NFC смартфони, щоб передати платіжні дані простроченої картки Visa до термінала та замінити стару дату закінчення дії на майбутню.
Уразливість стосувалася протестованої конфігурації Visa EMV Contactless Kernel 3: дата, яку бачив термінал, була недостатньо пов’язана криптографічно з іншими автентифікованими даними транзакції.
Для успішної оплати рахунок має залишатися активним; атака не перетворює закритий або недійсний рахунок на чинний.
У наданих матеріалах немає повного технічного порівняння інших платіжних мереж і перевірених результатів для кожного з п’яти банків.
How did University of Massachusetts Amherst researchers’ “Zombie Card” NFC relay attack enable expired Visa contactless cards to make real iThe Zombie Card attack used an NFC relay to alter the expiration date seen by a payment terminal.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How did University of Massachusetts Amherst researchers’ “Zombie Card” NFC relay attack enable expired Visa contactless cards to make real i. Article summary: The “Zombie Card” attack was a practical NFC man-in-the-middle relay: two phones relayed an expired Visa card’s contactless transaction to a store terminal while altering the expiration date presented to that terminal, e. Topic tags: general, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fa
openai.com
Що таке атака «Zombie Card»
Звичайне припущення здається очевидним: після завершення строку дії банківська картка більше не повинна працювати. Однак дослідники з Університету Массачусетса в Амгерсті (UMass Amherst) показали, що в окремих сценаріях безконтактної оплати Visa це не завжди так. Вони провели реальні покупки в магазині за допомогою фізичної картки, термін дії якої вже сплив, не підробляючи її криптографічні ключі.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "«Zombie Card»: як дослідники змусили прострочені картки Visa оплачувати покупки"?
Атака «Zombie Card» використовує два NFC смартфони, щоб передати платіжні дані простроченої картки Visa до термінала та замінити стару дату закінчення дії на майбутню.
What are the key points to validate first?
Атака «Zombie Card» використовує два NFC смартфони, щоб передати платіжні дані простроченої картки Visa до термінала та замінити стару дату закінчення дії на майбутню. Уразливість стосувалася протестованої конфігурації Visa EMV Contactless Kernel 3: дата, яку бачив термінал, була недостатньо пов’язана криптографічно з іншими автентифікованими даними транзакції.
What should I do next in practice?
Для успішної оплати рахунок має залишатися активним; атака не перетворює закритий або недійсний рахунок на чинний.
Дослідники назвали техніку «Zombie Card» — «картка-зомбі», яка наче повертається до життя після завершення строку дії.
Як працювала схема
В основі атаки був NFC-ретранслятор «людина посередині» (man-in-the-middle), зібраний із двох смартфонів із підтримкою NFC. Один телефон взаємодіяв із фізичною простроченою карткою, а другий передавав її платіжний обмін до термінала на касі. Пристрої пересилали повідомлення EMV між карткою та платіжною системою, створюючи міст між компонентами, які зазвичай спілкуються напряму.
Під час цього обміну ретранслятор змінював дату закінчення дії картки, яку отримував термінал. Минулу дату можна було замінити на будь-яку майбутню, після чого локальна перевірка термінала сприймала картку як чинну. Для демонстрації потрібен був доступ до фізичної картки або постійна близькість до неї через NFC, а також ретранслятор між карткою й терміналом.
Ключовий момент: зловмиснику не потрібно було підробляти секретні ключі картки. Справжня картка продовжувала створювати підписані та динамічні платіжні дані, яких очікує процес EMV. Маніпуляції зазнавало лише поле, важливе для рішення термінала, — дата закінчення дії, тоді як інші криптографічні дані залишалися справжніми.
Яку слабкість виявили у Visa EMV Kernel 3
Проблема стосувалася непослідовної обробки дати закінчення дії в реалізації Visa EMV Contactless Kernel 3. У протестованій конфігурації дата, яку отримував платіжний термінал, була недостатньо міцно пов’язана криптографічно з даними картки та інформацією про транзакцію, що згодом використовувалася під час онлайн-авторизації.
Через це виникала розбіжність між тим, що бачив термінал, і тим, що підтверджувала картка:
Фізична картка передавала справжні платіжні дані, включно з фактичною — уже простроченою — датою.
Ретранслятор змінював дату, яку бачив термінал.
Картка все одно створювала автентичні дані автентифікації транзакції.
Термінал міг перевіряти майбутню дату, одночасно отримуючи криптографічно коректні докази від справжньої картки.
Отже, атака була спрямована не на саму криптографію, а на зв’язок між окремими полями. Підпис або криптограма транзакції можуть залишатися справжніми, якщо протокол не пов’язує їх достатньо жорстко з іншими значеннями, які впливають на рішення термінала. Саме це дослідники описали як уразливість до маніпуляцій «людина посередині» в потоці безконтактних платежів Visa.
Чому прострочена картка все ще могла провести платіж
Дата на картці не є «вбудованим криптографічним вимикачем», який автоматично знищує можливість кожної майбутньої транзакції. З наданого дослідження випливає, що в деяких системах строк дії перевіряється як параметр відповідності під час обробки платежу — залежно від даних, які отримує термінал, і того, що окремо може перевірити банк-емітент.
Якщо термінал отримує майбутню дату, а банк — інші автентичні дані транзакції, системі може бракувати надійного, послідовно автентифікованого сигналу про те, що фізична картка вже прострочена. Водночас сам рахунок має залишатися відкритим і придатним для авторизації. Атака не активує закритий рахунок і не робить недійсний рахунок чинним.
Чи були захищені Mastercard, American Express і Discover
У наданих звітах зазначено, що така сама підміна дати не спрацювала в протестованих конфігураціях Mastercard Kernel 2, American Express Kernel 4 і Discover Kernel 6.
Водночас доступні матеріали не містять повного покрокового аналізу кожного ядра, який би точно пояснював, які саме зв’язки полів або етапи перевірки призвели до відмови. Обережний висновок такий: протестовані реалізації цих мереж ефективніше відхиляли саме цю маніпуляцію, ніж протестована конфігурація Visa.
Це не означає, що кожна картка цих брендів захищена від будь-яких ретрансляторних атак або інших видів платіжного шахрайства.
Що відомо про результати тестування банків
Дослідники, за повідомленнями, працювали з картками кількох великих банків США, а випробування охоплювали кількох емітентів.
Однак надані джерела не називають усі п’ять банків і не містять перевіреної таблиці з результатом «схвалено» або «відхилено» для кожного з них. Тому було б некоректно стверджувати, що конкретний банк завжди приймав або завжди блокував таку атаку.
На результат можуть впливати тип картки, стан рахунку, правила авторизації, конкретний термінал, еквайр і умови транзакції.
Що відомо про реакцію Visa
Один із наданих звітів стверджує, що дослідники передали результати Visa та постраждалим банкам у травні й грудні 2025 року. За цими даними, вони надали інструкції для відтворення, записи транзакцій і відео демонстрації.
Проте в доступних матеріалах немає перевіреної офіційної заяви Visa, підтвердженого бюлетеня безпеки або доказів завершеного розгортання виправлення. Тому наразі недостатньо підстав говорити, що Visa повністю усунула проблему, що саме всі картки й термінали захищені або що певний захист є обов’язковим для всієї платіжної екосистеми.
Як захистити платіжну систему
Головний принцип виправлення — не допустити, щоб дата, яку бачить термінал, відрізнялася від даних, автентифікованих карткою.
Платіжним мережам і розробникам ядер EMV: криптографічно пов’язати дату закінчення дії та інші параметри, що впливають на рішення термінала, з автентифікованими даними картки й криптограмою транзакції. Будь-яка невідповідність має призводити до відмови в операції.
Операторам терміналів та еквайрам: перевіряти дату в усіх релевантних записах обміну EMV і реагувати на суперечності. Аналіз затримок або незвичної поведінки зв’язку може бути додатковим сигналом ретранслятора, хоча надані матеріали не підтверджують універсального методу його виявлення.
Банкам-емітентам: самостійно перевіряти строк дії, заміну картки та її життєвий цикл під час авторизації, а не покладатися лише на дату, передану терміналом. Операції зі простроченими або заміненими реквізитами слід відхиляти чи позначати, якщо банк має достатньо даних для їх ідентифікації.
Платіжним програмам і банкам: коректно деактивувати або обмежувати попередню картку після випуску заміни, коли це передбачено правилами продукту.
Користувачам: стежити за операціями в банківському застосунку та якомога швидше повідомляти про підозрілі платежі. Прострочену фізичну картку не варто автоматично вважати нешкідливою, якщо сам рахунок або платіжний реквізит залишаються активними.
Як безпечно утилізувати прострочену картку
Спочатку перевірте інструкції банку. Якщо емітент просить повернути стару картку, дотримуйтеся саме цієї вимоги, а не знищуйте її самостійно.
В інших випадках:
видаліть картку зі збережених способів оплати на сайтах магазинів і в цифрових гаманцях;
переконайтеся, що нова картка активна;
розріжте стару картку через чип, магнітну смугу, надрукований номер, панель для підпису та код безпеки CVV;
за можливості використайте шредер із перехресним різанням, призначений для платіжних карток;
якщо це практично, викидайте частини окремо.
Такі кроки зменшують ризик відновлення платіжних даних із викинутої картки, але не замінюють моніторинг рахунку. Якщо ви побачили незнайому операцію, одразу зверніться до банку-емітента.
cybersecuritynews.com
New “Zombie Card” Flaw Lets Expired Visa Cards Make Contactless Payments
xenospectrum.comAttack Revives Expired Credit Cards Using Two ...
thehackernews.comZombie Card Attack Can Revive Expired Visa Cards for Contactless Payments
khwarizmilab.github.ioZombie Cards Back Online: Expired Card Attack - Khwarizmi Lab
helpnetsecurity.comResearchers find a loophole that lets expired credit cards ...