F5 BIG-IP'ten Linux'a Uzanan Saldırı Zinciri: 'Copy Fail' ve 'Dirty Frag' ile Kurumsal Ağları Ele Geçirme
Saldırganlar, internete açık F5 BIG IP APM cihazlarındaki uzaktan kod çalıştırma (RCE) açığını (CVE 2025 53521) kullanarak sisteme sızıyor. Ardından, Linux çekirdeğindeki 'Copy Fail' (CVE 2026 31431) veya 'Dirty Frag' (CVE 2026 43284) gibi yerel yetki yükseltme zafiyetlerinden yararlanarak root yetkisi alıp ağın der...
YayımlayanGPT-5.5 ile düzenlendiGörseller GPT Image 2 ile oluşturuldu
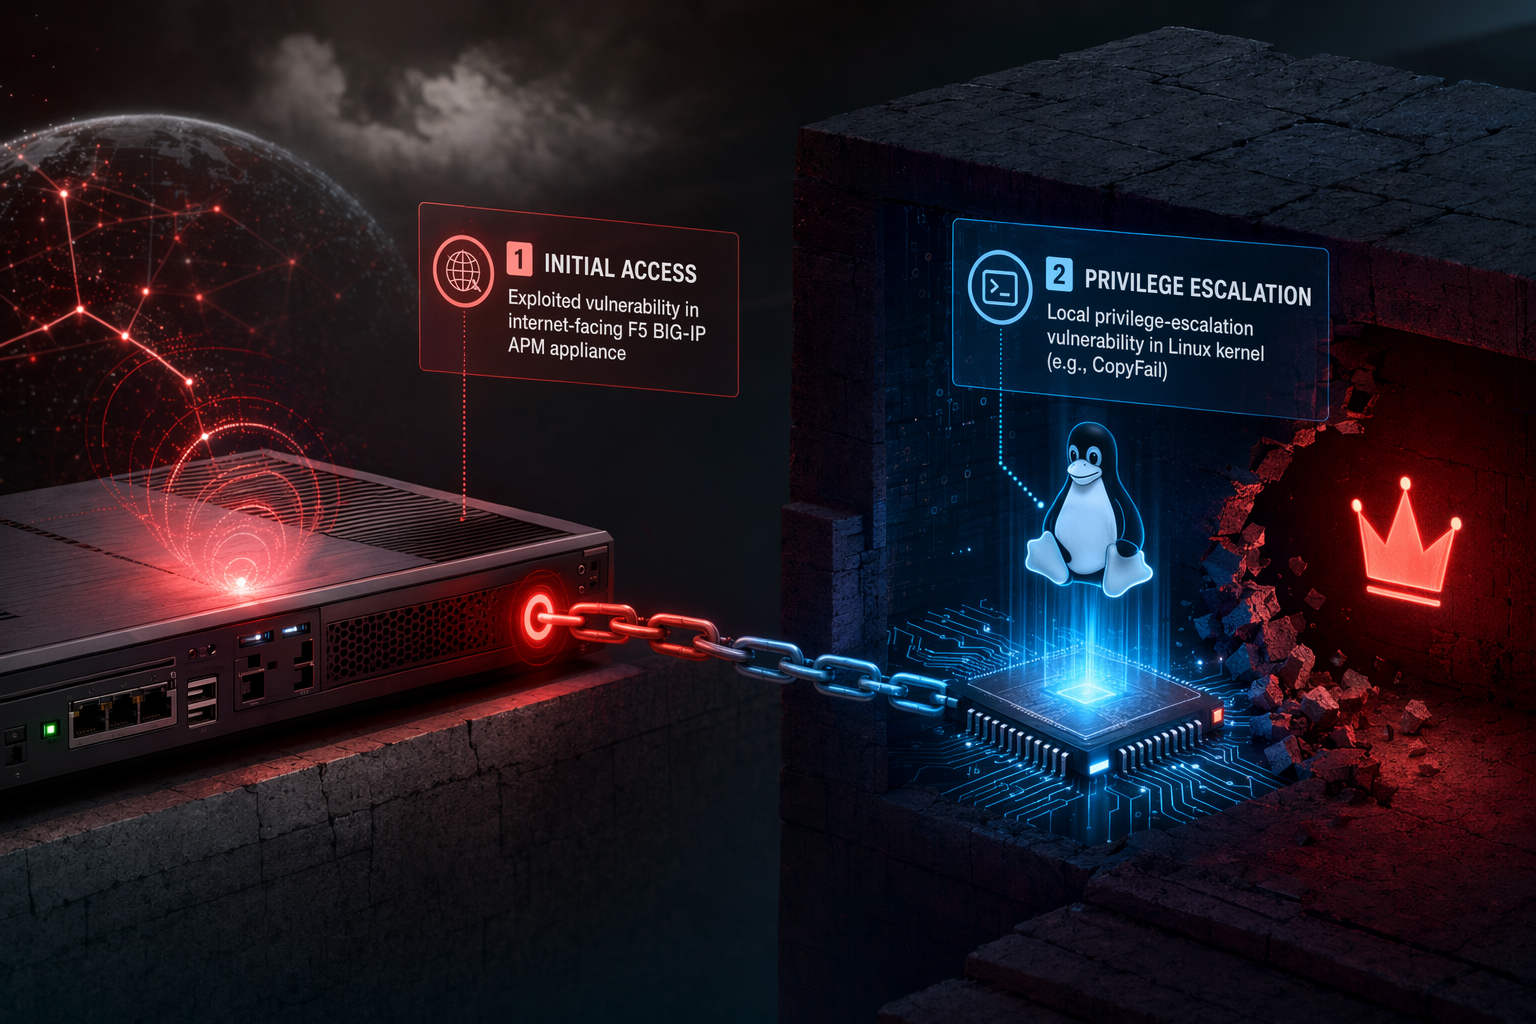
Saldırganlar, internete açık F5 BIG IP APM cihazlarındaki uzaktan kod çalıştırma (RCE) açığını (CVE 2025 53521) kullanarak sisteme sızıyor.
Ardından, Linux çekirdeğindeki 'Copy Fail' (CVE 2026 31431) veya 'Dirty Frag' (CVE 2026 43284) gibi yerel yetki yükseltme zafiyetlerinden yararlanarak root yetkisi alıp ağın derinliklerine sızıyor.
Microsoft raporlarına göre, saldırganlar bu yöntemle ele geçirdikleri F5 cihazlarından kurumsal Confluence sunucularına geçerek kimlik bilgilerini çalıyor.
Kurumların acilen F5 BIG IP ve Linux çekirdeklerini güncellemesi, uç cihazlarda shell erişimini kısıtlaması, riskli çekirdek modüllerini devre dışı bırakması ve konteyner güvenliğini artırması gerekiyor.
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
İnternete açık güvenlik cihazları, büyük kurumsal ihlallerin ilk adımı haline geliyor. Son olay raporları, saldırganların internete açık F5 BIG-IP Access Policy Manager (APM) cihazlarını ele geçirdikten sonra, Linux çekirdeğindeki yetki yükseltme zafiyetlerini kullanarak root erişimi elde ettiğini ve iç ağın derinliklerine sızdığını gösteriyor.
Bu saldırı deseni, siber tehditlerde bir dönüşüme işaret ediyor: Önce uç noktayı ele geçir, ardından işletim sistemindeki yetkileri yükselt ve son olarak kimlik sistemleri veya iş birliği platformları gibi güvenilir iç hizmetlere yönel.
Aşama 1: İnternete Açık F5 BIG-IP ile İlk Erişim
Birçok kurum, VPN, kimlik doğrulama veya erişim proxy'si olarak kullanmak üzere F5 BIG-IP APM sistemlerini doğrudan internete açar. Bu da onları cazip bir hedef haline getirir.
CVE-2025-53521 olarak izlenen kritik bir güvenlik açığı, bir sanal sunucuda APM erişim politikası yapılandırıldığında, kimlik doğrulaması gerektirmeden uzaktan kod çalıştırılmasına (RCE) olanak tanır. Başarılı bir istismar, saldırganın cihazda herhangi bir komutu çalıştırmasını sağlar.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "F5 BIG-IP'ten Linux'a Uzanan Saldırı Zinciri: 'Copy Fail' ve 'Dirty Frag' ile Kurumsal Ağları Ele Geçirme"?
Saldırganlar, internete açık F5 BIG IP APM cihazlarındaki uzaktan kod çalıştırma (RCE) açığını (CVE 2025 53521) kullanarak sisteme sızıyor.
What are the key points to validate first?
Saldırganlar, internete açık F5 BIG IP APM cihazlarındaki uzaktan kod çalıştırma (RCE) açığını (CVE 2025 53521) kullanarak sisteme sızıyor. Ardından, Linux çekirdeğindeki 'Copy Fail' (CVE 2026 31431) veya 'Dirty Frag' (CVE 2026 43284) gibi yerel yetki yükseltme zafiyetlerinden yararlanarak root yetkisi alıp ağın derinliklerine sızıyor.
What should I do next in practice?
Microsoft raporlarına göre, saldırganlar bu yöntemle ele geçirdikleri F5 cihazlarından kurumsal Confluence sunucularına geçerek kimlik bilgilerini çalıyor.
Bu açık, gerçek dünya saldırılarında gözlemlenmiş ve aktif istismar nedeniyle ABD'nin siber güvenlik ajansı CISA'nın izleme listesine eklenmiştir.
Saldırganlar, cihazda kod çalıştırdıktan sonra genellikle web shell'leri kurar veya kalıcı bir shell oturumu oluşturur. Bu noktadan itibaren, ele geçirilen cihaz daha fazla yetki yükseltme ve ağ içinde yanal hareket için bir üs haline gelir.
Aşama 2: Linux Çekirdek Zafiyetleriyle Root Yetkisi Alma
Cihaza ilk erişim, her zaman tam sistem kontrolü sağlamaz. Saldırganlar genellikle kısıtlı bir ortama veya düşük yetkili bir hesaba düşer.
Bu kısıtlamaları aşmak için tehdit aktörleri, Linux çekirdeğindeki yerel yetki yükseltme (LPE) zafiyetlerini kullanır:
Copy Fail (CVE-2026-31431)
Nisan 2026'da kamuoyuna açıklanan bu Linux çekirdek zafiyeti, 2017'den beri üretilen çekirdekleri etkiler. Çekirdeğin kullanıcı alanı kriptografi arayüzü olan AF_ALG içindeki algif_aead bileşeninde bulunur.
Bu açık, yetkisiz bir işlemin belirli işlemler aracılığıyla sayfa önbelleği belleğini (page-cache) bozmasına olanak tanır ve bu da root yetkileri elde etmek için kullanılabilir.
Önemli bir nokta, bu zafiyetin tek başına uzaktan istismar edilememesidir. Saldırganın sisteme yerel erişimi olması gerekir.
Dirty Frag (CVE-2026-43284)
"Dirty Frag", Linux çekirdeğinin IPsec ESP modülleri (esp4 ve esp6) gibi ağ bileşenlerini etkileyen bir dizi sorunu ifade eder.
Bu zafiyetler, yerel bir kullanıcının çekirdek ağ yolları aracılığıyla sayfa önbelleği belleğini manipüle etmesine ve birçok Linux sisteminde root yetkisine yükselmesine olanak tanır.
Copy Fail gibi, Dirty Frag da kesinlikle bir sömürü sonrası (post-exploitation) zafiyetidir: Saldırganın bu açığı kullanmadan önce sistemde kod çalıştırabiliyor olması gerekir.
Aşama 3: Uç Noktadan Kurumsal Ağa Sızma
Cihazda root yetkisi aldıktan sonra saldırganlar, kimlik bilgilerini, kimlik doğrulama token'larını veya yapılandırma sırlarını toplayabilir.
Güvenlik araştırmacıları, saldırganların ele geçirilen bir F5 uç cihazından iş birliği ve dokümantasyon için kullanılan dahili Confluence sunucularına sıçradığı olaylar gözlemlemiştir.
Uç altyapı, ağ içinde genellikle geniş güven ilişkilerine sahiptir. Bu sistemler ele geçirildiğinde, saldırganların şunları yapmasına olanak tanır:
Dahili yönetim ağlarına erişmek
Kimlik doğrulama çerezlerini veya sertifikalarını çalmak
Kimlik hizmetlerini sorgulamak
Uygulama sunucularına yanal hareket etmek
Microsoft araştırmacıları bu tür bir tehlikeyi büyüyen bir trend olarak tanımlıyor: Saldırganlar, dışarıdan erişilebilir olan ancak kurumsal ortamlarda derinlemesine güvenilen güvenlik cihazlarını hedef alıyor.
Bu Saldırı Zinciri Neden Etkili?
Bu çok aşamalı zincir, tek başlarına sınırlı görünen zafiyetleri birleştirerek çalışır:
Uçtaki RCE zafiyetleri ilk erişimi sağlar.
Linux yetki yükseltme hataları bu erişimi tam sistem kontrolüne dönüştürür.
Güvenilir ağ konumlandırması saldırganların iç hizmetlere sızmasına olanak tanır.
Her adım, bir öncekinin etkisini artırır. Bir sınır cihazındaki düşük yetkili bir erişim, yetki yükseltme ve yanal hareket başarılı olursa, hızla kurumsal bir ihlale dönüşebilir.
Kurumlar İçin Savunma Öncelikleri
Bu saldırı zincirine karşı savunma, hem ilk erişim vektörünü hem de tehlike sonrası yetki yükseltme yollarını ele almayı gerektirir.
1. F5 BIG-IP Sistemlerini Hemen Güncelleyin
Kurumlar, CVE-2025-53521 açığını gideren yamaları, özellikle internete açık olanlar olmak üzere, tüm BIG-IP APM dağıtımlarına acilen uygulamalıdır.
Güvenlik kurumları, doğrulanmış istismar nedeniyle bu güncellemelerin acil olarak ele alınmasını önermektedir.
2. Linux Çekirdeklerini Güncelleyin
Aşağıdaki güvenlik açıklarını gideren güncellemeleri uygulayın:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 ve ilgili Dirty Frag hataları
Bu zafiyetler, 2017'den bu yana piyasaya sürülen birçok ana akım Linux dağıtımını ve çekirdeğini etkilemektedir.
3. Uç Cihazlarda Shell Erişimini Kısıtlayın
Copy Fail ve Dirty Frag yerel yürütme gerektirdiğinden, cihazlarda shell erişimini sınırlamak veya devre dışı bırakmak, istismar fırsatlarını önemli ölçüde azaltır.
Yönetici erişimi sıkı bir şekilde kısıtlanmalı ve izlenmelidir.
4. Yama Gecikmesi Durumunda Riskli Çekirdek Modüllerini Devre Dışı Bırakın
Yama hemen uygulanamıyorsa, savunmacılar Dirty Frag ile ilişkili esp4 ve esp6 gibi belirli çekirdek modüllerini, operasyonel etkisini doğruladıktan sonra geçici olarak engelleyebilir.
5. Konteynerleri ve Paylaşılan Çekirdek Ortamlarını Güçlendirin
Bu önlemler, bir konteyner veya ana bilgisayar işlemi tehlikeye girerse patlama yarıçapını azaltır.
6. Tehlike Sonrası Davranışları İzleyin
Tespit, yetki yükseltme veya yanal hareketi gösteren sinyallere odaklanmalıdır:
Uç cihazlarda beklenmeyen shell oturumları
Çekirdek modülü yükleme anormallikleri
Root'a ani yetki değişiklikleri
Altyapı sistemlerinden giden bağlantılar
Dahili iş birliği platformlarına veya kimlik hizmetlerine yönelik kimlik doğrulama girişimleri
Kanıtlar ve Sınırlamalar
Güvenlik raporları, internete açık uç cihazların istismar edilmesi, Linux ana bilgisayarlarında yetkilerin yükseltilmesi ve iç hizmetlere sızılması genel saldırı desenini desteklemektedir.
Ancak, tek bir kampanyanın CVE-2025-53521, Copy Fail ve Dirty Frag'ın tam kombinasyonunu birden çok kurbanda tutarlı bir şekilde kullandığına dair kamuya açık kanıtlar sınırlıdır. Bu zafiyetler teorik olarak birbirine uyumludur ve teknik olarak zincirlenebilir, ancak saldırganların oyun kitapları ortama göre değişebilir.
Daha Büyük Güvenlik Dersi
Uç cihazlar tarihsel olarak güvenlik duvarları olarak kabul edilirdi. Ancak pratikte, giderek yüksek değerli ilk erişim noktaları haline geliyorlar.
Dışarıya açık bir cihaz dahili olarak Linux çalıştırdığında, bu ekosistemdeki herhangi bir yetki yükseltme hatası daha geniş bir sızma zincirinin parçası haline gelebilir. Bu gerçek, hızlı yama yapmayı, sıkı erişim kontrollerini ve uç altyapı etrafında güçlü izleme yapmayı modern kurumsal savunma için kritik hale getiriyor.
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
microsoft.comFrom edge appliance to enterprise compromise: Multi-stage Linux ...
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...