คำตอบเผยแพร่แล้ว16 แหล่งที่มา
OpenAI และ 1Password ทำให้ Codex ปลอดภัยขึ้นได้อย่างไร โดยไม่ให้รหัสลับหลุดเข้าโมเดล
การผสาน Codex กับ 1Password ทำให้ credentials ไม่ต้องถูกใส่ใน prompt หรือ context ของโมเดล โดยตัวเอเจนต์จะร้องขอการเข้าถึงแบบจำกัดผ่านเครื่องมือ เช่น MCP server แทน แนวทางนี้แทนที่การฝัง API keys ในโค้ดหรือไฟล์ config ด้วยระบบ secrets manager ที่ให้สิทธิ์แบบ just‑in‑time และตามหลัก least‑privilege พร้อมการตรวจสอบย้อ...
เผยแพร่โดยแก้ไขด้วย GPT-5.5รูปภาพสร้างด้วย GPT Image 2
คำตอบการวิจัย
ประเด็นสำคัญ
- การผสาน Codex กับ 1Password ทำให้ credentials ไม่ต้องถูกใส่ใน prompt หรือ context ของโมเดล โดยตัวเอเจนต์จะร้องขอการเข้าถึงแบบจำกัดผ่านเครื่องมือ เช่น MCP server แทน
- แนวทางนี้แทนที่การฝัง API keys ในโค้ดหรือไฟล์ config ด้วยระบบ secrets manager ที่ให้สิทธิ์แบบ just‑in‑time และตามหลัก least‑privilege พร้อมการตรวจสอบย้อนหลังได้
- แม้ช่วยลดความเสี่ยงการรั่วไหลของ secrets แต่ยังต้องมีมาตรการเพิ่มเติม เช่น allowlist ของ MCP server นโยบาย vault และการตรวจโค้ด เพื่อป้องกันช่องโหว่จากเครื่องมือหรือโค้ดที่ AI สร้าง
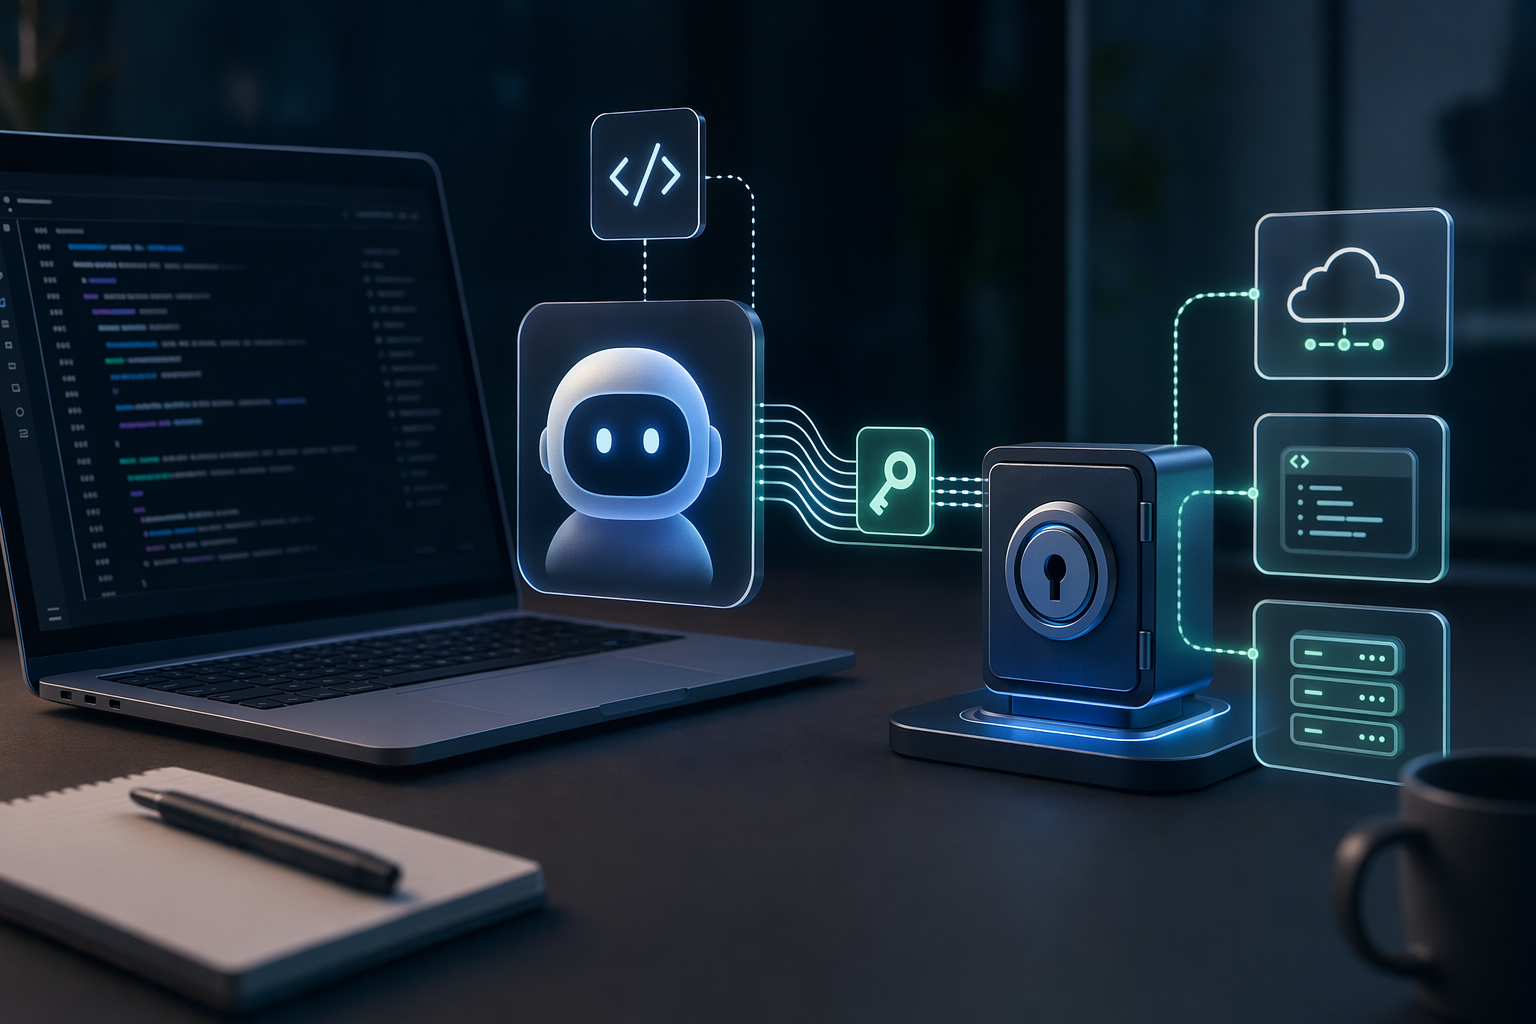
AI พรอมต์
openai.comCreate a landscape editorial hero image for this Studio Global article: How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration work. Article summary: The OpenAI–1Password pattern can improve Codex security by moving secrets out of prompts and model inputs, and instead letting Codex request narrowly scoped credentials through a mediated tool path; 1Password warns that . Topic tags: general, documentation, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Coding agents are now writing production features on real development teams, and a new report from DryRun Security shows that those agents introduce security vulnerabilities at a h" source context "AI coding agents keep repeating decade-old security mistakes - Help Net Security" Reference image 2: v
AI coding agent อย่าง Codex สามารถเขียนโค้ด รันคำสั่ง และเรียกใช้ API ได้อัตโนมัติ แต่ถ้าจะทำงานจริงกับระบบภายนอก มันจำเป็นต้องใช้ credentials เช่น API keys หรือ access tokens
ในอดีต นักพัฒนามักแก้ปัญหาง่าย ๆ ด้วยการวางคีย์ไว้ใน prompt หรือเก็บไว้ในไฟล์ config ของโปรเจกต์ แต่วิธีนี้มีความเสี่ยงสูง เพราะทันทีที่รหัสลับเข้าไปอยู่ใน context window ของโมเดล มันอาจถูกบันทึกใน logs ปรากฏในโค้ดที่สร้างขึ้น หรือถูกเผยออกมาโดยไม่ตั้งใจได้
แนวทางการผสานระหว่าง OpenAI และ 1Password เสนอโมเดลสถาปัตยกรรมใหม่: แทนที่จะให้ AI ถือ secrets เอง ระบบจะให้ AI ขอใช้ "ความสามารถ" ผ่านเครื่องมือที่ได้รับอนุญาต ซึ่งดึง credentials มาใช้เฉพาะตอนจำเป็น ภายใต้นโยบายที่ควบคุมอย่างเข้มงวด
ปัญหาหลัก: Secrets หลุดเข้า Context ของโมเดล
เวิร์กโฟลว์ AI จำนวนมากทำให้ credentials หลุดเข้าโมเดลโดยไม่ตั้งใจ เช่น การ paste API key ลงใน prompt ซึ่งหมายความว่าคีย์นั้นจะถูกส่งไปยัง API ของโมเดล และอาจถูกบันทึกไว้ใน session logs หรือไฟล์ที่โมเดลสร้างขึ้น
Studio Global AI
ทำการวิจัยต่อ
หน้านี้รวมคำตอบที่ได้รับการสนับสนุนจากแหล่งที่มาซึ่งคุณสามารถดำเนินการต่อภายใน Studio Global
คนยังถาม
คำตอบสั้น ๆ สำหรับ "OpenAI และ 1Password ทำให้ Codex ปลอดภัยขึ้นได้อย่างไร โดยไม่ให้รหัสลับหลุดเข้าโมเดล" คืออะไร
การผสาน Codex กับ 1Password ทำให้ credentials ไม่ต้องถูกใส่ใน prompt หรือ context ของโมเดล โดยตัวเอเจนต์จะร้องขอการเข้าถึงแบบจำกัดผ่านเครื่องมือ เช่น MCP server แทน
ประเด็นสำคัญที่ต้องตรวจสอบก่อนคืออะไร?
การผสาน Codex กับ 1Password ทำให้ credentials ไม่ต้องถูกใส่ใน prompt หรือ context ของโมเดล โดยตัวเอเจนต์จะร้องขอการเข้าถึงแบบจำกัดผ่านเครื่องมือ เช่น MCP server แทน แนวทางนี้แทนที่การฝัง API keys ในโค้ดหรือไฟล์ config ด้วยระบบ secrets manager ที่ให้สิทธิ์แบบ just‑in‑time และตามหลัก least‑privilege พร้อมการตรวจสอบย้อนหลังได้
ฉันควรทำอย่างไรต่อไปในทางปฏิบัติ?
แม้ช่วยลดความเสี่ยงการรั่วไหลของ secrets แต่ยังต้องมีมาตรการเพิ่มเติม เช่น allowlist ของ MCP server นโยบาย vault และการตรวจโค้ด เพื่อป้องกันช่องโหว่จากเครื่องมือหรือโค้ดที่ AI สร้าง
แหล่งที่มา
agentpatterns.aiSecrets Management for AI Agents: Credential Injection
developer.1password.comhttps://developer.1password.com/llms-sdks.txt
1password.devSecure AI access - 1Password Developer Tools
developers.openai.comModel Context Protocol – Codex | OpenAI Developers