Delta Flight 591: FBI utreder passagerare som skapade falskt Wi-Fi mitt under flygningen
Måndagen den 10 augusti 2026 utsattes Delta Flight 591 från Las Vegas till Atlanta för en cyberincident när en passagerare blockerade planetets riktiga Wi Fi och sände ut ett falskt nätverk som hette 'Delta WiFi Fast'... Besättningen stängde av Wi Fi i 30 minuter och piloterna larmade flygledningen och Deltas säkerh...
Publicerad avRedigerad med DeepSeek-V4-FlashBilder genererade med GPT Image 1.5
Måndagen den 10 augusti 2026 utsattes Delta Flight 591 från Las Vegas till Atlanta för en cyberincident när en passagerare blockerade planetets riktiga Wi Fi och sände ut ett falskt nätverk som hette 'Delta WiFi Fast'...
Besättningen stängde av Wi Fi i 30 minuter och piloterna larmade flygledningen och Deltas säkerhetsavdelning via ACARS systemet.
Händelsen påverkade inte planets säkerhet eller flygsystem – det handlade om ett phishingförsök mot passagerarnas personliga uppgifter.
FBI i Atlanta, Federal Aviation Administration (FAA) och Deltas egen säkerhetsavdelning utreder fallet.
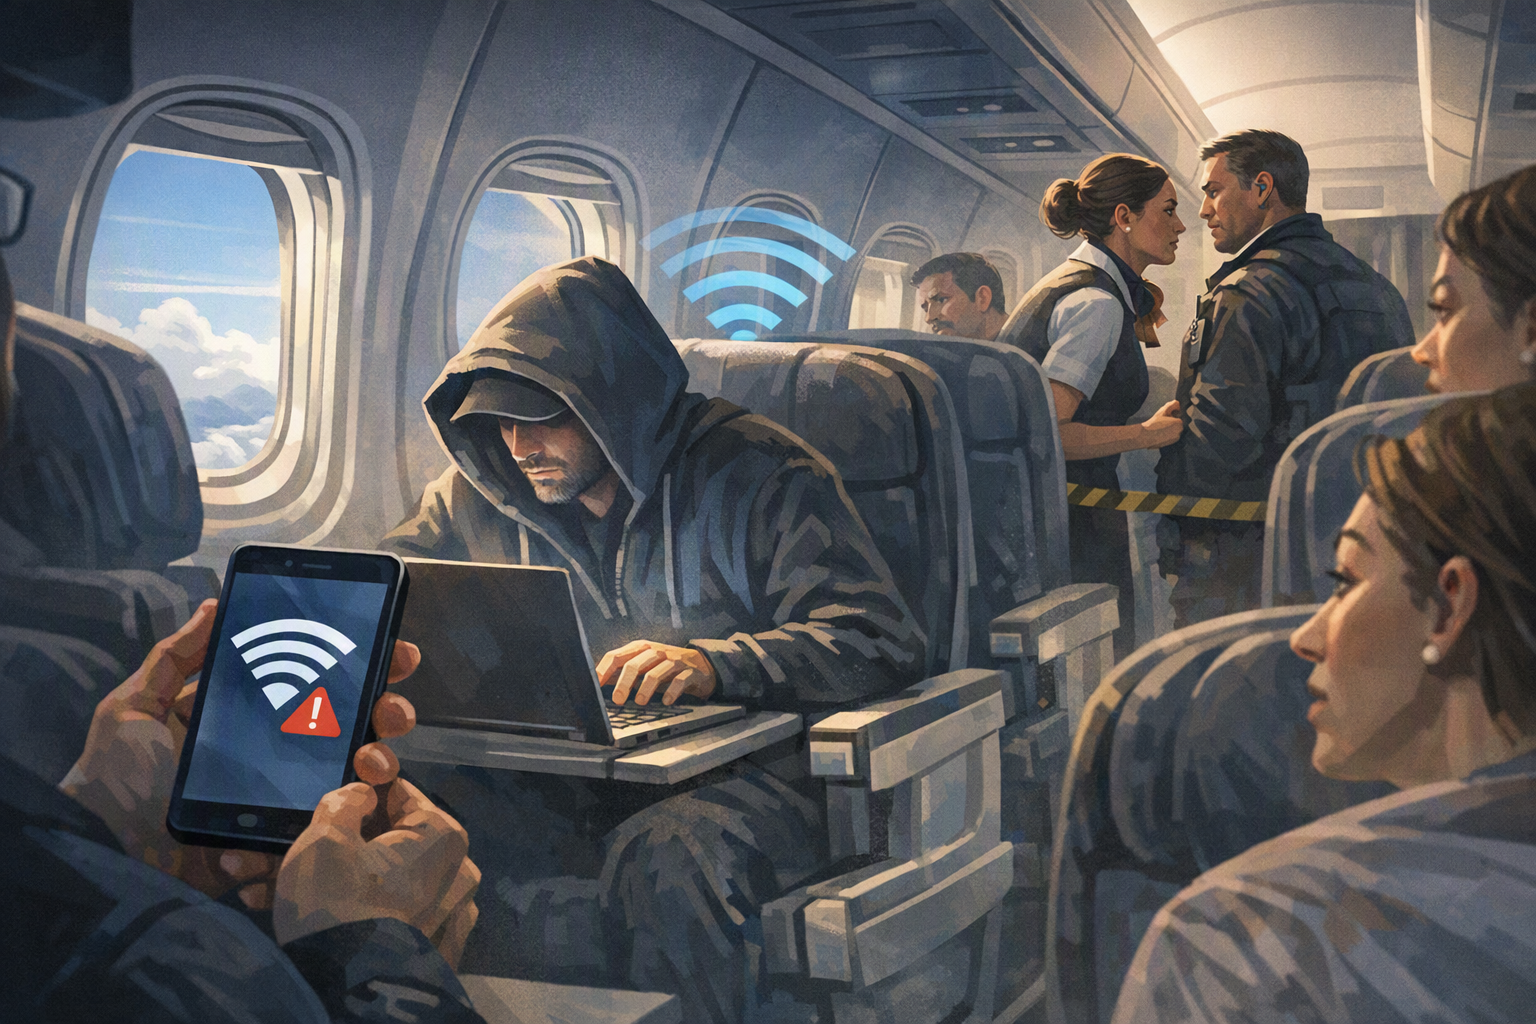
What happened on a Delta flight from Las Vegas to Atlanta after an unidentified passenger allegedly set up a fake Wi-Fi network mid-flight,Conceptual illustration of an in-flight cyber incident. Delta Flight 591 experienced an 'evil twin' Wi-Fi attack mid-flight on August 10, 2026.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What happened on a Delta flight from Las Vegas to Atlanta after an unidentified passenger allegedly set up a fake Wi-Fi network mid-flight,. Article summary: Here is a comprehensive summary of what happened, based on multiple news and security sources from August 11–12, 2026.. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clickbait thumbnails, icons, and tiny thumbnail layouts. Make it useful as an illustrative visual, not as f
openai.com
Måndagen den 10 augusti 2026 förvandlades en rutinmässig Delta-flygning från Las Vegas till Atlanta till en cyberincident som nu utreds av FBI. Ungefär en timme efter start ska en passagerare på Delta Flight 591 – en Boeing 757 med 199 passagerare och sex besättningsmedlemmar – ha blockerat planetets riktiga Wi-Fi och skapat ett falskt nätverk för att stjäla personuppgifter från medpassagerare .
Incidenten inträffade på en flygning där många var på väg hem från DEF CON 34, världens största hackarkonferens, som avslutats dagen innan i Las Vegas . Flygbolaget betonar att inga flygplanets operativa system eller avionik påverkades, men händelsen ledde omedelbart till en federal utredning och väcker frågor om säkerheten i Wi-Fi ombord.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Delta Flight 591: FBI utreder passagerare som skapade falskt Wi-Fi mitt under flygningen"?
Måndagen den 10 augusti 2026 utsattes Delta Flight 591 från Las Vegas till Atlanta för en cyberincident när en passagerare blockerade planetets riktiga Wi Fi och sände ut ett falskt nätverk som hette 'Delta WiFi Fast'...
What are the key points to validate first?
Måndagen den 10 augusti 2026 utsattes Delta Flight 591 från Las Vegas till Atlanta för en cyberincident när en passagerare blockerade planetets riktiga Wi Fi och sände ut ett falskt nätverk som hette 'Delta WiFi Fast'... Besättningen stängde av Wi Fi i 30 minuter och piloterna larmade flygledningen och Deltas säkerhetsavdelning via ACARS systemet.
What should I do next in practice?
Händelsen påverkade inte planets säkerhet eller flygsystem – det handlade om ett phishingförsök mot passagerarnas personliga uppgifter.
Den okända passageraren använde en portabel enhet för att blockera flygplanets officiella Wi-Fi-signal och sände därefter ut ett falskt nätverk som hette 'Delta WiFi Fast' – utformat för att se identiskt ut med Deltas riktiga inloggningssida . Detta är en så kallad 'evil twin'-attack: ett vilseledande Wi-Fi-nätverk som lurar intilliggande enheter att ansluta till en falsk inloggningssida där angriparen kan samla in de uppgifter som passagerare matar in .
En person som uppger sig ha varit närvarande när planet landade berättar att den falska hotspoten visade en phishing-sida specifikt utformad för att fånga passagerares personliga inloggningsuppgifter och Google-inloggningsdata. Angriparens mål var troligen att stjäla inloggningsuppgifter och personlig information från intet ont anande resenärer .
Besättningens agerande och piloternas kommunikation
När besättningen upptäckte det obehöriga nätverket agerade de snabbt. Piloterna använde ACARS (Aircraft Communications Addressing and Reporting System) – ett digitalt meddelandesystem för kommunikation mellan flygplan och markstationer – för att larma Deltas säkerhetsavdelning. Meddelandet löd: "HEY ALERT CORP SECURITY WE HAVE A PAX [passenger] ON THAT HAS CREATED A SCAM WIFI CALLED DELTA WIFI F…" .
Sjutton minuter senare skickade besättningen en uppföljning: "NO INFO AS OF NOW," vilket indikerade att de fortfarande samlade information. De rapporterade att flera passagerare hade deltagit i en cybersäkerhetskonferens i Las Vegas och "kunde blockera vårt Wi-Fi och sända ut…" . Piloterna larmade också flygledningen om det obehöriga nätverket .
Som en försiktighetsåtgärd stängde kabinpersonalen av planetets riktiga Wi-Fi-system i cirka 30 minuter.
Flygbolagets reaktion och säkerhetspåverkan
Delta Air Lines bekräftade att flygsäkerheten aldrig var hotad. Företaget meddelade att inga operativa system eller avionik påverkades – incidenten var strikt begränsad till passagerarnas internetnätverk . Delta-talespersonen Morgan Durrant sa till TechCrunch: "Flygsäkerheten var aldrig ifrågasatt och inga operativa system påverkades," och tillade att själva Wi-Fi-nätverket inte hade blivit hackat .
När planet landade på Hartsfield-Jackson Atlanta International Airport klev myndigheter ombord och förhörde passagerare . Delta släppte ett uttalande: "Vi utreder händelsen fullt ut för att få en komplett bild av vad som hände, vilket kommer att ta tid. Vi samarbetar med federal polis och luftfartsmyndigheter för att säkerställa en grundlig utredning" .
Verktyg som troligen användes
Säkerhetsforskare och rapporter indikerar att angriparen troligen använde en kombination av två tekniker: en Wi-Fi-deautentiseringsattack (deauth attack) för att tvångskoppla bort passagerare från det riktiga nätverket, och en portabel 'evil twin'-accesspunkt för att sända ut det falska nätverket .
Vanliga verktyg som kan ha använts inkluderar:
Wi-Fi Pineapple – en populär penetrations test-enhet som kan utföra deauth-attacker och sända ut falska SSID
Bärbar dator med programvara som aircrack-ng, bettercap eller hostapd och ett trådlöst kort som stöder monitor-läge
Raspberry Pi konfigurerad som en falsk accesspunkt
Federala myndigheter inblandade
Per den 12 augusti 2026 utreder tre instanser ärendet:
FBI Atlanta – granskar händelsen och samarbetar med Delta
Federal Aviation Administration (FAA) – deltar i utredningen
Deltas säkerhetsavdelning – genomför en egen intern utredning
Inga arresteringar har meddelats, och den eller de ansvariga passagerarna har inte identifierats offentligt. Utredningen pågår.
Viktiga slutsatser
Inga flygsystem påverkades. Incidenten var begränsad till passagerarnas Wi-Fi-nätverk och berörde inte flygkritisk avionik .
Besättningen agerade korrekt. Genom att stänga av Wi-Fi och larma säkerhetsavdelningen och flygledningen begränsade de hotet samtidigt som flygsäkerheten upprätthölls .
Detta var ett phishingförsök, inget hack av flygplanet. Angriparens mål var att fånga inloggningsdata från passagerare som anslöt till det falska nätverket .
Federala utredningar pågår. FBI, FAA och Deltas säkerhetsteam arbetar med att identifiera den ansvariga parten .
tomshardware.com
Passenger returning from DEF CON 34 spoofs Delta Wi-Fi network ...