Så kedjar hackare F5 BIG-IP-sårbarheter med Linux-privilegierna ”Copy Fail” och ”Dirty Frag” för att bryta sig in i företagsnätverk
Angripare bryter sig in i företagsnätverk genom att först utnyttja internetanslutna F5 BIG IP APM moduler (CVE 2025 53521), sedan eskalera till root med Linux kärnfel som Copy Fail (CVE 2026 31431) eller Dirty Frag (C... Copy Fail och Dirty Frag är inte direkt sårbara på distans – de blir farliga först när en angrip...
Publicerad avRedigerad med GPT-5.5Bilder genererade med GPT Image 2
Angripare bryter sig in i företagsnätverk genom att först utnyttja internetanslutna F5 BIG IP APM moduler (CVE 2025 53521), sedan eskalera till root med Linux kärnfel som Copy Fail (CVE 2026 31431) eller Dirty Frag (C...
Copy Fail och Dirty Frag är inte direkt sårbara på distans – de blir farliga först när en angripare redan tagit sig in och kan omvandla begränsad åtkomst till full root kontroll på Linux system.
Organisationer måste snarast patcha BIG IP och Linux kärnor, begränsa skalåtkomst på kantapparater, inaktivera sårbara kärnmoduler, hårdbevaka containrar och övervaka aktiviteter som tyder på privilegieeskalering.
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
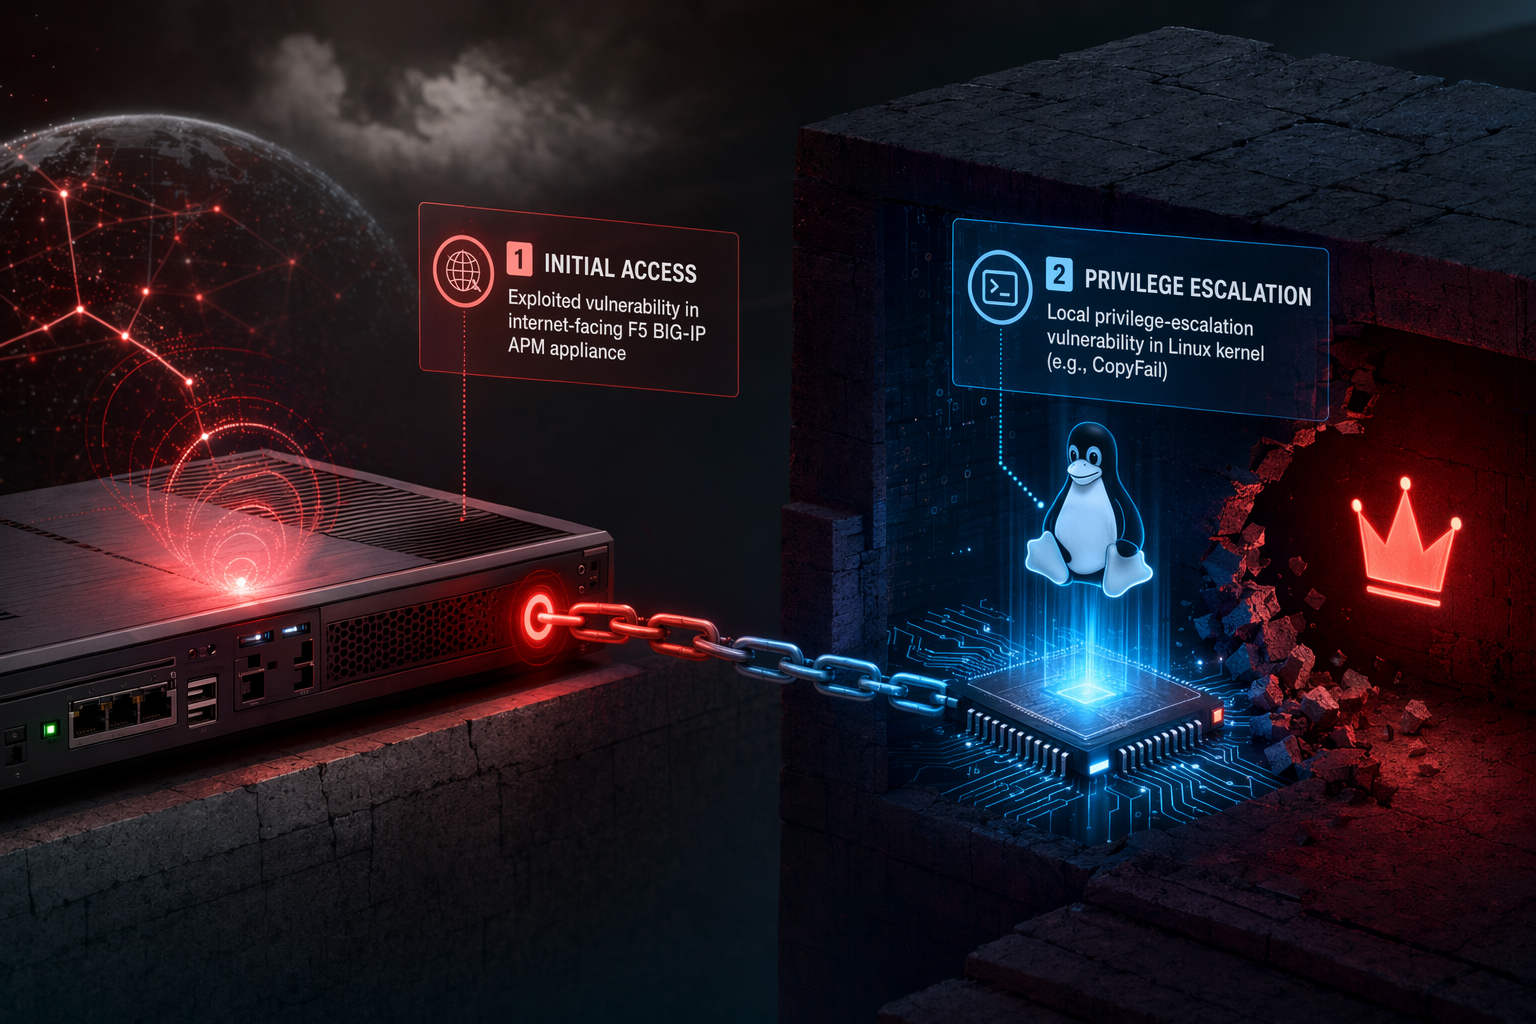
Internetanslutna säkerhetsapparater blir allt oftare den första språngbrädan vid intrång i stora företag. Nya incidentrapporter visar hur hotaktörer först komprometterar exponerade F5 BIG-IP Access Policy Manager (APM)-enheter och därefter använder Linux-kärnfel för att eskalera sina rättigheter till root – och därmed ta sig djupare in i den interna infrastrukturen.
Mönstret speglar en bredare trend inom intrångstaktik: kompromettera gränsenheten, eskalera rättigheterna i det underliggande systemet och använd den förtroendeställningen för att ta sig vidare till tjänster som identitetshantering eller samarbetsplattformar.
Steg 1: Första åtkomst via exponerad F5 BIG-IP-apparat
Många företag exponerar F5 BIG-IP APM direkt mot internet för att erbjuda VPN, autentisering eller access-proxy-funktioner. Det gör dem till ett attraktivt mål.
En kritisk sårbarhet med beteckningen CVE-2025-53521 möjliggör oautentiserad fjärrexekvering av kod när en APM-åtkomstpolicy är konfigurerad på en virtuell server. Lyckas angriparen utnyttja detta kan de utföra godtyckliga kommandon på enheten utan att ha några inloggningsuppgifter.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Så kedjar hackare F5 BIG-IP-sårbarheter med Linux-privilegierna ”Copy Fail” och ”Dirty Frag” för att bryta sig in i företagsnätverk"?
Angripare bryter sig in i företagsnätverk genom att först utnyttja internetanslutna F5 BIG IP APM moduler (CVE 2025 53521), sedan eskalera till root med Linux kärnfel som Copy Fail (CVE 2026 31431) eller Dirty Frag (C...
What are the key points to validate first?
Angripare bryter sig in i företagsnätverk genom att först utnyttja internetanslutna F5 BIG IP APM moduler (CVE 2025 53521), sedan eskalera till root med Linux kärnfel som Copy Fail (CVE 2026 31431) eller Dirty Frag (C... Copy Fail och Dirty Frag är inte direkt sårbara på distans – de blir farliga först när en angripare redan tagit sig in och kan omvandla begränsad åtkomst till full root kontroll på Linux system.
What should I do next in practice?
Organisationer måste snarast patcha BIG IP och Linux kärnor, begränsa skalåtkomst på kantapparater, inaktivera sårbara kärnmoduler, hårdbevaka containrar och övervaka aktiviteter som tyder på privilegieeskalering.
Sårbarheten har observerats i verkliga attacker och har lagts till på myndigheters bevakningslistor på grund av aktiv exploatering.
När angripare väl har fått kontroll över enheten distribuerar de ofta webbskal eller etablerar en beständig skal-session. Den komprometterade enheten blir därefter en bas för vidare eskalering och lateralförflyttning.
Steg 2: Eskalera till root med Linux-kärnsårbarheter
Den första åtkomsten på apparaten ger inte nödvändigtvis full systemkontroll. Angripare hamnar ofta i en begränsad miljö eller på ett konto med låga rättigheter.
För att kringgå dessa begränsningar kan hotaktörer utnyttja Linux-kärnans lokala privilegieeskaleringsfel (LPE) som:
Copy Fail (CVE-2026-31431)
”Copy Fail” är en Linux-kärnsårbarhet som offentliggjordes i april 2026 och påverkar kärnor som byggts sedan 2017. Felet finns i algif_aead-komponenten i kärnans användarrums-kryptogränssnitt (AF_ALG).
Sårbarheten gör det möjligt för en oprivilegierad process att korrumpera sidcachens minne genom specifika operationer, vilket sedan kan användas för att få root-rättigheter.
Viktigt att notera är att sårbarheten inte kan utnyttjas på distans. Den kräver lokal åtkomst till systemet – exempelvis via ett skal som erhållits genom en annan sårbarhet eller kompromettering.
Dirty Frag (CVE-2026-43284)
”Dirty Frag” avser en uppsättning Linux-kärnfel som påverkar nätverkskomponenter som IPsec ESP-modulerna (esp4 och esp6).
Sårbarheterna tillåter en lokal användare att manipulera sidcachens minne via kärnans nätverksvägar och eskalera sina rättigheter till root på många Linux-system.
Precis som Copy Fail är Dirty Frag en ren post-exploateringssårbarhet: angriparen måste redan ha kodexekvering på värden för att kunna använda den.
Steg 3: Från gränsenheten in i företagsnätverket
Efter att ha fått root-åtkomst på apparaten kan angripare samla in inloggningsuppgifter, extrahera autentiseringstoken eller komma åt lagrade konfigurationshemligheter.
Säkerhetsforskare har observerat incidenter där angripare har förflyttat sig från en komprometterad F5-kantapparat till interna system, inklusive Confluence-servrar som används för samarbete och dokumentation.
Kantinfrastrukturen har ofta omfattande förtroenderelationer i nätverket. När dessa system väl är komprometterade kan angripare:
Få åtkomst till interna hanteringsnätverk
Stjäla autentiseringscookies eller certifikat
Fråga identitetstjänster
Förflytta sig lateralt till applikationsservrar
Microsofts forskare beskriver denna typ av kompromettering som en växande trend: angripare riktar in sig på internetanslutna säkerhetsapparater eftersom de är exponerade utåt men samtidigt djupt betrodda i interna miljöer.
Varför denna attackkedja är effektiv
Denna flerstegsattack fungerar eftersom den kombinerar sårbarheter som var för sig kan verka begränsade:
Sårbarheter för fjärrexekvering på gränsenheten ger första åtkomsten.
Linux-privilegieeskaleringsfel omvandlar den åtkomsten till full systemkontroll.
Den förtroendefulla nätverkspositionen gör att angripare kan förflytta sig vidare till interna tjänster.
Varje steg förstärker det föregående. Ett fotfäste med låga rättigheter på en gränsenhet kan snabbt bli ett omfattande intrång om eskalering och lateralförflyttning lyckas.
Försvarsåtgärder för organisationer
För att skydda sig mot denna attackkedja måste organisationer adressera både den första åtkomstvägen och vägarna för eskalering efter ett intrång.
1. Uppdatera F5 BIG-IP-system omedelbart
Organisationer bör uppdatera sårbara BIG-IP APM-installationer med patchar för CVE-2025-53521, med prioritet för de enheter som är exponerade mot internet.
Säkerhetsmyndigheter rekommenderar att dessa uppdateringar behandlas som brådskande på grund av bekräftad exploatering.
2. Patcha Linux-kärnor i hela infrastrukturen
Applicera säkerhetsuppdateringar som adresserar:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 och relaterade Dirty Frag-sårbarheter
Dessa sårbarheter påverkar många vanliga Linux-distributioner och kärnor som släppts sedan 2017.
3. Begränsa skalåtkomst på kantapparater
Eftersom Copy Fail och Dirty Frag kräver lokal exekvering minskar begränsad eller avstängd skalåtkomst på apparaterna avsevärt möjligheterna till exploatering.
Administrativ åtkomst bör vara hårt begränsad och övervakas.
4. Inaktivera sårbara kärnmoduler om patchning fördröjs
Om patchning inte kan ske omedelbart kan försvarare tillfälligt blockera vissa kärnmoduler som är kopplade till Dirty Frag – såsom esp4 och esp6 – efter att ha validerat den operativa effekten.
5. Skärp säkerheten för containrar och delade kärnmiljöer
LPE-sårbarheter i kärnan kan möjliggöra containerflykt. Organisationer bör:
Undvika privilegierade containrar
Minimera exponeringen av kärnmoduler
Begränsa opålitliga arbetsbelastningar
Dessa åtgärder minskar skadeverkningarna om en container eller värdprocess komprometteras.
6. Övervaka efter beteenden som tyder på intrång
Detektion bör fokusera på signaler som indikerar privilegieeskalering eller lateralförflyttning, inklusive:
Oväntade skal-sessioner på kantapparater
Avvikelser i inläsning av kärnmoduler
Plötsliga rättighetsförändringar till root
Utgående anslutningar från infrastruktursystem
Autentiseringsförsök mot interna samarbetsplattformar eller identitetstjänster
Bevis och begränsningar
Säkerhetsrapporter stöder det övergripande attackmönstret där exponerade kantapparater utnyttjas, rättigheter eskaleras på Linux-värdar och angripare förflyttar sig till interna tjänster.
Men offentliga bevis för att en och samma kampanj konsekvent kedjar den exakta kombinationen av CVE-2025-53521, Copy Fail och Dirty Frag hos flera offer är fortfarande begränsade. Sårbarheterna är teoretiskt kompatibla och tekniskt möjliga att kedja, men angripares manualer kan variera mellan olika miljöer.
Den viktigaste säkerhetsläxan
Kantapparater har historiskt sett betraktats som hårdade säkerhetsenheter. I praktiken blir de allt oftare värdefulla första åtkomstpunkter.
När en externt exponerad apparat kör Linux internt kan varje privilegieeskaleringsfel i det ekosystemet bli en del av en bredare intrångskedja. Den verkligheten gör snabb patchning, strikta åtkomstkontroller och kraftfull övervakning av kantinfrastrukturen avgörande för modernt företagsförsvar.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...