Рейс Delta 591: Как фальшивая Wi-Fi точка в небе спровоцировала киберинцидент и расследование ФБР
10 августа 2026 г. пассажир рейса Delta 591 (Лас Вегас – Атланта) заглушил штатный Wi Fi и создал поддельную точку доступа «Delta WiFi Fast» для фишинга данных Экипаж отключил Wi Fi на 30 минут, пилоты через систему ACARS уведомили службу безопасности Delta и авиадиспетчеров Поддельная сеть имитировала страницу вход...
ОпубликовалОтредактировано с помощью DeepSeek-V4-FlashИзображения созданы с помощью GPT Image 1.5
10 августа 2026 г. пассажир рейса Delta 591 (Лас Вегас – Атланта) заглушил штатный Wi Fi и создал поддельную точку доступа «Delta WiFi Fast» для фишинга данных
Экипаж отключил Wi Fi на 30 минут, пилоты через систему ACARS уведомили службу безопасности Delta и авиадиспетчеров
Поддельная сеть имитировала страницу входа Delta; цель — кража логинов Google и личных данных
Инцидент не затронул системы управления самолётом — только пассажирскую сеть; расследование ведут ФБР, FAA и служба безопасности Delta
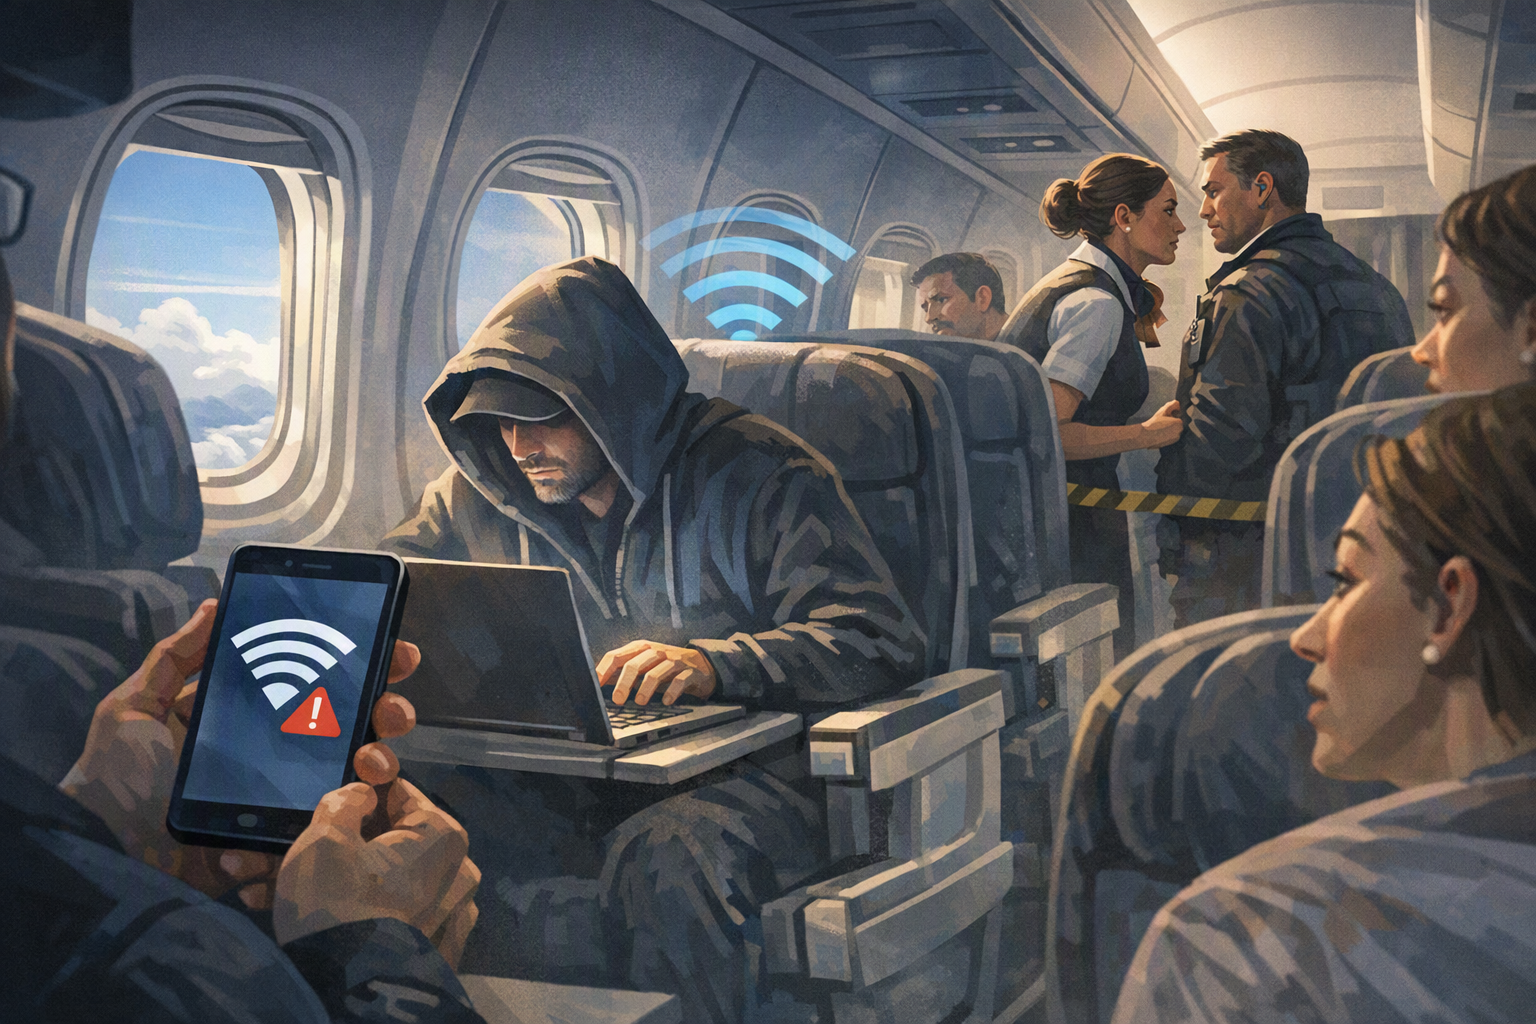
What happened on a Delta flight from Las Vegas to Atlanta after an unidentified passenger allegedly set up a fake Wi-Fi network mid-flight,Conceptual illustration of an in-flight cyber incident. Delta Flight 591 experienced an 'evil twin' Wi-Fi attack mid-flight on August 10, 2026.
Промпт ИИ
Create a landscape editorial hero image for this Studio Global article: What happened on a Delta flight from Las Vegas to Atlanta after an unidentified passenger allegedly set up a fake Wi-Fi network mid-flight,. Article summary: Here is a comprehensive summary of what happened, based on multiple news and security sources from August 11–12, 2026.. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clickbait thumbnails, icons, and tiny thumbnail layouts. Make it useful as an illustrative visual, not as f
openai.com
В понедельник, 10 августа 2026 г., обычный рейс Delta из Лас-Вегаса в Атланту превратился в киберинцидент, который спровоцировал федеральное расследование. Примерно через час после взлёта пассажир на борту Delta Flight 591 — Boeing 757 с 199 пассажирами и шестью членами экипажа — якобы заглушил легитимный Wi-Fi самолёта и создал поддельную точку доступа для кражи личных данных других пассажиров .
Инцидент произошёл на рейсе, который вёз участников DEF CON 34, крупнейшей в мире хакерской конференции, завершившейся накануне в Лас-Вегасе . Авиакомпания подтвердила, что бортовые системы и авионика не пострадали, однако произошедшее вызвало немедленную реакцию правоохранительных органов и подняло острые вопросы о безопасности бортового интернет-соединения.
Studio Global AI
Продолжайте свое исследование
На этой странице есть ответ, подтвержденный источником, который вы можете продолжить внутри Studio Global.
Каков краткий ответ на вопрос «Рейс Delta 591: Как фальшивая Wi-Fi точка в небе спровоцировала киберинцидент и расследование ФБР»?
10 августа 2026 г. пассажир рейса Delta 591 (Лас Вегас – Атланта) заглушил штатный Wi Fi и создал поддельную точку доступа «Delta WiFi Fast» для фишинга данных
Какие ключевые моменты необходимо проверить в первую очередь?
10 августа 2026 г. пассажир рейса Delta 591 (Лас Вегас – Атланта) заглушил штатный Wi Fi и создал поддельную точку доступа «Delta WiFi Fast» для фишинга данных Экипаж отключил Wi Fi на 30 минут, пилоты через систему ACARS уведомили службу безопасности Delta и авиадиспетчеров
Что мне делать дальше на практике?
Поддельная сеть имитировала страницу входа Delta; цель — кража логинов Google и личных данных
Неизвестный пассажир использовал портативное устройство, чтобы заглушить официальный Wi-Fi самолёта, после чего транслировал мошенническую сеть с именем «Delta WiFi Fast» — она была неотличима от настоящей страницы входа Delta . Это классическая атака «злой близнец» (evil twin): поддельная Wi-Fi сеть, которая заставляет устройства поблизости подключиться к фальшивой странице входа, где злоумышленник может перехватить введённые учётные данные .
По словам человека, который, как утверждается, находился на борту после посадки, фальшивая точка доступа показывала фишинговую страницу, нацеленную на кражу логинов Google и других личных данных пассажиров .
Реакция экипажа и радиосообщения пилотов
Когда экипаж обнаружил несанкционированную сеть, они действовали быстро. Пилоты использовали ACARS (Aircraft Communications Addressing and Reporting System) — цифровую систему обмена сообщениями между самолётом и наземными службами — чтобы предупредить службу безопасности Delta. Сообщение гласило: «HEY ALERT CORP SECURITY WE HAVE A PAX [passenger] ON THAT HAS CREATED A SCAM WIFI CALLED DELTA WIFI F…» .
Через 17 минут экипаж отправил повторное сообщение: «NO INFO AS OF NOW», что указывало на продолжающийся сбор информации. Они сообщили, что несколько пассажиров посещали конференцию по кибербезопасности в Лас-Вегасе и «смогли заглушить наш Wi-Fi и транслировать…» . Пилоты также напрямую проинформировали авиадиспетчеров о несанкционированной сети .
В качестве меры предосторожности бортпроводники отключили штатный Wi-Fi на борту примерно на 30 минут.
Реакция авиакомпании и влияние на безопасность
Delta Air Lines подтвердила, что безопасность полёта никогда не подвергалась сомнению. Компания заявила, что бортовые системы и авионика не пострадали — инцидент был строго ограничен пассажирской интернет-сетью . Представитель Delta Морган Дюрант сообщил TechCrunch: «[Безопасность полёта никогда не ставилась под сомнение, и ни одна из бортовых систем не пострадала», добавив, что сама штатная сеть не была взломана .
После посадки в международном аэропорту Хартсфилд-Джексон в Атланте сотрудники правоохранительных органов поднялись на борт и опросили пассажиров . Delta выпустила заявление: «Мы тщательно расследуем инцидент, чтобы собрать полную картину фактов. Это потребует времени. Мы будем сотрудничать с федеральными правоохранительными органами и авиационными регуляторами, чтобы гарантировать тщательное расследование» .
Инструменты, которые могли быть использованы в атаке
Специалисты по безопасности и источники указывают, что злоумышленник, скорее всего, применил комбинацию двух техник: Wi-Fi деаутентификационную атаку (deauth attack) для принудительного отключения пассажиров от легитимной сети и портативную точку доступа «злой близнец» для трансляции поддельного хотспота .
Среди возможных инструментов:
Wi-Fi Pineapple — популярное устройство для тестирования на проникновение, способное выполнять deauth-атаки и транслировать поддельные SSID
Ноутбук с программным обеспечением вроде aircrack-ng, bettercap или hostapd и Wi-Fi-адаптером с поддержкой режима монитора
Raspberry Pi, настроенный как мошенническая точка доступа
Какие федеральные ведомства задействованы
По состоянию на 12 августа 2026 г. инцидент активно расследуют три структуры:
ФБР Атланта — изучает обстоятельства и работает с Delta
Федеральное управление гражданской авиации США (FAA) — участвует в расследовании
Служба безопасности Delta — проводит собственное внутреннее расследование
Аресты пока не производились, и ответственные пассажиры публично не установлены. Расследование продолжается.
Главные выводы
Бортовые системы не пострадали. Инцидент ограничился пассажирской Wi-Fi сетью и не затронул критически важную авионику .
Экипаж действовал правильно. Отключив Wi-Fi и уведомив службу безопасности и авиадиспетчеров, они локализовали угрозу, не поставив под сомнение безопасность полёта .
Это была попытка фишинга паролей, а не взлом самолёта. Целью злоумышленника был перехват данных для входа у пассажиров, подключившихся к поддельной сети .
Федеральное расследование продолжается. ФБР, FAA и служба безопасности Delta совместно работают над установлением виновных .
tomshardware.com
Passenger returning from DEF CON 34 spoofs Delta Wi-Fi network ...