REMUS: новый инфостилер, который крадёт не только пароли, но и цифровую идентичность
REMUS — быстро развивающийся инфостилер, связанный с семейством Lumma, который превратился в платформу malware‑as‑a‑service и способен похищать сессии браузеров, токены аутентификации и данные менеджеров паролей. Исследователи сообщают, что вредоносное ПО нацеливается на расширения менеджеров паролей (1Password, Las...
ОпубликовалОтредактировано с помощью GPT-5.5Изображения созданы с помощью GPT Image 2
REMUS — быстро развивающийся инфостилер, связанный с семейством Lumma, который превратился в платформу malware‑as‑a‑service и способен похищать сессии браузеров, токены аутентификации и данные менеджеров паролей.
Исследователи сообщают, что вредоносное ПО нацеливается на расширения менеджеров паролей (1Password, LastPass, Bitwarden) и использует EtherHiding и кражу токенов/сессий для обхода традиционных защит.
Тенденция отражает более широкий сдвиг: современные инфостилеры охотятся за цифровой идентичностью и активными сессиями, что резко ускоряет масштаб и скорость корпоративных взломов.
What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-serSecurity researchers say the REMUS infostealer represents a new generation of identity‑focused malware targeting browser sessions, password managers, and authentication tokens.
Промпт ИИ
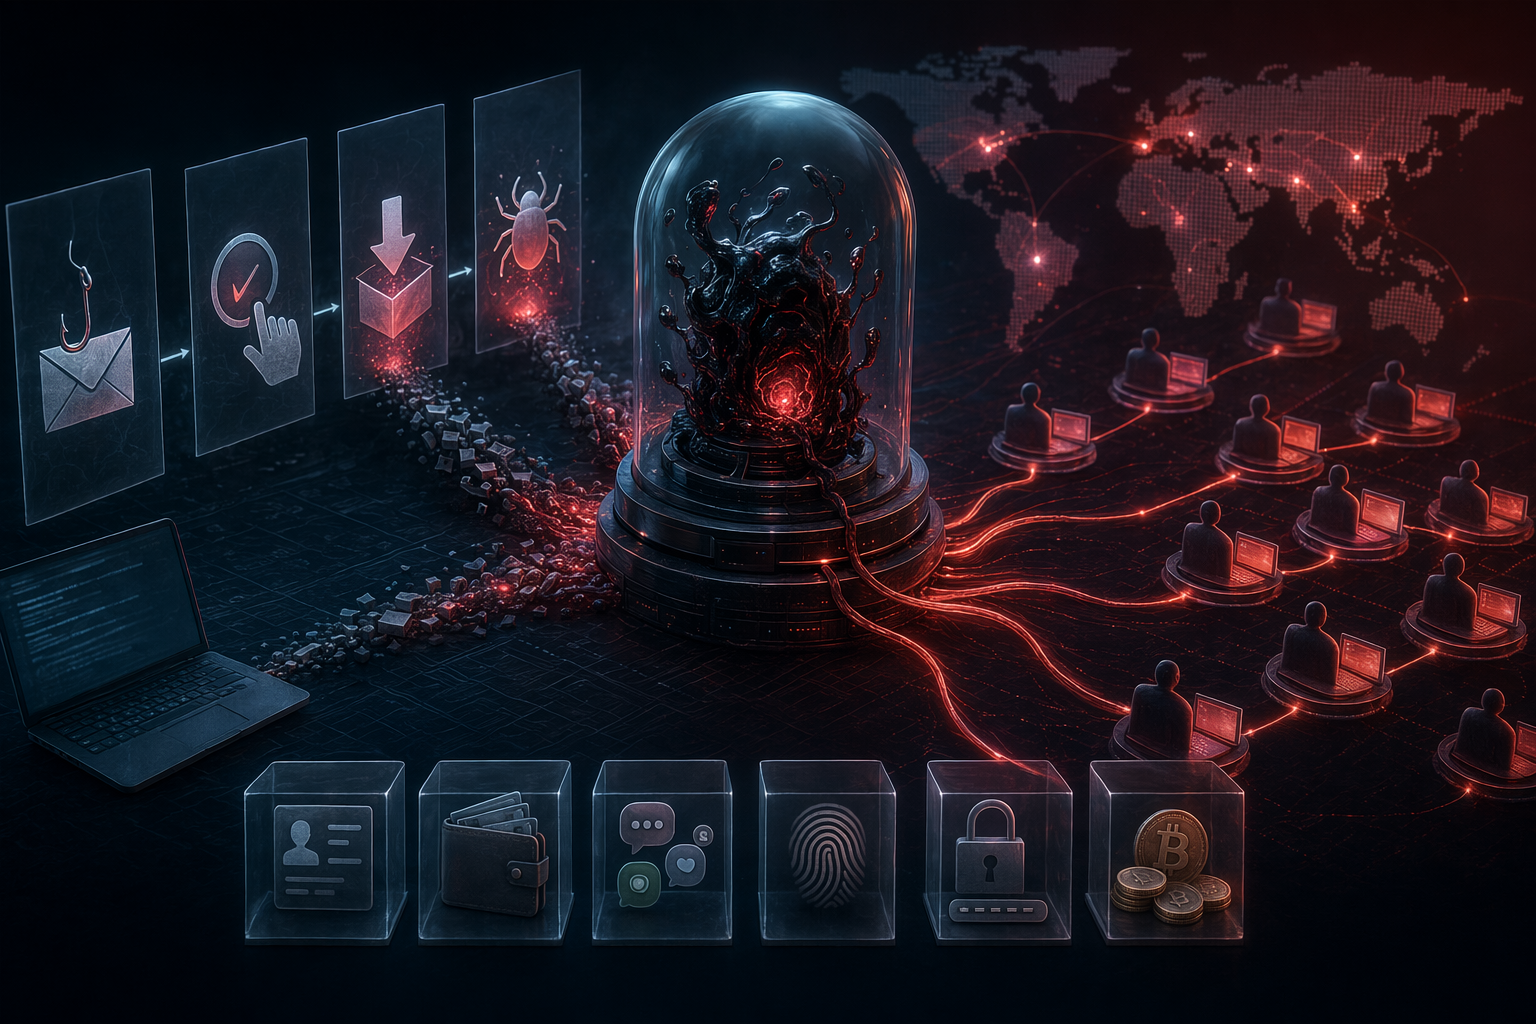
Create a landscape editorial hero image for this Studio Global article: What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-ser. Article summary: REMUS appears to have moved from a Lumma-like successor into a commercialized, fast-evolving Malware-as-a-Service platform focused on identity theft rather than simple password scraping. The larger shift is that 2026 inf. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "Attack flow diagram displaying the Lumma Stealer affiliate using the ClickFix technique to socially engineer users to ultimately download and deploy Lumma on their device, which ex" source context "Lumma Stealer: Breaking down the delivery techniques and capabilities of a prolific infostealer | Microsoft Security Blo" Reference
openai.com
Инфостилеры долгое время ассоциировались с кражей паролей из браузеров или криптовалютных кошельков. Но новое поколение вредоносных программ меняет правила игры: вместо отдельных учётных данных злоумышленники всё чаще пытаются похитить саму цифровую идентичность пользователя.
По данным последних исследований, инфостилер REMUS быстро эволюционировал из инструмента, связанного с Lumma Stealer, в полноценную платформу malware‑as‑a‑service (MaaS). Он способен похищать браузерные сессии, токены аутентификации и данные из менеджеров паролей, что значительно ускоряет переход от заражения устройства к компрометации корпоративных аккаунтов.
Studio Global AI
Продолжайте свое исследование
На этой странице есть ответ, подтвержденный источником, который вы можете продолжить внутри Studio Global.
Каков краткий ответ на вопрос «REMUS: новый инфостилер, который крадёт не только пароли, но и цифровую идентичность»?
REMUS — быстро развивающийся инфостилер, связанный с семейством Lumma, который превратился в платформу malware‑as‑a‑service и способен похищать сессии браузеров, токены аутентификации и данные менеджеров паролей.
Какие ключевые моменты необходимо проверить в первую очередь?
REMUS — быстро развивающийся инфостилер, связанный с семейством Lumma, который превратился в платформу malware‑as‑a‑service и способен похищать сессии браузеров, токены аутентификации и данные менеджеров паролей. Исследователи сообщают, что вредоносное ПО нацеливается на расширения менеджеров паролей (1Password, LastPass, Bitwarden) и использует EtherHiding и кражу токенов/сессий для обхода традиционных защит.
Что мне делать дальше на практике?
Тенденция отражает более широкий сдвиг: современные инфостилеры охотятся за цифровой идентичностью и активными сессиями, что резко ускоряет масштаб и скорость корпоративных взломов.
REMUS имеет явные технические корни в Lumma Stealer — известном инфостилере, который продаётся как сервис на подпольных форумах как минимум с 2022 года.
Исследователи заметили активные кампании REMUS в начале 2026 года. В коде и поведении вредоноса обнаружены знакомые элементы Lumma: обфускация строк, проверки на виртуальные машины и другие методы обхода анализа.
Важно, что REMUS не заменяет Lumma полностью. По наблюдениям специалистов, обе семьи вредоносных программ продолжают работать параллельно, что указывает на развитие или форк существующей экосистемы.
Коммерциализация: модель Malware‑as‑a‑Service
Анализ активности на подпольных форумах показывает, что REMUS распространяется как коммерческая MaaS‑платформа, которой могут пользоваться разные злоумышленники.
Исследователи обнаружили более сотни сообщений на теневых площадках, связанных с экосистемой REMUS, в период с февраля по май 2026 года.
Такая модель позволяет масштабировать атаки: вместо единичных кампаний один вредонос становится инструментом для множества групп, что резко увеличивает число заражений и утечек данных.
Атаки на менеджеры паролей
Одно из самых тревожных нововведений — способность REMUS нацеливаться на расширения менеджеров паролей в браузере.
По данным исследований, вредонос может собирать данные из расширений таких сервисов, как:
1Password
LastPass
Bitwarden
Информация извлекается из хранилищ браузера, например IndexedDB, где расширения сохраняют зашифрованные данные хранилища или служебную информацию.
Хотя архитектура безопасности менеджеров паролей во многих случаях защищает содержимое хранилища, злоумышленники могут получить метаданные, служебные артефакты или данные сессии — этого иногда достаточно, чтобы облегчить дальнейшие попытки доступа.
Проблема в том, что менеджеры паролей часто содержат доступы к критически важным ресурсам:
SaaS‑сервисам
административным аккаунтам
VPN
инфраструктуре разработчиков
личным сервисам
В результате компрометация одного рабочего компьютера может раскрыть целую сеть учётных данных.
Кража сессий и токенов: обход MFA
Ещё одно важное изменение — акцент на кражу сессий и токенов.
Современные инфостилеры всё чаще пытаются получить:
cookies браузера
токены аутентификации
активные сессии приложений
Поскольку эти данные представляют уже авторизованное состояние пользователя, злоумышленники могут использовать их для доступа к сервисам без повторного ввода пароля или прохождения MFA.
Это резко сокращает время между заражением устройства и доступом к корпоративным системам.
EtherHiding и инфраструктура через блокчейн
REMUS также использует новую инфраструктурную технику — EtherHiding.
В этом подходе конфигурация командно‑управляющих серверов хранится в смарт‑контрактах Ethereum. Вредонос извлекает инструкции через блокчейн‑механизмы вместо фиксированных доменов или серверов.
Поскольку записи в блокчейне децентрализованы и практически неизменяемы, это делает инфраструктуру вредоносного ПО более устойчивой к блокировке и изъятию.
Чем отличается эволюция Gremlin Stealer
REMUS — не единственный инфостилер, который быстро развивается. Параллельно исследователи отслеживают эволюцию Gremlin Stealer.
Новая версия Gremlin превратилась из простого похитителя паролей в модульный вредоносный набор инструментов с дополнительными модулями и улучшенной скрытностью.
По данным Unit 42, последние версии используют упаковщик с виртуализацией инструкций. Код вредоносной программы превращается в нестандартный байткод, который исполняется внутри собственной виртуальной машины — это усложняет анализ и реверс‑инжиниринг.
Проще говоря:
REMUS развивается в сторону масштабных атак на цифровую идентичность: кража сессий, менеджеров паролей и распространение через MaaS.
Gremlin делает ставку на скрытность, антианализ и модульную архитектуру.
Обе тенденции показывают одно и то же: инфостилеры становятся всё более сложными и гибкими.
Главный тренд: цель — цифровая идентичность
Появление REMUS отражает более глубокое изменение в стратегии атак.
Если раньше злоумышленников интересовали отдельные пароли, то теперь они стремятся захватить всю среду аутентификации пользователя — активные сессии, токены, сохранённые учётные данные и другие элементы инфраструктуры идентификации.
Масштаб проблемы уже огромен. По оценкам аналитиков безопасности, только за 2025 год инфостилеры похитили около 1,8 миллиарда учётных данных.
Что это означает для компаний
Эволюция REMUS показывает несколько важных тенденций для киберзащиты:
компрометация устройства почти мгновенно превращается в компрометацию цифровой идентичности;
одной многофакторной аутентификации уже недостаточно — кража токенов может обходить MFA;
менеджеры паролей становятся ценными целями, поскольку концентрируют большое количество учётных данных.
Поэтому организациям всё чаще требуются дополнительные меры: отзыв активных сессий, контроль доверенных устройств, системы EDR, а также мониторинг аномальной активности входа и использования токенов.
Итог
История REMUS показывает, насколько быстро меняется экосистема инфостилеров. То, что начиналось как наследник Lumma Stealer, превратилось в масштабируемую платформу malware‑as‑a‑service, нацеленную на кражу цифровой идентичности и захват активных сессий.
В сочетании с развитием других вредоносов, таких как Gremlin, становится очевидно: злоумышленники больше не ограничиваются кражей паролей — они пытаются похитить уже авторизованный доступ.
Для компаний это означает более быстрые и масштабные атаки: одно заражённое устройство может привести к компрометации множества аккаунтов всего за считанные минуты или часы.
radiocsirt.comRadioCSIRT English Edition – Remus: Unmasking the 64-bit variant ...