Как работают Passkeys в Singpass и кто уже может ими пользоваться
Бета версия Passkeys в Singpass запущена 1 июля 2026 года для пользователей iPhone в мобильных браузерах. При входе используются Face ID, Touch ID, отпечаток пальца или шестизначный код приложения Singpass — пароль, SMS код и QR подтверждение вводить не нужно.
ОпубликовалОтредактировано с помощью GPT-5.6 LunaИзображения созданы с помощью GPT Image 1.5
Бета версия Passkeys в Singpass запущена 1 июля 2026 года для пользователей iPhone в мобильных браузерах.
При входе используются Face ID, Touch ID, отпечаток пальца или шестизначный код приложения Singpass — пароль, SMS код и QR подтверждение вводить не нужно.
В 2025 году в Сингапуре зарегистрировали 6 264 фишинговых дела с ущербом S$39,9 млн — на фоне 37 308 мошеннических дел и общих потерь около S$913,1 млн.
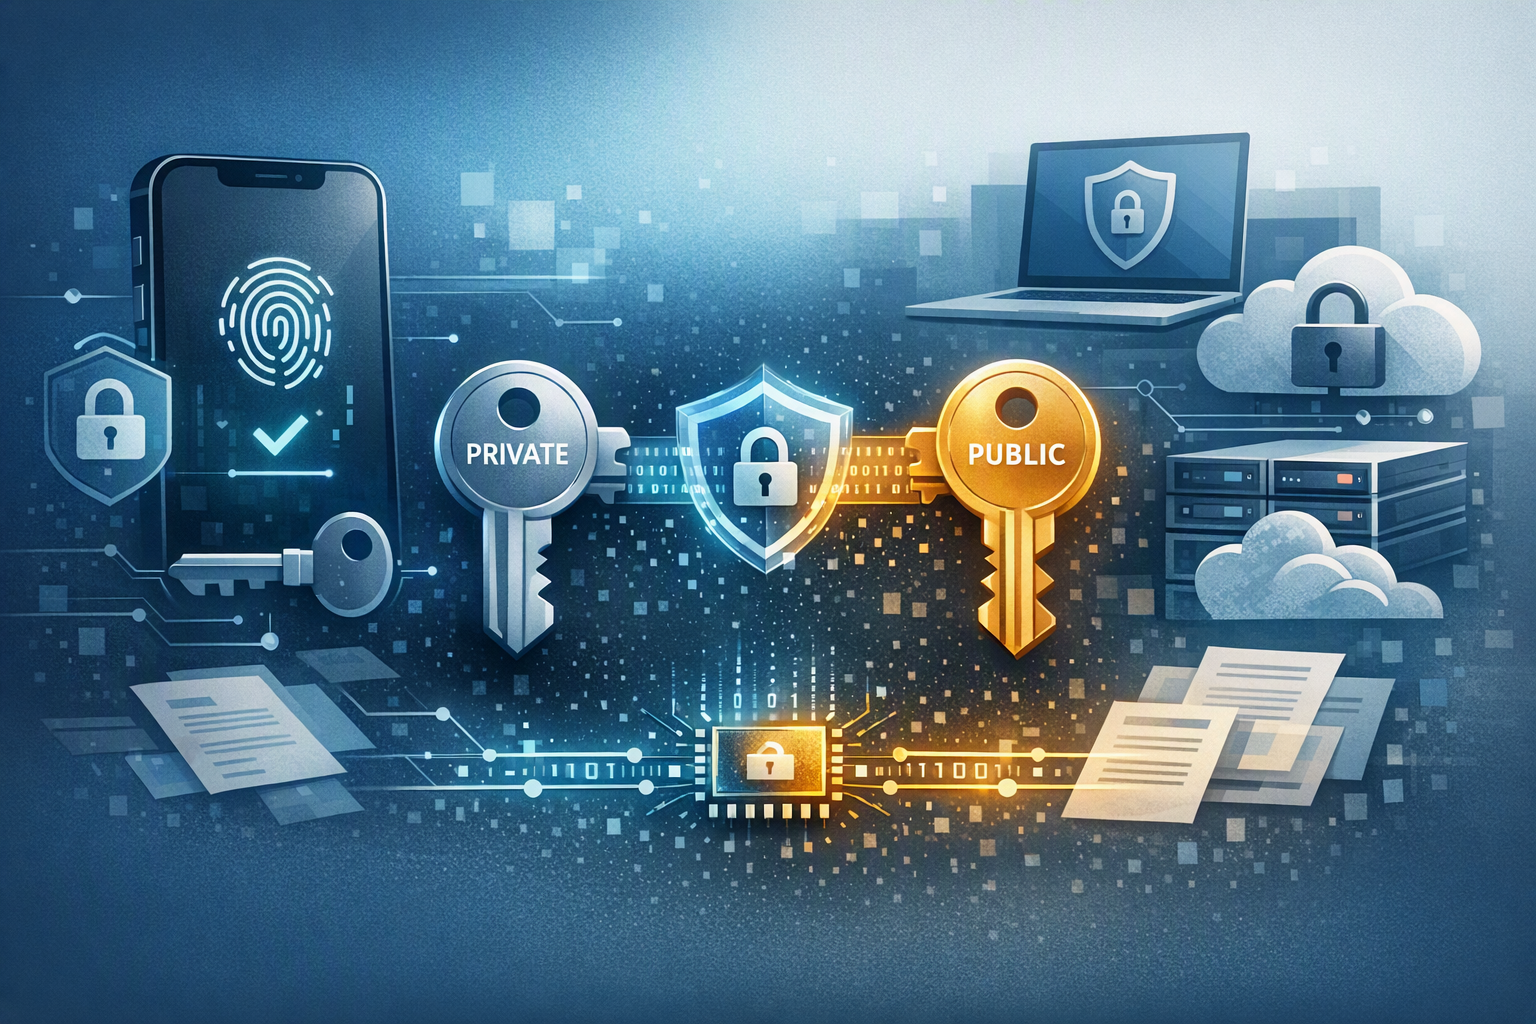
What are the details of Singpass's new passkey feature launching July 1, 2026 — how does its public-private encryption key pair work to prevIllustration of Singpass passkey authentication on a mobile device.
Промпт ИИ
Create a landscape editorial hero image for this Studio Global article: What are the details of Singpass's new passkey feature launching July 1, 2026 — how does its public-private encryption key pair work to prev. Article summary: Singpass introduced passkeys in a beta launch on 1 July 2026, initially for iPhone users. The feature replaces a reusable secret—such as a password, OTP, or QR approval—with a device-bound cryptographic proof that is sub. Topic tags: general, documentation, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fak
openai.com
Passkeys — это новый необязательный способ входа в Singpass, национальную систему цифровой идентификации Сингапура. Вместо пароля, одноразового SMS-кода или подтверждения по QR-коду пользователь доказывает контроль над зарегистрированным устройством с помощью криптографического ключа. Бета-тестирование началось 1 июля 2026 года: на первом этапе функция доступна владельцам iPhone при входе через мобильный браузер. Поддержку Android и компьютеров планируют добавить позднее.
Studio Global AI
Продолжайте свое исследование
На этой странице есть ответ, подтвержденный источником, который вы можете продолжить внутри Studio Global.
Каков краткий ответ на вопрос «Как работают Passkeys в Singpass и кто уже может ими пользоваться»?
Бета версия Passkeys в Singpass запущена 1 июля 2026 года для пользователей iPhone в мобильных браузерах.
Какие ключевые моменты необходимо проверить в первую очередь?
Бета версия Passkeys в Singpass запущена 1 июля 2026 года для пользователей iPhone в мобильных браузерах. При входе используются Face ID, Touch ID, отпечаток пальца или шестизначный код приложения Singpass — пароль, SMS код и QR подтверждение вводить не нужно.
Что мне делать дальше на практике?
В 2025 году в Сингапуре зарегистрировали 6 264 фишинговых дела с ущербом S$39,9 млн — на фоне 37 308 мошеннических дел и общих потерь около S$913,1 млн.
Главное преимущество Passkeys в том, что они не создают ещё один секрет, который мошенник может выманить. Учетные данные привязаны к устройству и настоящему сервису Singpass, поэтому технология значительно лучше противостоит фишингу.
Что меняется по сравнению с обычным входом
Пароль можно скопировать, SMS-код — перехватить или передать злоумышленнику, а QR-код — подменить так, чтобы пользователь фактически подтвердил чужой вход. Passkeys меняют сам принцип обмена: во время аутентификации пароль или одноразовый код не вводятся и не передаются.
Пользователь по-прежнему подтверждает действие локально — обычно с помощью биометрии или кода устройства. Однако сайт не получает ни биометрические данные, ни закрытый ключ. Вместо этого он получает криптографический ответ, который можно проверить, но нельзя использовать повторно как пароль.
Как работает пара открытого и закрытого ключей
При регистрации iPhone создает уникальную пару ключей:
Закрытый ключ остается на зарегистрированном устройстве и используется для создания цифровой подписи.
Соответствующий ему открытый ключ регистрируется в Singpass и служит для проверки подписи.
Во время входа Singpass отправляет телефону новый случайный запрос-проверку.
Телефон подписывает этот запрос только после подтверждения пользователем через Face ID, Touch ID, отпечаток пальца или код приложения Singpass.
Singpass проверяет полученный ответ с помощью сохраненного открытого ключа.
Точнее, речь идет не просто об «обмене ключами шифрования», а об аутентификации на основе криптографии с открытым ключом. Закрытый ключ не передается Singpass, а одного открытого ключа недостаточно, чтобы выдать себя за пользователя.
Модель основана на стандартах FIDO и WebAuthn и использует привязку к источнику запроса — настоящему домену сервиса. Поэтому поддельный сайт, даже визуально неотличимый от страницы Singpass, не может получить ответ, пригодный для входа в настоящий сервис.
Именно поэтому копия страницы входа становится для фишеров гораздо менее полезной. У них нет возможности собрать и повторно применить пароль, SMS-код, QR-подтверждение или криптографический ответ.
Кто может пользоваться функцией сейчас
На старте доступ ограничен:
iPhone и iOS: поддерживаются с 1 июля 2026 года при входе через мобильные браузеры.
Android: поддержка заявлена для следующего этапа.
Ноутбуки и настольные компьютеры: вход через браузер на компьютере также отложен до последующих этапов.
Поэтому наличие iPhone само по себе не означает, что Passkeys появятся при каждом входе: функция зависит от поддерживаемого мобильного сценария и конкретного сервиса, подключенного к Singpass.
Как зарегистрировать Passkey в Singpass
Для первоначального запуска на iPhone нужно выполнить следующие шаги:
Обновить приложение Singpass до последней версии.
Открыть приложение и выбрать баннер Passkey на главном экране.
Следовать инструкциям на экране для создания ключа.
После регистрации вход подтверждается локально — через Face ID, Touch ID, отпечаток пальца или шестизначный код приложения Singpass, в зависимости от устройства и его настроек. Пароль Singpass на сайте вводить не требуется.
Зачем нужна проверка по Bluetooth при входе с другого устройства
При межустройственном входе возникает дополнительный риск: мошенник может управлять своим компьютером или телефоном и уговаривать жертву подтвердить операцию на расстоянии.
Если вход начинается на другом устройстве, Singpass может использовать проверку по Bluetooth малого радиуса действия. Она подтверждает, что телефон с зарегистрированным Passkey находится физически рядом с устройством, на котором запрашивается вход.
Bluetooth не заменяет проверку пары ключей, а добавляет доказательство физической близости телефона. Это усложняет полностью удаленную атаку — например, когда мошенник отправляет жертве QR-код и по телефону инструктирует ее подтвердить вход, одновременно управляя своим устройством.
Почему пароли, QR-коды и другие способы пока не исчезли
Passkeys стали дополнительным способом входа, а не мгновенной заменой всех существующих методов. Старые варианты нужны тем, у кого нет подходящего iPhone, кто еще не зарегистрировал Passkey, а также для сервисов и устройств, которые пока не охвачены поэтапным запуском.
Эти методы сохраняют значение для доступности и совместимости, но их безопасность сильнее зависит от поведения пользователя. Человека можно убедить сообщить пароль или SMS-код, отсканировать поддельный QR-код или неожиданно подтвердить запрос. Полиция Сингапура отдельно призывает никогда не передавать неизвестным людям пароли Singpass и данные двухфакторной аутентификации.
Passkeys сокращают объем данных, которые можно украсть с помощью фишинга, но не устраняют все виды мошенничества. Злоумышленник по-прежнему может представиться сотрудником организации, выманивать персональные сведения или атаковать процедуры восстановления доступа и захвата аккаунта.
Как Passkeys связаны со стандартами FIDO
Архитектура Singpass соответствует модели открытого ключа и привязки к домену, связанной со стандартами FIDO и WebAuthn. FIDO2 — открытый стандарт аутентификации, созданный для использования криптографических учетных данных, устойчивых к фишингу, вместо общих секретов, которые можно украсть и повторно применить.
Открытые стандарты важны для совместимости: Passkeys рассчитаны на работу в более широкой экосистеме аутентификации — на телефонах, компьютерах и аппаратных ключах безопасности, если конкретный сервис поддерживает соответствующий сценарий.
Для Singpass практический результат — привязка учетных данных к настоящему домену сервиса. Аутентификатор должен отвечать легитимному сервису, а не странице, которая лишь выглядит похоже.
Какие масштабы у фишинга в Сингапуре
В 2025 году в Сингапуре зарегистрировали 37 308 мошеннических дел, а общий ущерб составил примерно S$913,1 млн. Это данные по мошенничеству в целом, а не только по фишингу.
Отдельно официальные годовые данные указывают на 6 264 фишинговых дела и S$39,9 млн, потерянных из-за фишинга, в 2025 году. Эти цифры показывают масштаб проблемы, но не доказывают, что все мошеннические потери были связаны с кражей учетных данных Singpass.
Таким образом, решение Singpass направлено на конкретный этап атаки: сделать кражу учетных данных через фишинговую страницу гораздо менее эффективной. При этом пользователям все равно нужно проверять адрес сайта, отклонять неожиданные запросы на вход и не сообщать данные Singpass — особенно пока традиционные способы аутентификации продолжают работать.