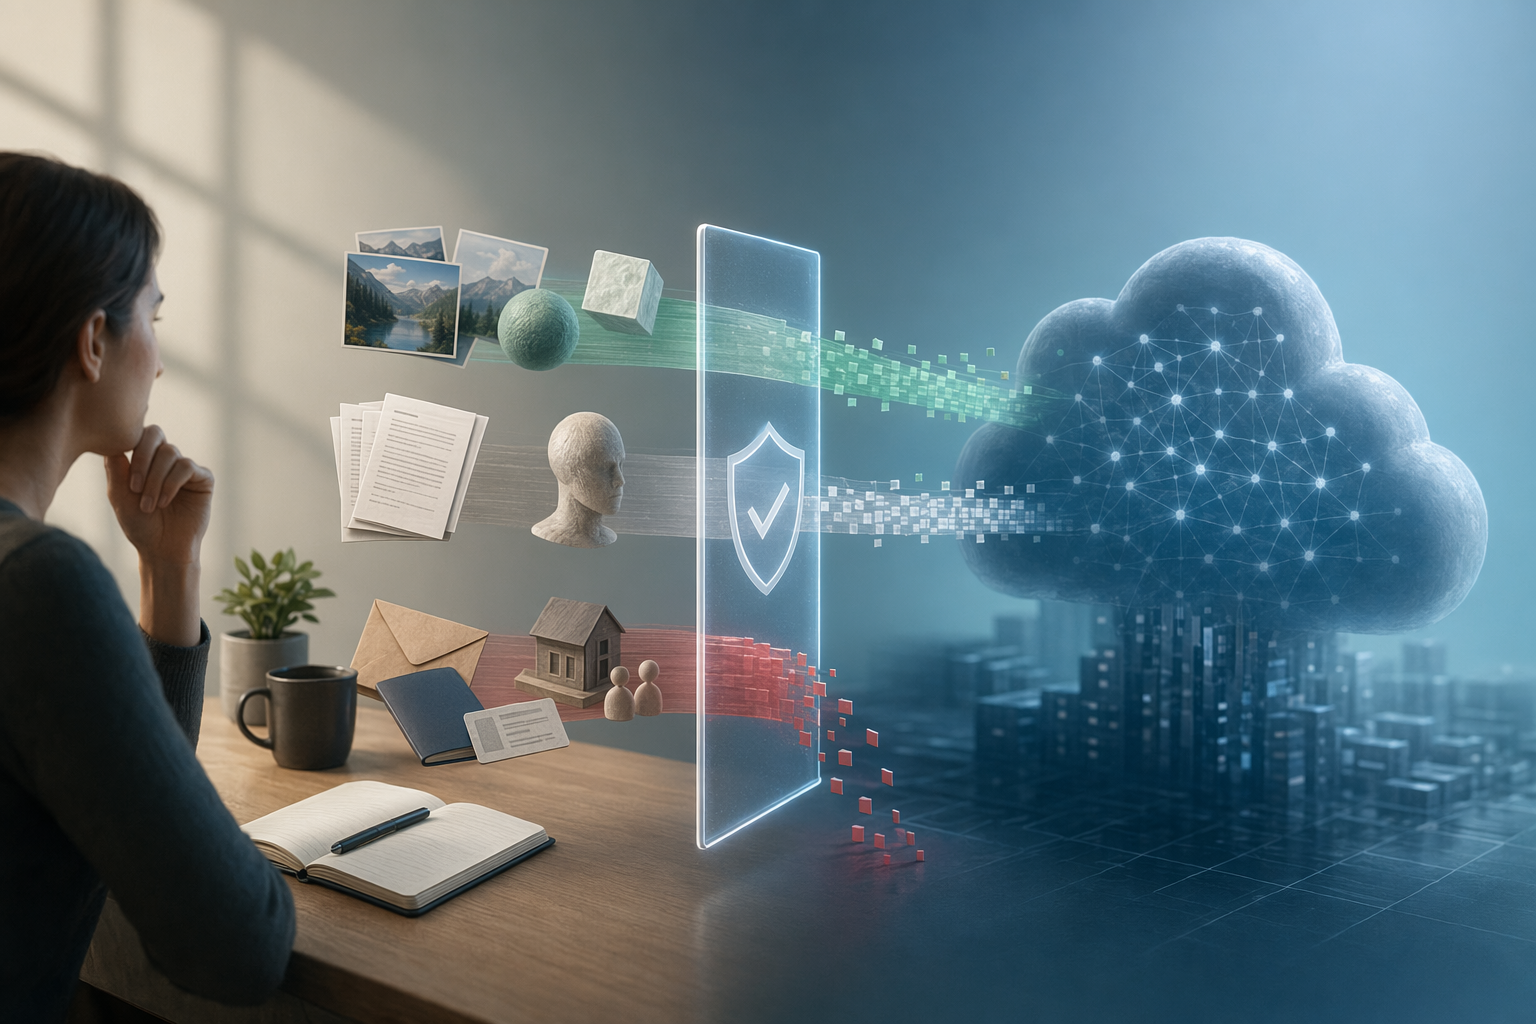
Что можно вводить в ChatGPT: «светофор» данных для ИИ-инструментов
Зелёная зона — публичные, синтетические или по настоящему анонимизированные данные; красная — пароли, API ключи, медицинские, клиентские, кадровые, договорные и финансовые сведения. OpenAI указывает, что пользовательский контент может включать персональные данные в промптах и загружаемых файлах; Data Controls в Chat...
ОпубликовалОтредактировано с помощью GPT-5.5Изображения созданы с помощью GPT Image 2
Зелёная зона — публичные, синтетические или по настоящему анонимизированные данные; красная — пароли, API ключи, медицинские, клиентские, кадровые, договорные и финансовые сведения.
OpenAI указывает, что пользовательский контент может включать персональные данные в промптах и загружаемых файлах; Data Controls в ChatGPT управляют, в частности, тем, участвуют ли разговоры в улучшении моделей.[5][9]
Для ChatGPT Business, Enterprise, Edu, Healthcare и API OpenAI описывает отдельный режим: бизнес данные по умолчанию не используются для обучения моделей.[7]
ChatGPT-Datenschutz: Welche Daten darfst du in KI-Tools eingebenKI-generiertes Symbolbild: Datenschutz-Check vor dem Upload in ChatGPT oder andere KI-Tools.
Промпт ИИ
Create a landscape editorial hero image for this Studio Global article: ChatGPT-Datenschutz: Welche Daten darfst du in KI-Tools eingeben?. Article summary: Gib in öffentliche KI Tools nur Daten ein, die du auch einem externen Cloud Dienst anvertrauen würdest: öffentliche, synthetische oder wirklich anonymisierte Inhalte.. Topic tags: chatgpt, openai, privacy, data protection, gdpr. Reference image context from search candidates: Reference image 1: visual subject "Embivalent" source context "Welche Daten darf / sollte ich bei welcher KI (nicht) eingeben?" Reference image 2: visual subject "Dominik Freinhofer" source context "Welche Daten darf / sollte ich bei welcher KI (nicht) eingeben?" Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, a
openai.com
Самое полезное правило звучит так: относитесь к ChatGPT и другим ИИ-инструментам как к внешним облачным сервисам. Если данные уже публичны, синтетические или действительно анонимизированы, риск обычно ниже. Если они позволяют узнать человека, получить доступ к системе, раскрыть договорные условия, коммерческую тайну или внутреннюю интеллектуальную собственность, не отправляйте их в непроверенный потребительский чат-бот.
Причина проста: в политике конфиденциальности OpenAI сказано, что компания собирает персональные данные, которые пользователь передаёт в сервис как контент, включая промпты и загружаемые материалы — файлы, изображения, аудио и видео. Поэтому главный вопрос не только в том, обучается ли модель на ваших сообщениях. Важнее другое: разрешено ли именно этому инструменту обрабатывать именно эти данные именно для этой задачи?
«Светофор» данных для ChatGPT и других ИИ-сервисов
Обычно подходят, если внутри нет персональных, конфиденциальных или защищённых сведений.
Жёлтая
Внутренние тексты без секретов, обезличенные обращения в поддержку, код без секретов, таблицы после удаления имён, ID и контактов
Использовать только с минимизацией данных, в одобренном инструменте и после проверки настроек обучения, хранения и доступа.
Красная
Пароли, API-ключи, токены, логины, паспортные, банковские и налоговые данные, медицинские и пациентские сведения, полные данные клиентов или сотрудников, конфиденциальные договоры, M&A-документы, неопубликованная финансовая отчётность, исходный код с секретами или ключевой внутренней IP
Studio Global AI
Продолжайте свое исследование
На этой странице есть ответ, подтвержденный источником, который вы можете продолжить внутри Studio Global.
Каков краткий ответ на вопрос «Что можно вводить в ChatGPT: «светофор» данных для ИИ-инструментов»?
Зелёная зона — публичные, синтетические или по настоящему анонимизированные данные; красная — пароли, API ключи, медицинские, клиентские, кадровые, договорные и финансовые сведения.
Какие ключевые моменты необходимо проверить в первую очередь?
Зелёная зона — публичные, синтетические или по настоящему анонимизированные данные; красная — пароли, API ключи, медицинские, клиентские, кадровые, договорные и финансовые сведения. OpenAI указывает, что пользовательский контент может включать персональные данные в промптах и загружаемых файлах; Data Controls в ChatGPT управляют, в частности, тем, участвуют ли разговоры в улучшении моделей.[5][9]
Что мне делать дальше на практике?
Для ChatGPT Business, Enterprise, Edu, Healthcare и API OpenAI описывает отдельный режим: бизнес данные по умолчанию не используются для обучения моделей.[7]
Не копировать в непроверенные потребительские ИИ-инструменты. Если обработка действительно нужна, использовать только согласованную Business-, Enterprise- или API-среду и действовать по внутреннему разрешению.
Это не юридическая консультация, а практический фильтр безопасности. Чем легче по тексту узнать клиента, сотрудника, пациента, контрагента, договор или внутреннюю систему, тем осторожнее должно быть решение.
Почему с обычным ChatGPT нужна особая осторожность
Чат в потребительской версии ChatGPT — это не локальная заметка на вашем компьютере. OpenAI прямо относит промпты и загрузки к пользовательскому контенту, в котором могут быть персональные данные.
Настройки Data Controls в ChatGPT позволяют пользователю решать, будут ли его разговоры и взаимодействия участвовать в улучшении моделей. Отключить такое использование — важный защитный шаг. Но это не превращает чувствительные данные в допустимые: настройка обучения решает только часть вопросов приватности, договорных обязательств и внутреннего комплаенса.
Temporary Chats снижают некоторые риски: OpenAI описывает их как чаты, которые не сохраняются в истории, не используются для Memories, не применяются для обучения и удаляются через 30 дней; при этом они всё ещё могут проверяться для мониторинга злоупотреблений. Поэтому временный чат — не «белый билет» для загрузки договоров, клиентских баз, медицинских данных или других чувствительных материалов.
Что меняют Business, Enterprise, Edu, Healthcare и API
OpenAI отдельно выделяет бизнес-данные: это входные и выходные данные из ChatGPT Business, ChatGPT Enterprise, ChatGPT for Healthcare, ChatGPT Edu, ChatGPT for Teachers и API Platform.
Для таких бизнес-данных OpenAI заявляет, что они по умолчанию не используются для обучения моделей. Также OpenAI указывает, что для ChatGPT Business, ChatGPT Enterprise и API может заключать Data Processing Addendum, то есть соглашение об обработке данных, для поддержки требований GDPR и других законов о защите данных; для ChatGPT Edu и ChatGPT for Teachers компания ссылается на Student Data Privacy Agreement. Отдельно OpenAI публикует сведения о приватности, безопасности, комплаенсе и политиках хранения данных для Enterprise, Business, Edu, ChatGPT for Healthcare и API.
Но корпоративный продукт сам по себе не означает, что можно загружать всё подряд. Организации всё равно должны проверять цель обработки, тип данных, права доступа, сроки хранения, внутренние политики, договоры с клиентами и применимые регуляторные требования.
Вопросы перед любым вводом или загрузкой
Перед тем как отправлять реальные данные в ИИ-инструмент, стоит ответить минимум на эти вопросы:
Одобрен ли инструмент службой безопасности, IT, юристами или ответственными за данные?
Использует ли поставщик промпты, файлы или ответы для обучения и улучшения моделей?
Есть ли настройка отказа от обучения или договорный запрет на такое использование?
Как долго хранятся промпты, загрузки и ответы?
Могут ли сотрудники поставщика просматривать контент — например, для поддержки, безопасности или мониторинга злоупотреблений?
Какие сторонние приложения, коннекторы, плагины или субпроцессоры могут получить доступ?
Есть ли DPA, админ-контроли, роли, аудит и понятные правила хранения?
Разрешают ли внутренние политики и внешние договоры обработку именно этих данных именно в этом инструменте?
Если ответы неочевидны, используйте заглушки, обезличенные фрагменты или синтетические данные.
Хорошая практика промптов: минимизировать, а не копировать всё
Безопасный промпт содержит только то, что действительно нужно для задачи. Удаляйте имена, e-mail, телефоны, адреса, номера клиентов, пациентов, договоров и другие идентификаторы, если они не нужны для ответа.
Клиентские случаи. Не копируйте полное обращение с именем, номером клиента и контактами. Замените их на [КЛИЕНТ], [НОМЕР_КЛИЕНТА] и [ДАТА].
Таблицы. Не загружайте полные списки клиентов или сотрудников. Удалите прямые идентификаторы и оставьте только те столбцы, которые нужны для анализа.
Код. Не вставляйте в промпт API-ключи, токены, приватные сертификаты, пароли и данные доступа к рабочим системам. Отправляйте только релевантный фрагмент кода, а конфигурационные значения заменяйте заглушками.
Договоры и финансы. Если нужно проверить формулировку, шаблон или отдельное условие, используйте анонимизированный фрагмент вместо полного документа.
Если без реальных данных не обойтись
Иногда тестовых данных недостаточно. Тогда безопаснее идти по консервативному сценарию:
Уточнить цель. Проверьте, действительно ли модели нужны реальные данные или хватит обезличенного фрагмента.
Сократить объём. Используйте минимальный набор данных, необходимый для задачи.
Удалить идентификаторы. По максимуму уберите связи с людьми, клиентами, пациентами и организациями.
Исключить секреты. Пароли, токены, API-ключи и приватные сертификаты не должны попадать в промпты.
Выбрать одобренную среду. Для корпоративных данных лучше использовать проверенное Business-, Enterprise- или API-решение; для таких продуктов OpenAI описывает отдельные правила, включая отсутствие обучения на бизнес-данных по умолчанию.
Проверить настройки и договоры. До загрузки нужно понять, как устроены обучение, хранение, роли, DPA и сроки удержания данных.
Зафиксировать использование. Сохраните, какой инструмент применялся, для какой цели, какие типы данных обрабатывались, какие настройки были включены и кто согласовал работу.
Короткий вывод
Универсального ответа «ChatGPT можно» или «ChatGPT нельзя» нет. В потребительском контексте промпты и загрузки являются пользовательским контентом и могут содержать персональные данные. Настройки Data Controls и Temporary Chats влияют на использование разговоров для улучшения моделей, историю и Memories; Temporary Chats, по описанию OpenAI, удаляются через 30 дней, но могут проверяться для мониторинга злоупотреблений.
Для Business-, Enterprise-, Edu-, Healthcare- и API-использования OpenAI описывает отдельные правила, включая то, что бизнес-данные по умолчанию не используются для обучения моделей. Если вы сомневаетесь, действует простое правило: не вставляйте. Сначала обезличьте, замените детали заглушками или работайте только в одобренной Business-, Enterprise- или API-среде.
captaincompliance.comChatGPT Data Security & Privacy: The Complete Guide for Users and Enterprises - Captain Compliance