Как OpenAI и 1Password делают Codex безопаснее для работы с секретами
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище. Система использует доступ just‑in‑time и принцип наименьших привилегий — выдаются краткоживущие токены с узкими правами, что снижа...
ОпубликовалОтредактировано с помощью GPT-5.5Изображения созданы с помощью GPT Image 2
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище.
Система использует доступ just‑in‑time и принцип наименьших привилегий — выдаются краткоживущие токены с узкими правами, что снижает последствия возможной утечки.
Для корпоративной безопасности применяются политики управления MCP‑серверами, аудит доступа к секретам и централизованные правила для работы AI‑агентов.
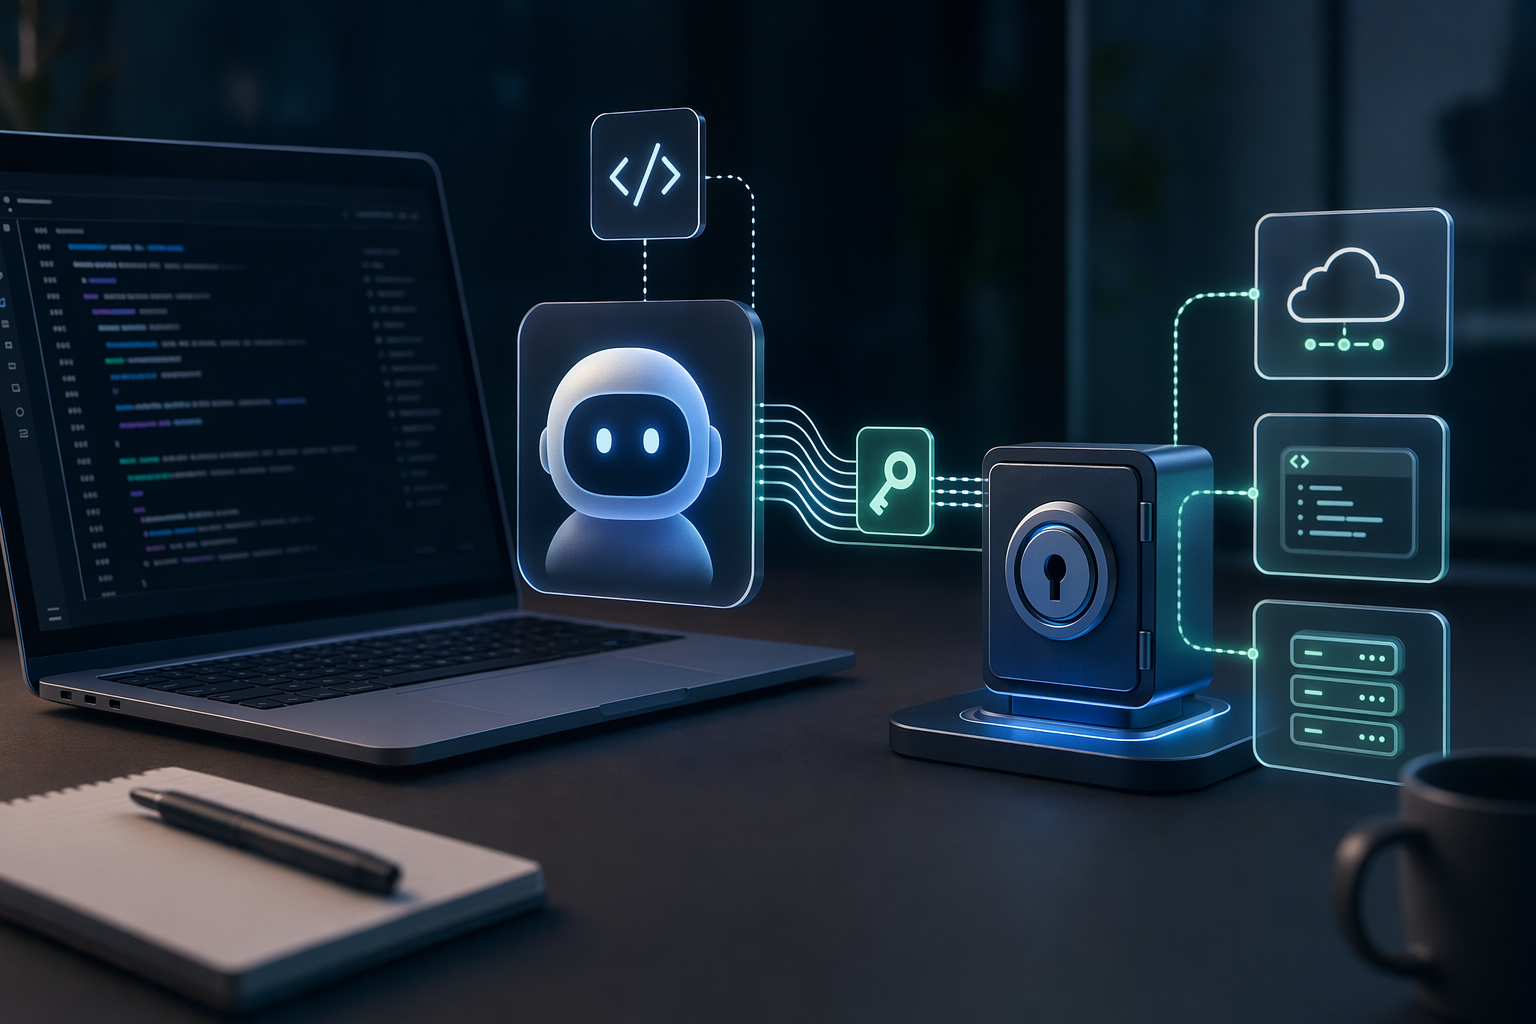
How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration workModern AI coding agents can request credentials through secure tools instead of exposing secrets directly to the model.
Промпт ИИ
Create a landscape editorial hero image for this Studio Global article: How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration work. Article summary: The OpenAI–1Password pattern can improve Codex security by moving secrets out of prompts and model inputs, and instead letting Codex request narrowly scoped credentials through a mediated tool path; 1Password warns that . Topic tags: general, documentation, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Coding agents are now writing production features on real development teams, and a new report from DryRun Security shows that those agents introduce security vulnerabilities at a h" source context "AI coding agents keep repeating decade-old security mistakes - Help Net Security" Reference image 2: v
openai.com
AI‑агенты для программирования — такие как Codex — умеют писать код, запускать команды и вызывать API. Но чтобы выполнять реальные задачи, им часто нужны учётные данные: API‑ключи, токены доступа, пароли или SSH‑ключи.
Исторически разработчики решали эту проблему просто — вставляли ключи в промпты, конфигурационные файлы или .env. Это удобно, но крайне небезопасно. Как только секрет попадает в контекст модели, он может оказаться в логах, в сгенерированном коде или в других выводах, которые разработчик уже не контролирует.
Интеграция OpenAI и 1Password предлагает более безопасную архитектуру: секреты вообще не передаются модели. Вместо этого AI‑агент взаимодействует с инструментами, которые получают или временно внедряют учетные данные только в момент выполнения задачи.
Главная проблема: секреты внутри контекста модели
Во многих AI‑рабочих процессах утечки происходят случайно. Например, если разработчик вставляет API‑ключ прямо в промпт, он отправляется в API модели, может сохраняться в логах сеанса и даже попасть в комментарии или файлы, сгенерированные агентом. После попадания в окно контекста контролировать его распространение практически невозможно.
Studio Global AI
Продолжайте свое исследование
На этой странице есть ответ, подтвержденный источником, который вы можете продолжить внутри Studio Global.
Каков краткий ответ на вопрос «Как OpenAI и 1Password делают Codex безопаснее для работы с секретами»?
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище.
Какие ключевые моменты необходимо проверить в первую очередь?
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище. Система использует доступ just‑in‑time и принцип наименьших привилегий — выдаются краткоживущие токены с узкими правами, что снижает последствия возможной утечки.
Что мне делать дальше на практике?
Для корпоративной безопасности применяются политики управления MCP‑серверами, аудит доступа к секретам и централизованные правила для работы AI‑агентов.
Как OpenAI и 1Password делают Codex безопаснее для работы с секретами
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище. Система использует доступ just‑in‑time и принцип наименьших привилегий — выдаются краткоживущие токены с узкими правами, что снижа...
ОпубликовалОтредактировано с помощью GPT-5.5Изображения созданы с помощью GPT Image 2
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище.
Система использует доступ just‑in‑time и принцип наименьших привилегий — выдаются краткоживущие токены с узкими правами, что снижает последствия возможной утечки.
Для корпоративной безопасности применяются политики управления MCP‑серверами, аудит доступа к секретам и централизованные правила для работы AI‑агентов.
How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration workModern AI coding agents can request credentials through secure tools instead of exposing secrets directly to the model.
Промпт ИИ
Create a landscape editorial hero image for this Studio Global article: How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration work. Article summary: The OpenAI–1Password pattern can improve Codex security by moving secrets out of prompts and model inputs, and instead letting Codex request narrowly scoped credentials through a mediated tool path; 1Password warns that . Topic tags: general, documentation, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Coding agents are now writing production features on real development teams, and a new report from DryRun Security shows that those agents introduce security vulnerabilities at a h" source context "AI coding agents keep repeating decade-old security mistakes - Help Net Security" Reference image 2: v
openai.com
AI‑агенты для программирования — такие как Codex — умеют писать код, запускать команды и вызывать API. Но чтобы выполнять реальные задачи, им часто нужны учётные данные: API‑ключи, токены доступа, пароли или SSH‑ключи.
Исторически разработчики решали эту проблему просто — вставляли ключи в промпты, конфигурационные файлы или .env. Это удобно, но крайне небезопасно. Как только секрет попадает в контекст модели, он может оказаться в логах, в сгенерированном коде или в других выводах, которые разработчик уже не контролирует.
Интеграция OpenAI и 1Password предлагает более безопасную архитектуру: секреты вообще не передаются модели. Вместо этого AI‑агент взаимодействует с инструментами, которые получают или временно внедряют учетные данные только в момент выполнения задачи.
Главная проблема: секреты внутри контекста модели
Во многих AI‑рабочих процессах утечки происходят случайно. Например, если разработчик вставляет API‑ключ прямо в промпт, он отправляется в API модели, может сохраняться в логах сеанса и даже попасть в комментарии или файлы, сгенерированные агентом. После попадания в окно контекста контролировать его распространение практически невозможно.
Studio Global AI
Продолжайте свое исследование
На этой странице есть ответ, подтвержденный источником, который вы можете продолжить внутри Studio Global.
Каков краткий ответ на вопрос «Как OpenAI и 1Password делают Codex безопаснее для работы с секретами»?
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище.
Какие ключевые моменты необходимо проверить в первую очередь?
Интеграция OpenAI Codex с 1Password предотвращает попадание API‑ключей и паролей в контекст модели: агент запрашивает доступ через инструменты, а секреты остаются в защищённом хранилище. Система использует доступ just‑in‑time и принцип наименьших привилегий — выдаются краткоживущие токены с узкими правами, что снижает последствия возможной утечки.
Что мне делать дальше на практике?
Для корпоративной безопасности применяются политики управления MCP‑серверами, аудит доступа к секретам и централизованные правила для работы AI‑агентов.
1Password предупреждает, что передача сырых учётных данных напрямую модели создаёт серьёзные риски безопасности. Компания рекомендует по возможности избегать передачи секретов в LLM и использовать короткоживущие токены с ограниченными правами доступа.
Риск увеличивается в случае AI‑агентов, потому что они автоматически анализируют репозитории, README‑файлы и конфигурации. Даже скрытые инструкции в коде или документации могут стать источником непрямой prompt‑injection атаки, заставив агента случайно раскрыть секреты.
Новый подход: посреднический доступ к учетным данным
Интеграция OpenAI и 1Password меняет принцип работы с секретами:
Вместо модели «дать ИИ пароль» используется модель «разрешить ИИ выполнить действие».
В такой архитектуре:
секреты хранятся в защищённом хранилище (например, 1Password);
Codex взаимодействует с инструментами, которые могут получить доступ к этим секретам;
инструмент возвращает только минимально необходимую возможность для выполнения задачи.
Таким образом, модель управляет процессом, но сам секрет никогда не попадает в её контекст.
Например, если агенту нужно задеплоить код или обратиться к API, он не получает ключ напрямую. Вместо этого он вызывает инструмент управления учетными данными, который извлекает секрет из хранилища и внедряет его в среду выполнения — за пределами видимости модели.
Роль MCP: как Codex подключается к защищённым инструментам
Codex поддерживает Model Context Protocol (MCP) — протокол, который позволяет моделям взаимодействовать с внешними системами и инструментами. MCP‑серверы могут работать локально или удалённо и предоставлять набор функций, которые модель может вызывать во время выполнения задачи.
Благодаря этому Codex можно связать с системой управления секретами вроде 1Password без хранения ключей в конфигурации или промптах.
Вместо того чтобы хранить токены в .env или передавать их модели напрямую, Codex вызывает инструмент MCP‑сервера, который:
получает секрет из защищённого хранилища;
передаёт его непосредственно в среду выполнения;
не раскрывает его модели.
Иначе говоря, модель координирует действия, а чувствительные операции выполняет инфраструктура инструментов.
Доступ just‑in‑time и минимальные привилегии
Ключевой элемент безопасности в этой схеме — доступ just‑in‑time.
Вместо постоянных ключей агент получает временные и строго ограниченные учетные данные для конкретной операции. 1Password рекомендует использовать краткоживущие токены и узкие права доступа для AI‑систем.
Это снижает последствия потенциальной компрометации:
токены быстро истекают;
доступ ограничен одной задачей;
действия можно централизованно отслеживать и отзывать.
Этот подход соответствует общему принципу безопасности least privilege (минимальных привилегий), применённому к AI‑агентам.
Корпоративные механизмы контроля
В компаниях AI‑агенты должны работать в рамках управляемой политики безопасности. Codex поддерживает корпоративную конфигурацию, позволяющую администраторам задавать обязательные ограничения и управляемые настройки по умолчанию.
Например, администраторы могут:
разрешать только определённые MCP‑серверы (allowlist);
ограничивать режимы выполнения и sandbox;
вводить процедуры одобрения для потенциально опасных операций.
В сочетании с системой управления секретами вроде 1Password это создаёт слой управления доступом вокруг AI‑агентов.
Почему это важно для безопасности AI‑кода
AI‑агенты всё чаще взаимодействуют с реальной инфраструктурой: деплоят приложения, обращаются к базам данных и используют облачные API. Без строгого контроля такие процессы могут случайно раскрывать секреты в промптах, логах или сгенерированном коде.
Разделение между контекстом модели и хранилищем секретов значительно уменьшает риск утечек. AI‑агент выполняет роль оркестратора, а аутентификация и доступ управляются специализированными инструментами.
Ограничения и оставшиеся риски
Даже такая архитектура не является полной защитой.
Риски остаются, если:
MCP‑сервер настроен неправильно или является вредоносным;
учетные данные имеют слишком широкие права;
сгенерированный AI‑код содержит уязвимости.
Поэтому организации обычно дополняют эту модель другими мерами безопасности — например, политиками доступа к хранилищу секретов, allowlist для MCP‑серверов, проверкой кода и инструментами сканирования секретов.
Более широкий тренд: единая система идентификации
Интеграция OpenAI и 1Password отражает более крупную тенденцию — появление единой системы управления идентификацией для людей, машин и AI‑агентов.
Платформы вроде 1Password Unified Access стремятся:
обнаруживать используемые секреты и агенты;
управлять доступом в реальном времени;
проводить аудит действий как людей, так и автоматизированных систем.
По мере роста возможностей AI‑агентов такой подход — контролируемый доступ вместо передачи паролей — может стать стандартом взаимодействия ИИ с реальной инфраструктурой.
Проще говоря, разработчики больше не дают модели пароль. Они дают ей разрешение выполнить действие через контролируемый механизм доступа — и именно это делает автономных AI‑агентов пригодными для использования в production.
1Password предупреждает, что передача сырых учётных данных напрямую модели создаёт серьёзные риски безопасности. Компания рекомендует по возможности избегать передачи секретов в LLM и использовать короткоживущие токены с ограниченными правами доступа.
Риск увеличивается в случае AI‑агентов, потому что они автоматически анализируют репозитории, README‑файлы и конфигурации. Даже скрытые инструкции в коде или документации могут стать источником непрямой prompt‑injection атаки, заставив агента случайно раскрыть секреты.
Новый подход: посреднический доступ к учетным данным
Интеграция OpenAI и 1Password меняет принцип работы с секретами:
Вместо модели «дать ИИ пароль» используется модель «разрешить ИИ выполнить действие».
В такой архитектуре:
секреты хранятся в защищённом хранилище (например, 1Password);
Codex взаимодействует с инструментами, которые могут получить доступ к этим секретам;
инструмент возвращает только минимально необходимую возможность для выполнения задачи.
Таким образом, модель управляет процессом, но сам секрет никогда не попадает в её контекст.
Например, если агенту нужно задеплоить код или обратиться к API, он не получает ключ напрямую. Вместо этого он вызывает инструмент управления учетными данными, который извлекает секрет из хранилища и внедряет его в среду выполнения — за пределами видимости модели.
Роль MCP: как Codex подключается к защищённым инструментам
Codex поддерживает Model Context Protocol (MCP) — протокол, который позволяет моделям взаимодействовать с внешними системами и инструментами. MCP‑серверы могут работать локально или удалённо и предоставлять набор функций, которые модель может вызывать во время выполнения задачи.
Благодаря этому Codex можно связать с системой управления секретами вроде 1Password без хранения ключей в конфигурации или промптах.
Вместо того чтобы хранить токены в .env или передавать их модели напрямую, Codex вызывает инструмент MCP‑сервера, который:
получает секрет из защищённого хранилища;
передаёт его непосредственно в среду выполнения;
не раскрывает его модели.
Иначе говоря, модель координирует действия, а чувствительные операции выполняет инфраструктура инструментов.
Доступ just‑in‑time и минимальные привилегии
Ключевой элемент безопасности в этой схеме — доступ just‑in‑time.
Вместо постоянных ключей агент получает временные и строго ограниченные учетные данные для конкретной операции. 1Password рекомендует использовать краткоживущие токены и узкие права доступа для AI‑систем.
Это снижает последствия потенциальной компрометации:
токены быстро истекают;
доступ ограничен одной задачей;
действия можно централизованно отслеживать и отзывать.
Этот подход соответствует общему принципу безопасности least privilege (минимальных привилегий), применённому к AI‑агентам.
Корпоративные механизмы контроля
В компаниях AI‑агенты должны работать в рамках управляемой политики безопасности. Codex поддерживает корпоративную конфигурацию, позволяющую администраторам задавать обязательные ограничения и управляемые настройки по умолчанию.
Например, администраторы могут:
разрешать только определённые MCP‑серверы (allowlist);
ограничивать режимы выполнения и sandbox;
вводить процедуры одобрения для потенциально опасных операций.
В сочетании с системой управления секретами вроде 1Password это создаёт слой управления доступом вокруг AI‑агентов.
Почему это важно для безопасности AI‑кода
AI‑агенты всё чаще взаимодействуют с реальной инфраструктурой: деплоят приложения, обращаются к базам данных и используют облачные API. Без строгого контроля такие процессы могут случайно раскрывать секреты в промптах, логах или сгенерированном коде.
Разделение между контекстом модели и хранилищем секретов значительно уменьшает риск утечек. AI‑агент выполняет роль оркестратора, а аутентификация и доступ управляются специализированными инструментами.
Ограничения и оставшиеся риски
Даже такая архитектура не является полной защитой.
Риски остаются, если:
MCP‑сервер настроен неправильно или является вредоносным;
учетные данные имеют слишком широкие права;
сгенерированный AI‑код содержит уязвимости.
Поэтому организации обычно дополняют эту модель другими мерами безопасности — например, политиками доступа к хранилищу секретов, allowlist для MCP‑серверов, проверкой кода и инструментами сканирования секретов.
Более широкий тренд: единая система идентификации
Интеграция OpenAI и 1Password отражает более крупную тенденцию — появление единой системы управления идентификацией для людей, машин и AI‑агентов.
Платформы вроде 1Password Unified Access стремятся:
обнаруживать используемые секреты и агенты;
управлять доступом в реальном времени;
проводить аудит действий как людей, так и автоматизированных систем.
По мере роста возможностей AI‑агентов такой подход — контролируемый доступ вместо передачи паролей — может стать стандартом взаимодействия ИИ с реальной инфраструктурой.
Проще говоря, разработчики больше не дают модели пароль. Они дают ей разрешение выполнить действие через контролируемый механизм доступа — и именно это делает автономных AI‑агентов пригодными для использования в production.
agentpatterns.aiSecrets Management for AI Agents: Credential Injection
developer.1password.comhttps://developer.1password.com/llms-sdks.txt
1password.devSecure AI access - 1Password Developer Tools
developers.openai.comModel Context Protocol – Codex | OpenAI Developers