ИИ в Гонконге: что нужно знать о GenAI‑руководстве, PDPO и корпоративном комплаенсе
По открытым правовым обзорам 2025 года, в Гонконге пока нет отдельной единой правовой рамки специально для ИИ, больших данных или машинного обучения; но есть официальные руководства и требования по персональным данным... 15 апреля 2025 года Digital Policy Office выпустил Hong Kong Generative Artificial Intelligence...
ОпубликовалОтредактировано с помощью GPT-5.5Изображения созданы с помощью GPT Image 2
По открытым правовым обзорам 2025 года, в Гонконге пока нет отдельной единой правовой рамки специально для ИИ, больших данных или машинного обучения; но есть официальные руководства и требования по персональным данным...
15 апреля 2025 года Digital Policy Office выпустил Hong Kong Generative Artificial Intelligence Technical and Application Guideline: документ охватывает сферу применения, ограничения, риски и принципы управления GenAI...
Компаниям стоит закрепить во внутренней политике разрешённые AI‑инструменты, цели использования, типы вводимых данных, правила работы с результатами, хранение, устройства и доступы сотрудников.[1][9]
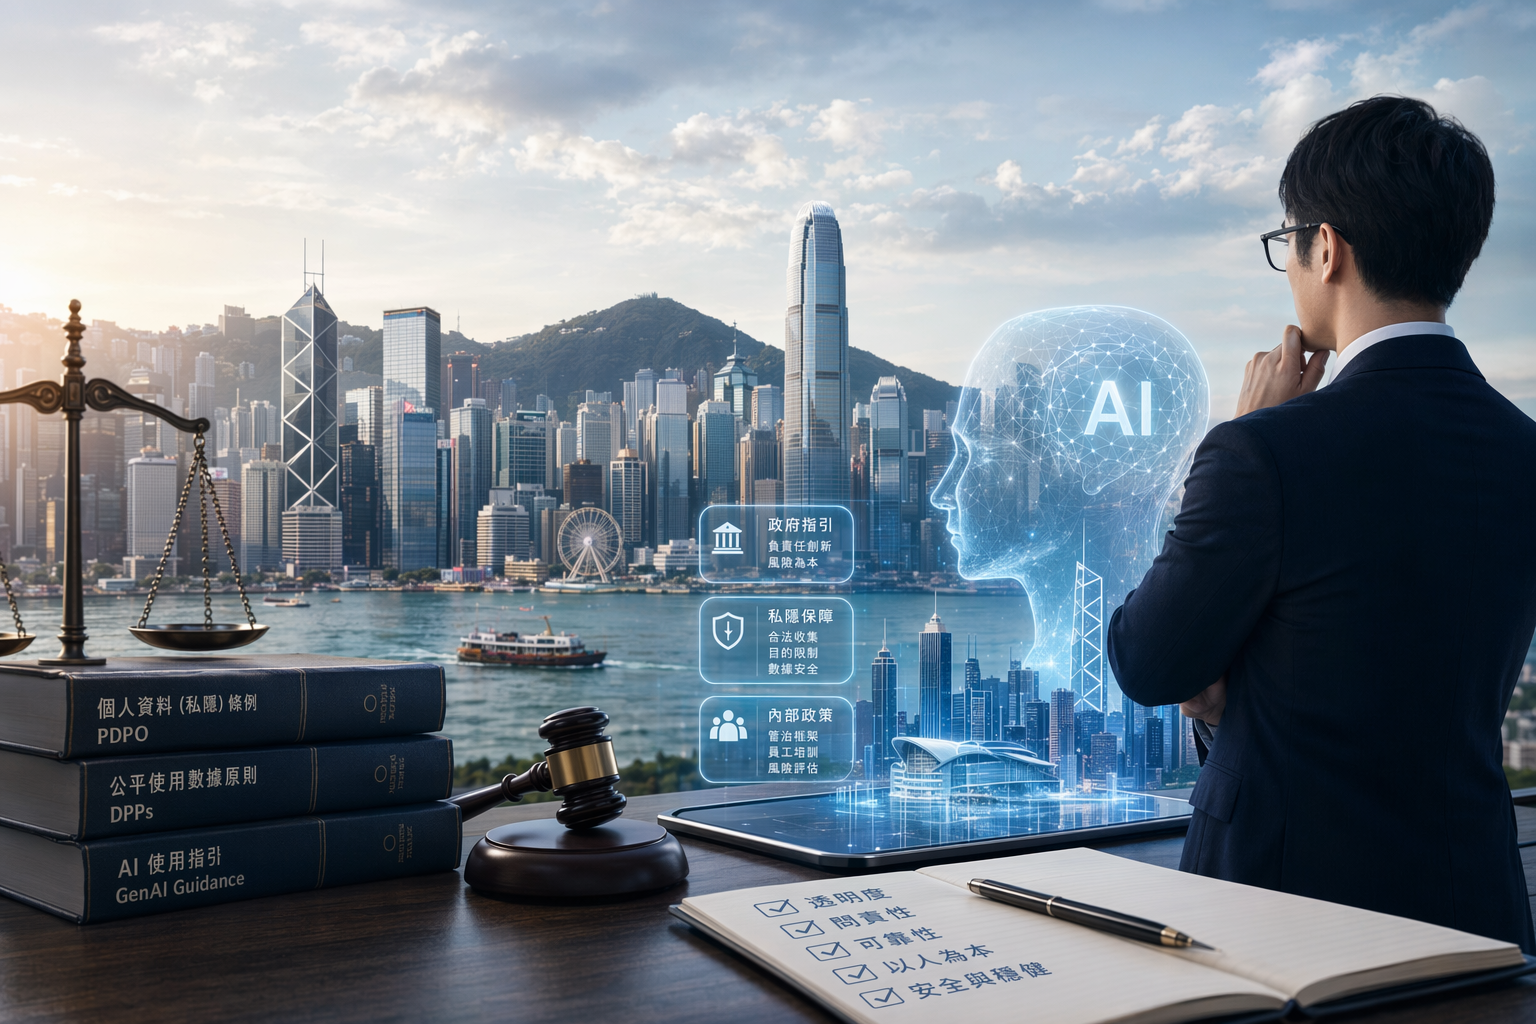
香港 AI 規管現況:未有 AI 專法,但已有 GenAI 官方指引同私隱要求AI 生成的編輯配圖,用於說明香港 AI 規管、生成式 AI 指引與私隱合規主題。
Промпт ИИ
Create a landscape editorial hero image for this Studio Global article: 香港 AI 規管現況:未有 AI 專法,但已有 GenAI 官方指引同私隱要求. Article summary: 按 2025 年公開法律概覽,香港未有一部單一、專門規管 AI/大數據/機器學習的法例;但政府和私隱監管機構已用 GenAI 指引、PDPO 合規要求和內部政策清單去處理實務風險。[4][5][9]. Topic tags: ai, ai regulation, generative ai, hong kong, data privacy. Reference image context from search candidates: Reference image 1: visual subject "目前,香港透過現行的不同法規對AI進行規管。各個決策和監管機構,例如數字政策辦公室、PCPD、證監會和金管局,亦先後發出了與AI有關的指引、通函或文件。" source context "AI技術應用有法可依 - 財經 - 香港文匯網" Reference image 2: visual subject "A man in a dark suit and white shirt stands indoors, engaged in conversation, with other people partially visible behind him." Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not co
openai.com
Короткий ответ: в Гонконге пока нет одного «закона об искусственном интеллекте», который закрывал бы все вопросы AI, больших данных и машинного обучения. По открытым правовым обзорам 2025 года, standalone legal framework специально для AI, big data или ML в Гонконге сейчас не действует.
Но это не означает, что AI можно использовать без правил. Практическая рамка уже складывается из трёх блоков: существующего законодательства о персональных данных, официального руководства по генеративному ИИ и рекомендаций регулятора приватности. Для компании самый разумный подход — не ждать будущей реформы, а уже сейчас описать, какие AI‑инструменты допустимы, какие данные нельзя вводить, кто имеет доступ и как проверяются результаты.
Что уже есть: не один закон, а набор правил и ориентиров
В апреле 2025 года правительственный Digital Policy Office, или DPO, выпустил Hong Kong Generative Artificial Intelligence Technical and Application Guideline. Это важно: в гонконгском контексте DPO здесь означает именно Управление цифровой политики, а не «data protection officer» в европейском смысле.
Studio Global AI
Продолжайте свое исследование
На этой странице есть ответ, подтвержденный источником, который вы можете продолжить внутри Studio Global.
Каков краткий ответ на вопрос «ИИ в Гонконге: что нужно знать о GenAI‑руководстве, PDPO и корпоративном комплаенсе»?
По открытым правовым обзорам 2025 года, в Гонконге пока нет отдельной единой правовой рамки специально для ИИ, больших данных или машинного обучения; но есть официальные руководства и требования по персональным данным...
Какие ключевые моменты необходимо проверить в первую очередь?
По открытым правовым обзорам 2025 года, в Гонконге пока нет отдельной единой правовой рамки специально для ИИ, больших данных или машинного обучения; но есть официальные руководства и требования по персональным данным... 15 апреля 2025 года Digital Policy Office выпустил Hong Kong Generative Artificial Intelligence Technical and Application Guideline: документ охватывает сферу применения, ограничения, риски и принципы управления GenAI...
Что мне делать дальше на практике?
Компаниям стоит закрепить во внутренней политике разрешённые AI‑инструменты, цели использования, типы вводимых данных, правила работы с результатами, хранение, устройства и доступы сотрудников.[1][9]
Правительственные материалы поясняют, что руководство охватывает сферу и ограничения применения генеративного ИИ, потенциальные риски и принципы управления, включая технические риски вроде утечки данных, модельной предвзятости и ошибок. Документ адресован не только разработчикам, но и поставщикам сервисов и пользователям GenAI‑технологий.
Отдельный пласт — персональные данные. В марте 2025 года Office of the Privacy Commissioner for Personal Data, или PCPD, опубликовал Checklist on Guidelines for the Use of Generative AI by Employees, чтобы помочь организациям подготовить внутренние правила использования GenAI сотрудниками на работе и соблюдать Personal Data (Privacy) Ordinance, PDPO.
Документ или рамка
Кого касается
Что означает на практике
Hong Kong Generative Artificial Intelligence Technical and Application Guideline
Разработчиков, поставщиков сервисов и пользователей GenAI.
Описывает сферу применения, ограничения, потенциальные риски и принципы управления генеративным ИИ.
Рекомендации DPO по внутренним политикам
Организаций, которые внедряют генеративные AI‑сервисы.
Внутренние правила могут охватывать разрешённые инструменты, допустимые цели, применимость политики, типы и объём вводимой информации, использование и хранение результатов.
Checklist PCPD для сотрудников
Организаций, где сотрудники используют GenAI в работе.
Помогает подготовить внутренние политики или инструкции и учитывать требования PDPO.
Более широкие AI‑рекомендации по приватности
Организаций, которые закупают, используют или разрабатывают AI‑системы с персональными данными.
Включают практические рекомендации, этические принципы и self‑assessment checklist для соблюдения PDPO при разработке и использовании AI.
Почему бизнесу не стоит ждать «большого закона об ИИ»
Если вопрос сформулировать строго — есть ли в Гонконге единый специальный закон об ИИ, больших данных и машинном обучении, — ответ на основе открытых обзоров 2025 года будет отрицательным.
Но для бизнеса это не главная точка риска. Риски возникают уже в повседневных процессах: сотрудник вставляет клиентский документ в публичный чат‑бот, отдел маркетинга генерирует текст для внешней публикации, служба поддержки использует AI для обработки обращений, разработчики тестируют модель на реальных данных. Как только появляется персональная информация, в игру входит PDPO.
PCPD прямо связывает рабочее использование GenAI сотрудниками с необходимостью внутренних политик или руководств и соблюдением PDPO. А более широкие AI‑материалы по приватности включают практические рекомендации, этические принципы и чек‑лист самооценки, которые должны помогать организациям соблюдать Personal Data (Privacy) Ordinance, Cap. 486, при разработке и использовании AI.
Минимум для внутренней AI‑политики компании
Руководство DPO указывает, что организации, внедряющие генеративные AI‑сервисы, должны разрабатывать внутренние политики или инструкции. Они могут охватывать разрешённые инструменты, допустимые цели использования, применимость политики, типы и объёмы вводимой информации, использование результатов и их хранение.
На практике такой документ стоит строить не как формальность «для галочки», а как рабочую инструкцию для сотрудников:
Разрешённые инструменты. Укажите, какие публичные или внутренне разработанные GenAI‑инструменты и приложения можно использовать.
Допустимые цели. Определите, можно ли применять GenAI для черновиков, резюме документов, создания текстового, аудио- или визуального контента.
Сфера действия политики. Зафиксируйте, на какие подразделения, роли, проекты или бизнес‑процессы распространяются правила.
Вводимые данные. Опишите, какие типы информации можно вводить в GenAI, какие нельзя, и какие ограничения действуют по объёму вводимых данных.
Использование результатов. Установите, когда AI‑ответ можно применять только как черновик, когда требуется проверка человеком и когда результат можно публиковать или отправлять клиенту.
Хранение результатов. Определите, где и как сохраняются AI‑выводы, можно ли переносить их в другие системы и как долго они хранятся.
Устройства и категории сотрудников. PCPD указывает, что AI‑политика должна определять типы устройств, с которых сотрудники могут получать доступ к GenAI‑инструментам, и категории сотрудников, которым такой доступ разрешён.
Управление рисками. В процедуру оценки стоит включить утечки данных, модельную предвзятость и ошибки — именно такие технические риски названы в правительственных материалах по GenAI.
Персональные данные: центральная зона риска
Для гонконгского AI‑комплаенса ключевой вопрос часто звучит не «используем ли мы ИИ?», а «какие данные мы в него вводим и что потом делаем с результатом?». Если в процессе участвуют данные клиентов, сотрудников, кандидатов, пациентов, пользователей сервиса или иных физических лиц, организация должна учитывать PDPO.
PCPD выпустил чек‑лист по использованию GenAI сотрудниками именно для того, чтобы помочь организациям выработать внутренние политики и при этом соблюдать требования PDPO. Более широкие материалы по AI и приватности также направлены на организации, которые закупают и используют AI‑системы, включая предиктивные и генеративные, если такие системы связаны с персональными данными.
Поэтому внутренняя AI‑политика не должна ограничиваться вопросом «можно ли пользоваться ChatGPT‑подобным сервисом». Она должна отвечать как минимум на пять практических вопросов: откуда берутся данные, что сотрудник вправе вводить, кто имеет доступ, как проверяется результат и где он хранится.
Что делать обычным сотрудникам и пользователям
Руководство DPO адресовано не только разработчикам и поставщикам сервисов, но и пользователям GenAI. Поэтому сотрудникам безопаснее исходить из простого правила: сначала проверить внутреннюю политику компании, а не самостоятельно загружать в публичный AI‑инструмент договоры, клиентские сведения, кадровые документы или внутренние материалы.
Не стоит воспринимать AI‑вывод как гарантированно правильный. Правительственные материалы отдельно называют модельную предвзятость и ошибки среди технических рисков GenAI. Всё, что уходит наружу — клиентские письма, юридически значимые тексты, медицинские или финансовые материалы, публичные заявления, — должно проходить человеческую проверку.
Частые вопросы
В Гонконге уже есть закон об ИИ?
Единого специального закона или самостоятельной правовой рамки именно для AI, big data и machine learning, по открытым обзорам 2025 года, сейчас нет. Однако уже есть официальное GenAI‑руководство DPO, рекомендации PCPD по приватности и требования PDPO, которые нужно учитывать вместе.
Что регулирует руководство DPO по генеративному ИИ?
Digital Policy Office выпустил Hong Kong Generative Artificial Intelligence Technical and Application Guideline 15 апреля 2025 года. Согласно правительственным материалам, документ охватывает сферу и ограничения применения GenAI, потенциальные риски, принципы управления и практические операционные рекомендации для разработчиков, поставщиков сервисов и пользователей.
Компании обязательно нужна внутренняя AI‑политика?
PCPD объясняет, что его чек‑лист предназначен для помощи организациям в разработке внутренних политик или руководств по использованию GenAI сотрудниками на работе и соблюдении PDPO. Руководство DPO также перечисляет, что может входить во внутренние политики организаций, внедряющих GenAI‑сервисы: разрешённые инструменты, цели, вводимые данные, использование и хранение результатов.
С чего начать малой или средней компании?
Самый практичный первый шаг — составить короткую, но исполнимую AI‑политику: список разрешённых инструментов, запрет или ограничения на ввод персональных и конфиденциальных данных, порядок проверки AI‑результатов, правила хранения и круг сотрудников, которым доступ разрешён. Эти элементы прямо соотносятся с пунктами, названными в руководстве DPO и материалах PCPD.
Итог
Точная формула для Гонконга на 2025 год такая: отдельного всеобъемлющего закона об ИИ пока нет, но AI‑использование уже находится в поле официальных руководств, приватности и корпоративного управления рисками.
Для компаний, которые уже используют или только планируют внедрять GenAI, главный вывод прост: не ждать новой специальной нормы, а сейчас описать допустимые инструменты, цели, вводимые данные, использование и хранение результатов, доступы сотрудников и устройств, а также процедуры проверки на утечки, предвзятость и ошибки.
Материал подготовлен как информационный обзор на основе указанных открытых источников и не является юридической консультацией. Для высокорисковых AI‑проектов, обработки персональных данных или деятельности в регулируемых отраслях стоит обращаться к официальным документам и профессиональным консультантам.
digitalpolicy.gov.hk[PDF] Generative Artificial Intelligence Technical and Application Guideline