Voo da Delta vira cena de crime cibernético após passageiro criar rede Wi-Fi falsa a bordo
Em 10 de agosto de 2026, um passageiro no voo 591 da Delta, de Las Vegas para Atlanta, supostamente interferiu no sinal de Wi Fi legítimo e criou um hotspot 'gêmeo do mal' chamado 'Delta WiFi Fast' para roubar dados d... A tripulação desativou o Wi Fi por 30 minutos e alertou o controle de tráfego aéreo e a seguranç...
Publicado porEditado com DeepSeek-V4-FlashImagens geradas com GPT Image 1.5
Em 10 de agosto de 2026, um passageiro no voo 591 da Delta, de Las Vegas para Atlanta, supostamente interferiu no sinal de Wi Fi legítimo e criou um hotspot 'gêmeo do mal' chamado 'Delta WiFi Fast' para roubar dados d...
A tripulação desativou o Wi Fi por 30 minutos e alertou o controle de tráfego aéreo e a segurança corporativa da Delta, que acionou o FBI e a FAA.
A Delta confirmou que nenhum sistema crítico de voo ou aviônica foi afetado; o incidente se limitou à rede de internet dos passageiros.
O ataque foi uma tentativa de phishing por credenciais, provavelmente usando ferramentas como Wi Fi Pineapple, aircrack ng ou um Raspberry Pi configurado como ponto de acesso malicioso.
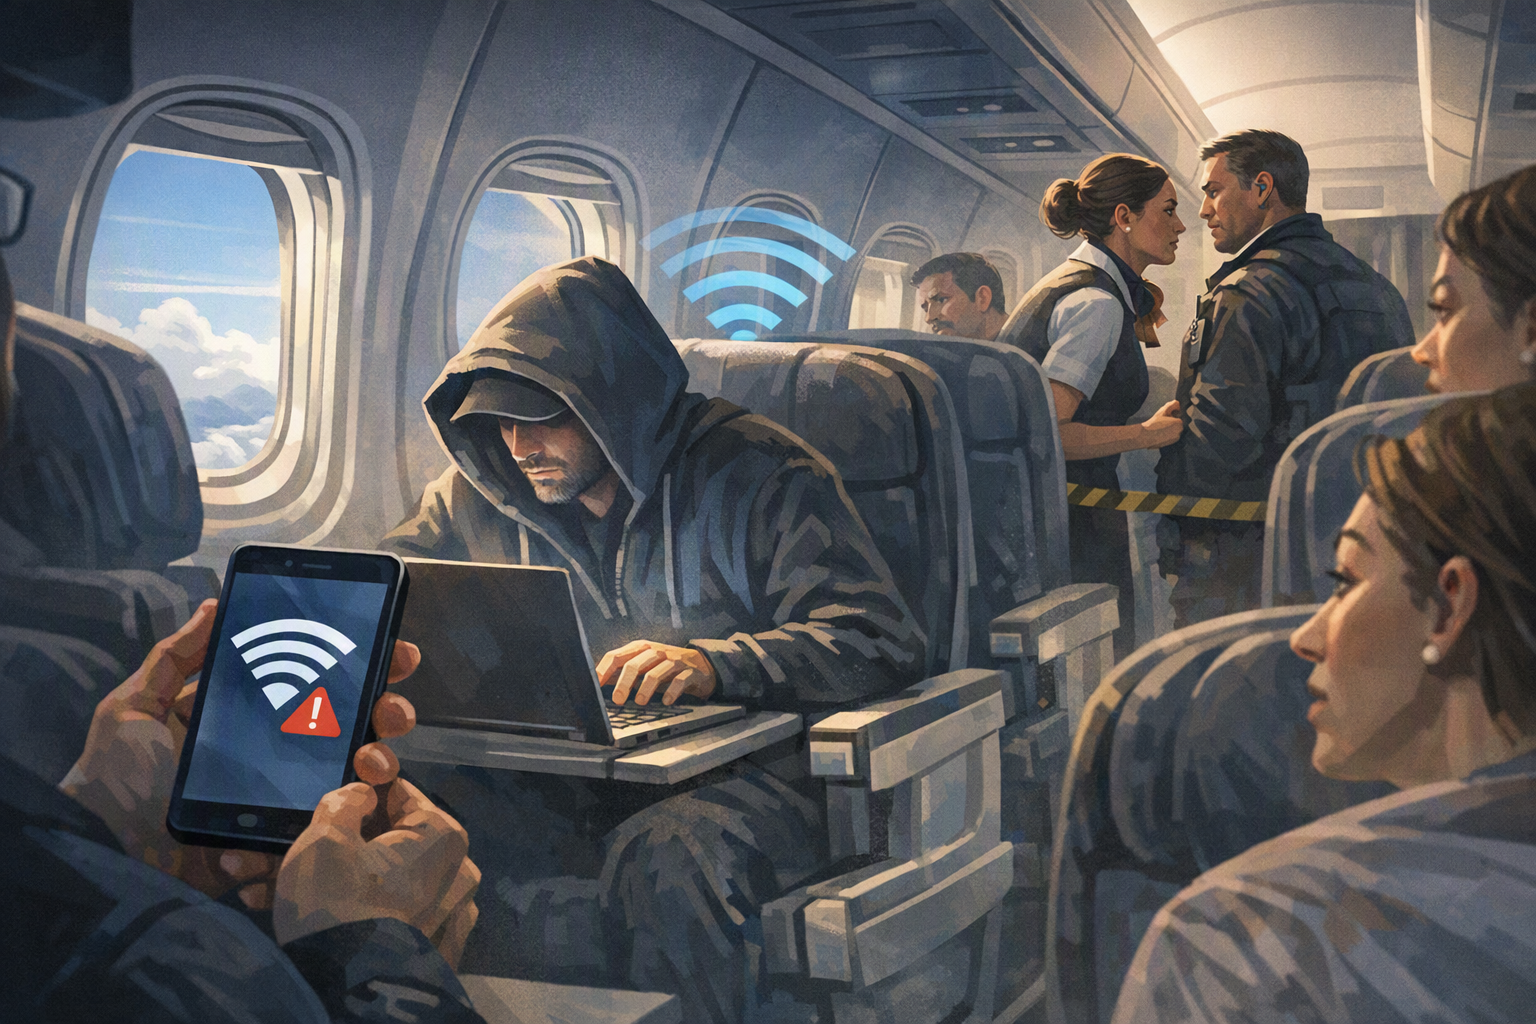
What happened on a Delta flight from Las Vegas to Atlanta after an unidentified passenger allegedly set up a fake Wi-Fi network mid-flight,Conceptual illustration of an in-flight cyber incident. Delta Flight 591 experienced an 'evil twin' Wi-Fi attack mid-flight on August 10, 2026.
Prompt de IA
Create a landscape editorial hero image for this Studio Global article: What happened on a Delta flight from Las Vegas to Atlanta after an unidentified passenger allegedly set up a fake Wi-Fi network mid-flight,. Article summary: Here is a comprehensive summary of what happened, based on multiple news and security sources from August 11–12, 2026.. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clickbait thumbnails, icons, and tiny thumbnail layouts. Make it useful as an illustrative visual, not as f
openai.com
Na segunda-feira, 10 de agosto de 2026, um voo rotineiro da Delta, de Las Vegas para Atlanta, se transformou em um incidente de segurança cibernética que desencadeou uma investigação federal. Cerca de uma hora após a decolagem, um passageiro no Voo 591 da Delta — um Boeing 757 com 199 passageiros e seis tripulantes — supostamente interferiu no sinal legítimo de Wi-Fi da aeronave e criou um ponto de acesso falso projetado para roubar dados pessoais de outros passageiros .
O incidente ocorreu em um voo que transportava participantes voltando para casa após a DEF CON 34, a maior conferência de hackers do mundo, que havia terminado no dia anterior em Las Vegas . Embora a companhia aérea tenha confirmado que nenhum sistema operacional da aeronave ou aviônica foi afetado, o evento provocou uma resposta imediata das autoridades e levantou questões urgentes sobre a segurança da conectividade durante o voo.
Studio Global AI
Continue sua pesquisa
Esta página inclui uma resposta baseada na fonte que você pode continuar em Studio Global.
Qual é a resposta curta para "Voo da Delta vira cena de crime cibernético após passageiro criar rede Wi-Fi falsa a bordo"?
Em 10 de agosto de 2026, um passageiro no voo 591 da Delta, de Las Vegas para Atlanta, supostamente interferiu no sinal de Wi Fi legítimo e criou um hotspot 'gêmeo do mal' chamado 'Delta WiFi Fast' para roubar dados d...
Quais são os pontos-chave para validar primeiro?
Em 10 de agosto de 2026, um passageiro no voo 591 da Delta, de Las Vegas para Atlanta, supostamente interferiu no sinal de Wi Fi legítimo e criou um hotspot 'gêmeo do mal' chamado 'Delta WiFi Fast' para roubar dados d... A tripulação desativou o Wi Fi por 30 minutos e alertou o controle de tráfego aéreo e a segurança corporativa da Delta, que acionou o FBI e a FAA.
O que devo fazer a seguir na prática?
A Delta confirmou que nenhum sistema crítico de voo ou aviônica foi afetado; o incidente se limitou à rede de internet dos passageiros.
O passageiro não identificado usou um dispositivo portátil para interferir no sinal de Wi-Fi oficial do avião e, em seguida, transmitiu uma rede falsa chamada 'Delta WiFi Fast' — projetada para se parecer com a página de login legítima da Delta . Essa técnica é conhecida como ataque 'gêmeo do mal' (evil twin): uma rede Wi-Fi falsa que engana dispositivos próximos para se conectarem a uma página de login fraudulenta, onde o invasor pode roubar as credenciais que os passageiros inserirem .
De acordo com uma pessoa que afirma ter estado presente quando o avião pousou, o hotspot falso exibia uma página de phishing projetada especificamente para capturar credenciais pessoais dos passageiros e dados de login do Google. O objetivo do invasor era provavelmente o roubo de credenciais e a coleta de dados pessoais de viajantes desavisados .
Resposta da tripulação e comunicações dos pilotos
Quando a tripulação descobriu a rede não autorizada, agiu rapidamente. Os pilotos usaram o Sistema de Endereçamento e Relatório de Comunicações de Aeronaves (ACARS) — um sistema de mensagens digitais usado para comunicação não verbal entre aeronaves e estações terrestres — para alertar a segurança corporativa da Delta. A mensagem dizia: "EI, ALERTEM A SEGURANÇA CORPORATIVA. TEMOS UM PAX [passageiro] A BORDO QUE CRIOU UM WI-FI FALSO CHAMADO DELTA WIFI F…" .
Dezessete minutos depois, a tripulação enviou uma mensagem de acompanhamento: "SEM INFORMAÇÕES ATÉ AGORA", indicando que ainda estavam coletando informações. Eles relataram que vários passageiros haviam participado de uma conferência de segurança cibernética em Las Vegas e "conseguiram interferir em nosso Wi-Fi e transmitir…" . Os pilotos também alertaram diretamente o controle de tráfego aéreo sobre a rede não autorizada .
Como precaução, a tripulação de cabine desativou o sistema de Wi-Fi legítimo da aeronave por aproximadamente 30 minutos.
Resposta da companhia aérea e impacto na segurança
A Delta Air Lines confirmou que a segurança do voo nunca esteve em questão. A empresa afirmou que nenhum sistema operacional da aeronave ou aviônica foi afetado — o incidente foi estritamente limitado à rede de internet dos passageiros . Morgan Durrant, porta-voz da Delta, disse ao TechCrunch: "A segurança do voo nunca esteve em questão e nenhum sistema operacional da aeronave foi afetado", acrescentando que a própria rede de bordo não foi comprometida .
Assim que a aeronave pousou no Aeroporto Internacional Hartsfield-Jackson, em Atlanta, as autoridades embarcaram no avião e entrevistaram os passageiros . A Delta divulgou uma declaração dizendo: "Estamos investigando completamente para reunir um conjunto completo de fatos, o que levará tempo. Faremos parceria com as autoridades policiais federais e os reguladores da aviação para garantir que o incidente seja completamente investigado" .
Ferramentas provavelmente usadas no ataque
Pesquisadores de segurança e relatórios indicam que o invasor provavelmente usou uma combinação de duas técnicas: um ataque de 'desautenticação' Wi-Fi (deauth attack) para desconectar à força os passageiros da rede legítima e um ponto de acesso portátil 'gêmeo do mal' para transmitir o hotspot falso .
Ferramentas comuns que poderiam ter sido usadas incluem:
Wi-Fi Pineapple — um dispositivo popular de teste de penetração que pode realizar ataques de desautenticação e transmitir SSIDs falsos
Laptop executando software como aircrack-ng, bettercap ou hostapd com uma placa de rede sem fio capaz de modo monitor
Raspberry Pi configurado como um ponto de acesso malicioso
Agências federais envolvidas
Em 12 de agosto de 2026, três entidades estão investigando ativamente:
FBI Atlanta — revisando o incidente e trabalhando com a Delta
Administração Federal de Aviação (FAA) — envolvida na investigação
Segurança corporativa da Delta — conduzindo sua própria investigação interna
Nenhuma prisão foi anunciada e o(s) passageiro(s) responsável(is) não foi/foram identificado(s) publicamente. A investigação está em andamento.
Principais conclusões
Nenhum sistema da aeronave foi afetado. O incidente foi limitado à rede Wi-Fi dos passageiros e não tocou em nenhuma aviônica crítica para o voo .
A tripulação agiu corretamente. Ao desligar o Wi-Fi e alertar a segurança corporativa e o controle de tráfego aéreo, eles contiveram a ameaça enquanto mantinham a segurança do voo .
Isso foi uma tentativa de roubo de credenciais, não um ataque ao voo. O objetivo do invasor era capturar dados de login de passageiros que se conectaram à rede falsa .
Investigações federais estão em andamento. O FBI, a FAA e a equipe de segurança da Delta estão trabalhando para identificar o responsável .
tomshardware.com
Passenger returning from DEF CON 34 spoofs Delta Wi-Fi network ...