Como OpenAI e 1Password protegem o agente de código Codex
A integração entre OpenAI Codex e 1Password mantém credenciais fora de prompts e do contexto do modelo, permitindo que o agente solicite acesso restrito e temporário por meio de ferramentas como servidores MCP. O modelo substitui chaves API hardcoded por acesso mediado a um cofre de segredos, com credenciais de curt...
Publicado porEditado com GPT-5.5Imagens geradas com GPT Image 2
A integração entre OpenAI Codex e 1Password mantém credenciais fora de prompts e do contexto do modelo, permitindo que o agente solicite acesso restrito e temporário por meio de ferramentas como servidores MCP.
O modelo substitui chaves API hardcoded por acesso mediado a um cofre de segredos, com credenciais de curta duração, políticas de menor privilégio e auditoria corporativa.
Mesmo com essa arquitetura, empresas ainda precisam de controles adicionais — como allowlists de servidores MCP, políticas de vault e revisão de código — para reduzir riscos de segurança.
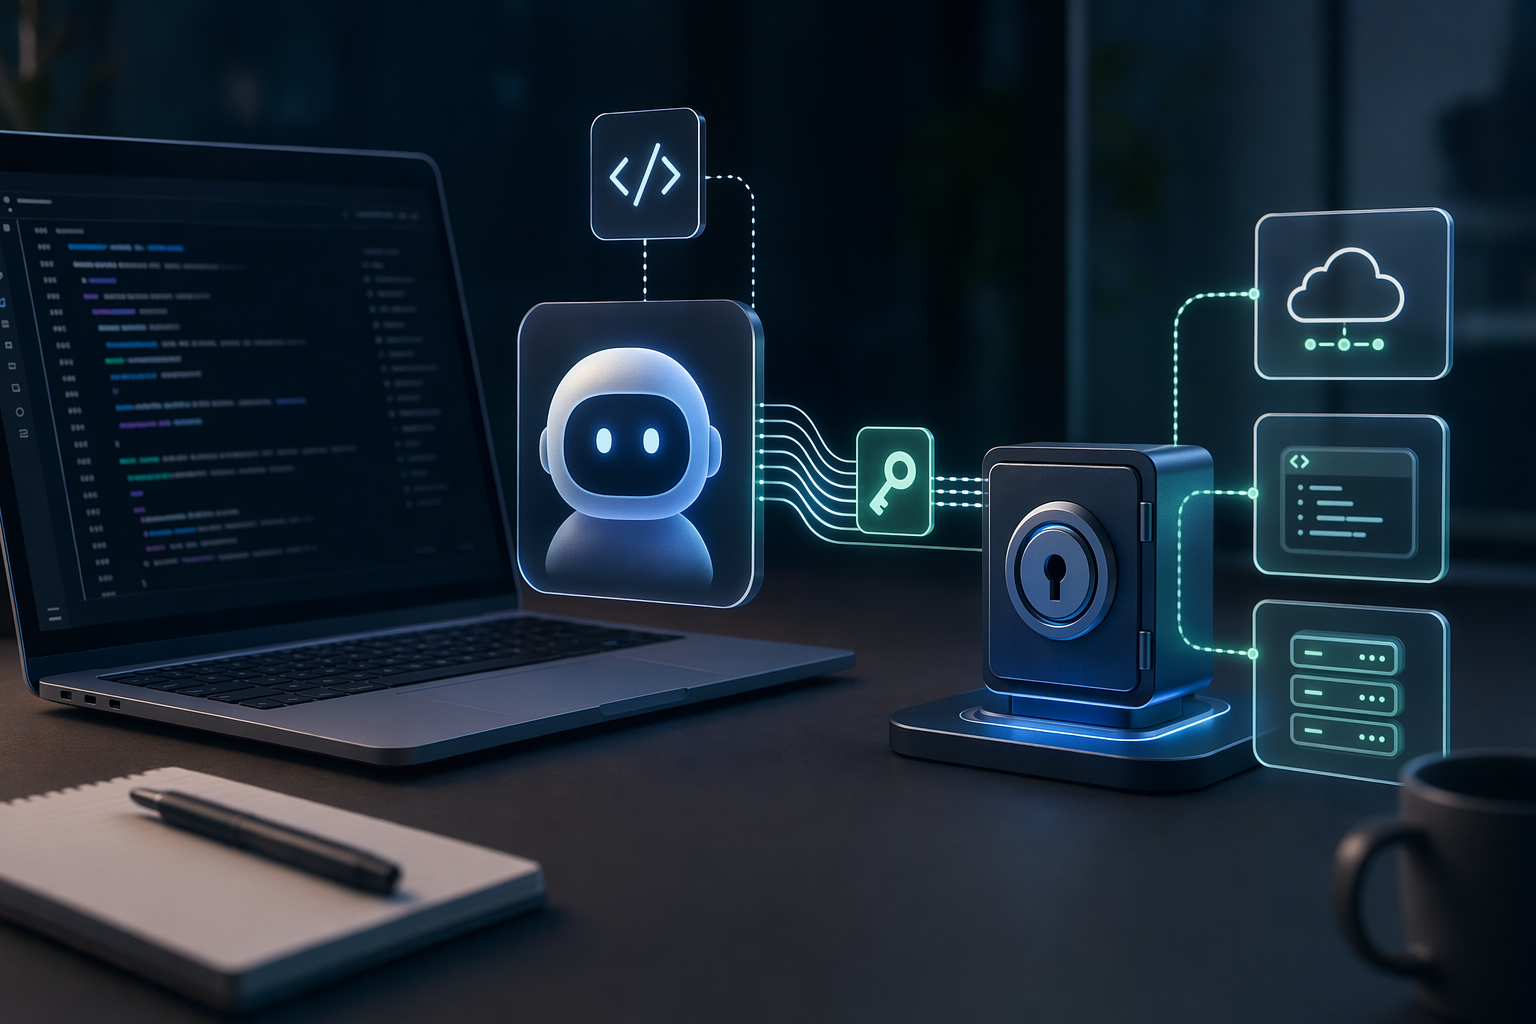
How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration workModern AI coding agents can request credentials through secure tools instead of exposing secrets directly to the model.
Prompt de IA
Create a landscape editorial hero image for this Studio Global article: How does the new partnership between OpenAI and 1Password improve security for the Codex AI coding agent, and how does the integration work. Article summary: The OpenAI–1Password pattern can improve Codex security by moving secrets out of prompts and model inputs, and instead letting Codex request narrowly scoped credentials through a mediated tool path; 1Password warns that . Topic tags: general, documentation, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Coding agents are now writing production features on real development teams, and a new report from DryRun Security shows that those agents introduce security vulnerabilities at a h" source context "AI coding agents keep repeating decade-old security mistakes - Help Net Security" Reference image 2: v
openai.com
Agentes de programação baseados em IA, como o Codex, conseguem escrever código, executar comandos e chamar APIs automaticamente. Mas para fazer tarefas reais — como implantar um serviço, acessar um banco de dados ou integrar APIs — eles precisam de credenciais.
Historicamente, muitos desenvolvedores resolveram isso da forma mais simples possível: colando chaves de API em prompts ou armazenando segredos em arquivos de configuração. O problema é que isso cria um risco sério de segurança. Quando um segredo entra na janela de contexto de um modelo, ele pode acabar registrado em logs, reaparecer em código gerado ou vazar em saídas da IA.
Uma nova abordagem, baseada na integração entre OpenAI e 1Password, tenta resolver esse problema removendo completamente os segredos do alcance direto do modelo. Em vez de receber credenciais, o Codex passa a solicitar capacidades autorizadas por ferramentas externas, que gerenciam os segredos de forma segura.
O problema: segredos dentro do contexto do modelo
Em muitos fluxos de trabalho com IA, credenciais acabam vazando sem que o desenvolvedor perceba.
Por exemplo, colar uma chave de API em um prompt envia essa chave para a API do modelo, podendo armazená‑la em logs de sessão ou arquivos gerados. Uma vez dentro da janela de contexto, o controle sobre onde o segredo pode aparecer se perde.
Studio Global AI
Continue sua pesquisa
Esta página inclui uma resposta baseada na fonte que você pode continuar em Studio Global.
Qual é a resposta curta para "Como OpenAI e 1Password protegem o agente de código Codex"?
A integração entre OpenAI Codex e 1Password mantém credenciais fora de prompts e do contexto do modelo, permitindo que o agente solicite acesso restrito e temporário por meio de ferramentas como servidores MCP.
Quais são os pontos-chave para validar primeiro?
A integração entre OpenAI Codex e 1Password mantém credenciais fora de prompts e do contexto do modelo, permitindo que o agente solicite acesso restrito e temporário por meio de ferramentas como servidores MCP. O modelo substitui chaves API hardcoded por acesso mediado a um cofre de segredos, com credenciais de curta duração, políticas de menor privilégio e auditoria corporativa.
O que devo fazer a seguir na prática?
Mesmo com essa arquitetura, empresas ainda precisam de controles adicionais — como allowlists de servidores MCP, políticas de vault e revisão de código — para reduzir riscos de segurança.
A própria 1Password alerta que expor credenciais brutas diretamente a um modelo de IA é arriscado e recomenda evitar esse padrão sempre que possível. Em vez disso, aplicações de IA devem usar credenciais de curta duração, com permissões restritas, e limitar o acesso do modelo a dados sensíveis.
O risco aumenta com agentes de programação porque eles analisam automaticamente repositórios, documentação e arquivos de configuração. Instruções escondidas em conteúdos aparentemente inocentes podem manipular o agente — um tipo de prompt injection indireto — e induzi‑lo a revelar credenciais durante tarefas normais.
A nova abordagem: acesso mediado a credenciais
A integração OpenAI–1Password muda a lógica de segurança de:
"dar a senha para a IA"
para
"autorizar a IA a executar uma ação específica".
Nesse modelo:
As credenciais ficam armazenadas em um cofre seguro, como o 1Password.
O Codex interage com ferramentas que têm acesso ao cofre.
Essas ferramentas fornecem apenas a capacidade mínima necessária para completar uma tarefa.
Assim, o modelo orquestra o fluxo de trabalho, mas nunca recebe o segredo diretamente.
Por exemplo, se um agente precisa implantar código ou chamar uma API, ele solicita acesso por meio de uma ferramenta de credenciais gerenciada. Essa ferramenta recupera o segredo do cofre e o injeta no ambiente de execução — sem expor a credencial ao modelo ou ao prompt.
O papel do MCP na integração
O Codex suporta o Model Context Protocol (MCP), um padrão que permite que modelos interajam com sistemas externos — como ferramentas de desenvolvimento, servidores de documentação ou serviços corporativos.
Servidores MCP podem rodar localmente ou remotamente e expõem ferramentas que o Codex pode chamar durante uma tarefa.
Isso permite integrar o Codex a sistemas de gerenciamento de credenciais como o 1Password sem colocar segredos em prompts ou arquivos .env. Em vez disso, o agente pode chamar uma ferramenta fornecida por um servidor MCP que recupera a credencial de forma segura apenas quando necessário.
Nesse arranjo, o modelo coordena o trabalho, enquanto o servidor MCP executa as operações sensíveis.
Credenciais just‑in‑time e com escopo limitado
Uma melhoria importante desse padrão é o acesso just‑in‑time.
Em vez de fornecer credenciais permanentes para um agente de IA, o sistema concede acesso temporário e com permissões restritas para uma ação específica. A orientação da 1Password enfatiza o uso de tokens de curta duração e escopos limitados para reduzir riscos.
Se um segredo for comprometido, o impacto tende a ser menor porque:
A credencial expira rapidamente.
As permissões são limitadas a uma tarefa específica.
O acesso pode ser auditado ou revogado centralmente.
Esse princípio segue a prática clássica de segurança conhecida como menor privilégio, agora aplicada a agentes de IA.
Controles corporativos para agentes de código
Empresas que adotam ferramentas de programação com IA geralmente precisam de camadas extras de governança.
O Codex oferece configurações empresariais que permitem que administradores definam políticas e padrões de segurança para o comportamento do agente local.
Essas políticas podem incluir, por exemplo:
Allowlists de servidores MCP permitidos
Restrições de execução ou sandbox
Fluxos de aprovação para operações de alto risco
Combinados com plataformas de gerenciamento de credenciais como o 1Password, esses controles ajudam organizações a monitorar e governar como agentes de IA acessam sistemas externos.
Por que isso importa para a segurança do código gerado por IA
Agentes de programação estão cada vez mais conectados à infraestrutura real — implantando aplicações, consultando bancos de dados ou chamando APIs de nuvem.
Sem controles adequados, esses fluxos podem expor segredos em prompts, logs ou código gerado automaticamente.
Ao separar o armazenamento de credenciais do contexto do modelo, a arquitetura OpenAI–1Password reduz a probabilidade de que um modelo revele ou use indevidamente um segredo. A IA coordena tarefas, enquanto ferramentas seguras gerenciam a autenticação nos bastidores.
Limitações e riscos que ainda permanecem
Apesar de reduzir bastante a exposição de credenciais, essa arquitetura não resolve todos os problemas de segurança sozinha.
Riscos ainda podem surgir se:
servidores MCP forem mal configurados ou maliciosos
credenciais tiverem permissões excessivas
código gerado pela IA introduzir vulnerabilidades
Por isso, organizações normalmente combinam acesso mediado a credenciais com outras práticas de segurança, como políticas de acesso ao vault, revisão de código, secret scanning e allowlists de servidores MCP.
A mudança maior: identidade para humanos, máquinas e IA
A tendência mais ampla por trás dessa integração é a criação de uma camada unificada de identidade que gerencie acesso para humanos, máquinas e agentes de IA.
Plataformas como o 1Password Unified Access buscam descobrir, proteger, autorizar continuamente e auditar o uso de credenciais em fluxos automatizados e sistemas de IA.
À medida que agentes de IA se tornam mais capazes, esse modelo — acesso mediado em vez de exposição direta de credenciais — pode se tornar o padrão para permitir que sistemas autônomos interajam com infraestrutura real com segurança.
Em vez de entregar uma senha para a IA, o desenvolvedor passa a autorizar uma ação específica por um caminho controlado. Essa mudança é essencial para tornar agentes de programação utilizáveis em ambientes de produção.