Posso colar dados da empresa ou de clientes no ChatGPT?
Dados públicos ou já desidentificados podem ser usados com IA, desde que a política da empresa permita. A política de privacidade da OpenAI diz que a empresa coleta dados pessoais fornecidos nas entradas dos serviços, incluindo prompts e conteúdos enviados, como arquivos, imagens, áudio e vídeo.[5] Planos empresaria...
Publicado porEditado com GPT-5.5Imagens geradas com GPT Image 2
Dados públicos ou já desidentificados podem ser usados com IA, desde que a política da empresa permita.
A política de privacidade da OpenAI diz que a empresa coleta dados pessoais fornecidos nas entradas dos serviços, incluindo prompts e conteúdos enviados, como arquivos, imagens, áudio e vídeo.[5]
Planos empresariais podem oferecer mais controles, como DPA, políticas de retenção e Enterprise Key Management, mas isso não substitui a aprovação da empresa nem a classificação correta dos dados.[6][7]
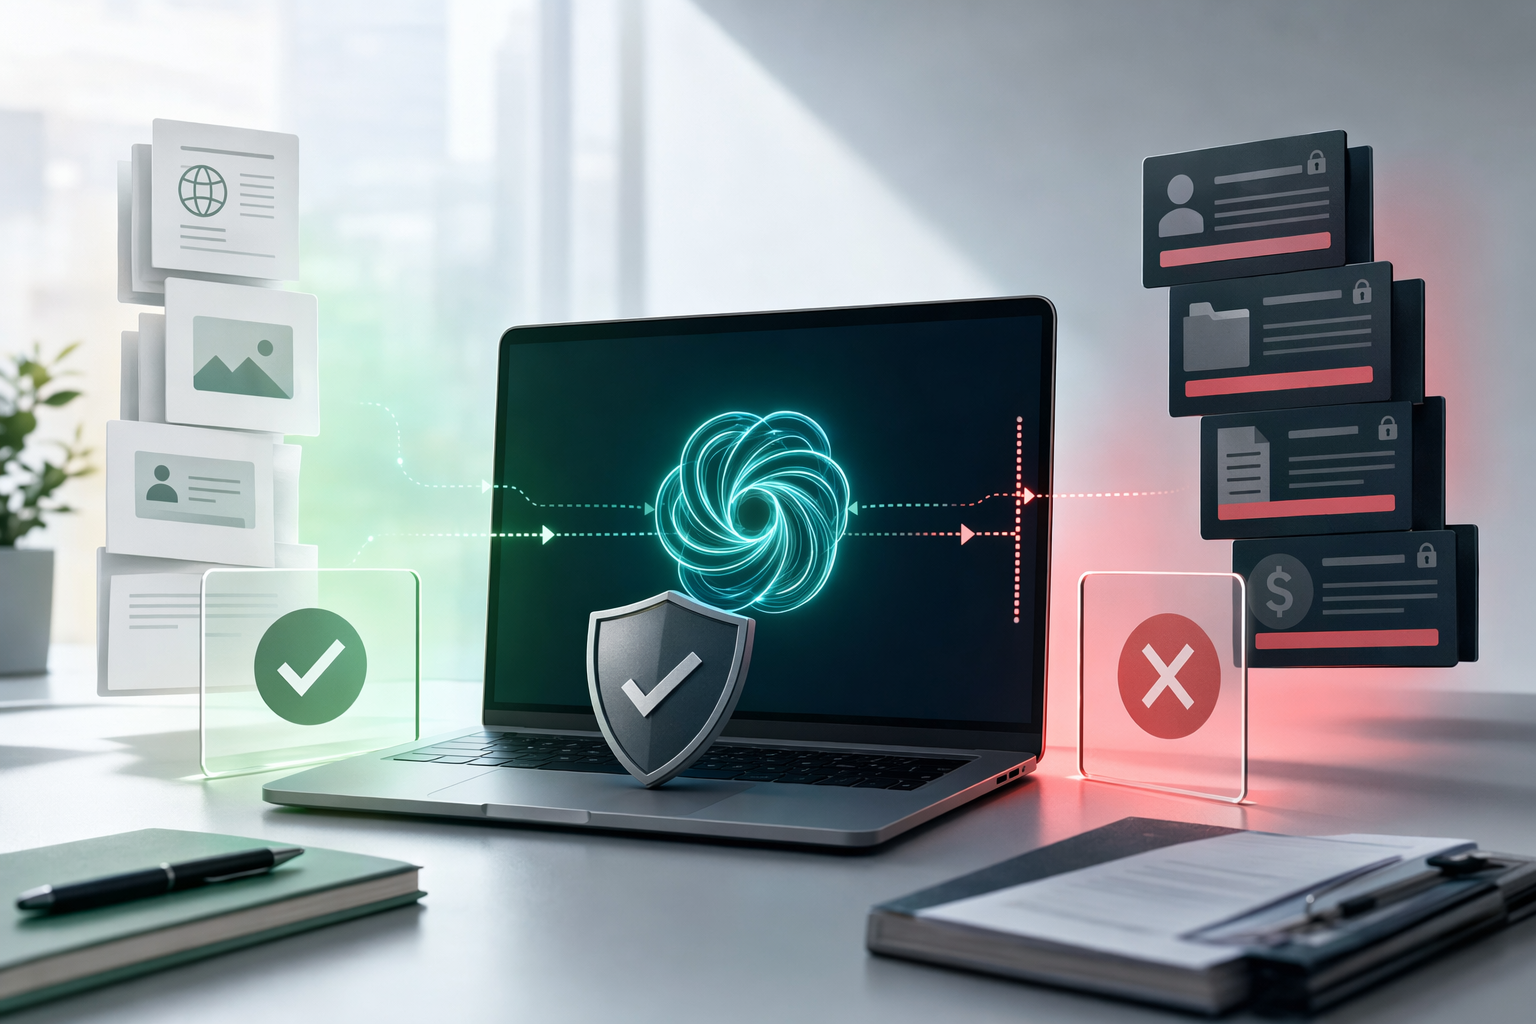
Create a landscape editorial hero image for this Studio Global article: 公司同客戶資料可以貼落 ChatGPT 嗎?AI 安全清單. Article summary: 可以用 ChatGPT/AI 協助公開或已去識別化內容;但客戶個人資料、合約、財務數字和公司機密不應原文貼入一般或未經公司批准的工具,高風險資料只應在有合約與管理控制的批准環境處理。[5][7]. Topic tags: ai, chatgpt, openai, privacy, data protection. Reference image context from search candidates: Reference image 1: visual subject "短答:可以用AI,但不要把敏感原文直接貼上去如果內容已公開、沒有個人資料、沒有商業機密,風險通常較低;但如果涉及客戶個人資料、公司機密、合約、財務數字" source context "公司同客戶資料可以貼落 ChatGPT 嗎?AI 安全清單 | 回答 | Studio Global" Reference image 2: visual subject "螢幕截圖顯示「我的 GPT」選單,其中包含投影片母片、資料分析工具、內容創作工具、技術文件編寫工具和人力資源助手等選項。另外還有「探索 GPT Store」選項,並列出「啟動會議記錄摘要」和「投影片大綱」等任務。" source context "企業專用 ChatGPT" Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical groundi
openai.com
Antes de colar uma planilha, e-mail de cliente, minuta de contrato ou relatório interno no ChatGPT, a pergunta certa não é apenas: a ferramenta é segura? A pergunta prática é: que dado é esse, quem autorizou, qual ambiente de IA está sendo usado e o trabalho realmente exige o texto original?
Este guia se baseia nas páginas públicas da OpenAI sobre privacidade, dados empresariais e controles para clientes corporativos. Se a sua empresa usa outro fornecedor de IA, é preciso conferir os termos, contratos e políticas internas desse fornecedor antes de enviar qualquer dado.
Studio Global AI
Continue sua pesquisa
Esta página inclui uma resposta baseada na fonte que você pode continuar em Studio Global.
Qual é a resposta curta para "Posso colar dados da empresa ou de clientes no ChatGPT?"?
Dados públicos ou já desidentificados podem ser usados com IA, desde que a política da empresa permita.
Quais são os pontos-chave para validar primeiro?
Dados públicos ou já desidentificados podem ser usados com IA, desde que a política da empresa permita. A política de privacidade da OpenAI diz que a empresa coleta dados pessoais fornecidos nas entradas dos serviços, incluindo prompts e conteúdos enviados, como arquivos, imagens, áudio e vídeo.[5]
O que devo fazer a seguir na prática?
Planos empresariais podem oferecer mais controles, como DPA, políticas de retenção e Enterprise Key Management, mas isso não substitui a aprovação da empresa nem a classificação correta dos dados.[6][7]
Resposta curta: dado público, talvez; dado sensível, não em texto bruto
Se o conteúdo já é público, não contém dados pessoais, não envolve clientes e não revela informação comercial não divulgada, em geral ele é mais adequado para tarefas como resumo, revisão, classificação ou brainstorm. Mesmo assim, o uso deve seguir a política interna da empresa.
Se o material inclui nome, telefone, e-mail, endereço, documento de identificação, dados de pagamento, cláusulas contratuais, números financeiros não publicados, lista de clientes, estratégia de produto ou qualquer segredo empresarial, a abordagem mais segura é não colar o texto original em conta pessoal, ferramenta gratuita ou serviço de IA não aprovado pela empresa. A política de privacidade da OpenAI afirma que a empresa coleta dados pessoais fornecidos nas entradas dos serviços, incluindo prompts e outros conteúdos enviados, como arquivos, imagens, áudio e vídeo.
Ambientes corporativos podem reduzir parte do risco, mas não são carta branca para enviar qualquer coisa. A OpenAI declara que serviços como ChatGPT Business, ChatGPT Enterprise e API Platform oferecem ownership and control sobre business data, incluindo entradas e saídas, e podem contar com Data Processing Addendum, ou DPA, para apoiar necessidades de conformidade com GDPR e outras leis de privacidade. A OpenAI também cita políticas de retenção de dados, Enterprise Key Management, ou EKM, e práticas de proteção de dados que apoiam conformidade com GDPR, CCPA e estruturas de segurança e compliance.
Classifique a informação antes de usar IA
Tipo de dado
Exemplos
Como tratar antes de usar IA
Conteúdo público ou de baixa sensibilidade
Texto de página já publicada, material institucional público, rascunho sem dados internos
Pode ser usado conforme a política da empresa. Evite acrescentar contexto interno desnecessário.
Dados pessoais de clientes
Nome, telefone, e-mail, endereço, documentos de identificação, dados bancários ou de pagamento
Não cole o original. Remova ou substitua identificadores e mantenha apenas o que é necessário para a tarefa.
Informação confidencial da empresa
Receita não divulgada, proposta comercial, cláusulas contratuais, roadmap de produto, estratégia interna
Use resumo, dados fictícios ou versão desidentificada. Se o original for indispensável, use apenas ambiente corporativo aprovado.
Base de clientes e dados de vendas
Exportação de CRM, lista de leads, histórico de negociação, reclamações completas
Não envie a base inteira. Extraia apenas trechos mínimos e, quando possível, já mascarados.
Dados com restrição adicional
Informações médicas, identificação, pagamento, dados de funcionários ou dossiês de clientes
Não insira sem aprovação. Fale antes com TI, jurídico, compliance ou liderança.
Por que até um pedido simples de revisão exige cuidado
O prompt também é dado
Muita gente pensa que colar um trecho em uma conversa é diferente de enviar um arquivo formalmente. Do ponto de vista de tratamento de dados, porém, o prompt e os anexos também são entradas do serviço. A política de privacidade da OpenAI diz que dados pessoais fornecidos nas entradas dos serviços fazem parte do conteúdo coletado, incluindo prompts e conteúdos enviados.
Por isso, a regra prática é minimizar. Se não precisa do texto original, não cole. Se basta um resumo, não envie o documento completo. Se nomes, telefones ou números de pedido não são necessários, remova antes.
Plano empresarial ajuda, mas não substitui a política da empresa
A página de privacidade empresarial da OpenAI afirma que seus compromissos dão aos clientes ownership and control sobre business data em serviços como ChatGPT Business, ChatGPT Enterprise e API Platform. A mesma página informa que a OpenAI pode assinar um DPA com clientes para o uso desses serviços, em apoio à conformidade com GDPR e outras leis de privacidade.
A página de business data da OpenAI também menciona políticas de retenção de dados, Enterprise Key Management e práticas de proteção que apoiam GDPR, CCPA e estruturas de segurança e compliance.
Esses controles ajudam a administrar risco. Mas a empresa ainda precisa definir quais dados podem ser usados, quais devem ser desidentificados, quais são proibidos, quem pode acessar a ferramenta e como incidentes devem ser reportados.
Ferramenta com controle não significa conteúdo apropriado
Mesmo quando a IA oferece recursos corporativos, o dado pode estar sujeito a contrato com cliente, regra setorial, confidencialidade interna ou obrigação de sigilo. A pergunta central não é só se a IA consegue ajudar, mas se aquela informação deveria sair do ambiente controlado onde já está.
Antes de colar, responda a estas 4 perguntas
1. Há dados pessoais ou dados de clientes?
Se a informação permite identificar uma pessoa ou um cliente, direta ou indiretamente, trate como alto risco. Na prática, remova nome, telefone, e-mail, endereço, número de conta, pedido, protocolo, documento de identificação e dados de pagamento antes de avaliar se o conteúdo ainda precisa ser usado. Isso é importante porque prompts e conteúdos enviados fazem parte das entradas tratadas pelo serviço.
2. O conteúdo é confidencial para a empresa?
Mesmo sem dados pessoais, o material pode ser sensível: propostas, preços, contratos, receita não publicada, processos internos, estratégia, roadmap de produto ou lista de clientes. Esse tipo de informação não deve ser colado em ferramenta não aprovada só porque o objetivo é resumir, revisar ou melhorar a redação.
3. Você está usando um ambiente de IA aprovado?
Conta pessoal, ferramenta gratuita ou serviço externo não homologado não devem ser tratados como ambiente oficial para dados corporativos. Se o trabalho exige lidar com business data, use a solução aprovada pela empresa e confirme se há contrato, DPA, política de retenção, Enterprise Key Management ou controles equivalentes compatíveis com a necessidade do negócio.
4. A tarefa precisa mesmo do texto original?
Muitas tarefas de IA funcionam bem com contexto reduzido. Para redigir uma resposta a um cliente, por exemplo, geralmente bastam o resumo do problema, o tom desejado e os próximos passos autorizados. Nome real, telefone, endereço, número do pedido e contrato completo raramente são necessários para gerar um rascunho inicial.
Um fluxo mais seguro para usar IA no trabalho
1. Comece pela política interna. Verifique se a empresa tem regra de uso de IA, classificação de dados, restrições contratuais com clientes ou exigências de compliance. Se não houver clareza, não decida sozinho.
2. Classifique antes de enviar. Pergunte se o conteúdo contém dados pessoais, dados de cliente, segredo empresarial, contrato, informação financeira, pagamento, identificação ou outro dado sensível. Se a resposta for sim ou não sei, trate como alto risco.
3. Minimize e desidentifique. Não cole o original se um resumo basta. Não envie o arquivo inteiro se um trecho resolve. Troque nomes reais, empresas, telefones, e-mails, endereços, contas, pedidos e protocolos por identificadores neutros, como cliente A, fornecedor B ou pedido 123.
4. Use ambiente aprovado para dados de maior risco. Quando a tarefa realmente exigir business data, trabalhe apenas em solução corporativa aprovada, com controles contratuais e administrativos adequados. Confirme DPA, política de retenção, Enterprise Key Management e outros controles relevantes para o caso.
5. Escale quando houver dúvida. Se o conteúdo envolve cliente, funcionário, documento de identificação, pagamento, saúde, contrato, finanças ou estratégia não divulgada, fale com TI, jurídico, compliance ou liderança antes de usar IA.
Exemplo de prompt: do arriscado ao mais seguro
Não recomendado:
Segue o e-mail completo do cliente, com telefone, endereço, número do pedido e trecho do contrato. Escreva uma resposta.
Mais seguro:
Abaixo está um resumo desidentificado de uma reclamação. O cliente A informa que a entrega atrasou 10 dias e pede reembolso. Escreva uma resposta educada, reconhecendo o problema e propondo os próximos passos. Não acrescente fatos que não foram fornecidos.
Essa reescrita não zera o risco, mas reduz a exposição de dados pessoais e informações corporativas desnecessárias. Como a política de privacidade da OpenAI afirma que dados pessoais fornecidos nas entradas dos serviços, incluindo prompts e conteúdos enviados, podem ser coletados, minimizar o que entra na ferramenta é uma prática básica de segurança.
Versão empresarial significa que posso colar tudo?
Não. Soluções empresariais e API podem oferecer mais controles contratuais, administrativos e de retenção. A OpenAI afirma que serviços como ChatGPT Business, ChatGPT Enterprise e API Platform oferecem ownership and control sobre business data e podem contar com DPA para apoiar necessidades de conformidade com GDPR e outras leis de privacidade. A OpenAI também cita Enterprise Key Management, políticas de retenção e práticas de proteção de dados que apoiam GDPR, CCPA e estruturas de segurança e compliance.
Ainda assim, a decisão final depende da empresa: quais dados são permitidos, quais exigem mascaramento, quais são proibidos, quem pode usar a ferramenta e o que fazer se algo for enviado por engano.
Checklist rápido antes de apertar Enter
Antes de colar dados da empresa ou de clientes no ChatGPT ou em outra IA, confira:
A política da empresa permite esse uso
O conteúdo não tem dados pessoais de clientes, ou eles foram removidos
O conteúdo não contém segredo empresarial, ou há aprovação para processá-lo
Você está enviando apenas o mínimo necessário, não o documento bruto inteiro
A ferramenta usada é aprovada pela empresa, não uma conta pessoal ou não homologada
Se for ambiente empresarial, DPA, retenção de dados e controles administrativos foram avaliados
Em caso de dúvida, TI, jurídico, compliance ou liderança foram consultados
A regra de bolso é simples: dado público e de baixa sensibilidade pode ser usado com IA conforme a política interna; quando houver cliente, contrato, finanças, identificação, pagamento, estratégia não publicada ou segredo empresarial, não cole o original em ferramentas gerais ou não aprovadas. Reduza, mascare e use apenas ambiente autorizado com controles adequados.
openai.comPrivacy policy - OpenAI
captaincompliance.comChatGPT Data Security & Privacy: The Complete Guide for Users and Enterprises - Captain Compliance
hungyichen.comChatGPT Enterprise Plan Comparison Guide: Business vs Enterprise vs API (2026) | Hung-Yi Chen