Łańcuch ataku: od podatnego F5 BIG-IP po kontrolę nad siecią firmową
Atakujący włamują się do sieci firmowych, wykorzystując najpierw podatność zdalnego wykonania kodu w F5 BIG IP APM, a następnie eskalując uprawnienia za pomocą błędów jądra Linux, takich jak Copy Fail (CVE 2026 31431)... Copy Fail i Dirty Frag same w sobie nie są podatnościami zdalnymi – stają się groźne dopiero po...
Opublikowane przezEdytowane za pomocą GPT-5.5Obrazy wygenerowane za pomocą GPT Image 2
Atakujący włamują się do sieci firmowych, wykorzystując najpierw podatność zdalnego wykonania kodu w F5 BIG IP APM, a następnie eskalując uprawnienia za pomocą błędów jądra Linux, takich jak Copy Fail (CVE 2026 31431)...
Copy Fail i Dirty Frag same w sobie nie są podatnościami zdalnymi – stają się groźne dopiero po uzyskaniu przez atakującego wstępnego dostępu, umożliwiając mu przejście z ograniczonych uprawnień do pełnej kontroli roo...
Specjaliści ds. bezpieczeństwa powinni pilnie załatać systemy F5 BIG IP i jądra Linux, ograniczyć dostęp do powłoki na urządzeniach brzegowych, wyłączyć podatne moduły jądra, wzmocnić kontenery i monitorować aktywność...
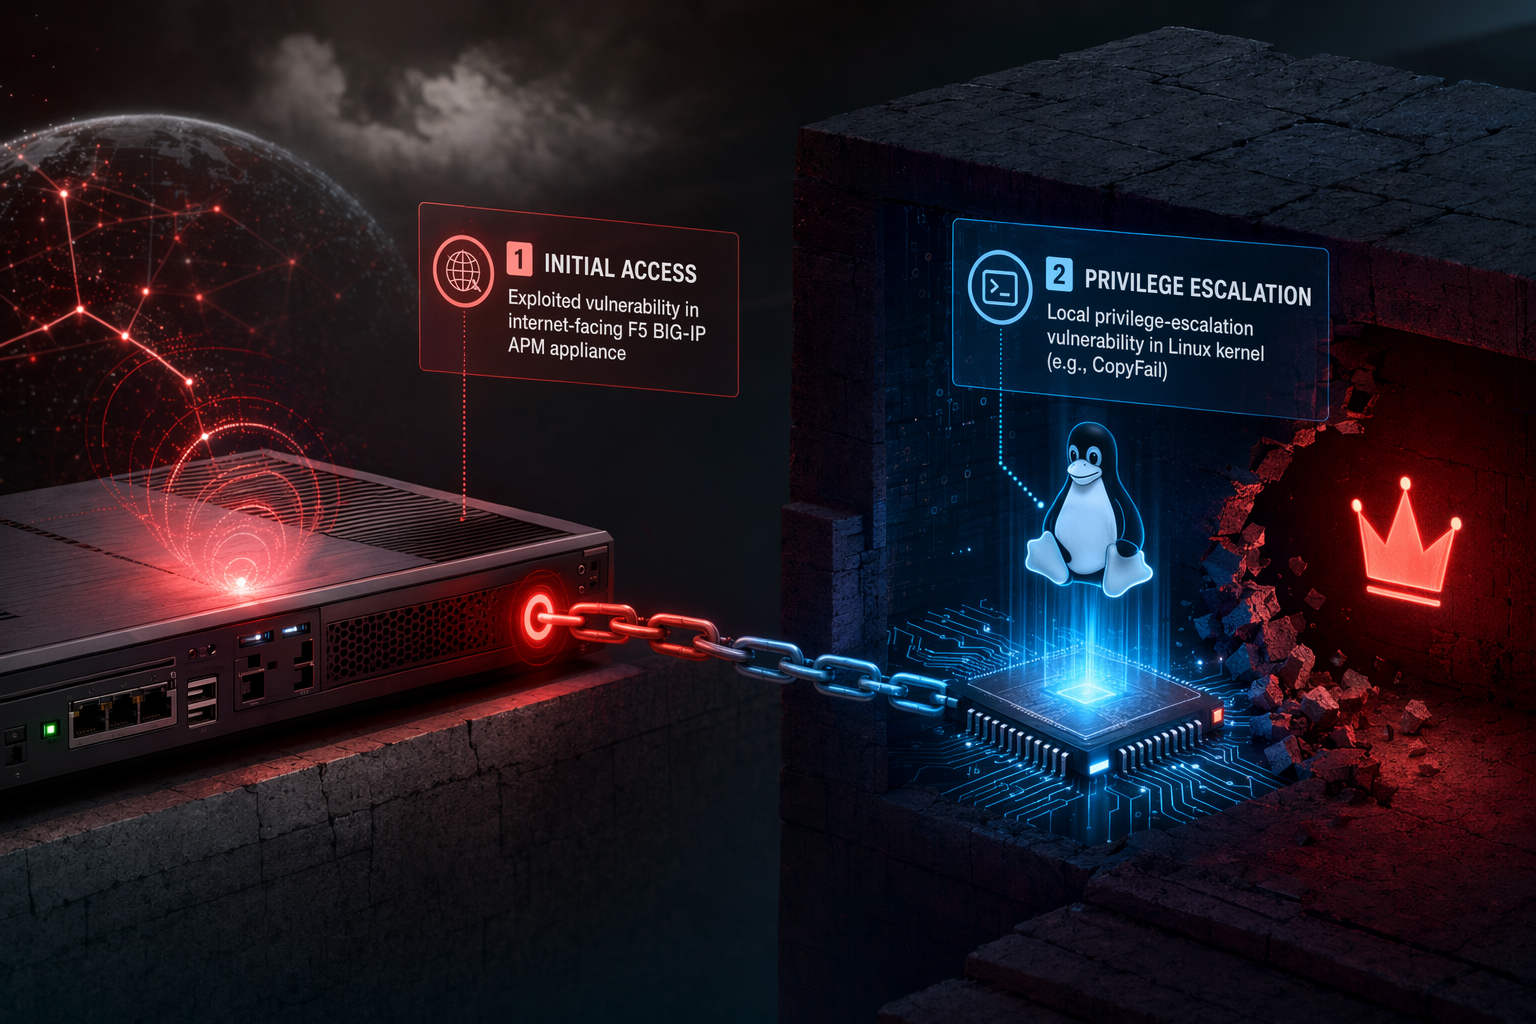
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
Urządzenia zabezpieczające wystawione na internet stają się coraz częściej pierwszym celem w atakach na duże przedsiębiorstwa. Najnowsze raporty incydentów pokazują, że atakujący kompromitują wystawione na zewnątrz urządzenia F5 BIG-IP Access Policy Manager (APM), a następnie łączą to z lokalnymi podatnościami eskalacji uprawnień w jądrze Linux, by uzyskać dostęp do konta root i przeniknąć głębiej do wewnętrznej infrastruktury.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Łańcuch ataku: od podatnego F5 BIG-IP po kontrolę nad siecią firmową"?
Atakujący włamują się do sieci firmowych, wykorzystując najpierw podatność zdalnego wykonania kodu w F5 BIG IP APM, a następnie eskalując uprawnienia za pomocą błędów jądra Linux, takich jak Copy Fail (CVE 2026 31431)...
What are the key points to validate first?
Atakujący włamują się do sieci firmowych, wykorzystując najpierw podatność zdalnego wykonania kodu w F5 BIG IP APM, a następnie eskalując uprawnienia za pomocą błędów jądra Linux, takich jak Copy Fail (CVE 2026 31431)... Copy Fail i Dirty Frag same w sobie nie są podatnościami zdalnymi – stają się groźne dopiero po uzyskaniu przez atakującego wstępnego dostępu, umożliwiając mu przejście z ograniczonych uprawnień do pełnej kontroli roo...
What should I do next in practice?
Specjaliści ds. bezpieczeństwa powinni pilnie załatać systemy F5 BIG IP i jądra Linux, ograniczyć dostęp do powłoki na urządzeniach brzegowych, wyłączyć podatne moduły jądra, wzmocnić kontenery i monitorować aktywność...
Ten schemat działania obrazuje szerszą zmianę taktyk włamań: skompromituj urządzenie brzegowe, podnieś uprawnienia w systemie operacyjnym, a następnie przejdź do zaufanych usług wewnętrznych, takich jak systemy tożsamości czy platformy współpracy.
Krok 1: Wstępny dostęp przez podatne urządzenie F5 BIG-IP
Wiele firm wystawia systemy F5 BIG-IP APM bezpośrednio w internecie, by zapewnić VPN, uwierzytelnianie lub funkcje proxy. To czyni je atrakcyjnym celem.
Krytyczna podatność oznaczona jako CVE-2025-53521 umożliwia nieuwierzytelnione zdalne wykonanie kodu, gdy na serwerze wirtualnym skonfigurowano politykę dostępu APM. Udane wykorzystanie pozwala atakującym na wykonanie dowolnych poleceń na urządzeniu bez podawania poświadczeń.
Luka ta została zaobserwowana w rzeczywistych atakach i dodana do katalogów podatności ze względu na aktywne wykorzystanie.
Po uzyskaniu możliwości wykonania kodu na urządzeniu atakujący zazwyczaj wdrażają webshell lub ustanawiają trwałe połączenie z powłoką. Z tej pozycji skompromitowane urządzenie staje się punktem wyjścia do dalszej eskalacji uprawnień i ruchu bocznego w sieci.
Krok 2: Eskalacja do roota z wykorzystaniem podatności jądra Linux
Początkowy dostęp na urządzeniu może nie dawać pełnej kontroli nad systemem. Atakujący często lądują w ograniczonym środowisku lub na koncie z niskimi uprawnieniami.
Aby obejść te ograniczenia, mogą wykorzystać lokalne podatności eskalacji uprawnień (LPE) w jądrze Linux, takie jak:
Copy Fail (CVE-2026-31431)
„Copy Fail” to podatność jądra Linux ujawniona w kwietniu 2026 r., która dotyka jąder budowanych od 2017 r. Znajduje się w komponencie algif_aead interfejsu kryptograficznego jądra dla przestrzeni użytkownika (AF_ALG).
Błąd pozwala nieuprzywilejowanemu procesowi na uszkodzenie pamięci podręcznej stron (page cache) poprzez określone operacje, co może zostać wykorzystane do uzyskania uprawnień roota.
Co ważne, podatność ta nie może być wykorzystana zdalnie samodzielnie. Wymaga lokalnego dostępu do systemu – na przykład powłoki uzyskanej dzięki innej podatności lub kompromitacji.
Dirty Frag (CVE-2026-43284)
„Dirty Frag” odnosi się do zestawu problemów jądra Linux dotyczących komponentów sieciowych, takich jak moduły IPsec ESP (esp4 i esp6).
Podatności te pozwalają lokalnemu użytkownikowi na manipulowanie pamięcią podręczną stron poprzez ścieżki sieciowe jądra i eskalację uprawnień do roota na wielu systemach Linux.
Podobnie jak Copy Fail, Dirty Frag jest podatnością wykorzystywaną po kompromitacji: atakujący musi już mieć możliwość wykonania kodu na hoście, by z niej skorzystać.
Krok 3: Przejście z urządzenia brzegowego do wnętrza przedsiębiorstwa
Po uzyskaniu dostępu do konta root na urządzeniu, atakujący mogą zbierać poświadczenia, wyodrębniać tokeny uwierzytelniające lub uzyskiwać dostęp do przechowywanych tajemnic konfiguracyjnych.
Badacze bezpieczeństwa zaobserwowali incydenty, w których atakujący przeszli ze skompromitowanego urządzenia brzegowego F5 do wewnętrznych systemów firmowych, w tym serwerów Confluence używanych do współpracy i dokumentacji.
Infrastruktura brzegowa często posiada rozległe relacje zaufania wewnątrz sieci. Po skompromitowaniu systemy te mogą pozwolić atakującym na:
dostęp do wewnętrznych sieci zarządzania,
kradzież ciasteczek uwierzytelniających lub certyfikatów,
odpytywanie usług tożsamości,
ruch boczny do serwerów aplikacji.
Badacze z Microsoft opisują ten typ kompromitacji jako rosnący trend: atakujący celują w urządzenia zabezpieczające wystawione na internet, ponieważ są one dostępne z zewnątrz, a jednocześnie głęboko zaufane w środowiskach korporacyjnych.
Dlaczego ten łańcuch ataku jest skuteczny?
Ten wieloetapowy łańcuch działa, ponieważ łączy podatności, które indywidualnie wydają się ograniczone:
Podatności RCE na urządzeniach brzegowych zapewniają wstępny dostęp.
Błędy eskalacji uprawnień w jądrze Linux zamieniają ten dostęp w pełną kontrolę nad systemem.
Zaufana pozycja w sieci pozwala atakującym na przejście do wewnętrznych usług.
Każdy krok wzmacnia poprzedni. Początkowa, niskouprzywilejowana pozycja na urządzeniu brzegowym może szybko przerodzić się w naruszenie bezpieczeństwa całego przedsiębiorstwa, jeśli eskalacja uprawnień i ruch boczny powiodą się.
Priorytety obrony dla organizacji
Obrona przed tym łańcuchem ataku wymaga zajęcia się zarówno wektorem początkowego dostępu, jak i ścieżkami eskalacji po kompromitacji.
1. Natychmiast załataj systemy F5 BIG-IP
Organizacje powinny zaktualizować podatne wdrożenia BIG-IP APM do wersji załatanych, które usuwają CVE-2025-53521, priorytetowo traktując instancje wystawione na internet.
Agencje bezpieczeństwa zalecają traktowanie tych aktualizacji jako pilnych ze względu na potwierdzone wykorzystywanie podatności.
2. Załataj jądra Linux w całej infrastrukturze
Zastosuj aktualizacje zabezpieczeń usuwające:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 i powiązane błędy Dirty Frag
Te podatności dotykają wielu popularnych dystrybucji Linuksa i jąder wydanych od 2017 r.
3. Ogranicz dostęp do powłoki na urządzeniach brzegowych
Ponieważ Copy Fail i Dirty Frag wymagają lokalnego wykonania, ograniczenie lub wyłączenie dostępu do powłoki na urządzeniach brzegowych znacząco redukuje możliwości ich wykorzystania.
Dostęp administracyjny powinien być ściśle ograniczony i monitorowany.
4. Wyłącz podatne moduły jądra, gdy łatkowanie jest opóźnione
Jeśli łatkowanie nie może nastąpić natychmiast, obrońcy mogą tymczasowo zablokować pewne moduły jądra powiązane z Dirty Frag – takie jak esp4 i esp6 – po walidacji wpływu na działanie.
5. Wzmocnij kontenery i środowiska współdzielące jądro
Błędy LPE jądra mogą umożliwić ucieczkę z kontenera. Organizacje powinny:
unikać uprzywilejowanych kontenerów,
minimalizować ekspozycję modułów jądra,
ograniczać niezaufane obciążenia.
Te środki zmniejszają promień rażenia w przypadku kompromitacji kontenera lub procesu hosta.
6. Monitoruj zachowania po kompromitacji
Wykrywanie powinno koncentrować się na sygnałach wskazujących na eskalację uprawnień lub ruch boczny, w tym:
nieoczekiwane sesje powłoki na urządzeniach brzegowych,
anomalie w ładowaniu modułów jądra,
nagłe zmiany uprawnień na roota,
połączenia wychodzące z systemów infrastrukturalnych,
próby uwierzytelnienia w wewnętrznych platformach współpracy lub usługach tożsamości.
Dowody i ograniczenia
Raporty bezpieczeństwa potwierdzają ogólny schemat ataku polegający na wykorzystaniu wystawionych urządzeń brzegowych, eskalacji uprawnień na hostach z systemem Linux i przechodzeniu do wewnętrznych usług.
Jednak publiczne dowody na to, że jedna kampania konsekwentnie łączy dokładną kombinację CVE-2025-53521, Copy Fail i Dirty Frag na wielu ofiarach, są nadal ograniczone. Podatności są teoretycznie kompatybilne i technicznie możliwe do połączenia, ale taktyki atakujących mogą różnić się w zależności od środowiska.
Główna lekcja bezpieczeństwa
Urządzenia brzegowe były historycznie traktowane jako wzmocnione urządzenia zabezpieczające. W praktyce stają się one coraz częściej wysokowartościowymi punktami początkowego dostępu.
Gdy wystawione na zewnątrz urządzenie działa pod kontrolą Linuksa, każdy błąd eskalacji uprawnień w tym ekosystemie może stać się częścią szerszego łańcucha włamania. Ta rzeczywistość czyni szybkie łatkowanie, ścisłą kontrolę dostępu i silne monitorowanie wokół infrastruktury brzegowej kluczowymi dla nowoczesnej obrony przedsiębiorstwa.
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
microsoft.comFrom edge appliance to enterprise compromise: Multi-stage Linux ...
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre