Angripere utnytter F5 BIG-IP-apparater og Linux-kernefeil for å ta kontroll over bedriftsnettverk
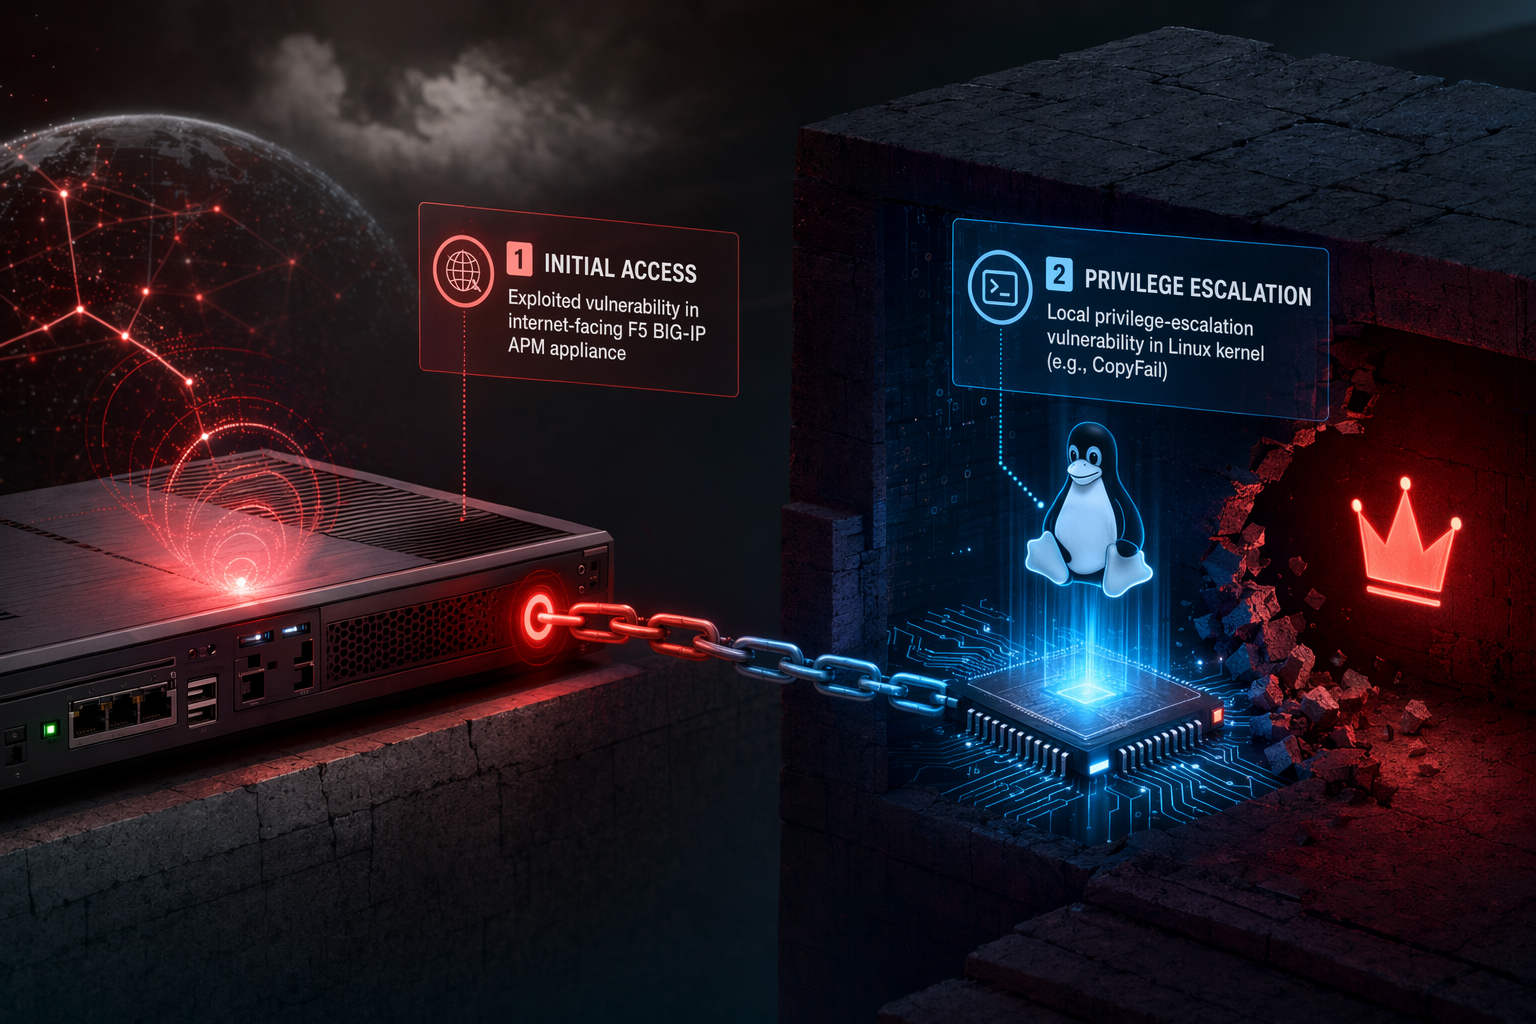
Angripere bryter seg inn i bedriftsnettverk ved først å utnytte en RCE sårbarhet i internett eksponerte F5 BIG IP APM enheter (CVE 2025 53521), for deretter å eskalere privilegier med Linux kernefeil som Copy Fail (CV... Copy Fail og Dirty Frag er ikke eksternt utnyttbare alene – de blir farlige først etter at angri...
Publisert avRedigert med GPT-5.5Bilder generert med GPT Image 2
Angripere bryter seg inn i bedriftsnettverk ved først å utnytte en RCE sårbarhet i internett eksponerte F5 BIG IP APM enheter (CVE 2025 53521), for deretter å eskalere privilegier med Linux kernefeil som Copy Fail (CV...
Copy Fail og Dirty Frag er ikke eksternt utnyttbare alene – de blir farlige først etter at angriperen har fått et fotfeste, og gjør det mulig å omgå begrensninger og oppnå full rot tilgang på vertsmaskinen.
Forsvarere bør hasteoppdatere F5 BIG IP og Linux kjerner, begrense shell tilgang på kantapparater, deaktivere sårbare kjernemoduler der det er mulig, herde containermiljøer og overvåke for tegn på privilegieeskalering.
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
Slik blir bedriftsnettverk brutt via kantapparater
Internett-eksponerte sikkerhetsapparater blir i økende grad det første målet i større bedriftsinntrengninger. Nyere hendelsesrapporter viser at angripere kompromitterer F5 BIG-IP Access Policy Manager (APM)-enheter, og deretter kjeder dem med Linux-kernefeil for å eskalere til rot-tilgang og bevege seg dypere inn i den interne infrastrukturen.
Mønsteret viser et skifte i angrepstaktikk: kompromitter kanten, eskaler privilegier på det underliggende systemet, og bruk den tillitsfulle posisjonen til å nå interne tjenester som identitetssystemer eller samarbeidsplattformer.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Angripere utnytter F5 BIG-IP-apparater og Linux-kernefeil for å ta kontroll over bedriftsnettverk"?
Angripere bryter seg inn i bedriftsnettverk ved først å utnytte en RCE sårbarhet i internett eksponerte F5 BIG IP APM enheter (CVE 2025 53521), for deretter å eskalere privilegier med Linux kernefeil som Copy Fail (CV...
What are the key points to validate first?
Angripere bryter seg inn i bedriftsnettverk ved først å utnytte en RCE sårbarhet i internett eksponerte F5 BIG IP APM enheter (CVE 2025 53521), for deretter å eskalere privilegier med Linux kernefeil som Copy Fail (CV... Copy Fail og Dirty Frag er ikke eksternt utnyttbare alene – de blir farlige først etter at angriperen har fått et fotfeste, og gjør det mulig å omgå begrensninger og oppnå full rot tilgang på vertsmaskinen.
What should I do next in practice?
Forsvarere bør hasteoppdatere F5 BIG IP og Linux kjerner, begrense shell tilgang på kantapparater, deaktivere sårbare kjernemoduler der det er mulig, herde containermiljøer og overvåke for tegn på privilegieeskalering.
Steg 1: Første inntrengning via et eksponert F5 BIG-IP-apparat
Mange bedrifter eksponerer F5 BIG-IP APM-systemer direkte mot internett for å tilby VPN-, autentiserings- eller tilgangsproksy-funksjonalitet. Det gjør dem til attraktive mål.
En kritisk sårbarhet, sporet som CVE-2025-53521, tillater uautentisert ekstern kjøring av kode når en APM-tilgangspolicy er konfigurert på en virtuell server. Vellykket utnyttelse gjør at angripere kan utføre vilkårlige kommandoer på enheten uten legitimasjon.
Sårbarheten er observert i reelle angrep og lagt til sårbarhetsovervåkningslister på grunn av aktiv utnyttelse.
Når angriperne har oppnådd kodekjøring på apparatet, distribuerer de typisk web shells eller etablerer en vedvarende shell-økt. Fra dette fotfestet blir den kompromitterte enheten et utgangspunkt for videre eskalering og sidelengs bevegelse.
Steg 2: Eskalering til rot-tilgang med Linux-kernefeil
Innledende tilgang på apparatet gir kanskje ikke full systemkontroll. Angripere lander ofte i et begrenset miljø eller med en lavprivilegert brukerkonto.
For å omgå disse begrensningene kan trusselaktører utnytte Linux-kerne-feil for lokal privilegieeskalering (LPE), som for eksempel:
Copy Fail (CVE-2026-31431)
«Copy Fail» er en Linux-kerne-sårbarhet som ble offentliggjort i april 2026 og påvirker kjerner bygget siden 2017. Den ligger i algif_aead-komponenten i kjernekryptogrensesnittet (AF_ALG).
Feilen gjør at en uprivilegert prosess kan korrumpere sidebuffer-minne gjennom spesifikke operasjoner, noe som deretter kan utnyttes til å oppnå rot-tilgang.
Viktig: Sårbarheten kan ikke utnyttes eksternt alene. Den krever lokal tilgang til et system – for eksempel en shell oppnådd gjennom en annen sårbarhet eller et kompromittert system.
Dirty Frag (CVE-2026-43284)
«Dirty Frag» refererer til et sett med Linux-kerne-problemer som påvirker nettverkskomponenter som IPsec ESP-modulene (esp4 og esp6).
Sårbarhetene gjør at en lokal bruker kan manipulere sidebuffer-minne via kjernens nettverksstier og eskalere privilegier til rot på mange Linux-systemer.
I likhet med Copy Fail er Dirty Frag en post-eksploateringssårbarhet: angriperen må allerede ha kodekjøring på verten før den kan brukes.
Steg 3: Sidelengs bevegelse fra kanten inn i bedriftsnettverket
Etter å ha oppnådd rot-tilgang på apparatet, kan angripere høste legitimasjon, hente ut autentiseringstokener eller få tilgang til lagrede konfigurasjonshemmeligheter.
Sikkerhetsforskere har observert hendelser der angripere beveget seg sidelengs fra et kompromittert F5-kantapparat inn i interne bedriftssystemer, inkludert Confluence-servere som brukes til samarbeid og dokumentasjon.
Kantinfrastruktur har ofte omfattende tillitsforhold internt i nettverket. Når disse systemene er kompromittert, kan angripere:
Få tilgang til interne administrasjonsnettverk
Stjele autentiseringscookies eller sertifikater
Kontakte identitetstjenester
Bevege seg sidelengs inn i applikasjonsservere
Microsofts forskere beskriver denne typen kompromittering som en økende trend: angripere målretter internett-eksponerte sikkerhetsapparater fordi de er eksternt eksponert, men samtidig dypt tillitsfulle innad i bedriftsmiljøer.
Hvorfor denne angrepskjeden er effektiv
Denne flerstegs-kjeden fungerer fordi den kombinerer sårbarheter som hver for seg kan virke begrensede:
Kant-RCE-sårbarheter gir innledende tilgang.
Linux-privilegieeskaleringsfeil omgjør den tilgangen til full systemkontroll.
Tillitsfull nettverksposisjonering gjør at angripere kan bevege seg sidelengs inn i interne tjenester.
Hvert steg forsterker det forrige. Et lavt-privilegert fotfeste på et grenseapparat kan raskt bli et omfattende bedriftsbrudd hvis eskalering og sidelengs bevegelse lykkes.
Forsvarsprioriteringer for organisasjoner
Å forsvare seg mot denne angrepskjeden krever at man adresserer både den opprinnelige tilgangsvektoren og de post-kompromitterte eskaleringsstiene.
1. Oppdater F5 BIG-IP-systemer umiddelbart
Organisasjoner bør oppdatere sårbare BIG-IP APM-distribusjoner til versjoner som adresserer CVE-2025-53521, med prioritet på enheter som er eksponert mot internett.
Sikkerhetsmyndigheter anbefaler å behandle disse oppdateringene som haster på grunn av bekreftet utnyttelse.
2. Oppdater Linux-kjerner på tvers av infrastrukturen
Bruk sikkerhetsoppdateringer som adresserer:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 og relaterte Dirty Frag-feil
Disse sårbarhetene påvirker mange vanlige Linux-distribusjoner og kjerner utgitt siden 2017.
3. Begrens shell-tilgang på kantapparater
Fordi Copy Fail og Dirty Frag krever lokal kjøring, reduserer det å begrense eller deaktivere shell-tilgang på apparater mulighetene for utnyttelse betydelig.
Administrativ tilgang bør være strengt begrenset og overvåket.
4. Deaktiver sårbare kjernemoduler når oppdatering er forsinket
Hvis oppdatering ikke kan skje umiddelbart, kan forsvarere midlertidig blokkere visse kjernemoduler knyttet til Dirty Frag – for eksempel esp4 og esp6 – etter å ha validert den operasjonelle effekten.
5. Herde containere og delte kjernemiljøer
LPE-feil i kjernen kan muliggjøre container-eskapingsscenarier. Organisasjoner bør:
Unngå privilegerte containere
Minimere eksponering av kjernemoduler
Begrense upålitelige arbeidsbelastninger
Disse tiltakene reduserer skadeomfanget hvis en container eller vertsprosess blir kompromittert.
6. Overvåk for post-eksploateringsatferd
Deteksjon bør fokusere på signaler som indikerer privilegieeskalering eller sidelengs bevegelse, inkludert:
Uventede shell-økter på kantapparater
Uvanlig lasting av kjernemoduler
Plutselige privilegieendringer til rot
Utgående forbindelser fra infrastruktursystemer
Autentiseringsforsøk mot interne samarbeidsplattformer eller identitetstjenester
Bevis og begrensninger
Sikkerhetsrapportering støtter det generelle angrepsmønsteret med å utnytte eksponerte kantapparater, eskalere privilegier på Linux-verter og bevege seg sidelengs inn i interne tjenester.
Imidlertid er offentlige bevis for at en enkelt kampanje konsekvent kjeder den eksakte kombinasjonen av CVE-2025-53521, Copy Fail og Dirty Frag på tvers av flere ofre fortsatt begrenset. Sårbarhetene er teoretisk kompatible og teknisk sett mulige å kjede, men angriperes verktøykasser kan variere mellom forskjellige miljøer.
Den større sikkerhetsleksjonen
Kantapparater har historisk blitt behandlet som herdede sikkerhetsenheter. I praksis blir de i økende grad høyverdige startpunkter for angrep.
Når en eksternt eksponert enhet kjører Linux internt, kan enhver privilegieeskaleringsfeil i det økosystemet bli en del av en større inntrengningskjede. Den virkeligheten gjør hurtig oppdatering, strenge tilgangskontroller og sterk overvåking rundt kantinfrastruktur kritisk for moderne bedriftsforsvar.
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
microsoft.comFrom edge appliance to enterprise compromise: Multi-stage Linux ...
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...