Magecart-skimming 3.0: Hackers gebruiken Stripe als onzichtbare hackcentrale
Onderzoekers van Sansec ontdekten een Magecart campagne die de testmodus van Stripe's API gebruikt om de malware te hosten én gestolen creditcardgegevens op te slaan, waardoor het hele aanvalsproces verscholen blijft... De data stroomt uitsluitend via googletagmanager.com en api.stripe.com en belandt nooit op een se...
Gepubliceerd doorBewerkt met DeepSeek-V4-ProAfbeeldingen gegenereerd met GPT Image 1.5
Onderzoekers van Sansec ontdekten een Magecart campagne die de testmodus van Stripe's API gebruikt om de malware te hosten én gestolen creditcardgegevens op te slaan, waardoor het hele aanvalsproces verscholen blijft...
De data stroomt uitsluitend via googletagmanager.com en api.stripe.com en belandt nooit op een server die door de aanvallers zelf wordt beheerd.
Webwinkeliers moeten de toegang tot Google Tag Manager onmiddellijk aanscherpen, api.stripe.com uit hun Content Security Policy halen en de WordPress plugin Everest Forms Pro updaten naar minimaal versie 1.9.13.
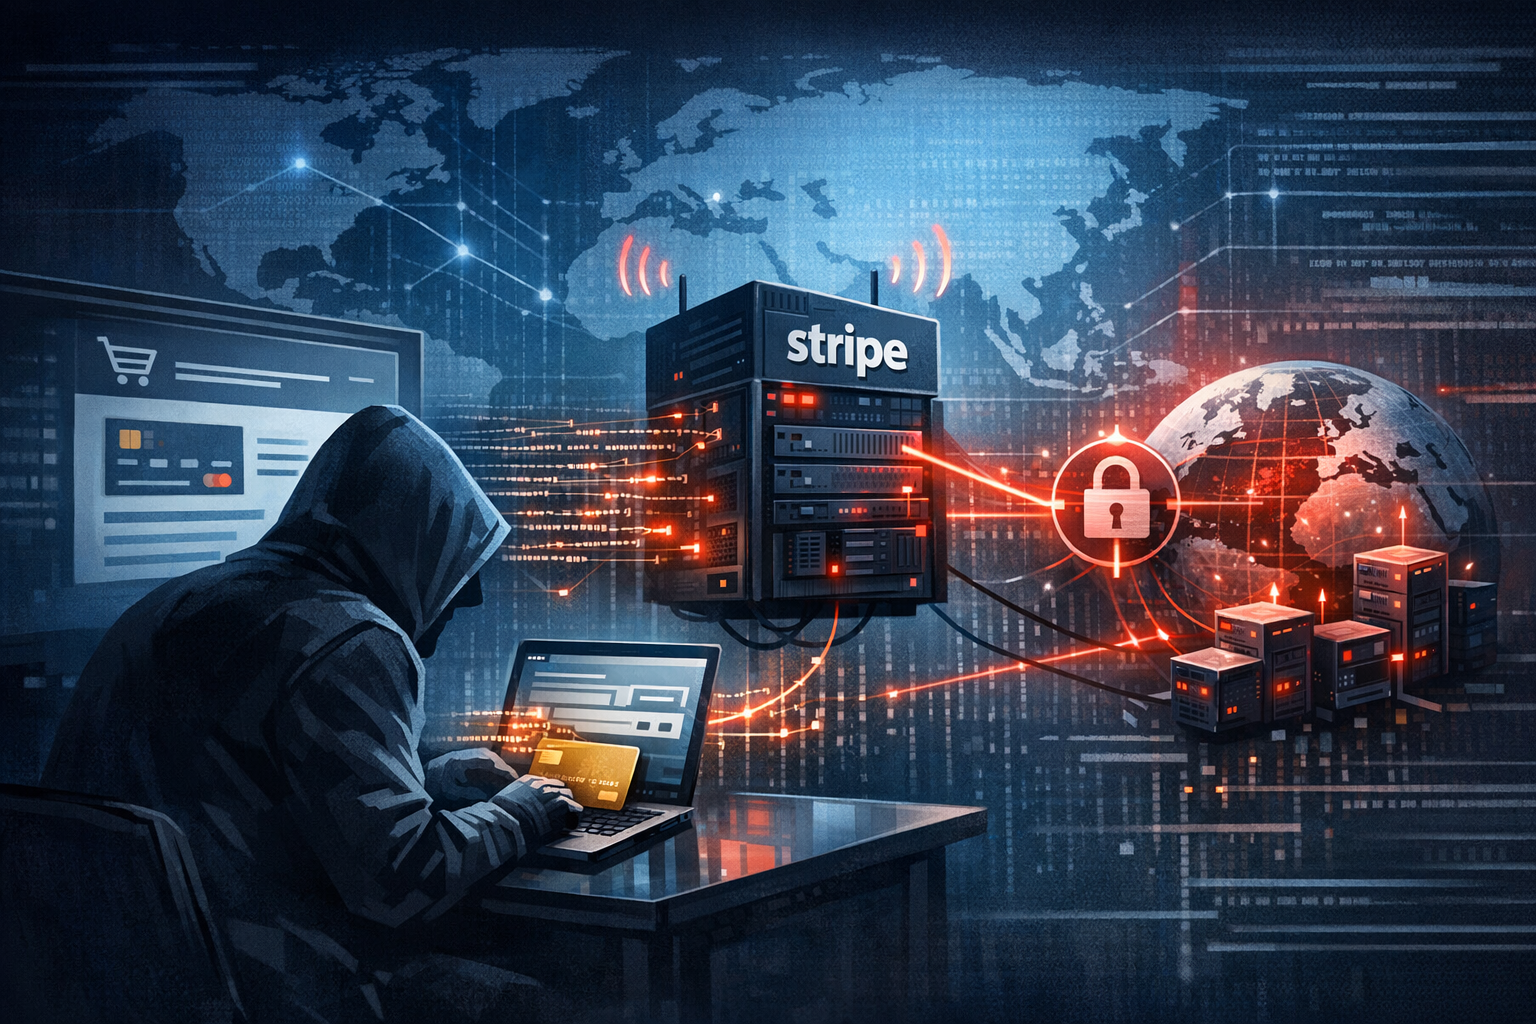
What is the newly discovered Magecart campaign that exploits Stripe's infrastructure as a command-and-control server and data exfiltration pThe skimmer never loads from a malicious domain. The loader, the payload, and the stolen cards all move through googletagmanager.com and api.stripe.com. Image: OpenAI / Studio Global.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: What is the newly discovered Magecart campaign that exploits Stripe's infrastructure as a command-and-control server and data exfiltration p. Article summary: Below is a detailed breakdown of both active threats.. Topic tags: general, government, general web, documentation, user generated. Reference image context from search candidates: Reference image 1: visual subject "Cybersecurity researchers at Silent Push Preemptive Cyber Defense have uncovered an extensive and sophisticated web-skimming campaign that has been actively stealing credit card da" source context "New Magecart Campaign Steals Credit Card Details During Online Checkouts" Reference image 2: visual subject "* Silent Push Preemptive Cyber Defense Analysts recently uncovered an extensive network of domains associated with a long-term, ongoing web-skimmer
openai.com
In een schokkend staaltje digitale camouflage hebben cybercriminelen de infrastructuur van betaalgigant Stripe omgetoverd tot een perfect gecamoufleerd commandocentrum. Uit onderzoek van Sansec en BleepingComputer blijkt dat een nieuwe Magecart-campagne de testmodus-API van Stripe misbruikt als zowel lanceerplatform voor malware als opslagplaats voor gestolen creditcardgegevens . Wat dit zo geniaal maakt, is dat de aanvallers geen kwaadaardig IP-adres of verdacht domein meer nodig hebben – alle data stroomt via dezelfde vertrouwde kanalen die elke moderne webshop gebruikt.
Tegelijkertijd worden eigenaren van WordPress-websites opgeschrikt door een actief aangevallen lek in de populaire Everest Forms Pro-plugin. Deze kritieke kwetsbaarheid (CVE-2026-3300) met een CVSS-score van 9,8 geeft onbevoegden de sleutels tot je webserver .
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Magecart-skimming 3.0: Hackers gebruiken Stripe als onzichtbare hackcentrale"?
Onderzoekers van Sansec ontdekten een Magecart campagne die de testmodus van Stripe's API gebruikt om de malware te hosten én gestolen creditcardgegevens op te slaan, waardoor het hele aanvalsproces verscholen blijft...
What are the key points to validate first?
Onderzoekers van Sansec ontdekten een Magecart campagne die de testmodus van Stripe's API gebruikt om de malware te hosten én gestolen creditcardgegevens op te slaan, waardoor het hele aanvalsproces verscholen blijft... De data stroomt uitsluitend via googletagmanager.com en api.stripe.com en belandt nooit op een server die door de aanvallers zelf wordt beheerd.
What should I do next in practice?
Webwinkeliers moeten de toegang tot Google Tag Manager onmiddellijk aanscherpen, api.stripe.com uit hun Content Security Policy halen en de WordPress plugin Everest Forms Pro updaten naar minimaal versie 1.9.13.
We leggen beide bedreigingen haarfijn voor je uit.
Hoe de drietraps-Magecart-aanval via Stripe werkt
Deze campagne is zo geraffineerd omdat ze drie volledig legitieme schakels aan elkaar knoopt tot een kwaadaardige keten. Geen enkele stap triggert traditionele beveiligingsalarmen .
Fase 1: De lader injecteren via Google Tag Manager
Eerst dringen aanvallers binnen in een Google Tag Manager (GTM)-container van een webwinkel. Ze injecteren een kwaadaardige tag die op elke pagina meelift. Omdat het script van googletagmanager.com komt — een domein dat essentieel is voor website-analytics — fluitst het moeiteloos langs de meeste Content Security Policies (CSP) en adblockers . GTM functioneert zo als een onblokkeerbare koerier.
Fase 2: De digitale kaartendief ophalen van Stripe's eigen API
In plaats van een verdacht serveradres aan te roepen, doet de GTM-tag een verzoek aan api.stripe.com. Wat blijkt? De criminelen bewaren hun complete JavaScript-skimmer in een metadata-veld van een 'Customer'-object op hun eigen Stripe-account. Met een testmodus-geheime sleutel (sk_test_...) kunnen ze die malware schrijven en weer uitlezen wanneer ze maar willen . De malafide code arriveert dus vers van een domein dat door elke winkelier impliciet als onderdeel van zijn betaalstack wordt vertrouwd. Monstert jouw netwerk- of CSP-bewaking ook niet elk API-calltje naar Stripe?
Fase 3: Gestolen data dumpen in dezelfde Stripe-omgeving
Zodra een klant op de afrekenpagina zijn creditcardnummer, naam en adres intypt, onderschept de geïnjecteerde skimmer die gegevens. De buit verdwijnt daarna niet naar het darkweb, maar wordt linea recta teruggestuurd naar de Stripe-account van de aanvaller – vermomd als keurige 'klantrecords' of metadata-invoer . Omdat het uploadverkeer opnieuw naar api.stripe.com gaat, lost het perfect op in de massa legitieme betalingsverzoeken. Firewalls en anomaliedetectie zien slechts ruis .
Volgens beveiligingsonderzoekers is de operatie al actief sinds minstens 24 december 2025 .
Waarom testmodus-sleutels hier zo link zijn
De testmodus-sleutels van Stripe (sk_test_...) geven volledige lees- en schrijftoegang binnen een sandbox-omgeving. Je kunt er onbeperkt nepklanten en metadatavelden mee aanmaken, en dat allemaal zonder kosten . Precies wat een hacker zich wenst: eindeloos testen en tweaken, zonder dat Stripe alarm slaat – want er worden immers geen echte transacties gedaan. Veel organisaties behandelen testsleutels als laagrisico, wat de aanvallers schaamteloos misbruiken. Wie controleert er nou de logs van z'n sandbox even grondig als die van de live-omgeving?
Een zijstap: het openbaren van live sleutels is nóg catastrofaler. Een kwaadwillende met zo'n live geheime sleutel kan direct bij echte transactiegegevens, betalingen terugboeken of geld overmaken . Hoewel deze campagne test-sleutels gebruikt voor de dekking, geldt voor beide hetzelfde principe: Stripe API-sleutels zijn machtige wapens die nooit in frontend-code, GTM-variabelen of openbare broncode thuishoren .
CVE-2026-3300: Levensgevaarlijk RCE-lek in Everest Forms Pro
Terwijl e-commerce afrekenpagina's onder vuur liggen, heerst er een minstens zo acute bedreiging voor WordPress-gebruikers. Een fout in de Everest Forms Pro-plugin staat aanvallers toe om, zonder in te loggen, eigen PHP-code uit te voeren op jouw server.
De kwetsbaarheid CVE-2026-3300 heeft een CVSS-score van 9,8 (Kritiek) en geldt voor alle versies tot en met 1.9.12 . Wereldwijd draaien circa 4.000 actieve installaties van deze betaalde formulierbouwer van WPEverest . De kwetsbaarheid wordt al sinds 13 april 2026 actief misbruikt, zo bevestigt WordPress-beveiliger Wordfence na het blokkeren van meer dan 29.300 exploitpogingen .
De boosdoener is de process_filter()-functie binnen de 'Berekening'-add-on. Als de functie 'Complexe Berekening' aanstaat, pakt de plugin de invoer uit een tekstveld van een formulier en plakt die zonder fatsoenlijke ontsnappingstekens rechtstreeks in een PHP-coderegel. Die regel wordt vervolgens uitgevoerd met eval().
De sanitize_text_field()-functie die de invoer vooraf opschoont, filtert wel wat html weg, maar laat enkele aanhalingstekens en andere voor PHP gevaarlijke karakters gewoon door. Een aanvaller kan dus simpelweg uit de beoogde tekststring 'breken' en eigen systeemcommando's toevoegen .
Na een succesvolle aanval plaatsen hackers vaak eigen administrator-accounts – Wordfence noemt specifiek accounts met de naam 'diksimarina' – en installeren ze backdoors voor permanente toegang .
Zo bescherm je jezelf tegen beide dreigingen
Stop de Stripe Magecart-aanvalsketen
Zet Google Tag Manager op slot. Beperk containers tot goedgekeurde, gecontroleerde tags en voer strikte processen in voor wijzigingsbeheer. Zonder jouw goedkeuring publiceert er niemand .
Verscherp je Content Security Policy. Zet api.stripe.com niet in je script-src lijst tenzij het absoluut noodzakelijk is. Moet het erin, dwing dan integrity-hashes (SRI) af. Inline scripts blokkeren is een ijzersterke extra laag .
Controleer ook je Stripe-sandbox. Houd in je Stripe-dashboard in de gaten of er ongebruikelijk veel nieuwe 'Customer'-objecten of metadata-wijzigingen plaatsvinden onder een test-sleutel. Behandel anomalieën in de sandbox net zo serieus als rare activiteit in je live-omgeving.
Roteer en bescherm je API-sleutels. Stop een geheime Stripe-sleutel – of die nu voor test of live is – nooit in client-side JavaScript, een GTM-variabele of een publieke repository . Roteer elke sleutel waarvan je vermoedt dat hij ooit blootgesteld is geweest onmiddellijk .
Monitor je checkout-pagina met client-side tooling. Gebruik controles aan de browserkant die het manipuleren van webformulieren op de afrekenpagina door onbevoegde scripts direct opmerken .
Dicht het Everest Forms Pro-lek
Update per direct. Voer een upgrade uit naar Everest Forms Pro versie 1.9.13 of hoger. In deze versie is het lek gedicht .
Schakel de risicovolle functie uit als patchen even moet wachten. Zet de 'Complexe Berekening'-functie in de plugin-instellingen uit. Dat is een tijdelijke lapmiddel, maar het voorkomt dat aanvallers via het formulier PHP-code kunnen injecteren .
Scan op sporen van inbraak. Kijk of er onbekende admin-gebruikers bijgekomen zijn, er plotseling verdachte PHP-bestanden op je server staan of er ongebruikelijke uitgaande verbindingen naar vreemde IP-adressen plaatsvinden. Voer na het dichten van het lek een volledige integriteitscheck uit op alle WordPress-kernbestanden, thema's en plugins .
Credit card theft campaign abuses Stripe to host stolen payment info