Aanvalsketen blootgelegd: F5 BIG-IP RCE gekoppeld aan Linux LPE’s voor volledige overname van bedrijfsnetwerken
Aanvallers dringen bedrijfsnetwerken binnen door eerst een internetgericht F5 BIG IP APM apparaat te compromitteren via een kritieke RCE kwetsbaarheid (CVE 2025 53521), waarna ze met Linux LPE’s zoals Copy Fail (CVE 2... Copy Fail en Dirty Frag zijn op zichzelf niet op afstand misbruikbaar, maar worden pas gevaarlij...
Gepubliceerd doorBewerkt met GPT-5.5Afbeeldingen gegenereerd met GPT Image 2
Aanvallers dringen bedrijfsnetwerken binnen door eerst een internetgericht F5 BIG IP APM apparaat te compromitteren via een kritieke RCE kwetsbaarheid (CVE 2025 53521), waarna ze met Linux LPE’s zoals Copy Fail (CVE 2...
Copy Fail en Dirty Frag zijn op zichzelf niet op afstand misbruikbaar, maar worden pas gevaarlijk nadat een aanvaller al voet aan de grond heeft.
Organisaties moeten dringend patches toepassen voor BIG IP en Linux kernels, shell toegang op randapparatuur beperken, kwetsbare kernelmodules uitschakelen, containers versterken en controleren op tekenen van privileg...
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
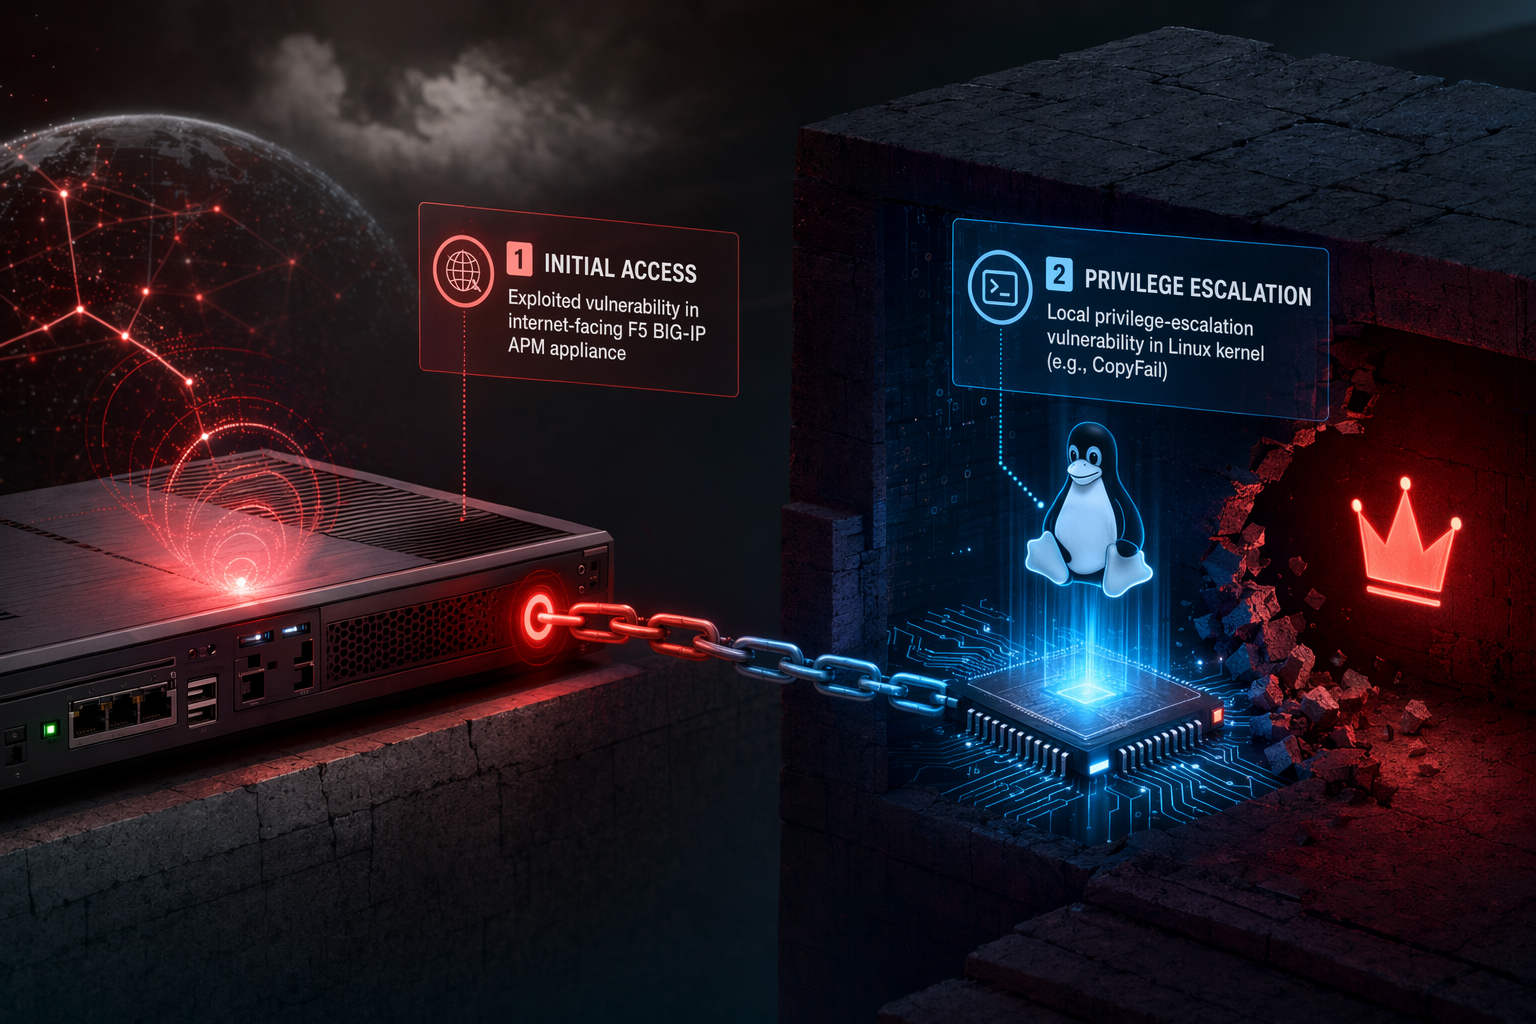
Internetgerichte beveiligingsapparatuur wordt steeds vaker de eerste stap bij grootschalige bedrijfsinbraken. Uit recente incidenten blijkt dat aanvallers blootgestelde F5 BIG-IP Access Policy Manager (APM)-apparaten compromitteren, waarna ze Linux-kernelkwetsbaarheden voor privilege-escalatie (LPE) aaneenrijgen om root-toegang te krijgen en dieper in de interne infrastructuur door te dringen.
Dit patroon laat een bredere verschuiving in intrusietactieken zien: compromitteer de rand, escaleer privileges op het onderliggende systeem en zwenk naar vertrouwde interne diensten zoals identity-systemen of samenwerkingsplatforms.
Stap 1: Initiële toegang via een blootgesteld F5 BIG-IP-apparaat
Veel bedrijven stellen F5 BIG-IP APM-systemen rechtstreeks bloot aan internet om VPN-, authenticatie- of toegangsproxy-functionaliteit te bieden. Dat maakt ze tot aantrekkelijke doelwitten.
Een kritieke kwetsbaarheid, CVE-2025-53521, maakt niet-geauthenticeerde uitvoering van code op afstand mogelijk wanneer een APM-toegangsbeleid is geconfigureerd op een virtuele server. Succesvolle exploitatie stelt aanvallers in staat om willekeurige commando's uit te voeren zonder inloggegevens.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Aanvalsketen blootgelegd: F5 BIG-IP RCE gekoppeld aan Linux LPE’s voor volledige overname van bedrijfsnetwerken"?
Aanvallers dringen bedrijfsnetwerken binnen door eerst een internetgericht F5 BIG IP APM apparaat te compromitteren via een kritieke RCE kwetsbaarheid (CVE 2025 53521), waarna ze met Linux LPE’s zoals Copy Fail (CVE 2...
What are the key points to validate first?
Aanvallers dringen bedrijfsnetwerken binnen door eerst een internetgericht F5 BIG IP APM apparaat te compromitteren via een kritieke RCE kwetsbaarheid (CVE 2025 53521), waarna ze met Linux LPE’s zoals Copy Fail (CVE 2... Copy Fail en Dirty Frag zijn op zichzelf niet op afstand misbruikbaar, maar worden pas gevaarlijk nadat een aanvaller al voet aan de grond heeft.
What should I do next in practice?
Organisaties moeten dringend patches toepassen voor BIG IP en Linux kernels, shell toegang op randapparatuur beperken, kwetsbare kernelmodules uitschakelen, containers versterken en controleren op tekenen van privileg...
Deze fout is waargenomen in echte aanvallen en is toegevoegd aan waarschuwingslijsten voor kwetsbaarheden vanwege actieve exploitatie.
Zodra aanvallers code op het apparaat kunnen uitvoeren, plaatsen ze meestal webshells of vestigen ze een persistente shell-sessie. Vanuit dit bruggenhoofd wordt het gecompromitteerde apparaat een opstap voor verdere escalatie en laterale beweging.
Stap 2: Escalatie naar root met Linux-kernelkwetsbaarheden
Initiële toegang op het apparaat levert niet altijd volledige systeemcontrole op. Aanvallers komen vaak terecht in een beperkte omgeving of een account met lage rechten.
Om die beperkingen te omzeilen, kunnen dreigingsactoren Linux-kernel local privilege-escalation (LPE)-kwetsbaarheden misbruiken, zoals:
Copy Fail (CVE-2026-31431)
“Copy Fail” is een Linux-kernelkwetsbaarheid die in april 2026 openbaar werd gemaakt en kernels treft die sinds 2017 zijn gebouwd. De kwetsbaarheid bevindt zich in het algif_aead-component van de cryptografie-interface van de kernel voor gebruikers (AF_ALG).
Door de fout kan een niet-gemachtigd proces het page-cache-geheugen beschadigen via specifieke bewerkingen, wat vervolgens kan worden gebruikt om root-rechten te verkrijgen.
Belangrijk is dat de kwetsbaarheid niet op zichzelf op afstand kan worden misbruikt. Het vereist lokale toegang tot een systeem - zoals een shell die is verkregen via een andere kwetsbaarheid of compromittering.
Dirty Frag (CVE-2026-43284)
“Dirty Frag” verwijst naar een reeks Linux-kernelproblemen die netwerkcomponenten treffen, zoals de IPsec ESP-modules (esp4 en esp6).
De kwetsbaarheden stellen een lokale gebruiker in staat om page-cache-geheugen te manipuleren via kernel-netwerkpaden en privileges te escaleren naar root op veel Linux-systemen.
Net als Copy Fail is Dirty Frag strikt een post-exploitatie-kwetsbaarheid: aanvallers moeten al code op de host kunnen uitvoeren voordat ze deze kunnen gebruiken.
Stap 3: Van de rand het bedrijfsnetwerk in
Na het verkrijgen van root-toegang op het apparaat kunnen aanvallers inloggegevens oogsten, authenticatietokens extraheren of opgeslagen configuratiegeheimen bemachtigen.
Beveiligingsonderzoekers hebben incidenten waargenomen waarbij aanvallers vanaf een gecompromitteerd F5-randapparaat overstapten naar interne bedrijfssystemen, waaronder Confluence-servers die worden gebruikt voor samenwerking en documentatie.
Randinfrastructuur heeft vaak uitgebreide vertrouwensrelaties binnen het netwerk. Eenmaal gecompromitteerd kunnen deze systemen aanvallers in staat stellen om:
Interne beheernetwerken te bereiken
Authenticatiecookies of certificaten te stelen
Identity-diensten te bevragen
Lateraal naar applicatieservers te bewegen
Microsoft-onderzoekers beschrijven dit type compromittering als een groeiende trend: aanvallers richten zich op internetgerichte beveiligingsapparatuur omdat ze extern zijn blootgesteld, maar diep worden vertrouwd in bedrijfsomgevingen.
Waarom deze aanvalsketen effectief is
Deze multi-stage keten werkt omdat het kwetsbaarheden combineert die afzonderlijk beperkt lijken:
RCE-kwetsbaarheden aan de rand bieden initiële toegang.
Linux privilege-escalatie-bugs zetten die toegang om in volledige systeemcontrole.
Vertrouwde netwerkpositionering stelt aanvallers in staat om naar interne diensten te zwenken.
Elke stap versterkt de vorige. Een voet aan de grond met lage rechten op een grensapparaat kan snel uitgroeien tot een bedrijfsbrede inbraak als escalatie en laterale beweging succesvol zijn.
Verdedigingsprioriteiten voor organisaties
Verdediging tegen deze aanvalsketen vereist het aanpakken van zowel de initiële toegangsvector als de post-compromis-escalatiepaden.
1. Patch F5 BIG-IP-systemen onmiddellijk
Organisaties moeten kwetsbare BIG-IP APM-implementaties bijwerken naar gepatchte versies die CVE-2025-53521 adresseren, met prioriteit voor instanties die aan internet zijn blootgesteld.
Beveiligingsinstanties raden aan deze updates als urgent te behandelen vanwege bevestigde exploitatie.
2. Patch Linux-kernels in de hele infrastructuur
Pas beveiligingsupdates toe voor:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 en gerelateerde Dirty Frag-fouten
Deze kwetsbaarheden treffen veel gangbare Linux-distributies en kernels die sinds 2017 zijn uitgebracht.
3. Beperk shell-toegang op randapparatuur
Omdat Copy Fail en Dirty Frag lokale uitvoering vereisen, vermindert het beperken of uitschakelen van shell-toegang op apparaten de exploitatiemogelijkheden aanzienlijk.
Beheerders toegang moet strikt worden beperkt en gecontroleerd.
4. Schakel kwetsbare kernelmodules uit wanneer patch uitgesteld wordt
Als patching niet onmiddellijk kan plaatsvinden, kunnen verdedigers tijdelijk bepaalde kernelmodules blokkeren die verband houden met Dirty Frag - zoals esp4 en esp6 - na validatie van de operationele impact.
5. Harde containers en gedeelde kernelomgevingen
LPE-fouten in de kernel kunnen container-escape-scenario's mogelijk maken. Organisaties moeten:
Geprivilegieerde containers vermijden
Blootstelling van kernelmodules minimaliseren
Niet-vertrouwde workloads beperken
Deze maatregelen verkleinen de explosieradius als een container of hostproces wordt gecompromitteerd.
6. Monitor op post-exploitatiegedrag
Detectie moet zich richten op signalen die wijzen op privilege-escalatie of laterale beweging, waaronder:
Authenticatiepogingen tegen interne samenwerkingsplatforms of identity-diensten
Bewijs en beperkingen
Beveiligingsrapportage ondersteunt het algemene aanvalspatroon van het exploiteren van blootgestelde randapparatuur, het escaleren van privileges op Linux-hosts en het overstappen naar interne diensten.
Openbaar bewijs dat de exacte combinatie van CVE-2025-53521, Copy Fail en Dirty Frag in één campagne consequent wordt gebruikt bij meerdere slachtoffers blijft echter beperkt. De kwetsbaarheden zijn in theorie compatibel en technisch aaneenrijgbaar, maar de speelboeken van aanvallers kunnen per omgeving variëren.
De grotere beveiligingsles
Randapparatuur werd historisch gezien als geharde beveiligingsapparaten behandeld. In de praktijk worden ze steeds vaker waardevolle initiële toegangspunten.
Wanneer een extern blootgesteld apparaat intern Linux draait, kan elke privilege-escalatiefout in dat ecosysteem deel uitmaken van een bredere intrusieketen. Die realiteit maakt snel patchen, strikte toegangscontroles en sterke monitoring rond randinfrastructuur cruciaal voor de moderne bedrijfsverdediging.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...