AnswersPublished15 sources
Waarom zie ik steeds '⚠️ Rate limited — switching to fallback provider?'
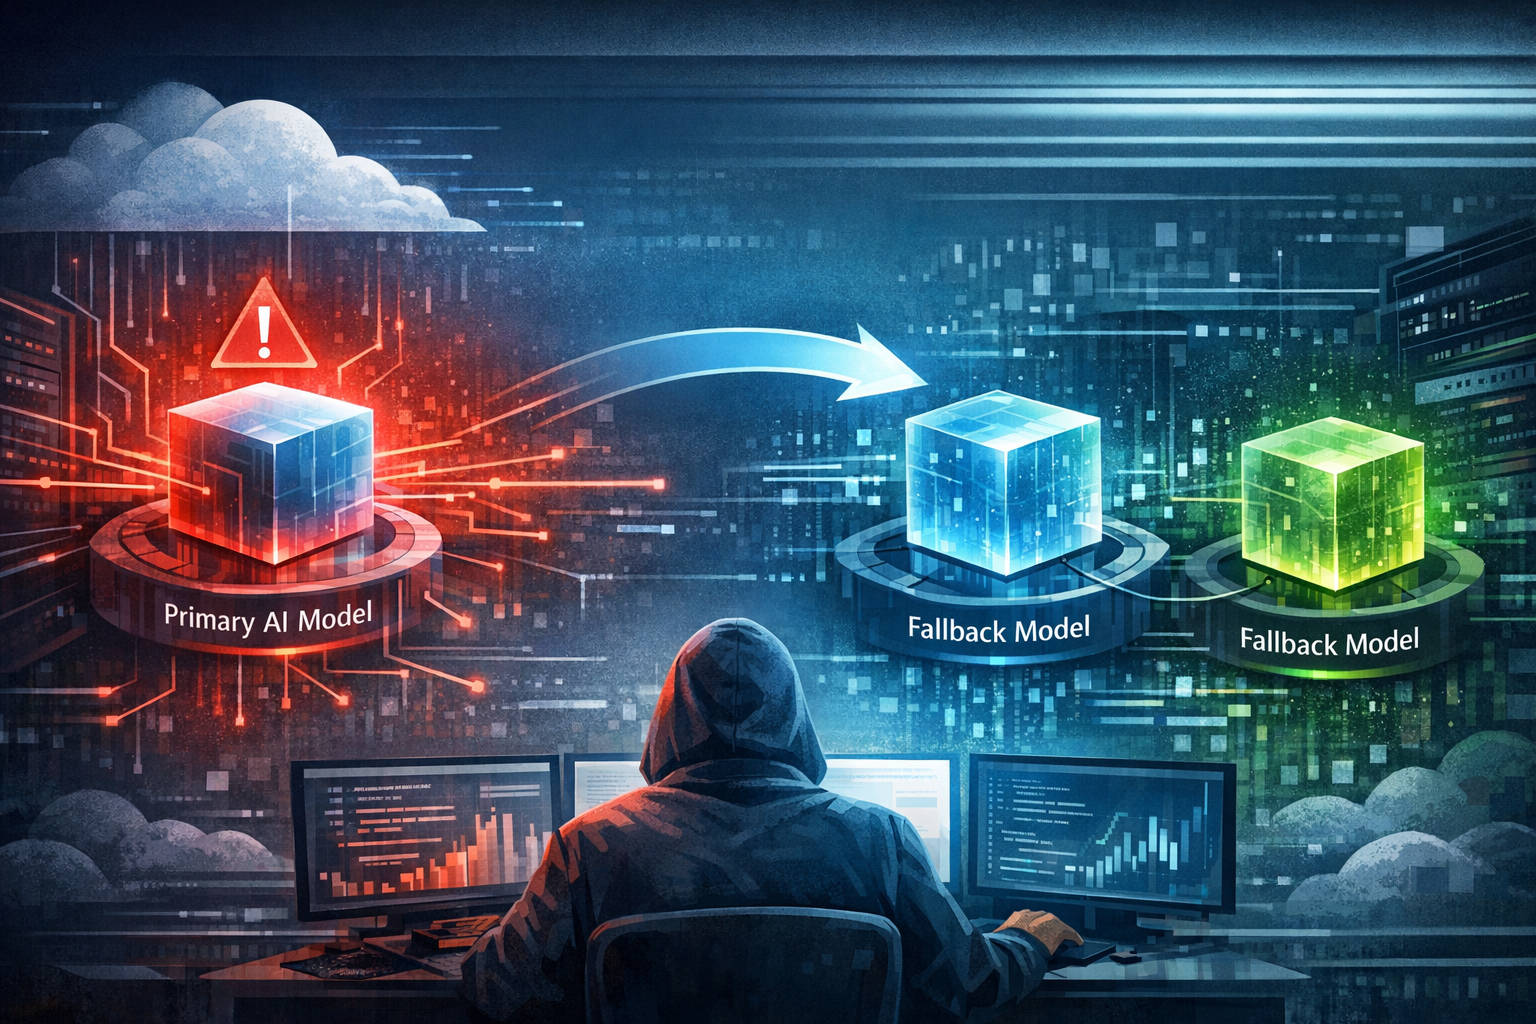
De melding 'Rate limited — switching to fallback provider' betekent dat je primaire AI model overbelast is. Omdat Hermes bij elke nieuwe vraag opnieuw probeert verbinding te maken met het primaire model, zie je de waarschuwing steeds terugkomen zolang de overbelasting aanhoudt.
Gepubliceerd doorAfbeeldingen gegenereerd met GPT Image 1.5
Research answer
Key takeaways
- De melding 'Rate limited — switching to fallback provider' betekent dat je primaire AI model overbelast is.
- Omdat Hermes bij elke nieuwe vraag opnieuw probeert verbinding te maken met het primaire model, zie je de waarschuwing steeds terugkomen zolang de overbelasting aanhoudt.
- De echte oplossing ligt niet in het negeren van de melding, maar in het controleren van je configuratie.
AI Prompt
openai.comCreate a landscape editorial hero image for this Studio Global article: ⚠️ Rate limited — switching to fallback provider... 🔄 Primary model failed — switching to fallback: sg claude opus 4.7 via custom Sao cứ bị. Article summary: Đây không hẳn là “bug fallback”, mà là model chính của Sếp đang bị rate limit nên Hermes tự nhảy sang fallback sg claude opus 4.7 via custom đúng như thiết kế.[8] Vì fallback của Hermes là per turn, nên mỗi tin nhắn mới . Topic tags: general web, openai, llm, ai, workflow. Reference image context from search candidates: Reference image 1: visual subject "# Fallback Providers. ## Primary Model Fallback. When your main LLM provider encounters errors — rate limits, server overload, auth failures, connection drops — Hermes can automat" source context "Fallback Providers | Hermes Agent - nous research" Reference image 2: visual subject "March 18, 2026 - (rate_limit
Zie je die melding '⚠️ Rate limited — switching to fallback provider...' steeds terugkomen? Dat is frustrerend, maar het is belangrijk om te weten dat dit geen bug is. Je Hermes-assistent doet precies wat hij moet doen, alleen is er een probleem met je primaire AI-model.
Wat betekent deze melding?
Wanneer je primaire AI-model (bijvoorbeeld Claude) overbelast is door te veel aanvragen, een zogenaamde 'rate limit', grijpt Hermes automatisch in. Het schakelt dan naadloos over naar een door jou ingesteld fallback- of reservemodel, zoals sg-claude-opus-4.7 via custom. Dit is een ingebouwde veiligheidsfunctie die ervoor zorgt dat je gewoon door kunt werken zonder je gesprek te verliezen.
De fallback wordt getriggerd bij specifieke fouten zoals een serveroverload, authenticatiefouten, of dus de veelvoorkomende HTTP 429 'rate limit error'. Het systeem is ontworpen om je productiviteit te beschermen.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
People also ask
What is the short answer to "Waarom zie ik steeds '⚠️ Rate limited — switching to fallback provider?'"?
De melding 'Rate limited — switching to fallback provider' betekent dat je primaire AI model overbelast is.
What are the key points to validate first?
De melding 'Rate limited — switching to fallback provider' betekent dat je primaire AI model overbelast is. Omdat Hermes bij elke nieuwe vraag opnieuw probeert verbinding te maken met het primaire model, zie je de waarschuwing steeds terugkomen zolang de overbelasting aanhoudt.
What should I do next in practice?
De echte oplossing ligt niet in het negeren van de melding, maar in het controleren van je configuratie.