Rantaian Serangan F5 BIG-IP dan Linux: Bagaimana Penggodam Bobol Rangkaian Perusahaan
Penggodam menceroboh rangkaian perusahaan dengan mengeksploitasi kelemahan F5 BIG IP APM yang terdedah di Internet, kemudian menggunakan kelemahan eskalasi keistimewaan Linux seperti Copy Fail (CVE 2026 31431) atau Di... Copy Fail dan Dirty Frag bukan kelemahan yang boleh dieksploitasi dari jauh; ia menjadi berbahay...
Diterbitkan olehDisunting dengan GPT-5.5Imej dijana dengan GPT Image 2
Penggodam menceroboh rangkaian perusahaan dengan mengeksploitasi kelemahan F5 BIG IP APM yang terdedah di Internet, kemudian menggunakan kelemahan eskalasi keistimewaan Linux seperti Copy Fail (CVE 2026 31431) atau Di...
Copy Fail dan Dirty Frag bukan kelemahan yang boleh dieksploitasi dari jauh; ia menjadi berbahaya selepas penggodam sudah mempunyai akses awal, membolehkan mereka menukar aksas terhad kepada kawalan root penuh pada ho...
Pertahanan memerlukan tampalan segera pada F5 BIG IP dan kernel Linux, menghadkan akses shell pada peranti sempadan, melumpuhkan modul kernel berisiko, mengukuhkan kontainer, dan memantau aktiviti eskalasi keistimewaan.
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
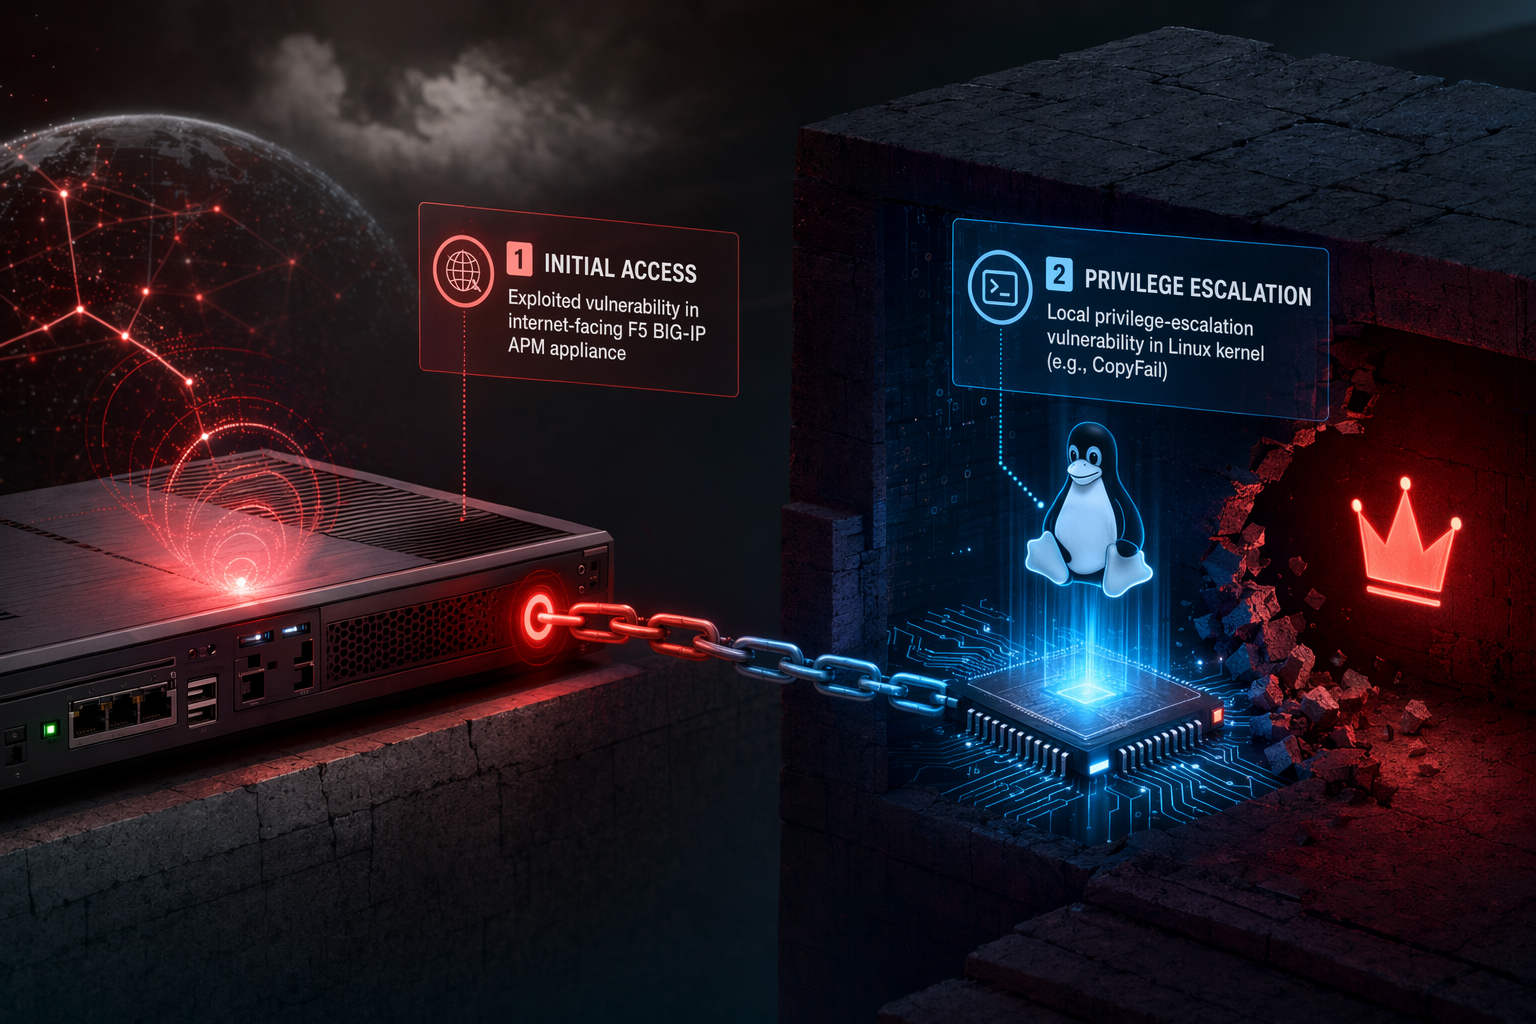
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
Peranti keselamatan yang terdedah di Internet semakin menjadi langkah pertama dalam pencerobohan besar perusahaan. Laporan insiden terkini menunjukkan penggodam menjejaskan peranti F5 BIG-IP Access Policy Manager (APM) yang terdedah, kemudian menggunakan kelemahan eskalasi keistimewaan kernel Linux untuk mendapatkan akses root dan bergerak lebih dalam ke infrastruktur dalaman.
Corak ini menunjukkan peralihan taktik pencerobohan yang lebih luas: menjejaskan peranti sempadan, meningkatkan keistimewaan pada sistem asas, dan kemudian beralih ke perkhidmatan dalaman yang dipercayai seperti sistem identiti atau platform kerjasama.
Langkah 1: Akses Awal Melalui Peranti F5 BIG-IP Yang Terdedah
Banyak perusahaan mendedahkan sistem F5 BIG-IP APM terus ke Internet untuk menyediakan fungsi VPN, pengesahan, atau proksi akses. Ini menjadikannya sasaran yang menarik.
Kelemahan kritikal yang dikenal pasti sebagai CVE-2025-53521 membolehkan pelaksanaan kod jauh tanpa pengesahan apabila dasar akses APM dikonfigurasikan pada pelayan maya. Eksploitasi yang berjaya membolehkan penggodam melaksanakan arahan sewenang-wenangnya pada peranti tanpa memerlukan bukti kelayakan.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Rantaian Serangan F5 BIG-IP dan Linux: Bagaimana Penggodam Bobol Rangkaian Perusahaan"?
Penggodam menceroboh rangkaian perusahaan dengan mengeksploitasi kelemahan F5 BIG IP APM yang terdedah di Internet, kemudian menggunakan kelemahan eskalasi keistimewaan Linux seperti Copy Fail (CVE 2026 31431) atau Di...
What are the key points to validate first?
Penggodam menceroboh rangkaian perusahaan dengan mengeksploitasi kelemahan F5 BIG IP APM yang terdedah di Internet, kemudian menggunakan kelemahan eskalasi keistimewaan Linux seperti Copy Fail (CVE 2026 31431) atau Di... Copy Fail dan Dirty Frag bukan kelemahan yang boleh dieksploitasi dari jauh; ia menjadi berbahaya selepas penggodam sudah mempunyai akses awal, membolehkan mereka menukar aksas terhad kepada kawalan root penuh pada ho...
What should I do next in practice?
Pertahanan memerlukan tampalan segera pada F5 BIG IP dan kernel Linux, menghadkan akses shell pada peranti sempadan, melumpuhkan modul kernel berisiko, mengukuhkan kontainer, dan memantau aktiviti eskalasi keistimewaan.
Kelemahan ini telah diperhatikan dalam serangan dunia sebenar dan ditambahkan ke senarai pemantauan kelemahan kerana eksploitasi aktif.
Setelah mendapat pelaksanaan kod pada peranti, penggodam biasanya menggunakan web shell atau mewujudkan sesi shell yang berterusan. Dari kedudukan itu, peranti yang terjejas menjadi titik permulaan untuk eskalasi dan pergerakan sisi.
Langkah 2: Meningkatkan ke Root Dengan Kelemahan Kernel Linux
Akses awal pada peranti mungkin tidak memberikan kawalan sistem penuh. Penggodam sering berada dalam persekitaran terhadap atau akaun keistimewaan rendah.
Untuk mengatasi batasan ini, pelakon ancaman boleh mengeksploitasi kelemahan eskalasi keistimewaan tempatan (LPE) kernel Linux seperti:
Copy Fail (CVE-2026-31431)
"Copy Fail" ialah kelemahan kernel Linux yang didedahkan pada April 2026 yang menjejaskan kernel yang dibina sejak 2017. Ia terletak pada komponen algif_aead antara muka kriptografi ruang pengguna kernel (AF_ALG).
Kelemahan ini membolehkan proses tanpa keistimewaan merosakkan memori cache halaman melalui operasi tertentu, yang kemudiannya boleh digunakan untuk mendapatkan keistimewaan root.
Penting, kelemahan ini tidak boleh dieksploitasi dari jauh dengan sendirinya. Ia memerlukan akses tempatan ke sistem—seperti shell yang diperoleh melalui kelemahan atau pencerobohan lain.
Dirty Frag (CVE-2026-43284)
"Dirty Frag" merujuk kepada satu set isu kernel Linux yang mempengaruhi komponen rangkaian seperti modul IPsec ESP (esp4 dan esp6).
Kelemahan ini membolehkan pengguna tempatan memanipulasi memori cache halaman melalui laluan rangkaian kernel dan meningkatkan keistimewaan ke root pada banyak sistem Linux.
Seperti Copy Fail, Dirty Frag adalah kelemahan selepas eksploitasi: penggodam mesti sudah mempunyai pelaksanaan kod pada hos sebelum menggunakannya.
Langkah 3: Berpindah dari Peranti Sempadan ke Dalam Perusahaan
Setelah mendapat akses root pada peranti, penggodam boleh mengumpul bukti kelayakan, mengekstrak token pengesahan, atau mengakses rahsia konfigurasi yang disimpan.
Penyelidik keselamatan telah memerhatikan insiden di mana penggodam berpindah dari peranti sempadan F5 yang terjejas ke sistem perusahaan dalaman, termasuk pelayan Confluence yang digunakan untuk kerjasama dan dokumentasi.
Infrastruktur sempadan selalunya mempunyai hubungan kepercayaan yang luas di dalam rangkaian. Setelah terjejas, sistem ini boleh membenarkan penggodam untuk:
Mengakses rangkaian pengurusan dalaman
Mencuri kuki pengesahan atau sijil
Menanyakan perkhidmatan identiti
Bergerak secara sisi ke pelayan aplikasi
Penyelidik Microsoft menerangkan jenis pencerobohan ini sebagai trend yang semakin meningkat: penggodam menyasarkan peranti keselamatan yang menghadap Internet kerana ia terdedah secara luaran namun sangat dipercayai di dalam persekitaran korporat.
Mengapa Rantaian Serangan Ini Berkesan
Rantaian pelbagai peringkat ini berfungsi kerana ia menggabungkan kelemahan yang secara individu kelihatan terhadap:
Kelemahan RCE sempadan menyediakan akses awal.
Kelemahan eskalasi keistimewaan Linux menukar akses itu kepada kawalan sistem penuh.
Kedudukan rangkaian yang dipercayai membolehkan penggodam beralih ke perkhidmatan dalaman.
Setiap langkah menguatkan langkah sebelumnya. Kedudukan awal yang rendah pada peranti sempadan boleh menjadi pelanggaran seluruh perusahaan dengan cepat jika eskalasi dan pergerakan sisi berjaya.
Keutamaan Pertahanan untuk Organisasi
Melindungi daripada rantaian serangan ini memerlukan menangani kedua-dua vektor akses awal dan laluan eskalasi selepas pencerobohan.
1. Tampal Sistem F5 BIG-IP Dengan Segera
Organisasi harus mengemas kini penggunaan BIG-IP APM yang terjejas ke versi yang ditampal yang menangani CVE-2025-53521, mengutamakan mana-mana contoh yang terdedah ke Internet.
Agensi keselamatan mengesyorkan menganggap kemas kini ini sebagai segera kerana eksploitasi yang disahkan.
2. Tampal Kernel Linux Di Seluruh Infrastruktur
Gunakan kemas kini keselamatan yang menangani:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 dan kelemahan Dirty Frag yang berkaitan
Kelemahan ini menjejaskan banyak pengedaran Linux dan kernel arus perdana yang dikeluarkan sejak 2017.
3. Hadkan Akses Shell pada Peranti Sempadan
Kerana Copy Fail dan Dirty Frag memerlukan pelaksanaan tempatan, menghadkan atau melumpuhkan akses shell pada peranti dengan ketara mengurangkan peluang eksploitasi.
Akses pentadbiran harus dihadkan dan dipantau dengan ketat.
4. Lumpuhkan Modul Kernel Terjejas Apabila Tampalan Ditangguhkan
Jika tampalan tidak dapat dilakukan dengan segera, pembela boleh menyekat sementara modul kernel tertentu yang berkaitan dengan Dirty Frag—seperti esp4 dan esp6—selepas mengesahkan kesan operasi.
5. Kukuhkan Kontainer dan Persekitaran Kernel Dikongsi
Kelemahan LPE kernel boleh membolehkan senario melarikan diri kontena. Organisasi harus:
Elakkan kontena istimewa
Minimumkan pendedahan modul kernel
Hadkan beban kerja yang tidak dipercayai
Langkah-langkah ini mengurangkan radius letupan jika kontena atau proses hos terjejas.
6. Pantau Tingkah Laku Selepas Eksploitasi
Pengesanan harus memberi tumpuan kepada isyarat yang menunjukkan eskalasi keistimewaan atau pergerakan sisi, termasuk:
Sesi shell yang tidak dijangka pada peranti sempadan
Anomali pemuatan modul kernel
Perubahan keistimewaan secara tiba-tiba ke root
Sambungan keluar dari sistem infrastruktur
Percubaan pengesahan terhadap platform kerjasama dalaman atau perkhidmatan identiti
Bukti dan Batasan
Pelaporan keselamatan menyokong corak serangan umum mengeksploitasi peranti sempadan yang terdedah, meningkatkan keistimewaan pada hos Linux, dan beralih ke perkhidmatan dalaman.
Walau bagaimanapun, bukti awam bahawa kempen tunggal secara konsisten menggabungkan gabungan tepat CVE-2025-53521, Copy Fail, dan Dirty Frag merentas pelbagai mangsa masih terhadap. Kelemahan ini serasi secara teori dan boleh dirantaikan secara teknikal, tetapi buku panduan penggodam mungkin berbeza antara persekitaran.
Pengajaran Keselamatan Yang Lebih Besar
Peranti sempadan secara historis dianggap sebagai peranti keselamatan yang diperkukuh. Dalam amalan, ia semakin menjadi titik akses awal bernilai tinggi.
Apabila peranti yang terdedah secara luaran menjalankan Linux secara dalaman, sebarang kelemahan eskalasi keistimewaan dalam ekosistem itu boleh menjadi sebahagian daripada rantaian pencerobohan yang lebih luas. Realiti itu menjadikan tampalan cepat, kawalan akses ketat, dan pemantauan kukuh di sekitar infrastruktur sempadan kritikal untuk pertahanan perusahaan moden.
microsoft.comCVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...