답변게시됨24 소스
Ledger 지갑에 숨겨진 하드웨어 이식물…확인된 사실과 남은 의문
Ledger는 CryptoBilis를 통해 판매된 피해 기기 중 최소 한 대에서 무단 하드웨어 이식물을 확인했다. 다만 이식물의 작동 방식이나 피해액 총계는 확정하지 않았다. Ledger는 10월 11일 업데이트에서 확인된 사례가 모두 CryptoBilis 판매 기기와 관련됐으며, 영향받은 기기 수는 ‘제한적’이라고 밝혔다.
게시자GPT-6 Luna로 편집GPT Image 2로 이미지 생성
연구 답변
주요 시사점
- Ledger는 CryptoBilis를 통해 판매된 피해 기기 중 최소 한 대에서 무단 하드웨어 이식물을 확인했다. 다만 이식물의 작동 방식이나 피해액 총계는 확정하지 않았다.
- Ledger는 10월 11일 업데이트에서 확인된 사례가 모두 CryptoBilis 판매 기기와 관련됐으며, 영향받은 기기 수는 ‘제한적’이라고 밝혔다.
- 최근 90일 안에 CryptoBilis에서 기기를 구매했다면, 아직 설정하지 않은 제품은 초기 설정을 미루고 이미 설정했다면 새 복구 문구로 만든 기기에 자산을 옮기는 방안을 고려하라는 안내가 나왔다.[17][20]
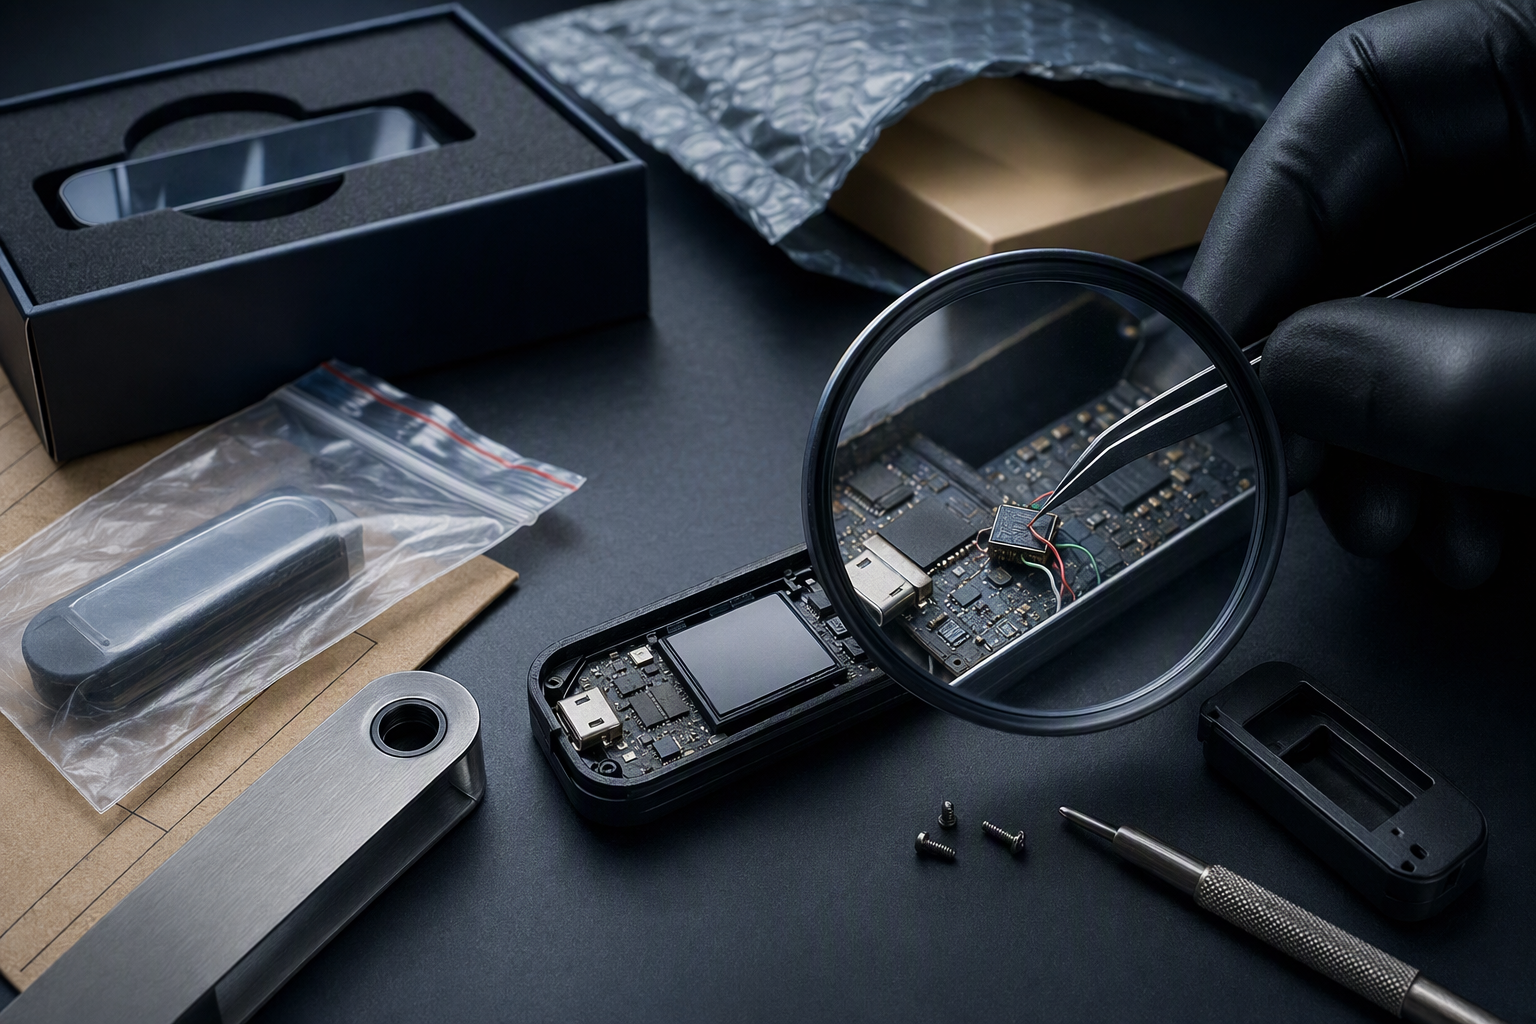
AI 프롬프트
openai.comCreate a landscape editorial hero image for this Studio Global article: What is known about the unauthorized hardware implant Ledger confirmed in a wallet sold by Southeast Asian reseller CryptoBilis, including t. Article summary: Ledger confirmed an unauthorized hardware implant in at least one affected wallet sold through CryptoBilis, but that does not establish that Ledger’s own systems were breached or that every suspected loss resulted from t. Topic tags: general, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fa
암호화폐 하드웨어 지갑은 개인 키를 기기 안에 보관해 온라인 노출을 줄이는 장치다. 하지만 기기 자체가 유통 과정에서 변조됐다면 별도의 위험이 생길 수 있다. Ledger는 최근 지갑 자산 유출 사건과 관련해 피해 사용자 기기 한 대에서 무단 하드웨어 이식물을 확인했다고 밝혔다. 다만 이 부품이 정확히 어떻게 작동했는지, 보고된 모든 피해와 직접 관련이 있는지는 아직 밝혀지지 않았다.2
4
7
확인된 범위는 CryptoBilis 판매 기기
지갑에서 자산이 빠져나갔다는 보고는 2026년 10월 9일 나오기 시작했다. Ledger는 다음 날 피해 사용자 기기에서 이식물을 확인했다고 밝혔고, 10월 11일 업데이트에서는 이번 사건에서 확인된 사례가 모두 동남아시아 리셀러 CryptoBilis를 통해 판매된 기기와 관련됐다고 설명했다.2
4
7
Ledger는 영향받은 기기 수가 “제한적”이라고 했지만, 검증된 기기 수를 공개하지는 않았다. 또 자사 시스템과 직접 판매 채널이 침해된 정황은 없다고 밝혔다. 이는 현재까지 보고된 조사 범위를 설명하는 내용이지, 의심되는 모든 자산 유출이 이식물 때문이었다는 뜻은 아니다.2
5
6
피해액은 조사기관의 추정치
조사가 진행되면서 외부 분석가들의 피해액 추정치는 달라졌다. 초기에는 8,600만 달러를 넘는다는 분석이 나왔고, 이후 9,300만 달러 이상으로 추정한 보고도 있었다. 한 분석은 약 9,340만 달러, 다른 분석은 지갑 311개에서 약 9,290만 달러가 유출된 것으로 추산했다. Ledger는 이 수치들을 공식 확인하지 않았다.7
11
13
이 금액과 지갑 수는 블록체인 거래를 추적한 분석 결과다. 유출이 추적된 지갑 수를 변조된 하드웨어 지갑 수와 같은 것으로 볼 수는 없다.13
14
이식물 작동 방식은 아직 확인되지 않아
전 Mt. Gox CEO 마크 카르펠레스는 말레이시아에서 구한 Ledger 기기 안에서 추가 회로기판을 발견한 것으로 보도됐다. 관련 보도에 따르면 이 기판에는 마이크로컨트롤러와 LTE 장치, eSIM이 포함돼 있었다. 제기된 설명은 기기가 초기 설정 중 화면에 표시하는 복구 문구를 읽고, 이를 셀룰러 연결로 외부에 전송할 수 있다는 것이다.18
25
다만 이는 보도된 기술적 가설이다. Ledger가 확인한 사실은 조사 대상 기기 한 대에 무단 이식물이 있었다는 점이다. 이식물이 실제로 어떤 방식으로 작동했는지, 또는 보고된 모든 자산 유출의 원인이었는지는 공개된 자료만으로 확정할 수 없다.2
9
CryptoBilis 구매자에게 안내된 주의사항
Ledger는 조사가 진행되는 동안 CryptoBilis에 기기 판매와 배송을 중단해 달라고 요청했다. 보도에 따르면 CryptoBilis도 하드웨어 지갑 판매를 멈췄다.4
7
CryptoBilis에서 최근 90일 안에 기기를 구매한 사람에게는 다음과 같은 예방 조치가 안내됐다.
- 아직 설정하지 않은 기기: 조사 중에는 초기 설정을 진행하지 않는다.
17
20
- 이미 설정한 기기: 새 복구 문구를 생성해 설정한 새 서명 기기로 자산을 옮기는 방안을 고려한다. 기존 복구 문구가 노출됐을 가능성이 있다면, 교체 기기에 같은 문구를 복원하는 것만으로는 노출 위험을 해결할 수 없다.
26
90일이라는 기간은 예방 차원의 기준이지, 그보다 전에 산 기기가 안전하다는 확인은 아니다. 추적된 지갑 가운데 상당수가 6월 이후 처음 자금을 받았다는 분석이 있더라도, 그 사실만으로 기기를 언제 구매했는지 또는 변조됐는지를 알 수는 없다.
아직 답이 나오지 않은 질문
현재 공개된 자료만으로는 실제 영향을 받은 기기의 수, 의심되는 모든 자산 유출에 이식물이 관여했는지, 이식물의 작동 방식이 무엇인지 확인되지 않았다. 피해액 역시 Ledger가 검증한 최종 집계가 아니라 외부 분석가들의 추정치다.2
7
13
Studio Global AI
연구를 계속하세요
이 페이지에는 Studio Global 내에서 계속할 수 있는 소스 기반 답변이 포함되어 있습니다.
사람들은 또한 묻습니다.
"Ledger 지갑에 숨겨진 하드웨어 이식물…확인된 사실과 남은 의문"에 대한 짧은 대답은 무엇입니까?
Ledger는 CryptoBilis를 통해 판매된 피해 기기 중 최소 한 대에서 무단 하드웨어 이식물을 확인했다. 다만 이식물의 작동 방식이나 피해액 총계는 확정하지 않았다.
먼저 검증할 핵심 포인트는 무엇인가요?
Ledger는 CryptoBilis를 통해 판매된 피해 기기 중 최소 한 대에서 무단 하드웨어 이식물을 확인했다. 다만 이식물의 작동 방식이나 피해액 총계는 확정하지 않았다. Ledger는 10월 11일 업데이트에서 확인된 사례가 모두 CryptoBilis 판매 기기와 관련됐으며, 영향받은 기기 수는 ‘제한적’이라고 밝혔다.
실무에서는 다음으로 무엇을 해야 합니까?
최근 90일 안에 CryptoBilis에서 기기를 구매했다면, 아직 설정하지 않은 제품은 초기 설정을 미루고 이미 설정했다면 새 복구 문구로 만든 기기에 자산을 옮기는 방안을 고려하라는 안내가 나왔다.[17][20]
출처
helpnetsecurity.comHidden implant in Ledger hardware wallets linked to $93M theft - Help Net Security
cryptoticker.ioLedger Confirms Hardware Wallet Implant
cointribune.comwww.cointribune.com › en › crypto-ledgerCrypto: Ledger Investigates Tampered Wallets After $93 ...
coinlab.infoLedger Probes $86M in Wallet Drains Tied to Reseller CryptoBilis