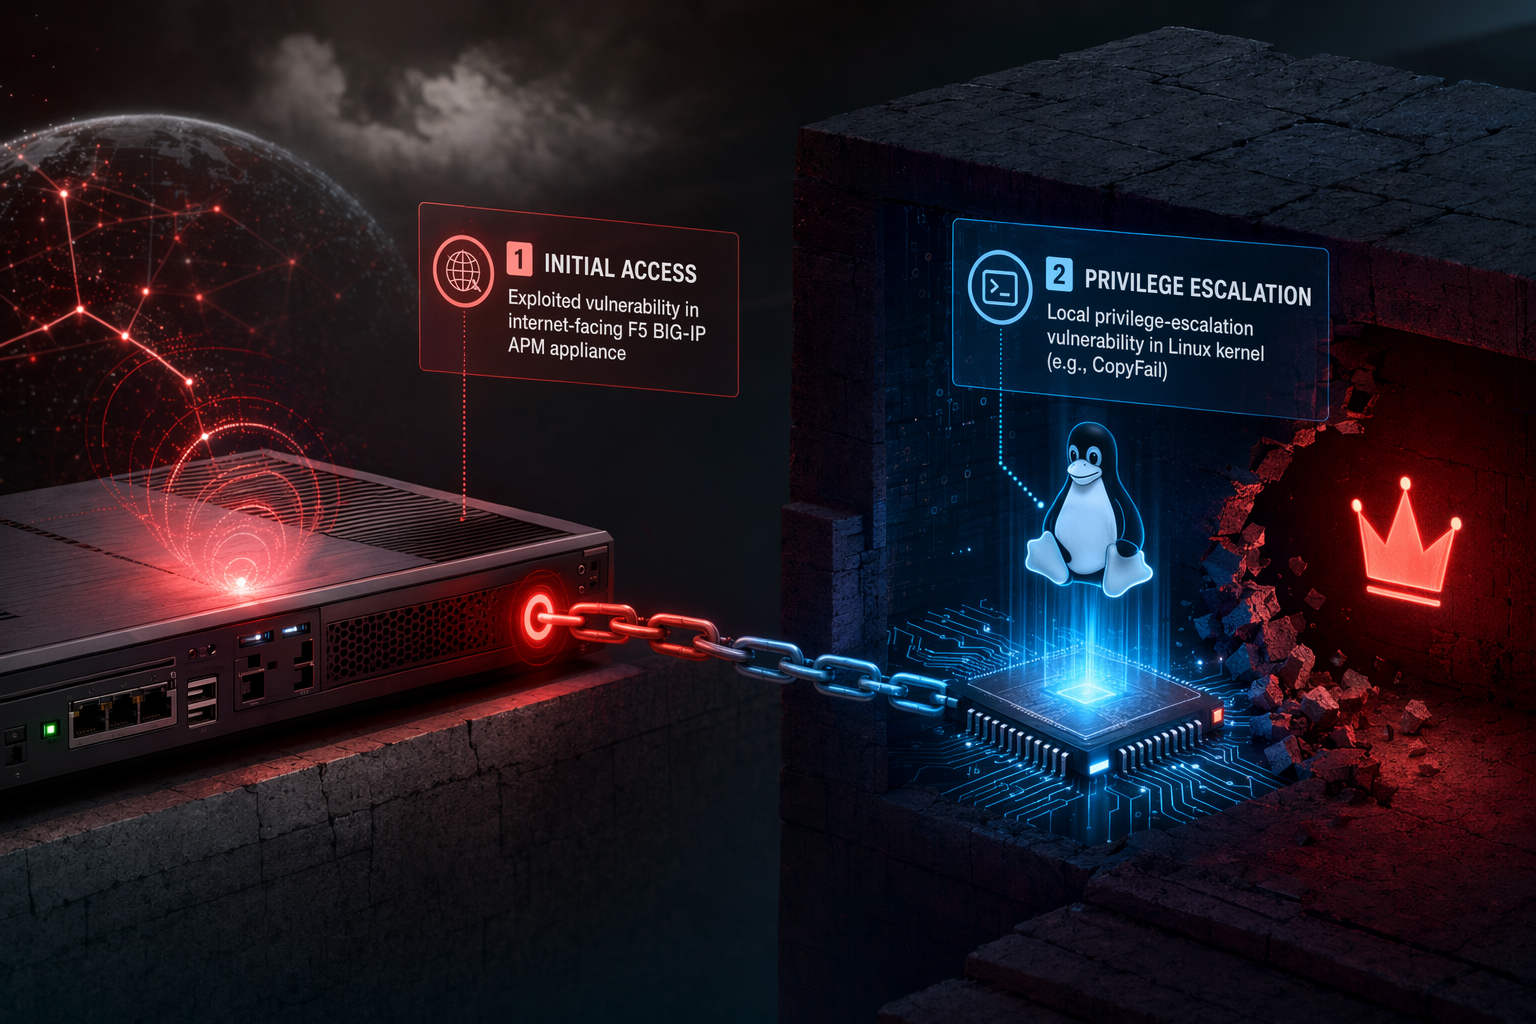
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다. 이후 Copy Fail(CVE‑2026‑31431)이나 Dirty Frag(CVE‑2026‑43284) 같은 리눅스 커널 권한 상승 취약점을 이용해 루트 권한을 획득한다.
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다.
이후 Copy Fail(CVE‑2026‑31431)이나 Dirty Frag(CVE‑2026‑43284) 같은 리눅스 커널 권한 상승 취약점을 이용해 루트 권한을 획득한다.
조직은 BIG‑IP 및 리눅스 커널 패치, 엣지 장비의 셸 접근 제한, 취약 커널 모듈 비활성화, 컨테이너 보안 강화, 권한 상승 활동 모니터링을 우선 시행해야 한다.
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI 프롬프트
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
인터넷에 직접 노출된 보안 장비가 대규모 기업 침해의 첫 번째 관문이 되는 사례가 늘고 있다. 최근 보안 분석에서는 공격자들이 F5 BIG‑IP Access Policy Manager(APM) 장비를 먼저 침해한 뒤, 리눅스 커널 권한 상승 취약점을 연쇄적으로 이용해 루트 권한을 획득하고 내부 인프라로 확장하는 공격 패턴이 관찰됐다.
이 방식의 핵심은 단순하다. 경계(Edge) 장비를 먼저 장악 → 시스템 권한 상승 → 내부 서비스로 이동이라는 다단계 침투 구조다.
1단계: 인터넷에 노출된 F5 BIG‑IP 장비 침해
많은 기업은 VPN, 인증 게이트웨이, 액세스 프록시 기능을 위해 F5 BIG‑IP APM 장비를 인터넷에 직접 노출한다. 이 구조는 편리하지만 공격자에게도 매력적인 표적이 된다.
특히 CVE‑2025‑53521 취약점은 인증 없이 원격 코드 실행(RCE)을 허용할 수 있는 심각한 취약점이다. APM 액세스 정책이 가상 서버에 설정된 상태에서 특정 악성 트래픽이 들어오면 공격자가 장비에서 임의 명령을 실행할 수 있다.
실제 공격에서도 이 취약점이 악용된 사례가 보고됐으며, 적극적인 공격이 확인돼 취약점 경고 목록에도 포함됐다.
Studio Global AI
연구를 계속하세요
이 페이지에는 Studio Global 내에서 계속할 수 있는 소스 기반 답변이 포함되어 있습니다.
"F5 BIG‑IP 취약점과 리눅스 권한 상승 버그를 연결하는 공격 방식"에 대한 짧은 대답은 무엇입니까?
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다.
먼저 검증할 핵심 포인트는 무엇인가요?
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다. 이후 Copy Fail(CVE‑2026‑31431)이나 Dirty Frag(CVE‑2026‑43284) 같은 리눅스 커널 권한 상승 취약점을 이용해 루트 권한을 획득한다.
실무에서는 다음으로 무엇을 해야 합니까?
조직은 BIG‑IP 및 리눅스 커널 패치, 엣지 장비의 셸 접근 제한, 취약 커널 모듈 비활성화, 컨테이너 보안 강화, 권한 상승 활동 모니터링을 우선 시행해야 한다.
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다. 이후 Copy Fail(CVE‑2026‑31431)이나 Dirty Frag(CVE‑2026‑43284) 같은 리눅스 커널 권한 상승 취약점을 이용해 루트 권한을 획득한다.
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다.
이후 Copy Fail(CVE‑2026‑31431)이나 Dirty Frag(CVE‑2026‑43284) 같은 리눅스 커널 권한 상승 취약점을 이용해 루트 권한을 획득한다.
조직은 BIG‑IP 및 리눅스 커널 패치, 엣지 장비의 셸 접근 제한, 취약 커널 모듈 비활성화, 컨테이너 보안 강화, 권한 상승 활동 모니터링을 우선 시행해야 한다.
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI 프롬프트
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
인터넷에 직접 노출된 보안 장비가 대규모 기업 침해의 첫 번째 관문이 되는 사례가 늘고 있다. 최근 보안 분석에서는 공격자들이 F5 BIG‑IP Access Policy Manager(APM) 장비를 먼저 침해한 뒤, 리눅스 커널 권한 상승 취약점을 연쇄적으로 이용해 루트 권한을 획득하고 내부 인프라로 확장하는 공격 패턴이 관찰됐다.
이 방식의 핵심은 단순하다. 경계(Edge) 장비를 먼저 장악 → 시스템 권한 상승 → 내부 서비스로 이동이라는 다단계 침투 구조다.
1단계: 인터넷에 노출된 F5 BIG‑IP 장비 침해
많은 기업은 VPN, 인증 게이트웨이, 액세스 프록시 기능을 위해 F5 BIG‑IP APM 장비를 인터넷에 직접 노출한다. 이 구조는 편리하지만 공격자에게도 매력적인 표적이 된다.
특히 CVE‑2025‑53521 취약점은 인증 없이 원격 코드 실행(RCE)을 허용할 수 있는 심각한 취약점이다. APM 액세스 정책이 가상 서버에 설정된 상태에서 특정 악성 트래픽이 들어오면 공격자가 장비에서 임의 명령을 실행할 수 있다.
실제 공격에서도 이 취약점이 악용된 사례가 보고됐으며, 적극적인 공격이 확인돼 취약점 경고 목록에도 포함됐다.
Studio Global AI
연구를 계속하세요
이 페이지에는 Studio Global 내에서 계속할 수 있는 소스 기반 답변이 포함되어 있습니다.
"F5 BIG‑IP 취약점과 리눅스 권한 상승 버그를 연결하는 공격 방식"에 대한 짧은 대답은 무엇입니까?
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다.
먼저 검증할 핵심 포인트는 무엇인가요?
공격자는 먼저 인터넷에 노출된 F5 BIG‑IP APM 장비의 RCE 취약점(CVE‑2025‑53521)을 악용해 초기 접근 권한을 얻는다. 이후 Copy Fail(CVE‑2026‑31431)이나 Dirty Frag(CVE‑2026‑43284) 같은 리눅스 커널 권한 상승 취약점을 이용해 루트 권한을 획득한다.
실무에서는 다음으로 무엇을 해야 합니까?
조직은 BIG‑IP 및 리눅스 커널 패치, 엣지 장비의 셸 접근 제한, 취약 커널 모듈 비활성화, 컨테이너 보안 강화, 권한 상승 활동 모니터링을 우선 시행해야 한다.
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...