답변게시됨22 소스
화이트 서클, 기업 AI를 위한 실시간 통제 레이어를 만들다
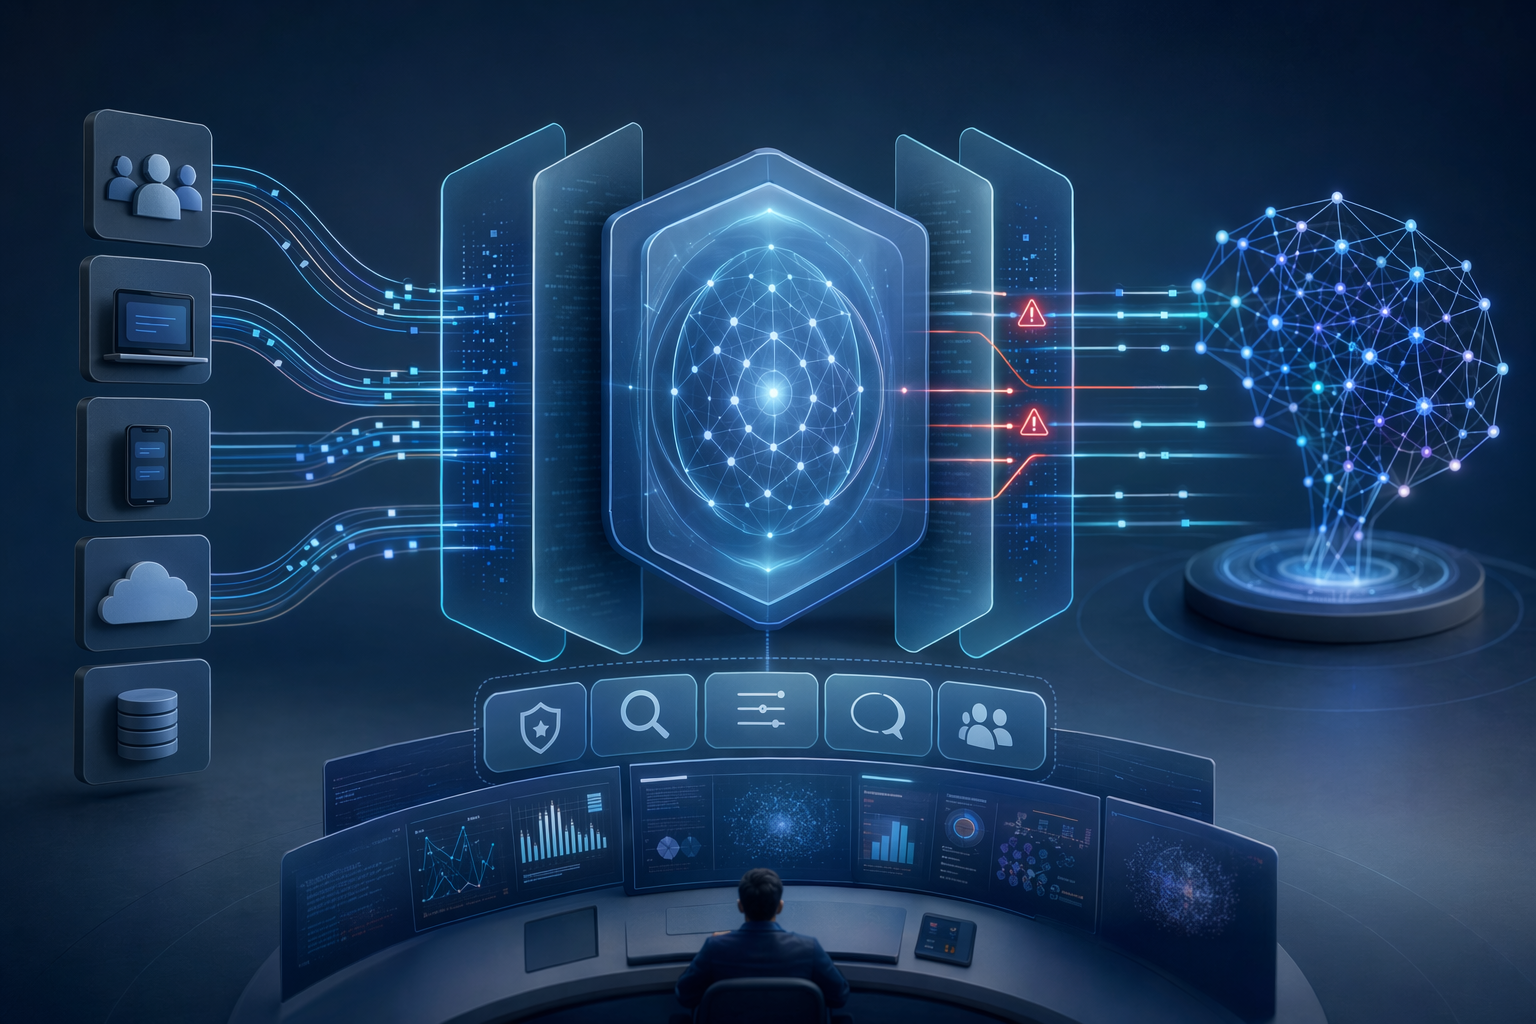
파리 기반 AI 거버넌스 스타트업 화이트 서클은 애플리케이션과 AI 모델 사이에 위치하는 ‘실시간 통제 레이어’를 제공해 입력과 출력 전반을 모니터링하고 위험 행동을 감지한다. 플랫폼은 환각(hallucination), 프롬프트 인젝션 공격, 모델 드리프트, 민감 데이터 유출 등 생성형 AI 운영에서 발생하는 주요 리스크를 실시간으로 탐지하고 차단하도록 설계됐다.
게시자GPT-5.5로 편집
연구 답변
주요 시사점
- 파리 기반 AI 거버넌스 스타트업 화이트 서클은 애플리케이션과 AI 모델 사이에 위치하는 ‘실시간 통제 레이어’를 제공해 입력과 출력 전반을 모니터링하고 위험 행동을 감지한다.
- 플랫폼은 환각(hallucination), 프롬프트 인젝션 공격, 모델 드리프트, 민감 데이터 유출 등 생성형 AI 운영에서 발생하는 주요 리스크를 실시간으로 탐지하고 차단하도록 설계됐다.
- 창업자 데니스 실로프는 2024년 단일 프롬프트로 주요 AI 모델의 안전 필터를 우회하는 ‘유니버설 탈옥’ 시연으로 화제가 됐으며, 회사는 최근 1,100만 달러 시드 투자를 유치했다.
AI 프롬프트
openai.comCreate a landscape editorial hero image for this Studio Global article: How does the AI governance startup White Circle help companies monitor and secure AI systems in real time, what problems in modern AI develo. Article summary: White Circle is positioning itself as a real-time “control layer” for enterprise AI: it sits between users/apps and AI models, monitors inputs and outputs, and helps detect or block unsafe behavior such as harmful conten. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "AI Governance Platforms help modern enterprises discover, monitor, and manage how AI systems are used safely, responsibly, and in compliance" source context "10 Best AI Governance Platforms in 2026 | CloudEagle.ai" Reference image 2: visual subject "AI Governance Platforms help modern enterprises discover, monitor, and manage ho
인공지능이 실험적인 기술에서 기업 핵심 인프라로 빠르게 이동하면서 새로운 문제가 떠오르고 있다. 모델을 실제 서비스에 배치한 이후, 기업이 AI의 행동을 어떻게 실시간으로 관찰하고 통제할 것인가라는 문제다.
프랑스 파리 기반 스타트업 **화이트 서클(White Circle)**은 이 문제를 해결하기 위해 등장했다. 이 회사는 AI 애플리케이션 위에 얹어 사용하는 실시간 통제(control) 레이어를 개발해 모델이 실제 운영 환경에서 어떻게 작동하는지 지속적으로 감시한다. 최근 이 스타트업은 AI 업계 주요 인사들로부터 1,100만 달러 규모의 시드 투자를 유치하며 주목받고 있다.
Studio Global AI
연구를 계속하세요
이 페이지에는 Studio Global 내에서 계속할 수 있는 소스 기반 답변이 포함되어 있습니다.
사람들은 또한 묻습니다.
"화이트 서클, 기업 AI를 위한 실시간 통제 레이어를 만들다"에 대한 짧은 대답은 무엇입니까?
파리 기반 AI 거버넌스 스타트업 화이트 서클은 애플리케이션과 AI 모델 사이에 위치하는 ‘실시간 통제 레이어’를 제공해 입력과 출력 전반을 모니터링하고 위험 행동을 감지한다.
먼저 검증할 핵심 포인트는 무엇인가요?
파리 기반 AI 거버넌스 스타트업 화이트 서클은 애플리케이션과 AI 모델 사이에 위치하는 ‘실시간 통제 레이어’를 제공해 입력과 출력 전반을 모니터링하고 위험 행동을 감지한다. 플랫폼은 환각(hallucination), 프롬프트 인젝션 공격, 모델 드리프트, 민감 데이터 유출 등 생성형 AI 운영에서 발생하는 주요 리스크를 실시간으로 탐지하고 차단하도록 설계됐다.
실무에서는 다음으로 무엇을 해야 합니까?
창업자 데니스 실로프는 2024년 단일 프롬프트로 주요 AI 모델의 안전 필터를 우회하는 ‘유니버설 탈옥’ 시연으로 화제가 됐으며, 회사는 최근 1,100만 달러 시드 투자를 유치했다.