2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다. 이 악성코드는 개발자·클라우드 자격증명을 훔치고 GitHub로 데이터를 유출하며, npm 유지관리자 토큰을 발견하면 다른 패키지까지 자동으로 감염시킨다.
2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다.
이 악성코드는 개발자·클라우드 자격증명을 훔치고 GitHub로 데이터를 유출하며, npm 유지관리자 토큰을 발견하면 다른 패키지까지 자동으로 감염시킨다.
공격 프레임워크 공개와 ‘경쟁형 해킹’ 구조는 공급망 공격의 진입 장벽을 낮춰 오픈소스 개발 인프라 전체에 대한 위협을 크게 확대시켰다.
How did TeamPCP’s public release of the Shai-Hulud npm supply chain worm source code and its BreachForums contest lead to rapid copycat npmThe Shai‑Hulud campaign demonstrated how a single malicious package can propagate through the npm ecosystem and compromise developer infrastructure.
AI 프롬프트
Create a landscape editorial hero image for this Studio Global article: How did TeamPCP’s public release of the Shai-Hulud npm supply chain worm source code and its BreachForums contest lead to rapid copycat npm. Article summary: TeamPCP turned Shai-Hulud from a campaign-specific worm into a reusable attack kit: it published alleged source code, then paired it with a BreachForums contest that rewarded package compromises, lowering the barrier for. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "The hacking group is encouraging miscreants to use the code in supply chain attacks, promising monetary rewards. **The infamous****TeamPCP** **hacking group that besieged the open" source context "TeamPCP Ups the Game, Releases Shai-Hulud Worm's ..." Reference image 2: visual subject "Property 1=Software supply chain security 1.
openai.com
오픈소스 패키지 생태계는 기본적으로 신뢰 위에서 작동한다. 개발자들은 수천 개의 외부 패키지를 프로젝트에 설치하고, 그 대부분은 개인 유지관리자가 운영한다. npm 같은 생태계에서 이 신뢰가 흔들리면 영향 범위는 엄청나게 커질 수 있다.
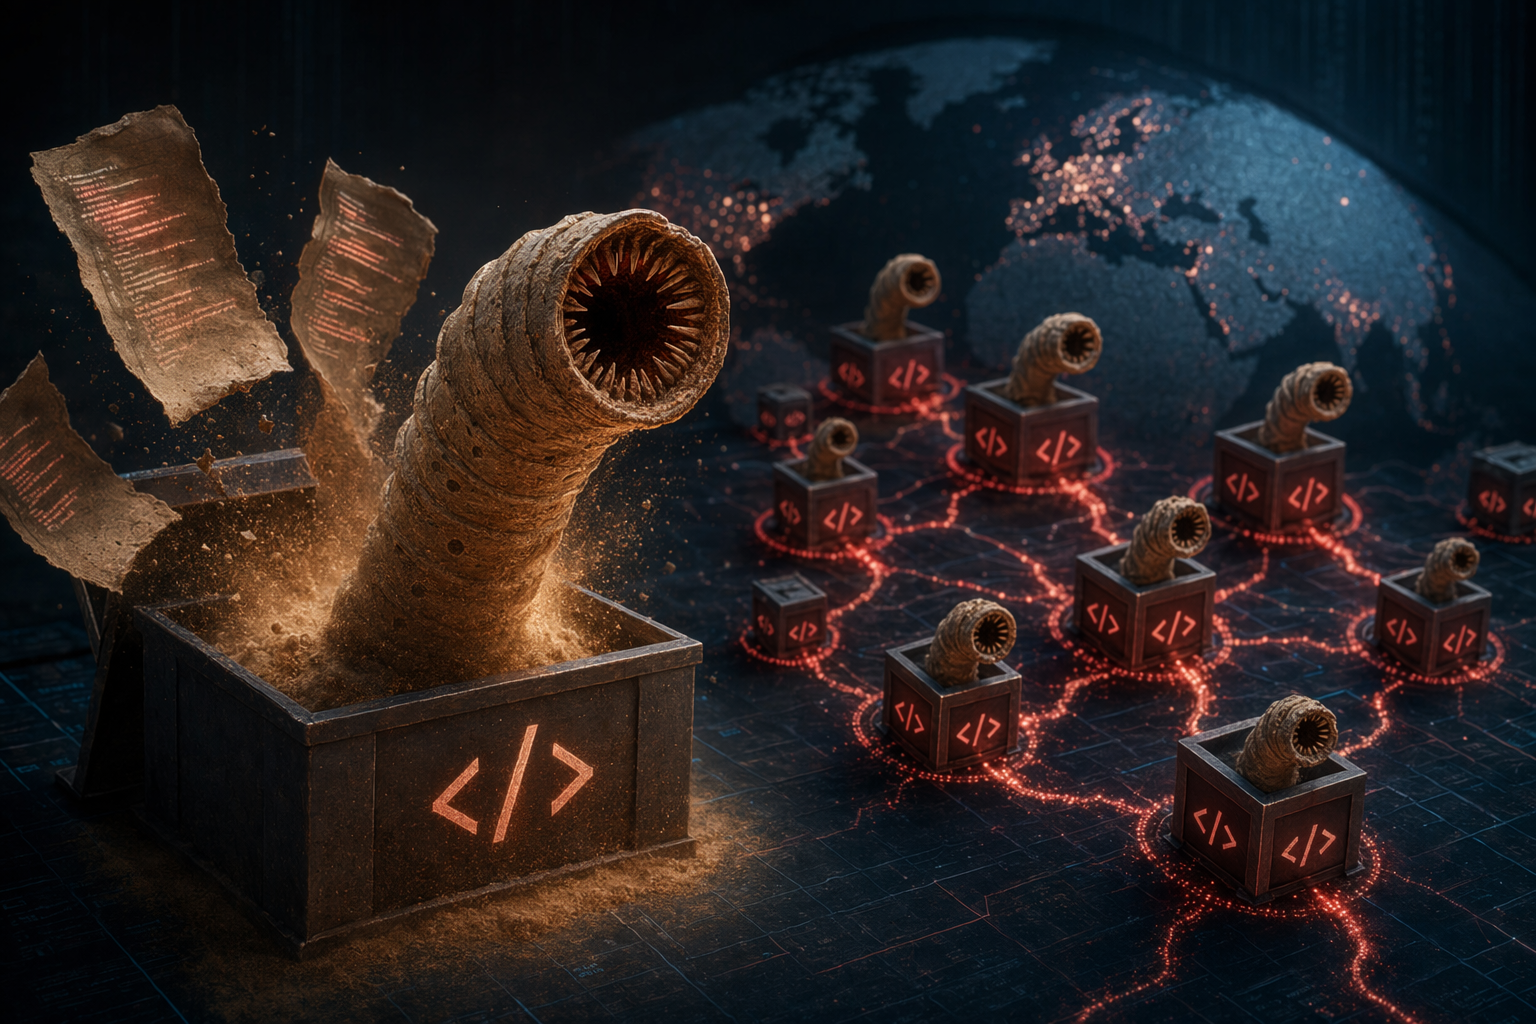
2026년 5월 등장한 Shai‑Hulud 사건은 그 취약성을 그대로 보여준 사례다. 해커 그룹 TeamPCP가 공격에 사용하던 npm 공급망 웜의 소스코드를 공개했고, 동시에 이를 활용한 공격을 장려하는 콘테스트까지 열었다. 그 결과 며칠 만에 카피캣 악성 npm 패키지가 연쇄적으로 등장하기 시작했다.
공격 도구가 공개되다: Shai‑Hulud 코드 릴리스
Shai‑Hulud는 원래 npm과 PyPI 같은 오픈소스 패키지 생태계를 겨냥한 공급망 공격 캠페인에서 사용된 악성코드였다. 하지만 2026년 5월, 이 웜의 소스코드가 GitHub 저장소 형태로 공개되면서 상황이 달라졌다. 연구자들은 해당 저장소에 실행 방법과 설명 문서까지 포함되어 있었다고 보고했다.
이 공개는 사실상 공급망 공격의 설계도를 인터넷에 풀어놓은 것과 같았다. 기존에는 공격자가 직접 악성코드를 개발하거나 분석해야 했지만, 이제는 공개된 프레임워크를 그대로 가져다 수정만 해도 공격을 실행할 수 있게 된 것이다.
Studio Global AI
연구를 계속하세요
이 페이지에는 Studio Global 내에서 계속할 수 있는 소스 기반 답변이 포함되어 있습니다.
"Shai‑Hulud 코드 공개 이후 폭증한 npm 카피캣 악성 패키지"에 대한 짧은 대답은 무엇입니까?
2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다.
먼저 검증할 핵심 포인트는 무엇인가요?
2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다. 이 악성코드는 개발자·클라우드 자격증명을 훔치고 GitHub로 데이터를 유출하며, npm 유지관리자 토큰을 발견하면 다른 패키지까지 자동으로 감염시킨다.
실무에서는 다음으로 무엇을 해야 합니까?
공격 프레임워크 공개와 ‘경쟁형 해킹’ 구조는 공급망 공격의 진입 장벽을 낮춰 오픈소스 개발 인프라 전체에 대한 위협을 크게 확대시켰다.
2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다. 이 악성코드는 개발자·클라우드 자격증명을 훔치고 GitHub로 데이터를 유출하며, npm 유지관리자 토큰을 발견하면 다른 패키지까지 자동으로 감염시킨다.
2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다.
이 악성코드는 개발자·클라우드 자격증명을 훔치고 GitHub로 데이터를 유출하며, npm 유지관리자 토큰을 발견하면 다른 패키지까지 자동으로 감염시킨다.
공격 프레임워크 공개와 ‘경쟁형 해킹’ 구조는 공급망 공격의 진입 장벽을 낮춰 오픈소스 개발 인프라 전체에 대한 위협을 크게 확대시켰다.
How did TeamPCP’s public release of the Shai-Hulud npm supply chain worm source code and its BreachForums contest lead to rapid copycat npmThe Shai‑Hulud campaign demonstrated how a single malicious package can propagate through the npm ecosystem and compromise developer infrastructure.
AI 프롬프트
Create a landscape editorial hero image for this Studio Global article: How did TeamPCP’s public release of the Shai-Hulud npm supply chain worm source code and its BreachForums contest lead to rapid copycat npm. Article summary: TeamPCP turned Shai-Hulud from a campaign-specific worm into a reusable attack kit: it published alleged source code, then paired it with a BreachForums contest that rewarded package compromises, lowering the barrier for. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "The hacking group is encouraging miscreants to use the code in supply chain attacks, promising monetary rewards. **The infamous****TeamPCP** **hacking group that besieged the open" source context "TeamPCP Ups the Game, Releases Shai-Hulud Worm's ..." Reference image 2: visual subject "Property 1=Software supply chain security 1.
openai.com
오픈소스 패키지 생태계는 기본적으로 신뢰 위에서 작동한다. 개발자들은 수천 개의 외부 패키지를 프로젝트에 설치하고, 그 대부분은 개인 유지관리자가 운영한다. npm 같은 생태계에서 이 신뢰가 흔들리면 영향 범위는 엄청나게 커질 수 있다.
2026년 5월 등장한 Shai‑Hulud 사건은 그 취약성을 그대로 보여준 사례다. 해커 그룹 TeamPCP가 공격에 사용하던 npm 공급망 웜의 소스코드를 공개했고, 동시에 이를 활용한 공격을 장려하는 콘테스트까지 열었다. 그 결과 며칠 만에 카피캣 악성 npm 패키지가 연쇄적으로 등장하기 시작했다.
공격 도구가 공개되다: Shai‑Hulud 코드 릴리스
Shai‑Hulud는 원래 npm과 PyPI 같은 오픈소스 패키지 생태계를 겨냥한 공급망 공격 캠페인에서 사용된 악성코드였다. 하지만 2026년 5월, 이 웜의 소스코드가 GitHub 저장소 형태로 공개되면서 상황이 달라졌다. 연구자들은 해당 저장소에 실행 방법과 설명 문서까지 포함되어 있었다고 보고했다.
이 공개는 사실상 공급망 공격의 설계도를 인터넷에 풀어놓은 것과 같았다. 기존에는 공격자가 직접 악성코드를 개발하거나 분석해야 했지만, 이제는 공개된 프레임워크를 그대로 가져다 수정만 해도 공격을 실행할 수 있게 된 것이다.
Studio Global AI
연구를 계속하세요
이 페이지에는 Studio Global 내에서 계속할 수 있는 소스 기반 답변이 포함되어 있습니다.
"Shai‑Hulud 코드 공개 이후 폭증한 npm 카피캣 악성 패키지"에 대한 짧은 대답은 무엇입니까?
2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다.
먼저 검증할 핵심 포인트는 무엇인가요?
2026년 5월 TeamPCP가 Shai‑Hulud npm 웜 소스코드를 공개하고 BreachForums에서 약 1,000달러 규모의 공격 콘테스트를 열자 카피캣 악성 패키지가 빠르게 등장했다. 이 악성코드는 개발자·클라우드 자격증명을 훔치고 GitHub로 데이터를 유출하며, npm 유지관리자 토큰을 발견하면 다른 패키지까지 자동으로 감염시킨다.
실무에서는 다음으로 무엇을 해야 합니까?
공격 프레임워크 공개와 ‘경쟁형 해킹’ 구조는 공급망 공격의 진입 장벽을 낮춰 오픈소스 개발 인프라 전체에 대한 위협을 크게 확대시켰다.
reversinglabs.comShai-Hulud code drop: Open season for supply chain attacks | RL Blog
securitylabs.datadoghq.comShai-Hulud Goes Open Source | Datadog Security Labs
socket.devTeamPCP and BreachForums Launch $1,000 Contest for Supply Ch...
ox.securityNew Actors Deploy Shai-Hulud Clones: TeamPCP Copycats Are Here
