답변게시됨12 소스
AI에 자료를 올려도 될까? 개인정보·회사 기밀·정부 문서 안전 가이드
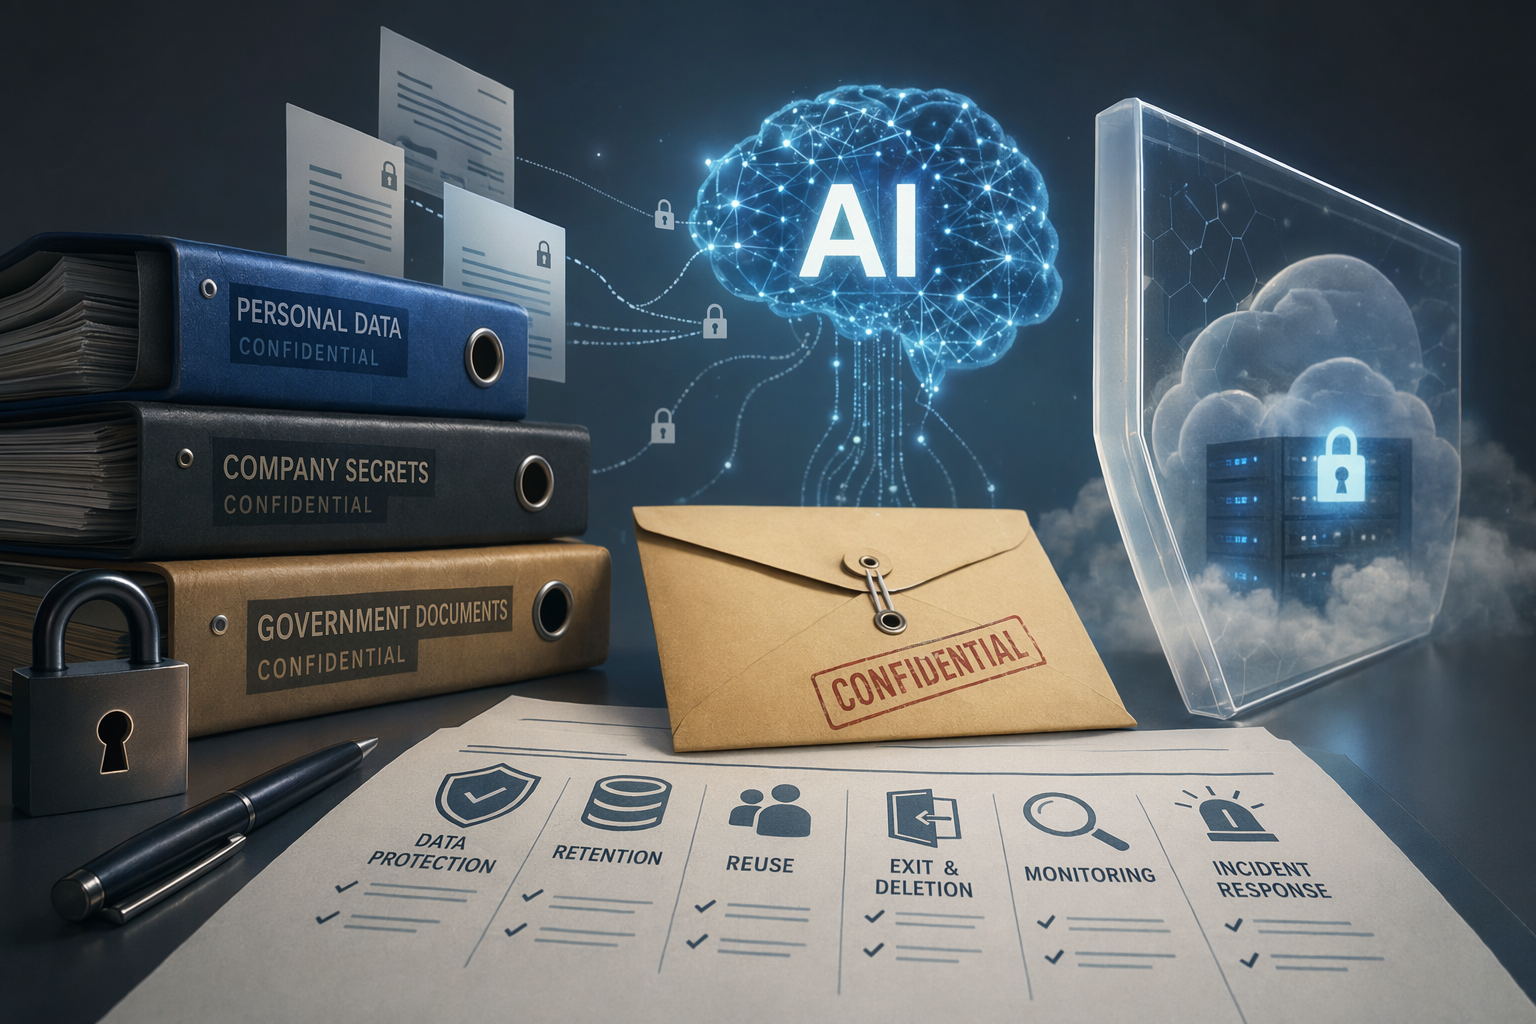
식별 가능한 개인정보, 회사 기밀, 미공개 정부 문서는 일반 공개형 AI에 원문 그대로 넣지 않는 것이 원칙입니다. 보관, 재사용, 접근권한, 제외 선택, 모니터링, 사고 대응 조건을 확인할 수 없다면 비식별화하거나 승인된 도구를 써야 합니다.[1][2] 판단 기준은 AI 브랜드가 아니라 자료 민감도, 서비스의 입력값 처리 방식, 조직 승인 여부, 문제가 생겼을 때 추적·대응 가능한지입니다.
게시자GPT-5.5로 편집GPT Image 2로 이미지 생성
연구 답변
주요 시사점
- 식별 가능한 개인정보, 회사 기밀, 미공개 정부 문서는 일반 공개형 AI에 원문 그대로 넣지 않는 것이 원칙입니다. 보관, 재사용, 접근권한, 제외 선택, 모니터링, 사고 대응 조건을 확인할 수 없다면 비식별화하거나 승인된 도구를 써야 합니다.[1][2]
- 판단 기준은 AI 브랜드가 아니라 자료 민감도, 서비스의 입력값 처리 방식, 조직 승인 여부, 문제가 생겼을 때 추적·대응 가능한지입니다.
- 정부 문서는 공개·저민감 자료와 미공개 공문, 정책 초안, 조사·집행 자료를 나눠 봐야 합니다. 공공부문 생성형 AI 사례에서도 개인 또는 민감 정보 회피가 언급됩니다.[3][11]
AI 프롬프트
openai.comCreate a landscape editorial hero image for this Studio Global article: 資料可以上傳到 AI 嗎?個資、公司機密與政府文件安全指南. Article summary: 預設不要把可識別個資、公司機密或未公開政府文件貼到一般公開型 AI;只有在資料保護、留存、再利用、退出、監控與事件回應都明確時,才考慮用受控工具處理。[1][2]. Topic tags: ai, data privacy, security, data governance, enterprise ai. Reference image context from search candidates: Reference image 1: visual subject "你公司的AI 工具,你的資料會被拿去訓練嗎?這就像把商業機密放在一個透明的信封裡。根據估計,一份有價值的商業機密,被公開可能造成數百萬到上千萬的損失。" source context "想問一下,如果是公司的隱私資料,到底該不該交由 AI 來判斷、整合、執行? 我今天跟朋友在聊,他們公司有很多機密的資料,包括客戶隱私資訊,那這些東西如果上傳到 LLM 模型會不會外洩? 坦白講,我自己是不會那麼擔心,但公司有一些規範會禁止使" Reference image 2: visual subject "第八,敏感的公司資訊。若將含有公司機密的檔案上傳至聊天機器人,可能違反僱主規定,並增加商業機密外洩的風險。 《Lifehacker》指出,用戶應假設所有輸入到" source context "AI聊天機器人潛藏隱私風險 用戶應慎防八大類個資外洩 - 科技新聞 - PChome Online 新聞" Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use
AI에 파일, 표, 계약서, 공문, 소스코드를 붙여넣기 전에는 단순히 이 AI가 안전한가만 묻지 않는 편이 좋습니다. 더 정확한 질문은 이 자료가 유출되면 누가 피해를 보는가, 서비스가 입력값을 얼마나 보관하고 다시 쓰는가, 누가 접근할 수 있는가, 우리 조직이 허용했는가, 문제가 생기면 추적하고 대응할 수 있는가입니다.
미국 국립표준기술연구소 NIST의 생성형 AI 위험관리 문서는 데이터 출처, 데이터 보호, 데이터 보관, 상업적 이용, 제외 선택, 영향평가, 사고 대응, 모니터링, 위험 기반 통제를 거버넌스 항목으로 다룹니다. 유럽데이터보호이사회 EDPB의 LLM 개인정보 문서도 대규모 언어모델 시스템의 개인정보 위험과 완화 방안을 별도 주제로 다룹니다.
여기서 말하는 일반 공개형 AI는 조직이 아직 승인하지 않았고, 입력값 보관·상업적 이용·재처리·제외 선택·접근권한·모니터링·사고 대응 조건을 확인하지 못한 클라우드 AI 도구를 뜻합니다. 모든 AI가 민감 자료를 절대 다루면 안 된다는 뜻은 아닙니다. 핵심은 원문을 넣기 전에 검증 가능한 데이터 거버넌스 답이 있어야 한다는 점입니다.
Studio Global AI
연구를 계속하세요
이 페이지에는 Studio Global 내에서 계속할 수 있는 소스 기반 답변이 포함되어 있습니다.
사람들은 또한 묻습니다.
"AI에 자료를 올려도 될까? 개인정보·회사 기밀·정부 문서 안전 가이드"에 대한 짧은 대답은 무엇입니까?
식별 가능한 개인정보, 회사 기밀, 미공개 정부 문서는 일반 공개형 AI에 원문 그대로 넣지 않는 것이 원칙입니다. 보관, 재사용, 접근권한, 제외 선택, 모니터링, 사고 대응 조건을 확인할 수 없다면 비식별화하거나 승인된 도구를 써야 합니다.[1][2]
먼저 검증할 핵심 포인트는 무엇인가요?
식별 가능한 개인정보, 회사 기밀, 미공개 정부 문서는 일반 공개형 AI에 원문 그대로 넣지 않는 것이 원칙입니다. 보관, 재사용, 접근권한, 제외 선택, 모니터링, 사고 대응 조건을 확인할 수 없다면 비식별화하거나 승인된 도구를 써야 합니다.[1][2] 판단 기준은 AI 브랜드가 아니라 자료 민감도, 서비스의 입력값 처리 방식, 조직 승인 여부, 문제가 생겼을 때 추적·대응 가능한지입니다.
실무에서는 다음으로 무엇을 해야 합니까?
정부 문서는 공개·저민감 자료와 미공개 공문, 정책 초안, 조사·집행 자료를 나눠 봐야 합니다. 공공부문 생성형 AI 사례에서도 개인 또는 민감 정보 회피가 언급됩니다.[3][11]
출처
edpb.europa.eu[PDF] AI Privacy Risks & Mitigations – Large Language Models (LLMs)
nvlpubs.nist.gov[PDF] Artificial Intelligence Risk Management Framework: Generative ...
publications.jrc.ec.europa.eu[PDF] Generative AI Outlook Report - JRC Publications Repository
europarl.europa.eu[XLS] Long list-Dig-tech Law-Making - European Parliament