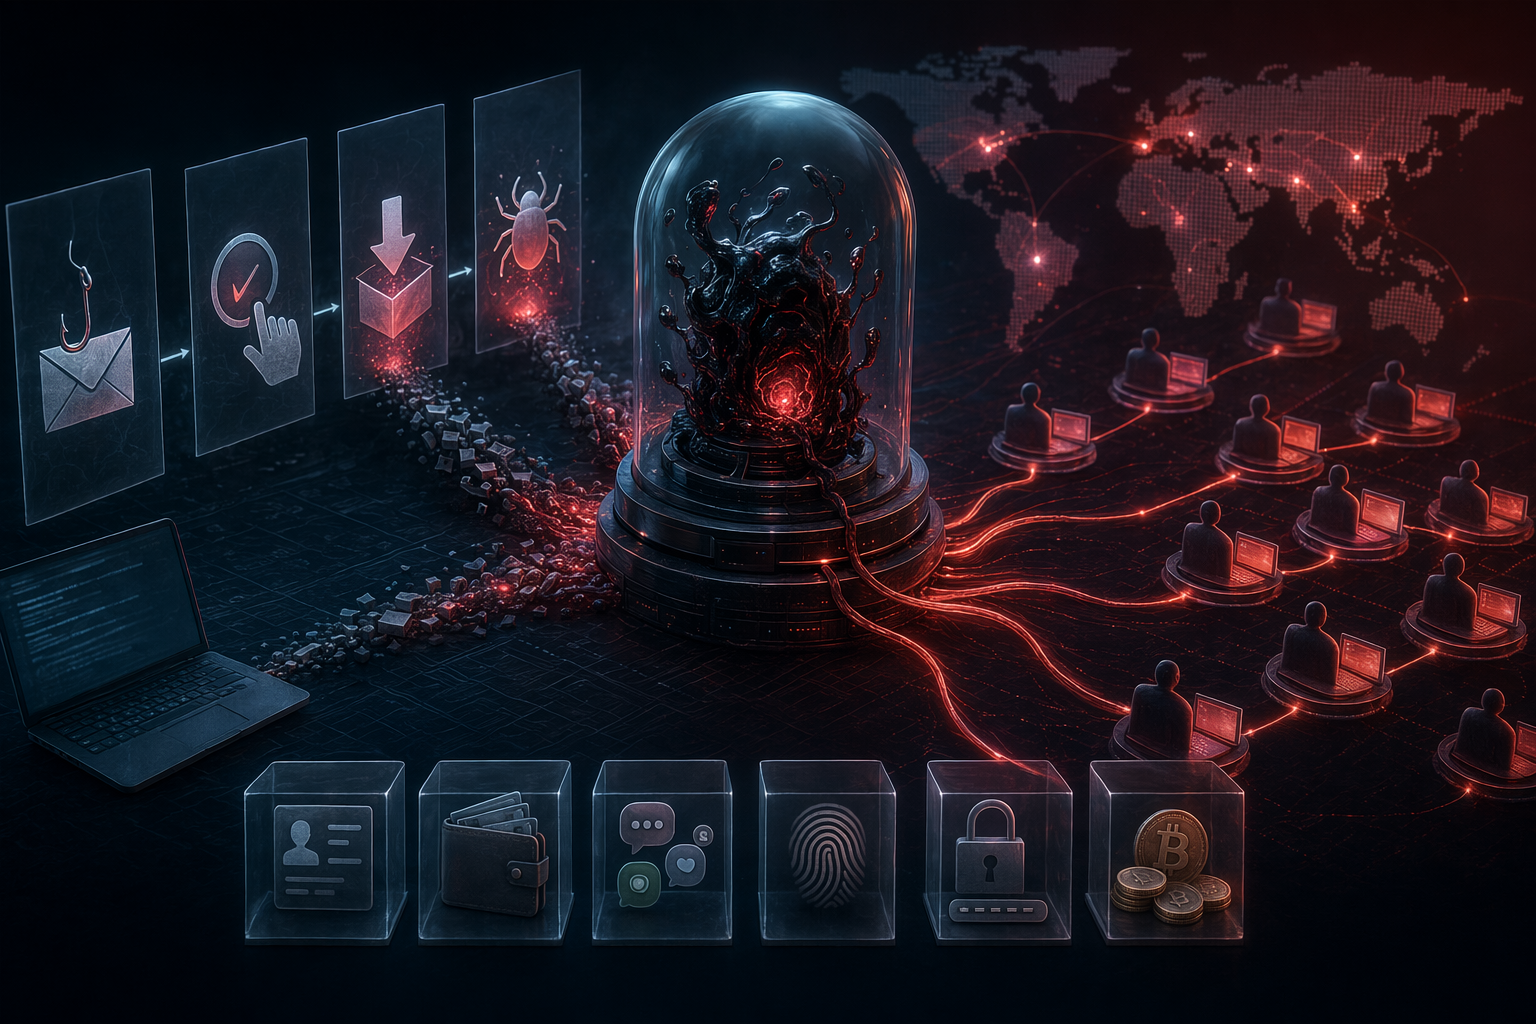
REMUSはLumma Stealer系統から派生したインフォスティーラーで、現在はMalware‑as‑a‑Serviceとして展開され、ブラウザセッションや認証トークン、パスワードマネージャーデータを狙う。 1Password、LastPass、Bitwardenなどのブラウザ拡張を標的にし、IndexedDBなどのブラウザ保存領域からデータを取得する機能が確認されている。 EtherHidingによるC2インフラやセッション・トークン窃取によりMFAを回避する可能性があり、企業のアイデンティティ侵害がより高速化している。 What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-ser Security researchers say the REMUS infostealer represents a new generation of identity‑focused malware targeting browser sessions, password managers, and authentication tokens. AI プロンプト Create a landscape editorial hero image for this Studio Global article: What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-ser. Article summary: REMUS appears to have moved from a Lumma-like successor into a commercialized, fast-evolving Malware-as-a-Service platform focused on identity theft rather than simple password scraping. The larger shift is that 2026 inf. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "Attack flow diagram displaying the Lumma Stealer affiliate using the ClickFix technique to socially engineer users to ultimately download and deploy Lumma on their device, which ex" source context "Lumma Stealer: Breaking down the delivery techniques and capabilities of a prolific infostealer | Microsoft Security Blo" Reference
openai.com インフォスティーラー(情報窃取型マルウェア)は長年、ブラウザ保存パスワードや暗号資産ウォレットを盗むツールとして知られてきました。しかし最近の世代では、単なる「パスワード窃取」から ユーザーのアイデンティティそのものを奪う攻撃 へと進化しています。
その代表例として注目されているのが REMUSインフォスティーラー です。最新の分析によると、このマルウェアはLumma系統のクレデンシャルスティーラーから発展し、現在は Malware‑as‑a‑Service(MaaS)型の攻撃プラットフォーム として機能し始めています。ブラウザセッション、認証トークン、パスワードマネージャーのデータなどを収集できるため、1台の端末感染から企業アカウント侵害へと急速に発展する可能性があります。
Lumma Stealerからの系譜
REMUSは、既存の情報窃取マルウェア Lumma Stealer と強い技術的共通点を持っています。Lummaは少なくとも2022年以降、ロシア語圏の地下フォーラムで MaaSとして販売されてきたインフォスティーラー です。
人々も尋ねます 「REMUSインフォスティーラーの進化:Lumma系マルウェアがMaaS型アイデンティティ脅威へ」の短い答えは何ですか? REMUSはLumma Stealer系統から派生したインフォスティーラーで、現在はMalware‑as‑a‑Serviceとして展開され、ブラウザセッションや認証トークン、パスワードマネージャーデータを狙う。
最初に検証する重要なポイントは何ですか? REMUSはLumma Stealer系統から派生したインフォスティーラーで、現在はMalware‑as‑a‑Serviceとして展開され、ブラウザセッションや認証トークン、パスワードマネージャーデータを狙う。 1Password、LastPass、Bitwardenなどのブラウザ拡張を標的にし、IndexedDBなどのブラウザ保存領域からデータを取得する機能が確認されている。
次の実践では何をすればいいでしょうか? EtherHidingによるC2インフラやセッション・トークン窃取によりMFAを回避する可能性があり、企業のアイデンティティ侵害がより高速化している。
REMUSはLumma Stealer系統から派生したインフォスティーラーで、現在はMalware‑as‑a‑Serviceとして展開され、ブラウザセッションや認証トークン、パスワードマネージャーデータを狙う。 1Password、LastPass、Bitwardenなどのブラウザ拡張を標的にし、IndexedDBなどのブラウザ保存領域からデータを取得する機能が確認されている。 EtherHidingによるC2インフラやセッション・トークン窃取によりMFAを回避する可能性があり、企業のアイデンティティ侵害がより高速化している。 What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-ser Security researchers say the REMUS infostealer represents a new generation of identity‑focused malware targeting browser sessions, password managers, and authentication tokens. AI プロンプト Create a landscape editorial hero image for this Studio Global article: What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-ser. Article summary: REMUS appears to have moved from a Lumma-like successor into a commercialized, fast-evolving Malware-as-a-Service platform focused on identity theft rather than simple password scraping. The larger shift is that 2026 inf. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "Attack flow diagram displaying the Lumma Stealer affiliate using the ClickFix technique to socially engineer users to ultimately download and deploy Lumma on their device, which ex" source context "Lumma Stealer: Breaking down the delivery techniques and capabilities of a prolific infostealer | Microsoft Security Blo" Reference
openai.com インフォスティーラー(情報窃取型マルウェア)は長年、ブラウザ保存パスワードや暗号資産ウォレットを盗むツールとして知られてきました。しかし最近の世代では、単なる「パスワード窃取」から ユーザーのアイデンティティそのものを奪う攻撃 へと進化しています。
その代表例として注目されているのが REMUSインフォスティーラー です。最新の分析によると、このマルウェアはLumma系統のクレデンシャルスティーラーから発展し、現在は Malware‑as‑a‑Service(MaaS)型の攻撃プラットフォーム として機能し始めています。ブラウザセッション、認証トークン、パスワードマネージャーのデータなどを収集できるため、1台の端末感染から企業アカウント侵害へと急速に発展する可能性があります。
Lumma Stealerからの系譜
REMUSは、既存の情報窃取マルウェア Lumma Stealer と強い技術的共通点を持っています。Lummaは少なくとも2022年以降、ロシア語圏の地下フォーラムで MaaSとして販売されてきたインフォスティーラー です。
人々も尋ねます 「REMUSインフォスティーラーの進化:Lumma系マルウェアがMaaS型アイデンティティ脅威へ」の短い答えは何ですか? REMUSはLumma Stealer系統から派生したインフォスティーラーで、現在はMalware‑as‑a‑Serviceとして展開され、ブラウザセッションや認証トークン、パスワードマネージャーデータを狙う。
最初に検証する重要なポイントは何ですか? REMUSはLumma Stealer系統から派生したインフォスティーラーで、現在はMalware‑as‑a‑Serviceとして展開され、ブラウザセッションや認証トークン、パスワードマネージャーデータを狙う。 1Password、LastPass、Bitwardenなどのブラウザ拡張を標的にし、IndexedDBなどのブラウザ保存領域からデータを取得する機能が確認されている。
次の実践では何をすればいいでしょうか? EtherHidingによるC2インフラやセッション・トークン窃取によりMFAを回避する可能性があり、企業のアイデンティティ侵害がより高速化している。
研究者による分析では、REMUSのコードや挙動には以下のようなLumma由来の特徴が見られます。
文字列難読化
仮想マシン検出(Anti‑VM)
解析回避のための各種エバージョン技術
REMUSは単純にLummaを置き換える存在ではなく、同じエコシステムから派生した進化型またはフォーク と考えられており、現在も両者が並行して観測されています。
MaaS化で広がる攻撃規模 REMUSの特徴的なポイントは、個別のマルウェアではなく サービス型マルウェアとして運用されている点 です。
地下フォーラムの分析では、2026年前半だけでこのエコシステムに関連する投稿が100件以上確認されています。これは複数の攻撃者が同じツールを利用してキャンペーンを実行していることを示しています。
このモデルでは、開発者はマルウェアを提供し、利用者(攻撃者)が配布や攻撃を担当します。その結果、感染拡大のスピードと規模が大幅に拡大します。
パスワードマネージャー拡張を標的に 特に懸念されているのが パスワードマネージャーのブラウザ拡張機能 を狙う機能です。
報告によると、REMUSは以下のツールに関連する拡張機能データを収集できる可能性があります。
1Password
LastPass
Bitwarden
マルウェアはブラウザの保存領域(例:IndexedDB )からデータを取得するとされ、そこには拡張機能が保持する暗号化されたボルトデータや動作情報が含まれる可能性があります。
パスワードマネージャー自体は強力な暗号化設計を持つため、必ずしもすぐにボルトの中身が解読されるわけではありません。しかし、次のような情報が攻撃の足がかりになる可能性があります。
また、パスワードマネージャーには以下のような重要アカウントが集中していることが多いため、価値の高い標的になります。
SaaSサービス
企業管理者アカウント
VPN
開発インフラ
個人アカウント
つまり、1台の端末感染で多数の認証情報が連鎖的に危険にさらされる 可能性があります。
MFAを回避するセッション・トークン窃取 REMUSのもう一つの大きな進化は セッションや認証トークンの窃取 です。
最近のインフォスティーラーはログイン情報だけでなく、次のような「ログイン済み状態」を直接取得します。
ブラウザCookie
認証トークン
アクティブセッション
これらは既に認証済みの状態を表すため、攻撃者はそれを再利用することで 新しいログインを行わずにサービスへアクセスできる 場合があります。結果として、多くのケースで 多要素認証(MFA)を実質的に回避できる と指摘されています。
EtherHidingによるインフラ隠蔽 REMUSは通信インフラにも新しい手法を取り入れています。
研究者によると、このマルウェアは EtherHiding と呼ばれる技術を使用しています。これは EthereumのスマートコントラクトにC2設定情報を保存する方法 です。
従来のマルウェアは固定ドメインやサーバーを使用していましたが、ブロックチェーン上のデータを利用することで次の利点が生まれます。
インフラの削除が困難
テイクダウン対策の強化
C2情報の分散化
このため、防御側にとって追跡や遮断が難しくなります。
Gremlin Stealerの進化との違い インフォスティーラーの進化はREMUSだけではありません。
Gremlin stealer の新しい亜種では、別の方向の進化が確認されています。
Unit 42の研究によると、最近のGremlinは次のような特徴を持つようになりました。
モジュール型マルウェアへ進化
解析回避の強化
仮想化された命令実行(instruction virtualization)
具体的には、パッキングツールがマルウェアコードを 独自のバイトコードに変換し、専用の仮想マシン上で実行する 仕組みが使われており、リバースエンジニアリングを難しくしています。
REMUS :アイデンティティ窃取の拡大(セッション乗っ取り・パスワードマネージャー・MaaS)Gremlin :ステルス性とモジュール化(解析回避と拡張性) 方向は違いますが、どちらも インフォスティーラーが急速に高度化していること を示しています。
攻撃の焦点は「パスワード」から「アイデンティティ」へ こうしたマルウェアの登場は、攻撃者の優先目標が変わってきていることを示しています。
現代のインフォスティーラーは、単なるパスワードではなく次のような 認証環境全体 を狙います。
セッション
認証トークン
保存された資格情報
アイデンティティ基盤データ
その規模も非常に大きく、ある分析では 2025年だけで約18億件の認証情報がインフォスティーラーによって収集された と推定されています。
企業セキュリティへの意味 REMUSの進化は、企業防御の前提を変えつつあります。
端末侵害=アイデンティティ侵害になり得る MFAだけでは不十分 (セッション再利用が可能)パスワードマネージャーは高価値ターゲット そのため、企業では次のような対策が重要になります。
セッション失効(session revocation)
デバイス信頼性チェック
EDR/XDRによる端末監視
異常認証の監視
まとめ REMUSは、Lumma系インフォスティーラーから進化し アイデンティティ窃取を中心としたMaaS型マルウェア へと発展しました。
セッション乗っ取り、パスワードマネージャー標的化、EtherHidingインフラなどの組み合わせにより、感染から企業アカウント侵害までの時間が大幅に短縮されています。
Gremlinなど他のインフォスティーラーの進化と合わせて見ると、トレンドは明確です。攻撃者はもはや「パスワード」を盗んでいるのではなく、認証済みアクセスそのもの を奪おうとしているのです。
radiocsirt.com RadioCSIRT English Edition – Remus: Unmasking the 64-bit variant ... 研究者による分析では、REMUSのコードや挙動には以下のようなLumma由来の特徴が見られます。
文字列難読化
仮想マシン検出(Anti‑VM)
解析回避のための各種エバージョン技術
REMUSは単純にLummaを置き換える存在ではなく、同じエコシステムから派生した進化型またはフォーク と考えられており、現在も両者が並行して観測されています。
MaaS化で広がる攻撃規模 REMUSの特徴的なポイントは、個別のマルウェアではなく サービス型マルウェアとして運用されている点 です。
地下フォーラムの分析では、2026年前半だけでこのエコシステムに関連する投稿が100件以上確認されています。これは複数の攻撃者が同じツールを利用してキャンペーンを実行していることを示しています。
このモデルでは、開発者はマルウェアを提供し、利用者(攻撃者)が配布や攻撃を担当します。その結果、感染拡大のスピードと規模が大幅に拡大します。
パスワードマネージャー拡張を標的に 特に懸念されているのが パスワードマネージャーのブラウザ拡張機能 を狙う機能です。
報告によると、REMUSは以下のツールに関連する拡張機能データを収集できる可能性があります。
1Password
LastPass
Bitwarden
マルウェアはブラウザの保存領域(例:IndexedDB )からデータを取得するとされ、そこには拡張機能が保持する暗号化されたボルトデータや動作情報が含まれる可能性があります。
パスワードマネージャー自体は強力な暗号化設計を持つため、必ずしもすぐにボルトの中身が解読されるわけではありません。しかし、次のような情報が攻撃の足がかりになる可能性があります。
また、パスワードマネージャーには以下のような重要アカウントが集中していることが多いため、価値の高い標的になります。
SaaSサービス
企業管理者アカウント
VPN
開発インフラ
個人アカウント
つまり、1台の端末感染で多数の認証情報が連鎖的に危険にさらされる 可能性があります。
MFAを回避するセッション・トークン窃取 REMUSのもう一つの大きな進化は セッションや認証トークンの窃取 です。
最近のインフォスティーラーはログイン情報だけでなく、次のような「ログイン済み状態」を直接取得します。
ブラウザCookie
認証トークン
アクティブセッション
これらは既に認証済みの状態を表すため、攻撃者はそれを再利用することで 新しいログインを行わずにサービスへアクセスできる 場合があります。結果として、多くのケースで 多要素認証(MFA)を実質的に回避できる と指摘されています。
EtherHidingによるインフラ隠蔽 REMUSは通信インフラにも新しい手法を取り入れています。
研究者によると、このマルウェアは EtherHiding と呼ばれる技術を使用しています。これは EthereumのスマートコントラクトにC2設定情報を保存する方法 です。
従来のマルウェアは固定ドメインやサーバーを使用していましたが、ブロックチェーン上のデータを利用することで次の利点が生まれます。
インフラの削除が困難
テイクダウン対策の強化
C2情報の分散化
このため、防御側にとって追跡や遮断が難しくなります。
Gremlin Stealerの進化との違い インフォスティーラーの進化はREMUSだけではありません。
Gremlin stealer の新しい亜種では、別の方向の進化が確認されています。
Unit 42の研究によると、最近のGremlinは次のような特徴を持つようになりました。
モジュール型マルウェアへ進化
解析回避の強化
仮想化された命令実行(instruction virtualization)
具体的には、パッキングツールがマルウェアコードを 独自のバイトコードに変換し、専用の仮想マシン上で実行する 仕組みが使われており、リバースエンジニアリングを難しくしています。
REMUS :アイデンティティ窃取の拡大(セッション乗っ取り・パスワードマネージャー・MaaS)Gremlin :ステルス性とモジュール化(解析回避と拡張性) 方向は違いますが、どちらも インフォスティーラーが急速に高度化していること を示しています。
攻撃の焦点は「パスワード」から「アイデンティティ」へ こうしたマルウェアの登場は、攻撃者の優先目標が変わってきていることを示しています。
現代のインフォスティーラーは、単なるパスワードではなく次のような 認証環境全体 を狙います。
セッション
認証トークン
保存された資格情報
アイデンティティ基盤データ
その規模も非常に大きく、ある分析では 2025年だけで約18億件の認証情報がインフォスティーラーによって収集された と推定されています。
企業セキュリティへの意味 REMUSの進化は、企業防御の前提を変えつつあります。
端末侵害=アイデンティティ侵害になり得る MFAだけでは不十分 (セッション再利用が可能)パスワードマネージャーは高価値ターゲット そのため、企業では次のような対策が重要になります。
セッション失効(session revocation)
デバイス信頼性チェック
EDR/XDRによる端末監視
異常認証の監視
まとめ REMUSは、Lumma系インフォスティーラーから進化し アイデンティティ窃取を中心としたMaaS型マルウェア へと発展しました。
セッション乗っ取り、パスワードマネージャー標的化、EtherHidingインフラなどの組み合わせにより、感染から企業アカウント侵害までの時間が大幅に短縮されています。
Gremlinなど他のインフォスティーラーの進化と合わせて見ると、トレンドは明確です。攻撃者はもはや「パスワード」を盗んでいるのではなく、認証済みアクセスそのもの を奪おうとしているのです。
radiocsirt.com RadioCSIRT English Edition – Remus: Unmasking the 64-bit variant ...