答え公開済み12 ソース
ChatGPTに入れてよいデータ・入れてはいけないデータ
公開情報、合成データ、本当に匿名化されたデータは比較的扱いやすい一方、顧客・患者・従業員データ、契約・財務・認証情報は未確認のConsumer向けAIに入れないのが原則です。 OpenAIは、プロンプトやアップロード内容に個人データが含まれ得ると説明しています。ChatGPTのデータ設定は主に、会話をモデル改善に使うかどうかを管理するものです。[5][9] ChatGPT Business、Enterprise、Edu、Healthcare、APIについて、OpenAIはBusinessデータを標準では学習に使わないと説明しています。ただし、社内承認や契約・保存期間の確認は別途必要です。[7]
公開者GPT-5.5 で編集GPT Image 2 で画像を生成
研究の答え
重要なポイント
- 公開情報、合成データ、本当に匿名化されたデータは比較的扱いやすい一方、顧客・患者・従業員データ、契約・財務・認証情報は未確認のConsumer向けAIに入れないのが原則です。
- OpenAIは、プロンプトやアップロード内容に個人データが含まれ得ると説明しています。ChatGPTのデータ設定は主に、会話をモデル改善に使うかどうかを管理するものです。[5][9]
- ChatGPT Business、Enterprise、Edu、Healthcare、APIについて、OpenAIはBusinessデータを標準では学習に使わないと説明しています。ただし、社内承認や契約・保存期間の確認は別途必要です。[7]
AI プロンプト
openai.comCreate a landscape editorial hero image for this Studio Global article: ChatGPT-Datenschutz: Welche Daten darfst du in KI-Tools eingeben?. Article summary: Gib in öffentliche KI Tools nur Daten ein, die du auch einem externen Cloud Dienst anvertrauen würdest: öffentliche, synthetische oder wirklich anonymisierte Inhalte.. Topic tags: chatgpt, openai, privacy, data protection, gdpr. Reference image context from search candidates: Reference image 1: visual subject "Embivalent" source context "Welche Daten darf / sollte ich bei welcher KI (nicht) eingeben?" Reference image 2: visual subject "Dominik Freinhofer" source context "Welche Daten darf / sollte ich bei welcher KI (nicht) eingeben?" Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, a
まず覚えておきたいのは、ChatGPTや他の生成AIツールを「自分のPC内のメモ帳」ではなく、外部クラウドサービスとして扱うことです。
公開されている情報、自分で作った架空の例、本当に匿名化されたデータなら、比較的リスクは小さくなります。一方で、個人を特定できる情報、ログインやアクセスにつながる情報、契約上の秘密、営業秘密、未公開の事業情報は、確認していないConsumer向けツールにそのまま貼り付けるべきではありません。
理由はシンプルです。OpenAIのプライバシーポリシーは、ユーザーがサービスに入力するContentに含まれる個人データを収集し得ると説明しており、その例としてプロンプトや、ファイル・画像・音声・動画などのアップロードを挙げています。 つまり「学習に使われるか」だけでなく、「そのツールが、その目的で、そのデータを処理してよいのか」まで確認する必要があります。
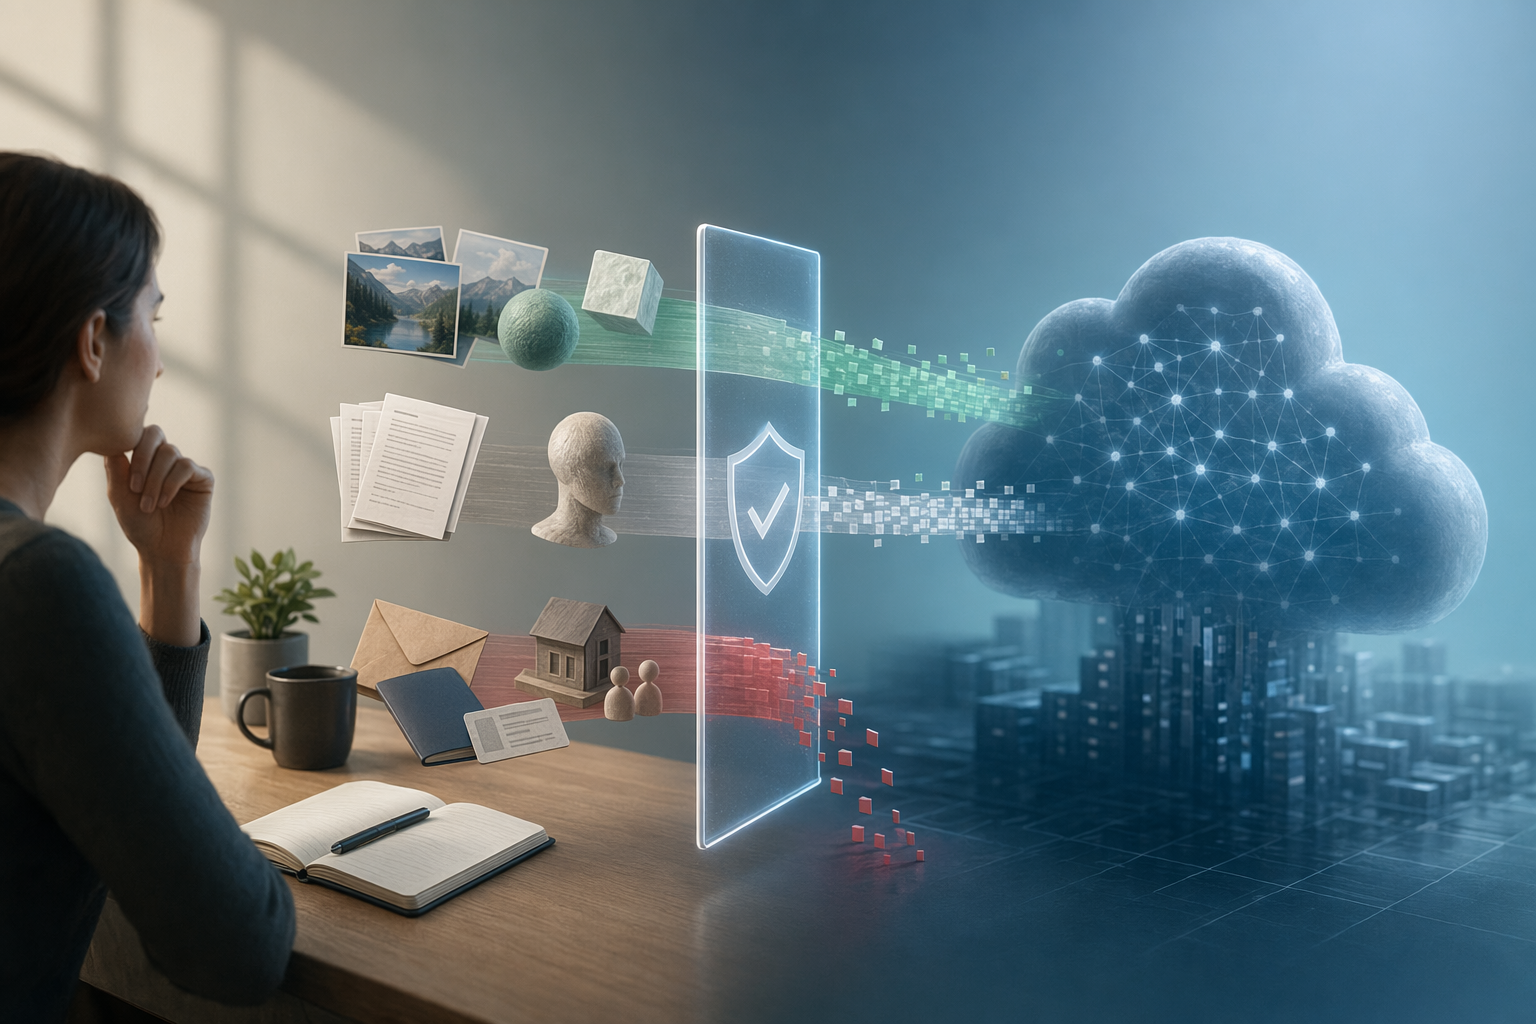
迷ったらこの3色で判断する
| 区分 | 例 | 使い方の目安 |
|---|---|---|
| 緑:原則使いやすい | 公開情報、一般的な質問、自作の架空例、ダミーデータ、合成データ、本人や組織を再識別できない形で本当に匿名化した抜粋 | 個人情報、機密情報、権利保護された情報が含まれていない限り、比較的扱いやすい。 |
| 黄:条件付き | 秘密を含まない社内文書、識別子を外したサポート事例、シークレットを含まないコード、氏名・ID・連絡先を削除した表 | データ最小化を行い、承認済みツールを使い、学習利用・保存期間・アクセス権限の設定を確認したうえで使う。 |
| 赤:入れない | パスワード、APIキー、トークン、認証情報、本人確認書類、口座・税務情報、健康・患者データ、顧客・従業員の完全な一覧、秘密保持対象の契約書、M&A資料、未公表の財務数値、シークレットや中核IPを含むソースコード | 未確認のConsumer向けAIツールにはコピーしない。必要な場合は、承認済みのBusiness、Enterprise、API環境などで、社内の確認を経て処理する。 |
この表は法律助言ではなく、実務上の安全フィルターです。ある情報が個人、顧客、従業員、患者、契約、社内システムを特定しやすいほど、判断は保守的にすべきです。
Consumer版ChatGPTで特に注意すべきこと
Consumer向けのChatGPTでの会話は、手元だけに残るメモではありません。OpenAIは、User Contentに個人データが含まれる場合があるとし、プロンプトやアップロードを例に挙げています。
Studio Global AI
研究を続けてください
このページにはソースに裏付けされた回答が含まれており、Studio Global 内で続行できます。
人々も尋ねます
「ChatGPTに入れてよいデータ・入れてはいけないデータ」の短い答えは何ですか?
公開情報、合成データ、本当に匿名化されたデータは比較的扱いやすい一方、顧客・患者・従業員データ、契約・財務・認証情報は未確認のConsumer向けAIに入れないのが原則です。
最初に検証する重要なポイントは何ですか?
公開情報、合成データ、本当に匿名化されたデータは比較的扱いやすい一方、顧客・患者・従業員データ、契約・財務・認証情報は未確認のConsumer向けAIに入れないのが原則です。 OpenAIは、プロンプトやアップロード内容に個人データが含まれ得ると説明しています。ChatGPTのデータ設定は主に、会話をモデル改善に使うかどうかを管理するものです。[5][9]
次の実践では何をすればいいでしょうか?
ChatGPT Business、Enterprise、Edu、Healthcare、APIについて、OpenAIはBusinessデータを標準では学習に使わないと説明しています。ただし、社内承認や契約・保存期間の確認は別途必要です。[7]