答え公開済み21 ソース
なぜ欧州の防衛企業2社の前に「葬儀用リース」が置かれたのか
リトアニアのRSI EuropeとチェコのCzechoslovak Groupの前に、幹部の黒い喪章付き写真と葬儀用リースがほぼ同時に置かれ、当局は組織的な威嚇行為の可能性を調べている。[5][7][13] RSI Europeのトマス・ミラシャウスカスCEOは脅迫的な行為だと受け止めつつ、ウクライナ支援に関わる事業を続ける姿勢を示した。[7] リトアニア警察はリースを運んだ疑いのあるウクライナ国籍者を拘束。ベラルーシ国籍者の指示を受けた可能性が捜査されているが、国家関与の確証はまだない。[9][27]
公開者GPT-5.6 Luna で編集GPT Image 1.5 で画像を生成
研究の答え
重要なポイント
- リトアニアのRSI EuropeとチェコのCzechoslovak Groupの前に、幹部の黒い喪章付き写真と葬儀用リースがほぼ同時に置かれ、当局は組織的な威嚇行為の可能性を調べている。[5][7][13]
- RSI Europeのトマス・ミラシャウスカスCEOは脅迫的な行為だと受け止めつつ、ウクライナ支援に関わる事業を続ける姿勢を示した。[7]
- リトアニア警察はリースを運んだ疑いのあるウクライナ国籍者を拘束。ベラルーシ国籍者の指示を受けた可能性が捜査されているが、国家関与の確証はまだない。[9][27]
- 事件は、サイバー攻撃や破壊工作、監視、偽情報を組み合わせた欧州へのハイブリッド圧力の一環かどうかという、より広い安全保障上の懸念の中で捜査されている。[1][2][7][10]
AI プロンプト
openai.comCreate a landscape editorial hero image for this Studio Global article: What happened when funeral wreaths and black-ribbon portraits of executives were placed almost simultaneously outside Lithuania’s RSI Europe. Article summary: The paired wreath displays appear to have been a symbolic death threat aimed at two European arms suppliers to Ukraine: RSI Europe in Vilnius and Czechoslovak Group in Czechia. Lithuanian officials suspect a coordinated . Topic tags: general, news, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts w
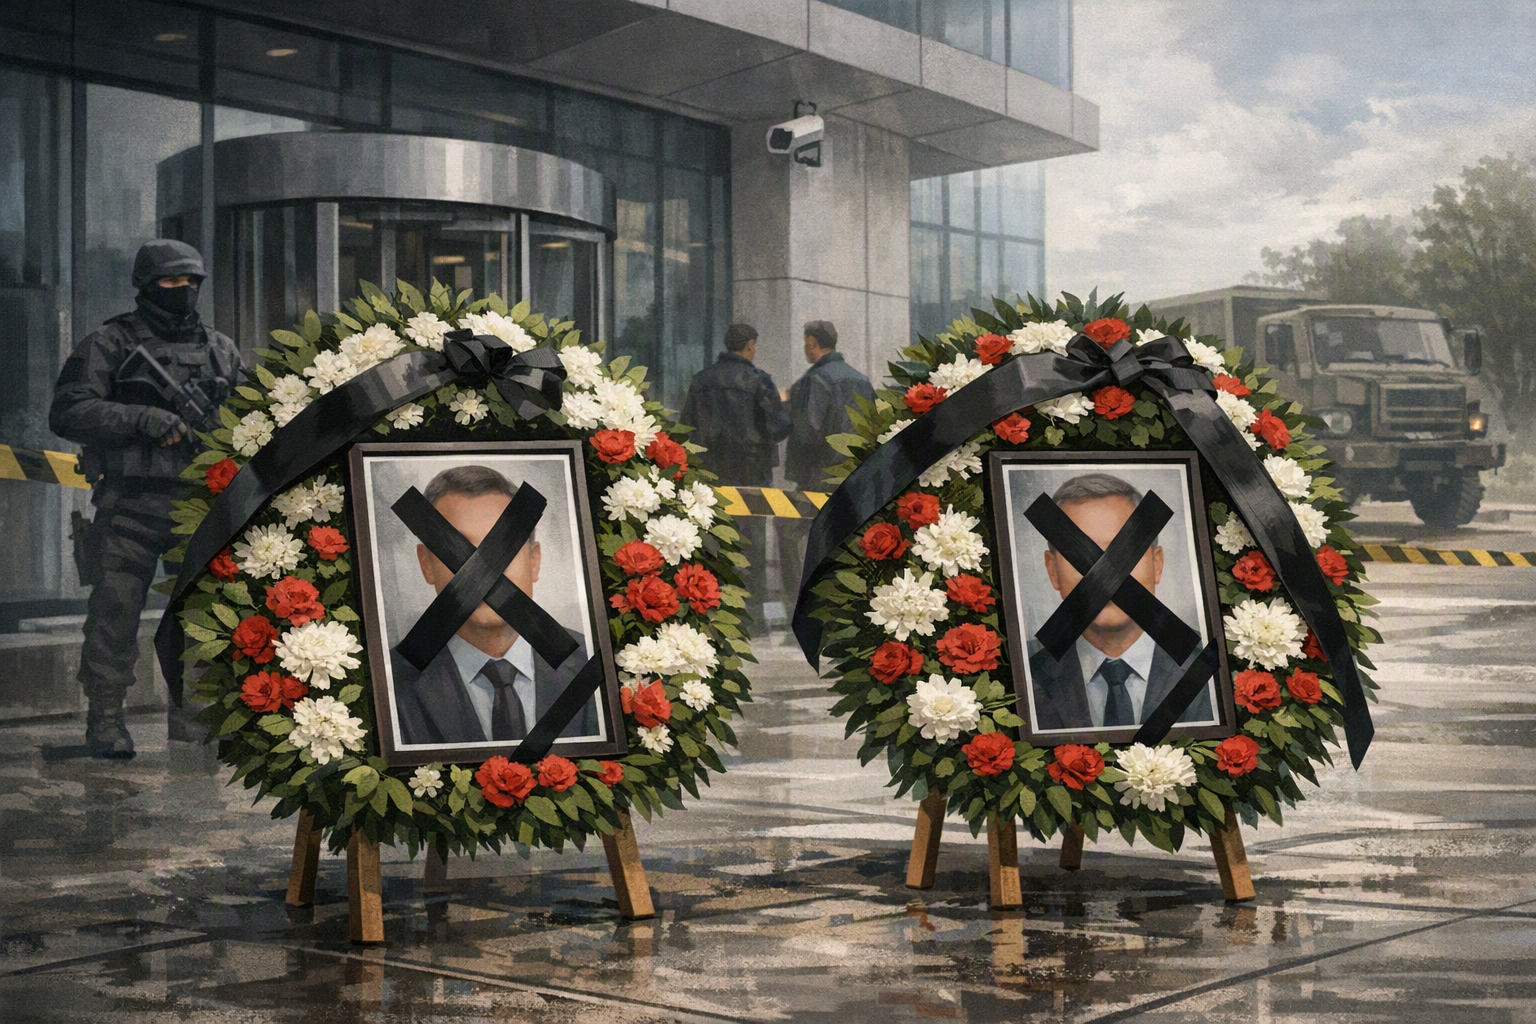
リトアニアの首都ビリニュスにある防衛テクノロジー企業RSI Europeと、チェコの防衛企業グループCzechoslovak Group(CSG)の前に、葬儀を連想させるリースと、幹部の黒い喪章付き写真がほぼ同時に置かれた。
生存している人物を、死者を悼む場面のように演出したことから、経営陣への死の脅迫、あるいはウクライナへの軍事支援に関わる企業を萎縮させるための心理的威嚇とみられている。リトアニアとチェコの当局は両事件の関連性を調べているが、最終的な指示者や国家関与は公的に確定していない。5
7
何が起きたのか
ビリニュスのRSI Europe施設の外では、複数の葬儀用リースと、トマス・ミラシャウスカスCEOの写真が確認された。写真には黒い喪章が付けられていた。ミラシャウスカス氏は健在で、今回の演出を威嚇行為だと説明した。3
5
13
ほぼ同じ時期に、チェコのCSGでも似た形式のリースと幹部の写真が見つかった。場所と手口が国境をまたいで類似していたため、捜査当局は単独の模倣行為ではなく、両事件が連動している可能性を含めて調べている。5
13
両社はいずれも、ロシアによる侵攻を受けるウクライナへの軍事支援と関係がある。RSI Europeは無人システムやドローン技術を開発し、CSGは軍事装備や弾薬の生産で知られる企業グループだ。4
7
ミラシャウスカスCEOの反応
ミラシャウスカス氏は、今回の威嚇によってRSI Europeがウクライナ支援から撤退する考えを示していない。報道によれば、同社は事業を継続する方針で、これまでもサイバー攻撃を含む敵対的な関心にさらされてきたという。同氏は、同社の生産活動が標的として特定されたとの認識も示している。7
今回の行為が与える影響は、単に企業の建物の前に物を置いたという点にとどまらない。生存する経営者の写真を死と結び付け、企業とその従業員に直接的な恐怖を与える、公開性と個人性を備えたメッセージだったからだ。実際の目的や脅迫罪などに当たるかどうかは、今後の捜査で判断されることになる。
拘束された容疑者について分かっていること
リトアニア警察は、ビリニュスの現場にリースを届けた疑いでウクライナ国籍者を拘束した。捜査当局は、この人物がベラルーシ国籍者の指示を受けて動いた可能性を調べていると報じられている。9
ただし、これは現段階の捜査上の手掛かりであり、ベラルーシ政府の関与や、ロシア情報機関による指示を証明するものではない。容疑者の具体的な役割、指示を出した人物、資金の流れ、さらにリトアニアとチェコで起きた事件の関係は、いずれも調査中だ。
過去の脅迫を受けて企業や施設の監視が強化されていたことが、警察による容疑者の特定・拘束につながったとも伝えられている。一方、公開情報だけでは、どのような監視手法が使われたのか、証拠がどのようにつながっているのか、容疑者が全体の中でどの位置にいたのかまでは判断できない。したがって、現時点で指示系統について断定する根拠は不足している。
なぜロシア関連の挑発行為が疑われるのか
リトアニア当局が今回の事件をロシアと関連する可能性のある挑発行為として捉えている背景には、ウクライナを支援する欧州諸国を狙ったとされる過去のハイブリッド活動がある。
リトアニア当局は、2024年にウクライナ軍へ軍事技術を提供していた施設で起きた放火未遂について、ロシア軍参謀本部情報総局(GRU)が orchestrate したものだと発表した。また、GRUとの関係が指摘された別の事件についても、リトアニア当局は捜査・訴追を進めている。17
18
こうした事例は現在の懸念を理解するうえでの背景にはなる。しかし、それだけで今回のリース事件をロシアが指示したと証明することはできない。公に確認されている事実から導ける最も慎重な結論は、ウクライナ支援企業を狙った、組織的な可能性のある威嚇行為だということだ。
当局は、実行者や背後の組織、資金提供の有無、両国の事件がどのように結び付くのかを調べている。さらに、行為が脅迫や強要、その他の犯罪に該当するかどうかも捜査の焦点になっている。5
13
より広い「複合的圧力」の一部なのか
RSI Europeが過去にサイバー攻撃や敵対的な接触を受けたとされることから、ウクライナに装備を供給する防衛企業は、一度きりの脅迫ではなく、複数の手段を組み合わせた圧力に備える必要があるとの懸念が出ている。想定される手段には、サイバー侵入、物理的な監視、幹部への威嚇、破壊工作の試み、偽情報の拡散などがある。7
10
バルト3国と周辺国では、重要インフラへの挑発行為に対する警戒も高まっている。ポーランド、リトアニア、ラトビア、エストニアは、ダム、発電所、天然ガス関連施設などの警備を強化している。ロシアが鹵獲したウクライナ製ドローンを使い、ウクライナ側の攻撃に見せかける「偽旗作戦」を行う可能性があるとの情報評価が背景にある。1
2
ただし、これらのインフラ警戒情報は、今回のリース事件や将来の攻撃が一つの確定した計画に含まれることを示す証拠ではない。リトアニアの国防相は、差し迫った攻撃を直接示す兆候はないとしている。2
欧州の防衛企業に突き付けられた課題
今回の事件が示すのは、象徴的な威嚇であっても、通常のセキュリティー事案と同じように組織的な対応が必要になるということだ。企業には、現場の映像や物証の保存、速やかな通報、施設への立ち入り管理の見直し、幹部や従業員の安全確保が求められる。
また、サイバーセキュリティー部門と物理的な警備部門を別々に動かすのではなく、関連する兆候を一つの事案として共有することも重要だ。似た事件が複数国で起きた場合には、国境を越えた情報共有が捜査と予防の鍵になる。
同時に、当局や企業が発信する際には、「確認された事実」「捜査上の疑い」「まだ分かっていない点」を明確に区別しなければならない。現時点で裏付けられているのは、リトアニアとチェコのウクライナ支援企業が、死を象徴する演出による威嚇の対象になったということだ。誰が最終的に指示したのかについては、なお捜査の結論を待つ必要がある。
Studio Global AI
研究を続けてください
このページにはソースに裏付けされた回答が含まれており、Studio Global 内で続行できます。
人々も尋ねます
「なぜ欧州の防衛企業2社の前に「葬儀用リース」が置かれたのか」の短い答えは何ですか?
リトアニアのRSI EuropeとチェコのCzechoslovak Groupの前に、幹部の黒い喪章付き写真と葬儀用リースがほぼ同時に置かれ、当局は組織的な威嚇行為の可能性を調べている。[5][7][13]
最初に検証する重要なポイントは何ですか?
リトアニアのRSI EuropeとチェコのCzechoslovak Groupの前に、幹部の黒い喪章付き写真と葬儀用リースがほぼ同時に置かれ、当局は組織的な威嚇行為の可能性を調べている。[5][7][13] RSI Europeのトマス・ミラシャウスカスCEOは脅迫的な行為だと受け止めつつ、ウクライナ支援に関わる事業を続ける姿勢を示した。[7]
次の実践では何をすればいいでしょうか?
リトアニア警察はリースを運んだ疑いのあるウクライナ国籍者を拘束。ベラルーシ国籍者の指示を受けた可能性が捜査されているが、国家関与の確証はまだない。[9][27]
情報源
ua.newsIn Lithuania and the Czech Republic, wreaths bearing ...
english.nv.uaMourning wreaths placed at arms firms supplying Ukraine across EU
newsukraine.rbc.uaEU defense firms targeted with funeral wreaths, Lithuania ...
euromaidanpress.comSomeone placed funeral wreaths near defense companies in Lithuania and Czechia