攻撃者はF5 BIG‑IP APMのRCE脆弱性を悪用して初期侵入し、その後Linuxカーネルの権限昇格バグ(Copy Fail、Dirty Frag)でroot権限を取得するケースが報告されている。 Copy FailとDirty Fragは単体ではリモート攻撃できないが、侵入後に利用されると低権限アクセスを完全なシステム制御へと拡大できる。 防御にはBIG‑IPとLinuxカーネルの迅速なパッチ適用、エッジ機器のシェルアクセス制限、危険なカーネルモジュールの無効化、コンテナのハードニング、侵害後の挙動監視が重要。 How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202 Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems. AI プロンプト Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com 企業ネットワークへの侵入手口は近年、大きく変化している。攻撃者はまずインターネットに公開されたエッジ機器 を突破し、その内部OSの脆弱性を使って権限を拡大し、最終的に社内システムへ横展開する多段攻撃を行うケースが増えている。
最近の調査では、**F5 BIG‑IP Access Policy Manager(APM)**を侵害した後、Linuxカーネルの権限昇格バグを連鎖させてroot権限を取得し、企業ネットワーク内部へ侵入する手口が確認されている。
この流れは、境界機器の侵害→権限昇格→社内横展開という典型的な侵入チェーンを示している。
ステップ1:F5 BIG‑IP APMを狙った初期侵入
多くの企業では、VPNや認証ゲートウェイとしてF5 BIG‑IP APM をインターネットに直接公開している。これは利便性が高い一方、攻撃者にとって魅力的な侵入口にもなる。
特に問題視されているのが CVE‑2025‑53521 という重大な脆弱性だ。APMのアクセスポリシーが仮想サーバーに設定されている場合、特定の悪意あるトラフィックにより認証なしでリモートコード実行(RCE)が可能になる 。
この脆弱性は実際の攻撃で利用されており、脆弱性監視リストにも追加されている。
人々も尋ねます 「F5 BIG‑IPの侵害からLinux権限昇格へ:企業ネットワーク侵入の多段攻撃チェーン」の短い答えは何ですか? 攻撃者はF5 BIG‑IP APMのRCE脆弱性を悪用して初期侵入し、その後Linuxカーネルの権限昇格バグ(Copy Fail、Dirty Frag)でroot権限を取得するケースが報告されている。
最初に検証する重要なポイントは何ですか? 攻撃者はF5 BIG‑IP APMのRCE脆弱性を悪用して初期侵入し、その後Linuxカーネルの権限昇格バグ(Copy Fail、Dirty Frag)でroot権限を取得するケースが報告されている。 Copy FailとDirty Fragは単体ではリモート攻撃できないが、侵入後に利用されると低権限アクセスを完全なシステム制御へと拡大できる。
次の実践では何をすればいいでしょうか? 防御にはBIG‑IPとLinuxカーネルの迅速なパッチ適用、エッジ機器のシェルアクセス制限、危険なカーネルモジュールの無効化、コンテナのハードニング、侵害後の挙動監視が重要。
攻撃者はF5 BIG‑IP APMのRCE脆弱性を悪用して初期侵入し、その後Linuxカーネルの権限昇格バグ(Copy Fail、Dirty Frag)でroot権限を取得するケースが報告されている。 Copy FailとDirty Fragは単体ではリモート攻撃できないが、侵入後に利用されると低権限アクセスを完全なシステム制御へと拡大できる。 防御にはBIG‑IPとLinuxカーネルの迅速なパッチ適用、エッジ機器のシェルアクセス制限、危険なカーネルモジュールの無効化、コンテナのハードニング、侵害後の挙動監視が重要。 How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202 Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems. AI プロンプト Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com 企業ネットワークへの侵入手口は近年、大きく変化している。攻撃者はまずインターネットに公開されたエッジ機器 を突破し、その内部OSの脆弱性を使って権限を拡大し、最終的に社内システムへ横展開する多段攻撃を行うケースが増えている。
最近の調査では、**F5 BIG‑IP Access Policy Manager(APM)**を侵害した後、Linuxカーネルの権限昇格バグを連鎖させてroot権限を取得し、企業ネットワーク内部へ侵入する手口が確認されている。
この流れは、境界機器の侵害→権限昇格→社内横展開という典型的な侵入チェーンを示している。
ステップ1:F5 BIG‑IP APMを狙った初期侵入
多くの企業では、VPNや認証ゲートウェイとしてF5 BIG‑IP APM をインターネットに直接公開している。これは利便性が高い一方、攻撃者にとって魅力的な侵入口にもなる。
特に問題視されているのが CVE‑2025‑53521 という重大な脆弱性だ。APMのアクセスポリシーが仮想サーバーに設定されている場合、特定の悪意あるトラフィックにより認証なしでリモートコード実行(RCE)が可能になる 。
この脆弱性は実際の攻撃で利用されており、脆弱性監視リストにも追加されている。
人々も尋ねます 「F5 BIG‑IPの侵害からLinux権限昇格へ:企業ネットワーク侵入の多段攻撃チェーン」の短い答えは何ですか? 攻撃者はF5 BIG‑IP APMのRCE脆弱性を悪用して初期侵入し、その後Linuxカーネルの権限昇格バグ(Copy Fail、Dirty Frag)でroot権限を取得するケースが報告されている。
最初に検証する重要なポイントは何ですか? 攻撃者はF5 BIG‑IP APMのRCE脆弱性を悪用して初期侵入し、その後Linuxカーネルの権限昇格バグ(Copy Fail、Dirty Frag)でroot権限を取得するケースが報告されている。 Copy FailとDirty Fragは単体ではリモート攻撃できないが、侵入後に利用されると低権限アクセスを完全なシステム制御へと拡大できる。
次の実践では何をすればいいでしょうか? 防御にはBIG‑IPとLinuxカーネルの迅速なパッチ適用、エッジ機器のシェルアクセス制限、危険なカーネルモジュールの無効化、コンテナのハードニング、侵害後の挙動監視が重要。
侵入に成功した攻撃者は通常、次のような手段で足場を確保する。
・Webシェルの設置
こうして侵害されたエッジ機器は、次の攻撃段階の踏み台 として使われる。
ステップ2:Linuxカーネル脆弱性でroot権限を奪取 F5機器への侵入直後は、攻撃者が得られる権限が制限されていることが多い。そのため次に狙われるのがLinuxカーネルのローカル権限昇格(LPE)脆弱性 だ。
Copy Fail(CVE‑2026‑31431) 「Copy Fail」は2026年4月に公開されたLinuxカーネルの脆弱性で、2017年以降の多くのカーネルに影響する。
問題はカーネルのユーザー空間暗号API(AF_ALG)の algif_aead コンポーネントにあり、特定の操作によってページキャッシュメモリを破壊できる 。
この挙動を利用すると、権限のないプロセスでもroot権限を取得できる可能性がある 。
重要な点として、この脆弱性は単体ではリモート攻撃できない 。攻撃者はSSHや別の脆弱性などですでにシステム内部にアクセスしている必要がある 。
Dirty Frag(CVE‑2026‑43284 ほか) 「Dirty Frag」はLinuxのネットワーク関連コンポーネントに存在する複数の脆弱性の総称だ。
特に問題となるのはIPsecのESPモジュール(esp4、esp6)などで、これらのカーネル経路を悪用するとページキャッシュを操作してroot権限へ昇格できる 。
Copy Failと同様、Dirty Fragも侵入後に利用されるポストエクスプロイト脆弱性 であり、ローカル実行環境が前提となる。
ステップ3:エッジ機器から社内システムへ横展開 攻撃者がエッジ機器でroot権限を取得すると、ネットワーク内部への侵入が一気に容易になる。
境界機器は多くの場合、社内のさまざまなサービスと信頼関係を持っているからだ。
侵害された機器から攻撃者は次のような行動を取ることができる。
・認証情報や証明書の取得
実際に、侵害されたF5エッジ機器から社内のConfluenceサーバーへ移動し、認証情報を窃取する攻撃 が観測されている。
Microsoftの研究者も、こうしたエッジ機器を起点とする侵入が増加している と指摘している。
なぜこの攻撃チェーンは効果的なのか この多段攻撃が成功しやすい理由は、個々の脆弱性が組み合わさることで影響が大きくなるためだ。
・エッジ機器のRCE → 初期侵入
つまり、境界装置の小さな侵入口 が、最終的には企業全体の侵害へ発展する可能性がある。
組織が取るべき防御対策
1. F5 BIG‑IPの緊急パッチ適用 インターネット公開のBIG‑IP APMは、CVE‑2025‑53521の修正バージョンへ直ちに更新 する必要がある。
政府系セキュリティ機関も、この脆弱性は実際に悪用されているとして優先対応を推奨している。
2. Linuxカーネルの更新 次の脆弱性を修正するカーネルアップデートを適用する。
・CVE‑2026‑31431(Copy Fail)
これらは2017年以降の多くのLinuxディストリビューションに影響する。
3. エッジ機器のシェルアクセス制限 Copy FailやDirty Fragはローカル実行が前提 のため、シェルアクセスを厳しく制限すると悪用リスクを下げられる。
4. カーネルモジュールの一時的無効化 パッチ適用まで時間がかかる場合、Dirty Fragに関連する
などのカーネルモジュールを無効化する対策もある(運用影響の確認が必要)。
5. コンテナ環境のハードニング カーネル権限昇格は**コンテナ脱出(container escape)**にもつながる可能性がある。
・特権コンテナを避ける
6. 侵害後の挙動を監視する 検知のポイントは、侵入そのものより権限昇格や横展開の兆候 だ。
・エッジ機器上の不審なシェル
現時点の証拠と注意点 エッジ機器侵害 → Linux権限昇格 → 社内システム侵入という攻撃パターン自体は複数の調査で確認されている 。
ただし、CVE‑2025‑53521・Copy Fail・Dirty Fragの3つを常に同じキャンペーンで連鎖させているという決定的証拠はまだ限定的 であり、攻撃手法は環境ごとに異なる可能性がある。
最大の教訓:エッジ機器は“安全装置”ではない ファイアウォールやVPNゲートウェイのようなエッジ機器は、かつて「堅牢な防御装置」と考えられていた。
しかし現在では、最も価値の高い侵入口のひとつ になりつつある。
外部公開され、内部ネットワークから信頼され、しかもLinuxベースで動作する――この条件がそろえば、単一の脆弱性でも大規模侵害の起点になり得る。
・迅速なパッチ適用
が、現代の企業セキュリティでは不可欠になっている。
microsoft.com CVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft 侵入に成功した攻撃者は通常、次のような手段で足場を確保する。
・Webシェルの設置
こうして侵害されたエッジ機器は、次の攻撃段階の踏み台 として使われる。
ステップ2:Linuxカーネル脆弱性でroot権限を奪取 F5機器への侵入直後は、攻撃者が得られる権限が制限されていることが多い。そのため次に狙われるのがLinuxカーネルのローカル権限昇格(LPE)脆弱性 だ。
Copy Fail(CVE‑2026‑31431) 「Copy Fail」は2026年4月に公開されたLinuxカーネルの脆弱性で、2017年以降の多くのカーネルに影響する。
問題はカーネルのユーザー空間暗号API(AF_ALG)の algif_aead コンポーネントにあり、特定の操作によってページキャッシュメモリを破壊できる 。
この挙動を利用すると、権限のないプロセスでもroot権限を取得できる可能性がある 。
重要な点として、この脆弱性は単体ではリモート攻撃できない 。攻撃者はSSHや別の脆弱性などですでにシステム内部にアクセスしている必要がある 。
Dirty Frag(CVE‑2026‑43284 ほか) 「Dirty Frag」はLinuxのネットワーク関連コンポーネントに存在する複数の脆弱性の総称だ。
特に問題となるのはIPsecのESPモジュール(esp4、esp6)などで、これらのカーネル経路を悪用するとページキャッシュを操作してroot権限へ昇格できる 。
Copy Failと同様、Dirty Fragも侵入後に利用されるポストエクスプロイト脆弱性 であり、ローカル実行環境が前提となる。
ステップ3:エッジ機器から社内システムへ横展開 攻撃者がエッジ機器でroot権限を取得すると、ネットワーク内部への侵入が一気に容易になる。
境界機器は多くの場合、社内のさまざまなサービスと信頼関係を持っているからだ。
侵害された機器から攻撃者は次のような行動を取ることができる。
・認証情報や証明書の取得
実際に、侵害されたF5エッジ機器から社内のConfluenceサーバーへ移動し、認証情報を窃取する攻撃 が観測されている。
Microsoftの研究者も、こうしたエッジ機器を起点とする侵入が増加している と指摘している。
なぜこの攻撃チェーンは効果的なのか この多段攻撃が成功しやすい理由は、個々の脆弱性が組み合わさることで影響が大きくなるためだ。
・エッジ機器のRCE → 初期侵入
つまり、境界装置の小さな侵入口 が、最終的には企業全体の侵害へ発展する可能性がある。
組織が取るべき防御対策
1. F5 BIG‑IPの緊急パッチ適用 インターネット公開のBIG‑IP APMは、CVE‑2025‑53521の修正バージョンへ直ちに更新 する必要がある。
政府系セキュリティ機関も、この脆弱性は実際に悪用されているとして優先対応を推奨している。
2. Linuxカーネルの更新 次の脆弱性を修正するカーネルアップデートを適用する。
・CVE‑2026‑31431(Copy Fail)
これらは2017年以降の多くのLinuxディストリビューションに影響する。
3. エッジ機器のシェルアクセス制限 Copy FailやDirty Fragはローカル実行が前提 のため、シェルアクセスを厳しく制限すると悪用リスクを下げられる。
4. カーネルモジュールの一時的無効化 パッチ適用まで時間がかかる場合、Dirty Fragに関連する
などのカーネルモジュールを無効化する対策もある(運用影響の確認が必要)。
5. コンテナ環境のハードニング カーネル権限昇格は**コンテナ脱出(container escape)**にもつながる可能性がある。
・特権コンテナを避ける
6. 侵害後の挙動を監視する 検知のポイントは、侵入そのものより権限昇格や横展開の兆候 だ。
・エッジ機器上の不審なシェル
現時点の証拠と注意点 エッジ機器侵害 → Linux権限昇格 → 社内システム侵入という攻撃パターン自体は複数の調査で確認されている 。
ただし、CVE‑2025‑53521・Copy Fail・Dirty Fragの3つを常に同じキャンペーンで連鎖させているという決定的証拠はまだ限定的 であり、攻撃手法は環境ごとに異なる可能性がある。
最大の教訓:エッジ機器は“安全装置”ではない ファイアウォールやVPNゲートウェイのようなエッジ機器は、かつて「堅牢な防御装置」と考えられていた。
しかし現在では、最も価値の高い侵入口のひとつ になりつつある。
外部公開され、内部ネットワークから信頼され、しかもLinuxベースで動作する――この条件がそろえば、単一の脆弱性でも大規模侵害の起点になり得る。
・迅速なパッチ適用
が、現代の企業セキュリティでは不可欠になっている。
microsoft.com CVE-2026-31431: Copy Fail vulnerability enables Linux ... - Microsoft 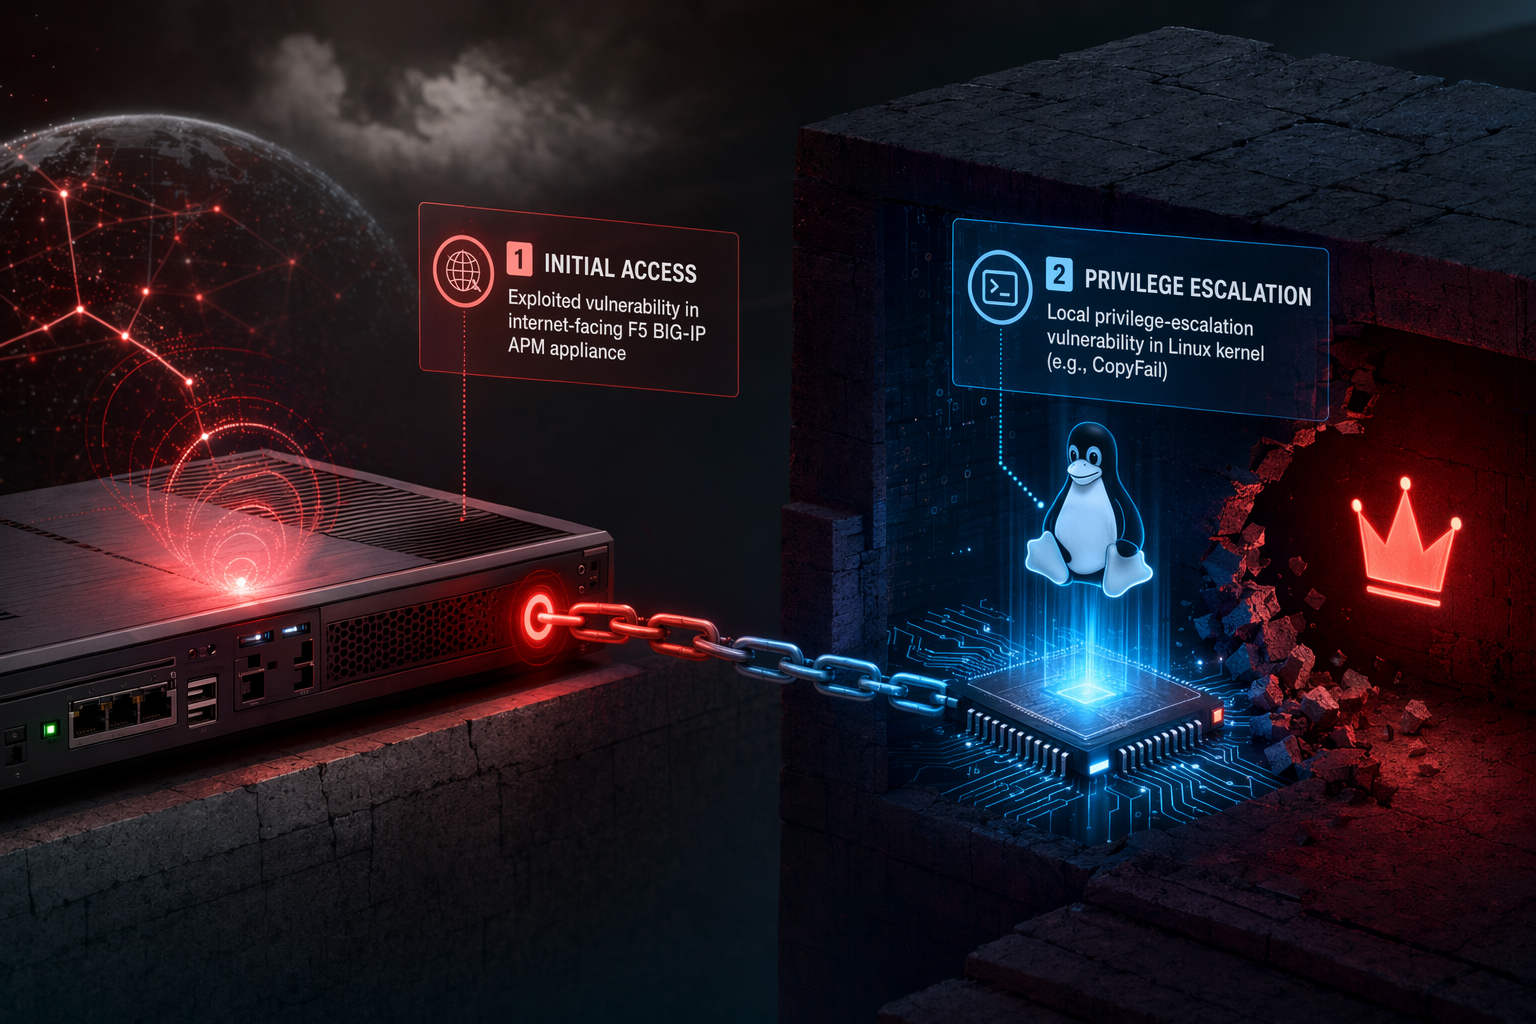
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
sysdig.comCVE-2026-31431: “Copy Fail” Linux kernel flaw lets local users gain ...