AnswersPublished24 sources
Wallet Ledger e CryptoBilis: cosa è stato confermato e cosa resta da chiarire
Ledger ha confermato la presenza di un impianto hardware non autorizzato in almeno un dispositivo coinvolto nell’indagine e venduto tramite CryptoBilis. Nell’aggiornamento dell’11 ottobre, Ledger ha detto che tutti i casi confermati riguardavano dispositivi venduti da CryptoBilis e che il numero di unità interessate...
Pubblicato daModificato con GPT-6 LunaImmagini generate con GPT Image 2
Research answer
Key takeaways
- Ledger ha confermato la presenza di un impianto hardware non autorizzato in almeno un dispositivo coinvolto nell’indagine e venduto tramite CryptoBilis.
- Nell’aggiornamento dell’11 ottobre, Ledger ha detto che tutti i casi confermati riguardavano dispositivi venduti da CryptoBilis e che il numero di unità interessate era «limitato».
- Le stime indipendenti delle perdite vanno da oltre 86 milioni a più di 93 milioni di dollari.
- Per chi ha acquistato da CryptoBilis nei 90 giorni precedenti, le indicazioni riportate invitavano a non inizializzare i dispositivi inutilizzati; chi li aveva già configurati poteva valutare di trasferire i fondi usa...
AI Prompt
openai.comCreate a landscape editorial hero image for this Studio Global article: What is known about the unauthorized hardware implant Ledger confirmed in a wallet sold by Southeast Asian reseller CryptoBilis, including t. Article summary: Ledger confirmed an unauthorized hardware implant in at least one affected wallet sold through CryptoBilis, but that does not establish that Ledger’s own systems were breached or that every suspected loss resulted from t. Topic tags: general, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fa
Le segnalazioni di portafogli di criptovalute svuotati sono emerse il 9 ottobre 2026. Il giorno successivo Ledger ha confermato di aver trovato un impianto hardware non autorizzato in almeno un dispositivo appartenente a un utente coinvolto. Nell’aggiornamento dell’11 ottobre, l’azienda ha riferito che tutti i casi confermati nell’incidente riguardavano dispositivi venduti dal rivenditore del Sud-est asiatico CryptoBilis.2
4
7
La conferma riguarda la presenza dell’impianto, non tutti i dettagli dell’attacco: Ledger non ha chiarito pubblicamente come funzionasse né ha verificato l’ammontare complessivo delle perdite.
Che cosa ha confermato Ledger
Ledger ha descritto come «limitato» il numero di dispositivi interessati, senza pubblicare un conteggio verificato. Ha inoltre dichiarato che non risultavano compromessi i propri sistemi o i canali di vendita diretti.2
5
6
Queste informazioni circoscrivono il perimetro dei casi confermati, ma non dimostrano che ogni furto sospetto sia stato causato da un dispositivo manomesso. Ledger ha chiesto a CryptoBilis di sospendere vendite e spedizioni durante le indagini; anche il rivenditore ha fermato le vendite dei wallet hardware.4
7
Le perdite: stime, non un totale ufficiale
Le valutazioni degli analisti indipendenti sono cambiate con il procedere delle verifiche: le prime segnalazioni parlavano di oltre 86 milioni di dollari, mentre stime successive hanno superato i 93 milioni. Una valutazione ha indicato circa 93,4 milioni di dollari; un’altra, circa 92,9 milioni sottratti da 311 wallet. Ledger non ha convalidato queste cifre.7
11
13
Le stime si basano su fondi e portafogli tracciati sulla blockchain, non su un conteggio confermato dei dispositivi manomessi. Perciò il numero di wallet individuati da un’analisi on-chain non equivale al numero di wallet hardware compromessi.13
14
L’impianto: cosa si ipotizza
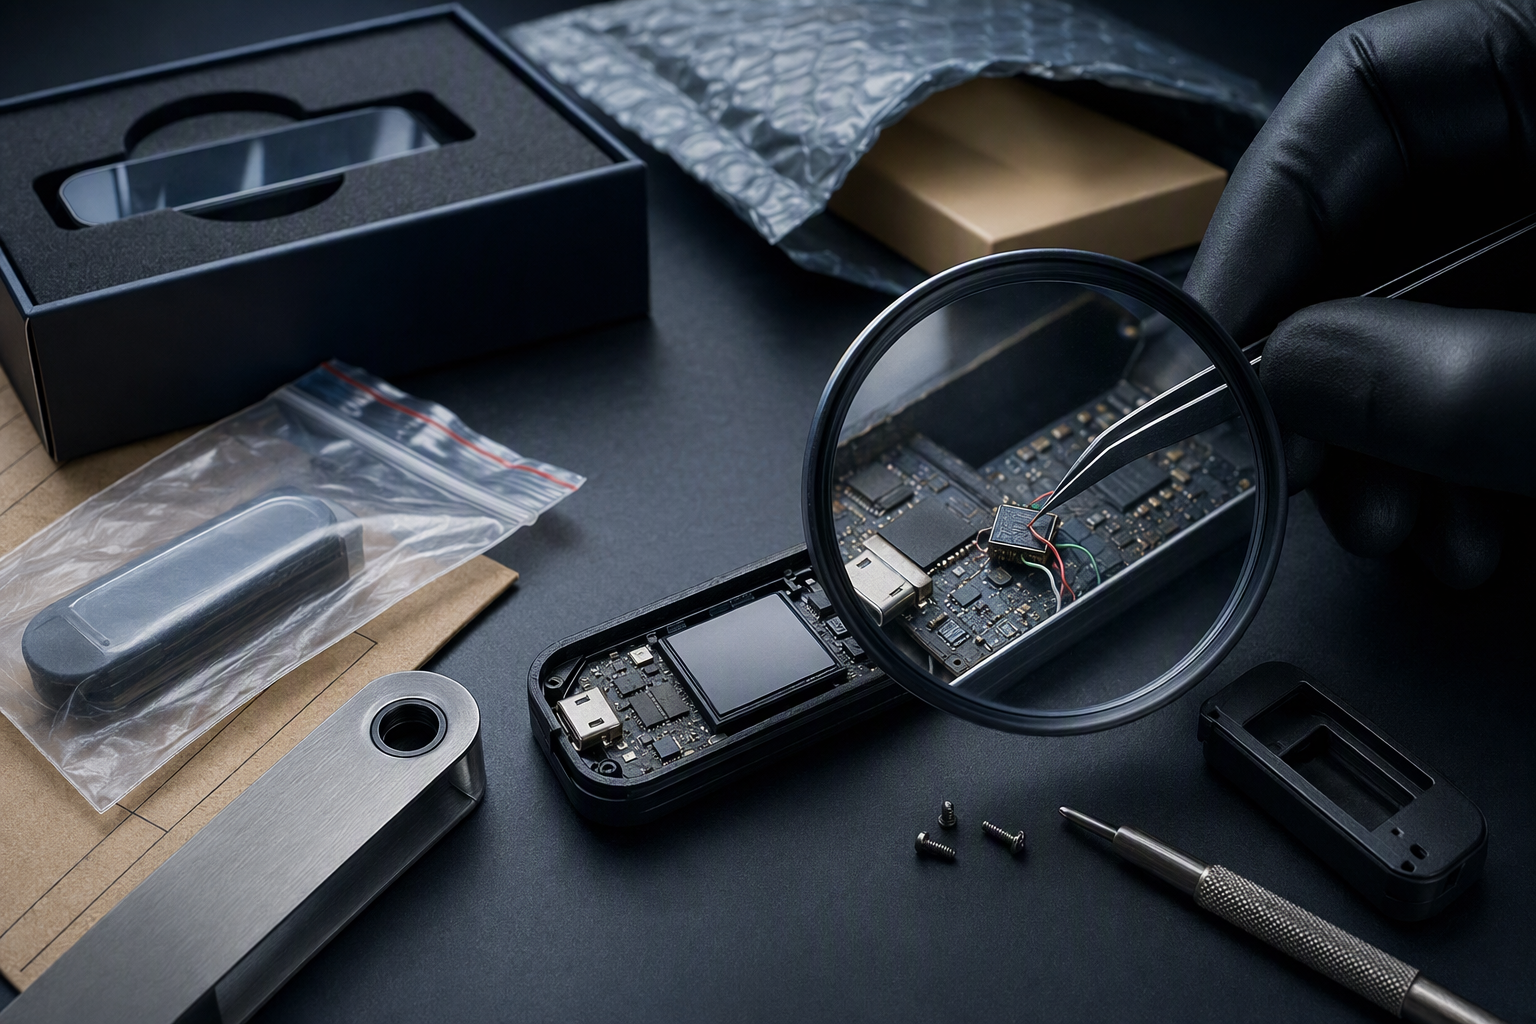
Secondo quanto riportato, Mark Karpelès avrebbe trovato una scheda elettronica aggiuntiva in un dispositivo Ledger acquistato in Malesia. Le descrizioni della scoperta citano un microcontrollore, componenti LTE e una eSIM. L’ipotesi è che la scheda potesse leggere le parole di recupero mostrate durante la configurazione e trasmetterle tramite rete cellulare.18
25
È una ricostruzione tecnica riportata da fonti esterne, non una spiegazione ufficiale di Ledger. L’azienda ha confermato la presenza di un impianto non autorizzato in un dispositivo esaminato, ma le informazioni disponibili non stabiliscono con precisione come operasse né provano che abbia causato ogni perdita segnalata.2
9
Le precauzioni indicate per chi ha acquistato da CryptoBilis
Le indicazioni riportate riguardano chi ha comprato un dispositivo tramite CryptoBilis nei 90 giorni precedenti:17
20
- Dispositivo non ancora configurato: non avviare la configurazione mentre l’indagine è in corso.
- Dispositivo già configurato: valutare il trasferimento dei fondi a un nuovo dispositivo di firma inizializzato con una frase di recupero generata ex novo. Se la frase precedente fosse stata esposta, ripristinarla su un altro dispositivo non risolverebbe il problema.
17
26
La finestra di 90 giorni è una soglia precauzionale, non la prova che i dispositivi acquistati prima siano sicuri. Le date in cui i wallet hanno ricevuto fondi per la prima volta, da sole, non permettono di stabilire quando i dispositivi siano stati comprati o se siano stati manomessi.
Le domande ancora aperte
Le informazioni pubbliche citate non chiariscono quanti dispositivi fisici siano stati coinvolti, se ogni perdita sospetta sia riconducibile a un impianto o quale fosse il suo funzionamento effettivo. Anche le cifre sulle perdite restano stime indipendenti, non un totale verificato da Ledger.2
7
13
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
People also ask
What is the short answer to "Wallet Ledger e CryptoBilis: cosa è stato confermato e cosa resta da chiarire"?
Ledger ha confermato la presenza di un impianto hardware non autorizzato in almeno un dispositivo coinvolto nell’indagine e venduto tramite CryptoBilis.
What are the key points to validate first?
Ledger ha confermato la presenza di un impianto hardware non autorizzato in almeno un dispositivo coinvolto nell’indagine e venduto tramite CryptoBilis. Nell’aggiornamento dell’11 ottobre, Ledger ha detto che tutti i casi confermati riguardavano dispositivi venduti da CryptoBilis e che il numero di unità interessate era «limitato».
What should I do next in practice?
Le stime indipendenti delle perdite vanno da oltre 86 milioni a più di 93 milioni di dollari.
Sources
helpnetsecurity.comHidden implant in Ledger hardware wallets linked to $93M theft - Help Net Security
cryptoticker.ioLedger Confirms Hardware Wallet Implant
cointribune.comwww.cointribune.com › en › crypto-ledgerCrypto: Ledger Investigates Tampered Wallets After $93 ...
coinlab.infoLedger Probes $86M in Wallet Drains Tied to Reseller CryptoBilis