AnswersPublished16 sources
EAU, il capo della cybersicurezza: «A ogni attacco iraniano corrispondeva un’offensiva digitale»
Mohamed Al Kuwaiti afferma che, durante la guerra del 2026, ogni attacco iraniano con missili o droni contro un obiettivo negli EAU era accompagnato da un cyberattacco contro lo stesso bersaglio. Le autorità emiratine hanno segnalato fino a circa 800.000 tentativi di attacco al giorno; Al Kuwaiti ha inoltre riferito...
Pubblicato daModificato con GPT-5.6 TerraImmagini generate con GPT Image 2
Research answer
Key takeaways
- Mohamed Al Kuwaiti afferma che, durante la guerra del 2026, ogni attacco iraniano con missili o droni contro un obiettivo negli EAU era accompagnato da un cyberattacco contro lo stesso bersaglio.
- Le autorità emiratine hanno segnalato fino a circa 800.000 tentativi di attacco al giorno; Al Kuwaiti ha inoltre riferito di 640.000 attacchi registrati in una sola giornata di settembre.
- Il responsabile emiratino propone una “Convenzione di Ginevra cibernetica” per fissare regole sugli attacchi alle infrastrutture digitali civili e sulle soglie che possono configurare un atto di guerra.
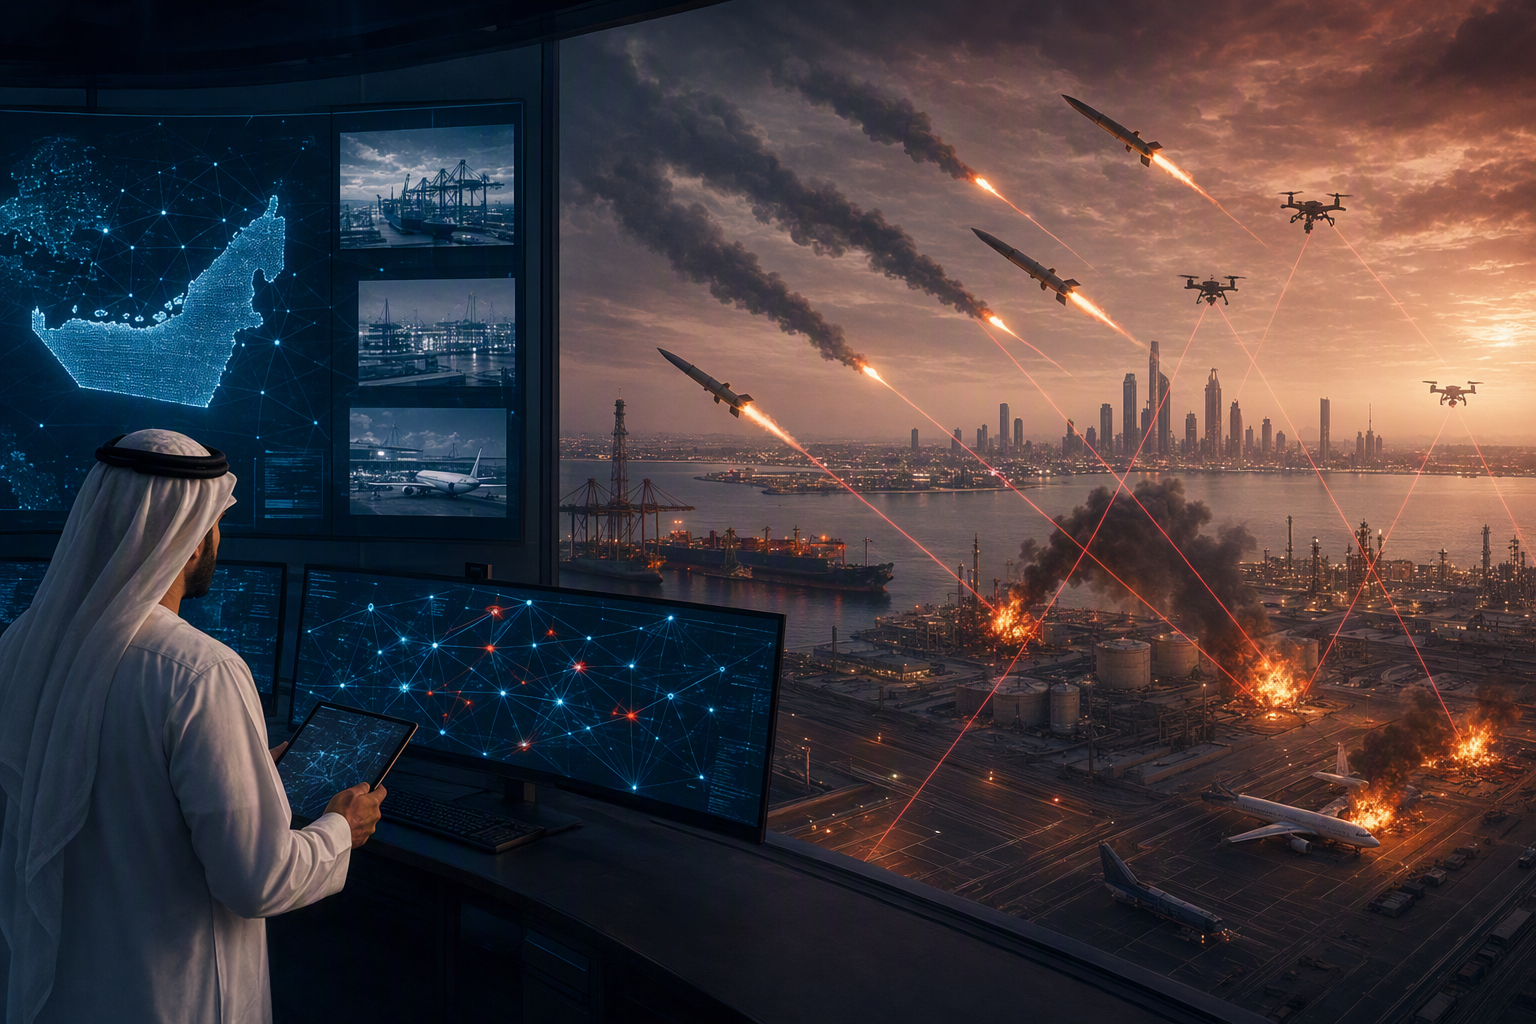
AI Prompt
openai.comCreate a landscape editorial hero image for this Studio Global article: What did UAE Cybersecurity Council chief Dr. Mohamed Al Kuwaiti report about Iran’s systematic pairing of every missile and drone strike aga. Article summary: Dr. Mohamed Al Kuwaiti described a coordinated hybrid campaign: he said every Iranian missile or drone strike against a UAE target—including ports, refineries and airports—was accompanied by a cyberattack aimed at that s. Topic tags: general, general web, user generated, government, news. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermar
Il capo della cybersicurezza degli Emirati Arabi Uniti, Mohamed Al Kuwaiti, ha descritto la guerra del 2026 come un caso di conflitto ibrido coordinato. Secondo la sua ricostruzione, ogni attacco iraniano con missili o droni contro un obiettivo negli EAU era accompagnato da un cyberattacco rivolto allo stesso bersaglio. Il punto, dunque, non sarebbe solo il volume delle attività ostili, ma la loro sincronizzazione: attacchi fisici, interruzioni digitali e pressione sulla fiducia dell’opinione pubblica. 6
Una campagna pensata per moltiplicare i danni
Al Kuwaiti ha indicato fra i settori coinvolti infrastrutture critiche quali aviazione ed energia. Il Cyber Security Council degli EAU ha dichiarato di aver individuato e contenuto attività coordinate contro aviazione, energia e istruzione dall’inizio dei combattimenti, a febbraio. 2
Fra le tecniche segnalate figurano tentativi di penetrazione nelle reti, diffusione di ransomware e campagne sistematiche di phishing contro piattaforme nazionali e settori vitali. 14 Al Kuwaiti ha inoltre avvertito che la minaccia non si limita più al furto di dati: contenuti manipolati e inganni favoriti dall’intelligenza artificiale possono colpire persone, comunità e servizi essenziali, erodendo la fiducia nelle informazioni affidabili.
5
In questo scenario, anche un’intrusione bloccata può produrre effetti se viene affiancata da narrazioni false o contenuti manipolati capaci di generare confusione, panico o sfiducia in una fase di crisi.
Come leggere i numeri degli attacchi
Al culmine del conflitto, gli EAU hanno riferito di circa 800.000 tentativi di cyberattacco al giorno, un livello approssimativamente quadruplo rispetto al periodo precedente alla guerra, secondo i dati attribuiti al Cyber Security Council. 2 Separatamente, Al Kuwaiti ha dichiarato che il Paese aveva registrato 640.000 cyberattacchi in un solo martedì di settembre.
1
Queste cifre non equivalgono a 800.000 o 640.000 compromissioni riuscite. Si riferiscono ad attività ostili rilevate o tentate, categoria che può comprendere sonde bloccate, tentativi di phishing e altri eventi senza esito.
L’attribuzione resta una valutazione delle autorità emiratine
Al Kuwaiti ha sostenuto che i Guardiani della rivoluzione iraniani, o IRGC, fossero responsabili di “molti” attacchi contro gli EAU e ha indicato l’Iran come uno dei principali attori dell’offensiva. 1 Si tratta di un’attribuzione formulata da un esponente del governo emiratino: le informazioni pubbliche disponibili non dimostrano in modo indipendente la responsabilità dell’IRGC per ogni singolo incidente né per ciascun presunto abbinamento tra attacco fisico e attacco informatico.
La distinzione è importante nella guerra cibernetica: le operazioni possono passare attraverso intermediari, sfruttare strumenti condivisi oppure essere condotte da gruppi allineati, senza che sia possibile identificarne pubblicamente e con certezza l’unità statale responsabile.
Difesa collettiva fra Stato e imprese
Nella lettura di Al Kuwaiti, la risposta ha richiesto una difesa collettiva: istituzioni pubbliche, operatori privati emiratini e aziende internazionali hanno condiviso informazioni e coordinato le reazioni attraverso sistemi interconnessi. Il responsabile ha più volte sottolineato che la cybersicurezza è una responsabilità condivisa da governo, industria e comunità.
Il modello è particolarmente rilevante per porti, aeroporti, sistemi energetici e reti di comunicazione, dove proprietà, gestione e dipendenze tecniche attraversano spesso il confine tra pubblico e privato. La lezione operativa è che la resilienza dipende dalla rapidità nello scambio di intelligence e dalla capacità di risposta coordinata, prima che un incidente si propaghi da un’organizzazione o un settore a un altro.
La proposta di una “Convenzione di Ginevra cibernetica”
Al Kuwaiti ha invocato una “Convenzione di Ginevra cibernetica”: un quadro di regole per la guerra informatica che protegga i beni digitali e definisca quando un grande attacco contro infrastrutture critiche debba essere considerato un atto di guerra. 3
La proposta nasce da un problema pratico e giuridico. Un Paese può subire operazioni digitali che compromettono servizi civili mentre l’attribuzione resta contestata; al tempo stesso, la risposta può oltrepassare i confini nazionali o colpire soggetti non coinvolti. Regole internazionali più chiare non eliminerebbero queste difficoltà, ma potrebbero stabilire aspettative condivise sulla tutela delle infrastrutture civili, sulla responsabilità e sulle soglie per l’azione degli Stati.
Gli EAU affiancano a questa agenda di definizione delle norme il lavoro sugli standard internazionali. Nel luglio 2026, l’Unione internazionale delle telecomunicazioni (UIT) ha nominato Al Kuwaiti presidente del Gruppo regionale arabo dello Study Group 17 dell’UIT-T, organismo dedicato alla standardizzazione della sicurezza delle informazioni, della cybersicurezza, della gestione delle identità, della privacy e delle tecnologie emergenti. Gli EAU hanno inoltre espresso pubblicamente sostegno alla cooperazione internazionale contro l’uso improprio dell’IA e delle tecnologie emergenti.
CHOSEN BRICK: collegamento utile, ma non prova di un legame diretto
Un avviso congiunto del National Cyber Security Centre britannico, dell’FBI statunitense e dell’AIVD olandese ha avvertito che attori cibernetici statali iraniani avrebbero usato la famiglia di spyware CHOSEN BRICK contro dissidenti, attivisti e giornalisti almeno dal 2025. Secondo l’avviso, il malware può raccogliere contatti, email e messaggi sui social media, consentendo potenzialmente di tracciare gli spostamenti delle persone prese di mira.
La campagna avrebbe fatto uso di spear-phishing e ingegneria sociale su piattaforme tra cui WhatsApp e Telegram; il NCSC ha indicato che lo spyware può raccogliere schermate e cronologia dei messaggi.
Nei materiali citati non emergono prove pubbliche che CHOSEN BRICK sia stato impiegato nella presunta campagna contro le infrastrutture degli EAU. Il suo rilievo è piuttosto illustrativo: nel medesimo panorama di minacce possono coesistere operazioni disruptive contro sistemi critici e sorveglianza mirata di singoli individui. Sono missioni, vittime e contesti tecnici diversi e non vanno confusi.
La sfida più ampia: proteggere servizi e fiducia
Per un Paese che punta a estendere l’adozione dell’IA nell’ambito della visione Centennial 2071, la questione non riguarda soltanto il blocco degli accessi non autorizzati alle reti. Riguarda la protezione della fiducia, delle comunicazioni e dei servizi essenziali che dipendono sempre più dai sistemi digitali.
Il racconto di Al Kuwaiti su attacchi fisici e cyberattacchi sincronizzati indica quindi un’esigenza più ampia di pianificazione: sicurezza fisica, difesa digitale, comunicazione di crisi e contrasto alla disinformazione devono agire insieme. In un conflitto ibrido, difendere un solo livello potrebbe non bastare. 6
5
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
People also ask
What is the short answer to "EAU, il capo della cybersicurezza: «A ogni attacco iraniano corrispondeva un’offensiva digitale»"?
Mohamed Al Kuwaiti afferma che, durante la guerra del 2026, ogni attacco iraniano con missili o droni contro un obiettivo negli EAU era accompagnato da un cyberattacco contro lo stesso bersaglio.
What are the key points to validate first?
Mohamed Al Kuwaiti afferma che, durante la guerra del 2026, ogni attacco iraniano con missili o droni contro un obiettivo negli EAU era accompagnato da un cyberattacco contro lo stesso bersaglio. Le autorità emiratine hanno segnalato fino a circa 800.000 tentativi di attacco al giorno; Al Kuwaiti ha inoltre riferito di 640.000 attacchi registrati in una sola giornata di settembre.
What should I do next in practice?
Il responsabile emiratino propone una “Convenzione di Ginevra cibernetica” per fissare regole sugli attacchi alle infrastrutture digitali civili e sulle soglie che possono configurare un atto di guerra.