Dai dispositivi di perimetro al cuore della rete: la catena di attacchi che combina F5 BIG-IP e bug del kernel Linux
Attaccanti violano le reti aziendali sfruttando prima la vulnerabilità di esecuzione codice remoto sui dispositivi F5 BIG IP APM esposti (CVE 2025 53521), poi escalando i privilegi con i bug del kernel Linux Copy Fail... Copy Fail e Dirty Frag non sono vulnerabilità sfruttabili da remoto: diventano pericolose solo d...
Pubblicato daModificato con GPT-5.5Immagini generate con GPT Image 2
Attaccanti violano le reti aziendali sfruttando prima la vulnerabilità di esecuzione codice remoto sui dispositivi F5 BIG IP APM esposti (CVE 2025 53521), poi escalando i privilegi con i bug del kernel Linux Copy Fail...
Copy Fail e Dirty Frag non sono vulnerabilità sfruttabili da remoto: diventano pericolose solo dopo che un attaccante ha già ottenuto un accesso iniziale, trasformando un controllo limitato in pieno accesso root sui s...
La difesa richiede patch urgenti su F5 e kernel Linux, restrizione dell'accesso shell sui dispositivi di perimetro, disabilitazione dei moduli kernel vulnerabili, hardening dei container e monitoraggio delle attività...
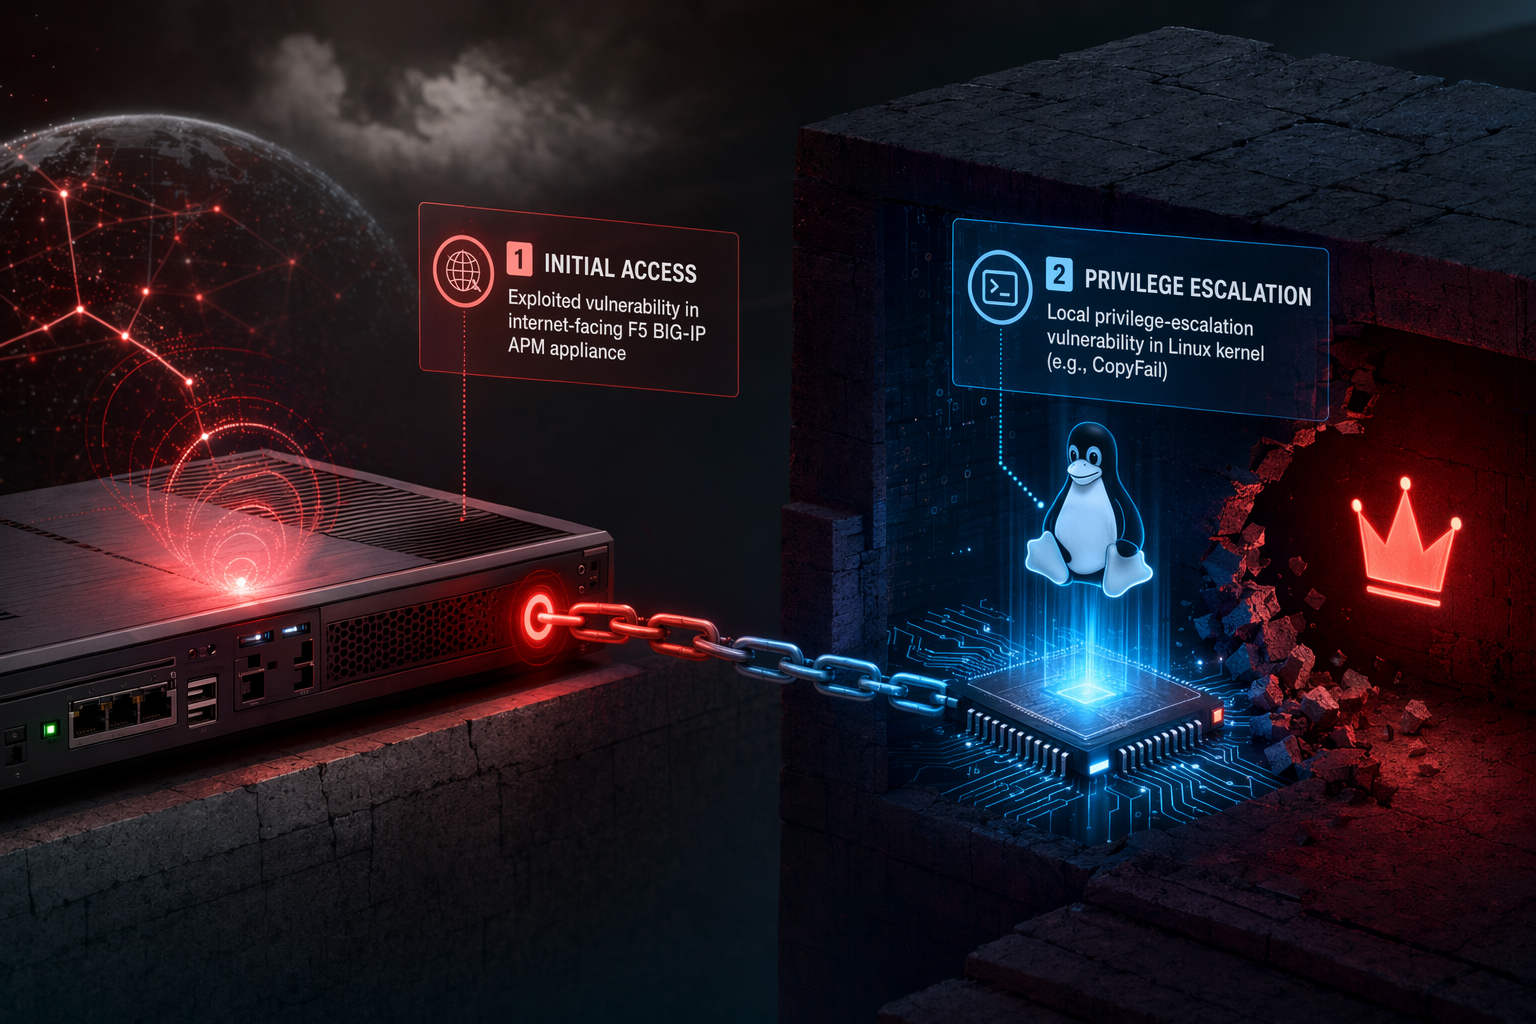
How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202Modern enterprise intrusions often begin at exposed edge appliances before escalating privileges and pivoting deeper into internal systems.
AI Prompt
Create a landscape editorial hero image for this Studio Global article: How are hackers chaining vulnerabilities in internet‑facing F5 BIG‑IP appliances with Linux privilege‑escalation bugs like CopyFail (CVE‑202. Article summary: Hackers are reportedly using a two-step chain: first they gain initial access on exposed F5 BIG‑IP APM devices through a remotely exploitable flaw such as CVE‑2025‑53521, then they use Linux local privilege-escalation bu. Topic tags: general, government, education, documentation, general web. Reference image context from search candidates: Reference image 1: visual subject "A local privilege escalation (LPE) vulnerability, dubbed Copy Fail (CVE-2026-31431), has been identified in the Linux kernel's `authencesn` cryptographic template. This logic flaw" source context "Weekly Threat Bulletin – May 6th, 2026 | F5 Labs" Reference image 2: visual subject "# CVE-2026
openai.com
Le appliance di sicurezza esposte su Internet sono sempre più spesso il primo passo nelle violazioni delle grandi aziende. I recenti report di incidenti mostrano attaccanti che compromettono dispositivi F5 BIG-IP Access Policy Manager (APM) esposti, per poi sfruttare vulnerabilità di escalation dei privilegi del kernel Linux e ottenere l'accesso root, muovendosi più in profondità nell'infrastruttura interna.
Questo schema illustra un cambiamento significativo nelle tattiche di intrusione: compromettere il perimetro, escalare i privilegi sul sistema sottostante e spostarsi verso servizi interni fidati, come sistemi di identità o piattaforme di collaborazione.
Fase 1: Accesso iniziale attraverso un'appliance F5 BIG-IP esposta
Molte aziende espongono i sistemi F5 BIG-IP APM direttamente su Internet per fornire funzionalità VPN, autenticazione o proxy di accesso. Questo li rende bersagli molto attraenti.
Una vulnerabilità critica, tracciata come CVE-2025-53521, consente l'esecuzione di codice in remoto senza autenticazione quando un criterio di accesso APM è configurato su un server virtuale. Lo sfruttamento riuscito permette agli aggressori di eseguire comandi arbitrari sul dispositivo senza credenziali.
Studio Global AI
Continue your research
This page includes a source-backed answer you can continue inside Studio Global.
What is the short answer to "Dai dispositivi di perimetro al cuore della rete: la catena di attacchi che combina F5 BIG-IP e bug del kernel Linux"?
Attaccanti violano le reti aziendali sfruttando prima la vulnerabilità di esecuzione codice remoto sui dispositivi F5 BIG IP APM esposti (CVE 2025 53521), poi escalando i privilegi con i bug del kernel Linux Copy Fail...
What are the key points to validate first?
Attaccanti violano le reti aziendali sfruttando prima la vulnerabilità di esecuzione codice remoto sui dispositivi F5 BIG IP APM esposti (CVE 2025 53521), poi escalando i privilegi con i bug del kernel Linux Copy Fail... Copy Fail e Dirty Frag non sono vulnerabilità sfruttabili da remoto: diventano pericolose solo dopo che un attaccante ha già ottenuto un accesso iniziale, trasformando un controllo limitato in pieno accesso root sui s...
What should I do next in practice?
La difesa richiede patch urgenti su F5 e kernel Linux, restrizione dell'accesso shell sui dispositivi di perimetro, disabilitazione dei moduli kernel vulnerabili, hardening dei container e monitoraggio delle attività...
La falla è stata osservata in attacchi reali ed è stata aggiunta agli elenchi di vulnerabilità note come attivamente sfruttata.
Una volta ottenuta l'esecuzione di codice sull'appliance, gli aggressori in genere installano web shell o stabiliscono una sessione shell persistente. Da questo punto d'appoggio, il dispositivo compromesso diventa una base per ulteriori escalation e movimenti laterali.
Fase 2: Escalation a root con vulnerabilità del kernel Linux
L'accesso iniziale sull'appliance potrebbe non fornire il controllo completo del sistema. Spesso gli aggressori si ritrovano in un ambiente ristretto o con un account a privilegi limitati.
Per superare queste limitazioni, i threat actor possono sfruttare vulnerabilità di escalation locale dei privilegi (LPE) del kernel Linux come:
Copy Fail (CVE-2026-31431)
"Copy Fail" è una vulnerabilità del kernel Linux divulgata nell'aprile 2026, che colpisce i kernel costruiti dal 2017 in poi. Risiede nel componente algif_aead dell'interfaccia di crittografia del kernel (AF_ALG).
La falla permette a un processo senza privilegi di corrompere la memoria della cache delle pagine (page cache) attraverso operazioni specifiche, che possono poi essere sfruttate per ottenere privilegi di root.
È importante notare che la vulnerabilità non può essere sfruttata da remoto da sola. Richiede l'accesso locale a un sistema, come una shell ottenuta tramite un'altra vulnerabilità o compromissione.
Dirty Frag (CVE-2026-43284)
"Dirty Frag" si riferisce a un insieme di problemi del kernel Linux che interessano componenti di rete come i moduli IPsec ESP (esp4 e esp6).
Le vulnerabilità permettono a un utente locale di manipolare la memoria della cache delle pagine attraverso percorsi di rete del kernel e di escalare i privilegi a root su molti sistemi Linux.
Come Copy Fail, Dirty Frag è strettamente una vulnerabilità post-sfruttamento: gli aggressori devono già avere l'esecuzione di codice sull'host prima di poterla usare.
Fase 3: Dal perimetro all'interno dell'azienda
Dopo aver ottenuto l'accesso root sull'appliance, gli aggressori possono raccogliere credenziali, estrarre token di autenticazione o accedere ai segreti di configurazione memorizzati.
I ricercatori di sicurezza hanno osservato incidenti in cui gli aggressori si sono spostati da un'appliance F5 di perimetro compromessa a sistemi interni, inclusi server Confluence utilizzati per la collaborazione e la documentazione.
L'infrastruttura di perimetro ha spesso relazioni di fiducia estese all'interno della rete. Una volta compromessa, questi sistemi possono permettere agli aggressori di:
Accedere alle reti di gestione interne
Rubare cookie di autenticazione o certificati
Interrogare i servizi di identità
Muoversi lateralmente verso i server applicativi
I ricercatori di Microsoft descrivono questo tipo di compromissione come una tendenza in crescita: gli aggressori prendono di mira le appliance di sicurezza esposte su Internet perché sono esposte esternamente ma profondamente fidate all'interno degli ambienti aziendali.
Perché questa catena di attacchi è efficace
Questa catena a più stadi funziona perché combina vulnerabilità che individualmente sembrano limitate:
Le vulnerabilità RCE di perimetro forniscono l'accesso iniziale.
I bug di escalation dei privilegi di Linux convertono tale accesso in controllo completo del sistema.
Il posizionamento nella rete fiducia permette agli aggressori di spostarsi verso i servizi interni.
Ogni passo amplifica il precedente. Un punto d'appoggio a bassi privilegi su un'appliance di confine può trasformarsi rapidamente in una violazione a livello aziendale se l'escalation e il movimento laterale hanno successo.
Priorità difensive per le organizzazioni
Difendersi da questa catena di attacchi richiede di affrontare sia il vettore di accesso iniziale che i percorsi di escalation post-compromissione.
1. Applicare le patch ai sistemi F5 BIG-IP immediatamente
Le organizzazioni dovrebbero aggiornare le implementazioni BIG-IP APM vulnerabili alle versioni corrette che risolvono CVE-2025-53521, dando priorità a qualsiasi istanza esposta su Internet.
Le agenzie di sicurezza raccomandano di trattare questi aggiornamenti come urgenti a causa della conferma dello sfruttamento.
2. Applicare le patch ai kernel Linux su tutta l'infrastruttura
Applicare gli aggiornamenti di sicurezza che risolvono:
CVE-2026-31431 (Copy Fail)
CVE-2026-43284 e le falle Dirty Frag correlate
Queste vulnerabilità interessano molte distribuzioni Linux mainstream e kernel rilasciati dal 2017.
3. Limitare l'accesso shell sulle appliance di perimetro
Poiché Copy Fail e Dirty Frag richiedono l'esecuzione locale, limitare o disabilitare l'accesso shell sulle appliance riduce significativamente le opportunità di sfruttamento.
L'accesso amministrativo dovrebbe essere strettamente limitato e monitorato.
4. Disabilitare i moduli kernel vulnerabili quando l'applicazione delle patch è ritardata
Se l'applicazione delle patch non può avvenire immediatamente, i difensori possono temporaneamente bloccare alcuni moduli kernel associati a Dirty Frag, come esp4 e esp6, dopo averne convalidato l'impatto operativo.
5. Hardening dei contenitori e degli ambienti con kernel condiviso
Le falle LPE del kernel possono consentire scenari di fuga dai contenitori. Le organizzazioni dovrebbero:
Evitare contenitori privilegiati
Minimizzare l'esposizione dei moduli del kernel
Limitare i carichi di lavoro non fidati
Queste misure riducono il raggio d'esplosione se un contenitore o un processo host viene compromesso.
6. Monitorare il comportamento post-sfruttamento
Il rilevamento dovrebbe concentrarsi su segnali che indicano escalation dei privilegi o movimento laterale, tra cui:
Sessioni shell inaspettate sulle appliance di perimetro
Anomalie nel caricamento dei moduli del kernel
Cambiamenti improvvisi dei privilegi a root
Connessioni in uscita dai sistemi infrastrutturali
Tentativi di autenticazione verso piattaforme di collaborazione interne o servizi di identità
Evidenze e limitazioni
I report di sicurezza supportano il modello di attacco generale che sfrutta le appliance di perimetro esposte, scala i privilegi sugli host Linux e si sposta verso i servizi interni.
Tuttavia, le prove pubbliche che una singola campagna concateni esattamente la combinazione di CVE-2025-53521, Copy Fail e Dirty Frag su più vittime rimangono limitate. Le vulnerabilità sono teoricamente compatibili e tecnicamente concatenabili, ma i playbook degli aggressori possono variare da un ambiente all'altro.
La lezione di sicurezza più ampia
Le appliance di perimetro sono state storicamente trattate come dispositivi di sicurezza-hardened. In pratica, stanno diventando sempre più punti di accesso iniziale ad alto valore.
Quando un'appliance esposta esternamente esegue Linux internamente, qualsiasi falla di escalation dei privilegi in quell'ecosistema può diventare parte di una catena di intrusione più ampia. Questa realtà rende l'applicazione rapida delle patch, i controlli di accesso rigorosi e un forte monitoraggio attorno all'infrastruttura di perimetro fondamentali per la difesa aziendale moderna.
cert.europa.euHigh Vulnerability in the Linux Kernel ("Copy Fail") - CERT-EU
microsoft.comFrom edge appliance to enterprise compromise: Multi-stage Linux ...
ncsc.gov.ukVulnerability affecting F5 BIG-IP APM | National Cyber Security Centre
hadrian.ioF5 BIG-IP APM Remote Code Execution: CVE-2025-53521 ...