REMUS Infostealer Berevolusi Menjadi Ancaman Pencurian Identitas Berbasis Malware‑as‑a‑Service
REMUS adalah infostealer baru yang terkait dengan keluarga Lumma dan kini berkembang menjadi platform malware‑as‑a‑service yang mencuri sesi browser, token autentikasi, dan data identitas digital. Malware ini diketahui menargetkan ekstensi password manager seperti 1Password, LastPass, dan Bitwarden serta menggunakan...
Diterbitkan olehDiedit dengan GPT-5.5Gambar dibuat dengan GPT Image 2
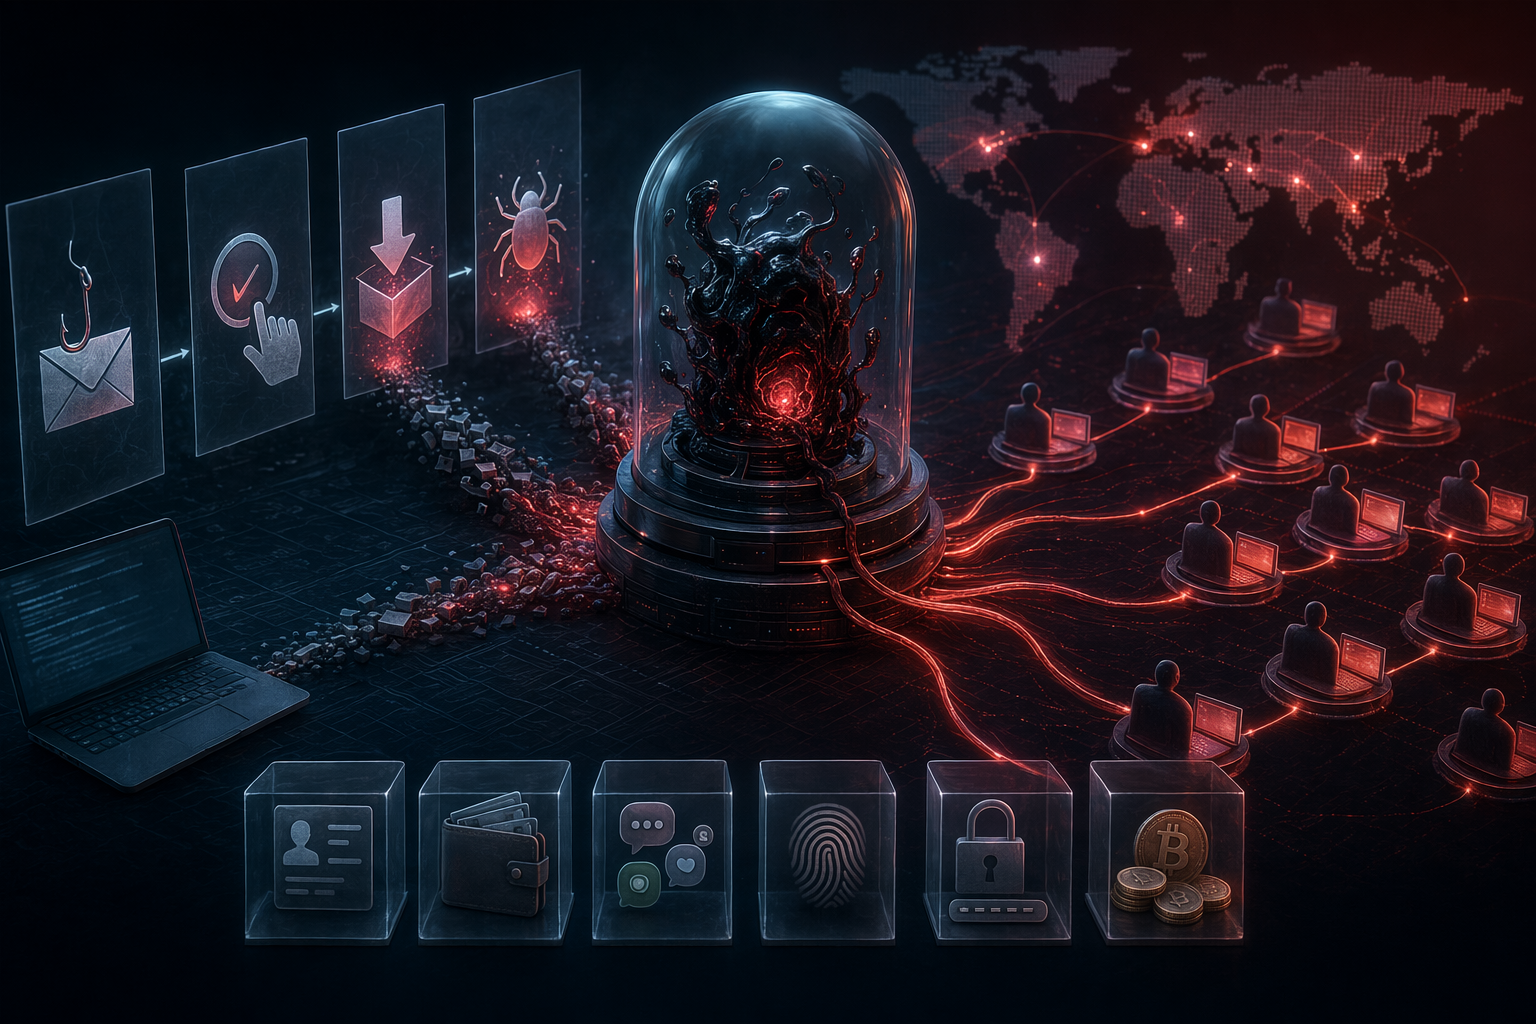
REMUS adalah infostealer baru yang terkait dengan keluarga Lumma dan kini berkembang menjadi platform malware‑as‑a‑service yang mencuri sesi browser, token autentikasi, dan data identitas digital.
Malware ini diketahui menargetkan ekstensi password manager seperti 1Password, LastPass, dan Bitwarden serta menggunakan teknik seperti EtherHiding dan pencurian token untuk melewati perlindungan MFA.
Tren ini menunjukkan pergeseran besar dalam kejahatan siber: infostealer modern tidak hanya mencuri password, tetapi juga sesi login aktif yang memungkinkan kompromi akun perusahaan terjadi jauh lebih cepat.
What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-serSecurity researchers say the REMUS infostealer represents a new generation of identity‑focused malware targeting browser sessions, password managers, and authentication tokens.
AI Perintah
Create a landscape editorial hero image for this Studio Global article: What does the latest research reveal about how the REMUS infostealer has evolved from Lumma Stealer’s successor into a full malware-as-a-ser. Article summary: REMUS appears to have moved from a Lumma-like successor into a commercialized, fast-evolving Malware-as-a-Service platform focused on identity theft rather than simple password scraping. The larger shift is that 2026 inf. Topic tags: general, general web. Reference image context from search candidates: Reference image 1: visual subject "Attack flow diagram displaying the Lumma Stealer affiliate using the ClickFix technique to socially engineer users to ultimately download and deploy Lumma on their device, which ex" source context "Lumma Stealer: Breaking down the delivery techniques and capabilities of a prolific infostealer | Microsoft Security Blo" Reference
openai.com
Infostealer malware selama bertahun‑tahun dikenal sebagai alat pencuri password browser atau dompet kripto. Namun generasi terbaru malware jenis ini mulai beralih ke sesuatu yang jauh lebih berbahaya: pencurian identitas digital secara menyeluruh.
Penelitian keamanan terbaru menunjukkan bahwa REMUS infostealer telah berkembang pesat dari pencuri kredensial yang terkait dengan Lumma menjadi platform malware‑as‑a‑service (MaaS) yang mampu mencuri sesi browser, token autentikasi, hingga data dari password manager. Dampaknya, satu komputer yang terinfeksi bisa membuka jalan menuju kompromi akun perusahaan dalam waktu jauh lebih cepat dibandingkan malware lama.
Studio Global AI
Lanjutkan penelitian Anda
Halaman ini berisi jawaban yang didukung sumber yang dapat Anda lanjutkan di dalam Studio Global.
Apa jawaban singkat untuk "REMUS Infostealer Berevolusi Menjadi Ancaman Pencurian Identitas Berbasis Malware‑as‑a‑Service"?
REMUS adalah infostealer baru yang terkait dengan keluarga Lumma dan kini berkembang menjadi platform malware‑as‑a‑service yang mencuri sesi browser, token autentikasi, dan data identitas digital.
Apa poin penting yang harus divalidasi terlebih dahulu?
REMUS adalah infostealer baru yang terkait dengan keluarga Lumma dan kini berkembang menjadi platform malware‑as‑a‑service yang mencuri sesi browser, token autentikasi, dan data identitas digital. Malware ini diketahui menargetkan ekstensi password manager seperti 1Password, LastPass, dan Bitwarden serta menggunakan teknik seperti EtherHiding dan pencurian token untuk melewati perlindungan MFA.
Apa yang harus saya lakukan selanjutnya dalam latihan?
Tren ini menunjukkan pergeseran besar dalam kejahatan siber: infostealer modern tidak hanya mencuri password, tetapi juga sesi login aktif yang memungkinkan kompromi akun perusahaan terjadi jauh lebih cepat.
REMUS memiliki hubungan teknis kuat dengan Lumma Stealer, sebuah keluarga malware pencuri informasi yang telah dijual sebagai layanan di forum kejahatan siber sejak setidaknya 2022.
Peneliti keamanan menemukan bahwa REMUS mulai muncul dalam kampanye aktif pada awal 2026 dengan teknik yang sangat mirip dengan Lumma, termasuk:
obfuscation string untuk menyamarkan kode
pemeriksaan anti‑virtual machine untuk menghindari analisis
teknik eksekusi sistem tingkat rendah untuk menyembunyikan aktivitas
Kesamaan ini menunjukkan bahwa REMUS kemungkinan merupakan evolusi atau fork dari ekosistem Lumma, bukan pengganti langsungnya. Kedua malware bahkan masih terlihat beroperasi bersamaan di alam liar.
Beralih ke Model Malware‑as‑a‑Service
Aktivitas di forum bawah tanah menunjukkan bahwa REMUS kini dikembangkan sebagai platform komersial malware‑as‑a‑service. Artinya, malware ini dapat disewa atau digunakan oleh banyak pelaku kejahatan siber untuk menjalankan kampanye mereka sendiri.
Peneliti keamanan yang memantau diskusi di forum kriminal menemukan lebih dari seratus posting terkait operasi REMUS selama periode awal 2026.
Model bisnis ini membuat distribusi malware jauh lebih mudah diperluas—dari alat khusus yang digunakan kelompok kecil menjadi platform yang bisa digunakan oleh banyak aktor ancaman secara bersamaan.
Menargetkan Data Password Manager
Salah satu perkembangan paling mengkhawatirkan adalah kemampuan REMUS untuk mengakses data dari ekstensi password manager di browser.
Beberapa layanan yang dilaporkan menjadi target antara lain:
1Password
LastPass
Bitwarden
Malware ini mengumpulkan data dari penyimpanan browser seperti IndexedDB, yang sering digunakan oleh ekstensi untuk menyimpan informasi operasional atau data vault terenkripsi.
Walaupun sistem enkripsi password manager masih melindungi isi vault dalam banyak kasus, penyerang tetap dapat memperoleh artefak penting seperti metadata, token, atau informasi sesi yang bisa membantu mereka meningkatkan akses ke akun lain.
Ini menjadi target yang sangat bernilai karena password manager biasanya menyimpan kredensial untuk berbagai layanan penting, seperti:
aplikasi SaaS perusahaan
akun administrator
akses VPN
infrastruktur developer
akun pribadi pengguna
Dengan kata lain, satu komputer yang terinfeksi bisa membuka akses ke banyak identitas digital sekaligus.
Pencurian Sesi dan Token yang Bisa Melewati MFA
REMUS juga menyoroti tren baru dalam infostealer: pencurian sesi login dan token autentikasi.
Alih‑alih hanya mencuri username dan password, malware modern kini mencoba mengambil:
cookie browser
token autentikasi
sesi aplikasi yang masih aktif
Karena artefak ini mewakili kondisi pengguna yang sudah berhasil login, penyerang sering kali dapat menggunakannya kembali untuk mengakses layanan tanpa harus melewati proses login baru, sehingga banyak mekanisme multi‑factor authentication (MFA) tidak terpicu.
Akibatnya, waktu antara infeksi perangkat dan akses ilegal ke sistem perusahaan bisa sangat singkat.
Infrastruktur EtherHiding
REMUS juga menggunakan pendekatan infrastruktur yang lebih sulit ditutup oleh penegak hukum atau tim keamanan.
Malware ini dilaporkan memakai teknik EtherHiding, yaitu menyimpan konfigurasi command‑and‑control di dalam smart contract pada blockchain Ethereum.
Alih‑alih bergantung pada domain atau server tradisional, malware dapat mengambil instruksi dari data yang tersimpan di blockchain.
Karena blockchain bersifat terdesentralisasi dan sulit dihapus, teknik ini membuat infrastruktur malware menjadi lebih tahan terhadap upaya pemblokiran atau penurunan server.
Perbandingan dengan Evolusi Gremlin Stealer
REMUS bukan satu‑satunya infostealer yang berkembang cepat.
Peneliti keamanan juga mencatat evolusi signifikan pada Gremlin stealer.
Varian terbaru Gremlin dilaporkan berubah dari pencuri kredensial sederhana menjadi toolkit malware modular dengan fitur tambahan dan teknik penghindaran analisis yang lebih kuat.
Menurut peneliti Unit 42, varian baru tersebut menggunakan utilitas packing dengan virtualisasi instruksi, yang mengubah kode malware menjadi bytecode khusus yang dijalankan oleh mesin virtual internal. Teknik ini membuat proses reverse engineering jauh lebih sulit.
Secara sederhana:
REMUS berfokus pada pencurian identitas skala besar melalui sesi login, token, dan password manager.
Gremlin berkembang ke arah stealth dan modularitas dengan teknik obfuscation dan anti‑analysis yang lebih kuat.
Keduanya mencerminkan tren yang sama: infostealer modern semakin kompleks dan semakin sulit dideteksi.
Tren Besar: Identitas Menjadi Target Utama
Kemunculan malware seperti REMUS menunjukkan perubahan besar dalam prioritas penyerang.
Jika dulu fokusnya hanya pada password, kini infostealer dirancang untuk mencuri seluruh lingkungan autentikasi—termasuk sesi aktif, token login, kredensial tersimpan, dan artefak identitas lainnya.
Skala ancaman ini sudah sangat besar. Analisis keamanan menunjukkan bahwa kampanye infostealer berhasil mengumpulkan sekitar 1,8 miliar kredensial pada tahun 2025 saja, menandakan betapa luasnya pasar data autentikasi yang dicuri di dunia bawah tanah siber.
Dampak bagi Keamanan Perusahaan
Evolusi REMUS membawa beberapa implikasi penting bagi organisasi:
Kompromi endpoint dapat langsung menjadi kompromi identitas. Setelah token dan sesi dicuri, penyerang bisa langsung masuk ke layanan perusahaan.
MFA saja tidak lagi cukup. Penggunaan ulang token dan sesi dapat melewati alur autentikasi tambahan.
Password manager menjadi target bernilai tinggi. Karena menyimpan banyak kredensial sensitif dalam satu tempat.
Karena itu, organisasi semakin membutuhkan strategi pertahanan tambahan seperti:
pencabutan sesi dan token
verifikasi perangkat tepercaya
endpoint detection and response (EDR)
pemantauan perilaku autentikasi yang tidak biasa
Kesimpulan
REMUS menunjukkan seberapa cepat ekosistem infostealer berevolusi. Dari pencuri kredensial yang terkait dengan Lumma, malware ini kini berkembang menjadi platform malware‑as‑a‑service yang berfokus pada pencurian identitas dan pembajakan sesi login.
Bersama evolusi malware lain seperti Gremlin, arah tren semakin jelas: penyerang tidak lagi sekadar mencuri password—mereka mencuri akses yang sudah terautentikasi.
Bagi organisasi, perubahan ini berarti serangan dapat berkembang jauh lebih cepat daripada model keamanan tradisional, di mana satu perangkat terinfeksi bisa berubah menjadi kompromi banyak akun dalam hitungan menit atau jam.
bleepingcomputer.comInside the REMUS Infostealer: Session Theft, MaaS, and ...
app.daily.devInside the REMUS Infostealer: Session Theft, MaaS, and...
malpedia.caad.fkie.fraunhofer.deLumma Stealer (Malware Family) - Malpedia
radiocsirt.comRadioCSIRT English Edition – Remus: Unmasking the 64-bit variant ...