Kebijakan API SAP 2026 dan Batas Akses Agen AI ke Data ERP
SAP tidak serta merta melarang semua integrasi pihak ketiga, tetapi mempersempit akses API ke API yang dipublikasikan, dokumentasi produk, arsitektur, layanan data, atau jalur spesifik yang disetujui SAP; agen AI yang... Area yang perlu diaudit ulang mencakup antarmuka yang belum terdokumentasi, ekstraksi atau repli...
Diterbitkan olehDiedit dengan GPT-5.5Gambar dibuat dengan GPT Image 2
SAP tidak serta merta melarang semua integrasi pihak ketiga, tetapi mempersempit akses API ke API yang dipublikasikan, dokumentasi produk, arsitektur, layanan data, atau jalur spesifik yang disetujui SAP; agen AI yang...
Area yang perlu diaudit ulang mencakup antarmuka yang belum terdokumentasi, ekstraksi atau replikasi data SAP dalam skala besar, serta AI agent, iPaaS, RPA, ETL, dan workflow eksternal yang membaca atau menulis proses...
DSAG, kelompok pengguna SAP berbahasa Jerman, mengkritik ketidakpastian kebijakan ini; risiko vendor lock in akan sangat bergantung pada seberapa jelas SAP mengelola daftar API yang dipublikasikan, jalur yang disetuju...
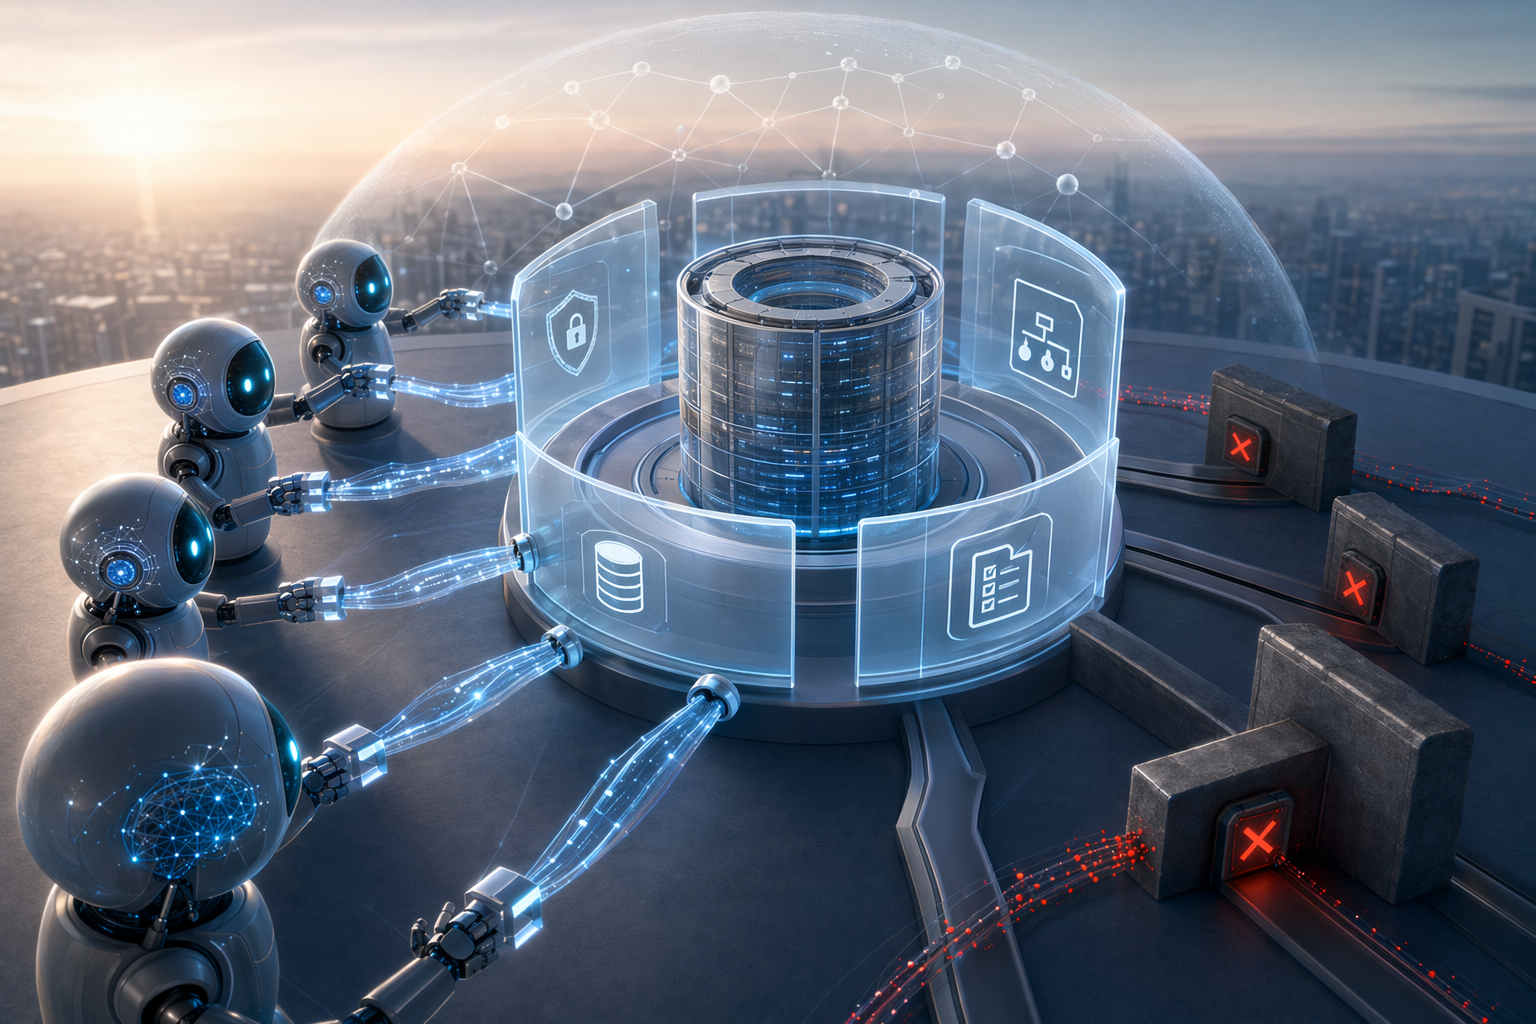
SAP 2026 API 新政策:第三方 AI Agent 存取 ERP 數據的新邊界AI 生成示意圖:SAP 新 API 政策把第三方 AI agent 的 ERP 數據存取推向更受控的官方路徑。
AI Perintah
Create a landscape editorial hero image for this Studio Global article: SAP 2026 API 新政策:第三方 AI Agent 存取 ERP 數據的新邊界. Article summary: SAP 2026 年 4 月 API 政策將會規劃、選擇或執行多步 API calls 的第三方 AI agent,限制在 SAP 認可架構、數據服務或指定路徑之內;這不是全面禁用第三方整合,但會增加合規審查、重構和鎖定風險。[1][10]. Topic tags: sap, erp, ai agents, enterprise ai, api. Reference image context from search candidates: Reference image 1: visual subject "*这是2026年4月的科技雷达:一份每周分析,解读和将其转化为决策的信号,供企业和 IT 领导者参考。这不是新闻摘要,而是应用于商业的智能。五个关键领域,十五个具体信号,以及三个应该在本周的议程中做出改变的结论。.*. ## SAP 新闻 — 2026 年 4 月技术雷达. ### [女高音] SAP S/4HANA 2025:Joule 及其分析 AI 和" source context "2026年4月科技雷达:SAP、代理AI与农业科技" Reference image 2: visual subject "*这是2026年4月的科技雷达:一份每周分析,解读和将其转化为决策的信号,供企业和 IT 领导者参考。这不是新闻摘要,而是应用于商业的智能。五个关键领域,十五个具体信号,以及三个应该在本周的议程中做出改变的结论。.*. ## SAP 新闻 — 2026 年 4 月技术雷达. ### [女高音] SAP S/4HANA 2025:Joule 及其分析 AI 和" source context "2026年4月科技雷达:SAP、代理AI与农业科技" Style: premium digital
openai.com
Pada April 2026, SAP memperbarui kebijakan API-nya. Pesan paling penting bagi perusahaan bukanlah bahwa semua alat pihak ketiga otomatis tertutup. Perubahan besarnya adalah SAP mempertegas bahwa akses ke data dan proses ERP inti harus berada dalam batas API yang dipublikasikan, dokumentasi produk, arsitektur yang didukung SAP, layanan data, atau jalur layanan yang ditentukan.
Studio Global AI
Lanjutkan penelitian Anda
Halaman ini berisi jawaban yang didukung sumber yang dapat Anda lanjutkan di dalam Studio Global.
Apa jawaban singkat untuk "Kebijakan API SAP 2026 dan Batas Akses Agen AI ke Data ERP"?
SAP tidak serta merta melarang semua integrasi pihak ketiga, tetapi mempersempit akses API ke API yang dipublikasikan, dokumentasi produk, arsitektur, layanan data, atau jalur spesifik yang disetujui SAP; agen AI yang...
Apa poin penting yang harus divalidasi terlebih dahulu?
SAP tidak serta merta melarang semua integrasi pihak ketiga, tetapi mempersempit akses API ke API yang dipublikasikan, dokumentasi produk, arsitektur, layanan data, atau jalur spesifik yang disetujui SAP; agen AI yang... Area yang perlu diaudit ulang mencakup antarmuka yang belum terdokumentasi, ekstraksi atau replikasi data SAP dalam skala besar, serta AI agent, iPaaS, RPA, ETL, dan workflow eksternal yang membaca atau menulis proses...
Apa yang harus saya lakukan selanjutnya dalam latihan?
DSAG, kelompok pengguna SAP berbahasa Jerman, mengkritik ketidakpastian kebijakan ini; risiko vendor lock in akan sangat bergantung pada seberapa jelas SAP mengelola daftar API yang dipublikasikan, jalur yang disetuju...
Bagi organisasi yang sedang menghubungkan agen AI ke SAP, kebijakan ini dapat mengubah cara merancang proof of concept atau PoC, platform data, RPA, iPaaS, ETL, dan otomasi internal. Dalam konteks ERP, ini bukan detail teknis kecil: API adalah pintu yang menghubungkan sistem ke data keuangan, pengadaan, inventori, rantai pasok, dan proses bisnis lain yang biasanya sangat kritis.
Yang berubah: API harus jelas status dan jalurnya
Menurut CIO, SAP menyatakan bahwa hanya antarmuka yang tercantum di SAP Business Accelerator Hub atau dalam dokumentasi produk terkait yang dianggap sebagai API yang dipublikasikan. The Register juga melaporkan bahwa kebijakan baru ini membatasi penggunaan API hanya dalam koridor SAP-endorsed architectures, data services, or service-specific pathways.
Artinya, perusahaan tidak lagi bisa berasumsi bahwa setiap endpoint atau fungsi SAP yang bisa dipanggil aman dipakai untuk integrasi jangka panjang. Dokumen kebijakan tersebut mencantumkan kontrol API seperti batas teknis dan fungsional, kuota, jadwal penghentian atau deprecation, kuota data masuk dan keluar, syarat serta batasan untuk ekstraksi atau replikasi massal, dan persyaratan keamanan atau teknis lain.
SAPinsider juga menyoroti bahwa API atau antarmuka yang tidak terdokumentasi masih banyak dipakai, tetapi setelah pembaruan kebijakan, penggunaan semacam itu berada di luar batas dukungan dan meningkatkan risiko integrasi serta operasional dalam jangka panjang.
Dengan kata lain, ini bukan sekadar klausul AI. Ini adalah isu tata kelola integrasi ERP: API mana yang dipublikasikan, penggunaan mana yang didukung, ekstraksi atau replikasi seperti apa yang memerlukan prasyarat, dan otomatisasi mana yang harus melalui jalur yang diakui SAP.
Mengapa agen AI pihak ketiga menjadi titik sensitif
Bagian yang paling banyak disorot adalah klausul AI. Sejumlah laporan mengutip kebijakan tersebut bahwa, kecuali melalui arsitektur, layanan data, atau jalur yang secara jelas didukung SAP, SAP melarang penggunaan API untuk interaksi atau integrasi dengan sistem AI semi-otonom maupun generatif yang merencanakan, memilih, atau menjalankan rangkaian API call.
Di sinilah perbedaan antara integrasi tradisional dan AI agentik menjadi penting. Integrasi tradisional biasanya mengikuti alur yang sudah ditentukan: satu sistem memanggil API tertentu sesuai aturan tetap untuk menyelesaikan satu tugas. Agen AI dapat bekerja lebih dinamis. Misalnya, agen diberi target untuk menyiapkan rekomendasi pembelian, lalu memutuskan sendiri untuk mengecek vendor, memeriksa stok, membaca histori transaksi, menyusun rekomendasi, dan mengirim pembaruan atau permintaan persetujuan.
Jika agen tersebut memilih dan merangkai beberapa SAP API call secara mandiri, use case itu dapat masuk ke area yang dibatasi oleh kebijakan. Penilaian akhirnya tetap bergantung pada API yang dipakai, arsitektur yang digunakan, layanan data yang dilalui, dan apakah jalurnya termasuk cara yang diakui SAP.
Kebijakan yang sama juga mencakup scraping, harvesting, serta ekstraksi atau replikasi data secara sistematis atau dalam skala besar. Karena itu, risikonya tidak hanya muncul pada agen AI yang menulis data ke SAP. Desain yang membaca data SAP dalam jumlah besar untuk platform AI eksternal, lakehouse, atau layer orkestrasi agen juga perlu ditinjau ulang.
Dampak ke inovasi pelanggan: PoC tetap mungkin, tetapi tidak bisa asal sambung
Untuk tim inovasi, integrator sistem atau SI, dan vendor perangkat lunak independen atau ISV, perubahan paling terasa adalah munculnya gerbang tata kelola sebelum eksperimen. Sebelum menguji agen AI untuk rekonsiliasi otomatis, bantuan pengadaan, analisis inventori, atau otomasi layanan pelanggan, tim perlu memastikan beberapa hal: apakah API-nya tercantum di SAP Business Accelerator Hub atau dokumentasi produk, apakah arsitekturnya termasuk jalur yang disetujui SAP, apakah penggunaan datanya memicu kuota atau batas ekstraksi massal, dan apakah agen tersebut merencanakan rangkaian API call sendiri.
Ini tidak berarti PoC AI harus berhenti. Namun, PoC akan makin mirip proyek integrasi resmi: perlu inventaris API, desain hak akses, estimasi volume pemakaian, pemetaan aliran data, dan konfirmasi kepatuhan. ERP Today menyebut kebijakan ini mengangkat isu integrasi yang sebelumnya tampak teknis menjadi persoalan arsitektur ERP yang lebih luas, karena integrasi lama mungkin bergantung pada antarmuka yang tidak terdokumentasi, sementara aplikasi AI baru membutuhkan akses yang terkendali ke data perusahaan dan workflow transaksional.
Ketidakpastian juga bisa memperlambat inovasi. The Register melaporkan bahwa DSAG, kelompok pengguna SAP berbahasa Jerman, mengkritik kebijakan ini karena menimbulkan ketidakpastian. Laporan yang sama menyebut kritik bahwa daftar antarmuka yang disetujui SAP belum tentu dikelola dengan baik atau diperbarui tepat waktu.
Dampak ke kontrol data: bukan hanya soal siapa pemilik data
Perdebatan ini bukan semata-mata tentang kepemilikan data pelanggan. Pertanyaan praktisnya adalah apakah pelanggan dapat memakai platform AI, data stack, dan alat otomasi pilihannya sendiri untuk mengakses data serta proses transaksi SAP secara langsung, real-time, dan berkelanjutan.
The Register menggambarkan kekhawatiran bahwa alat AI pihak ketiga dapat tersingkir dari akses ke data SAP milik pelanggan. ERP Today menempatkan isu ini pada level arsitektur integrasi ERP, replikasi data, dan akses AI.
Jika perusahaan ingin menyinkronkan data SAP ke lakehouse eksternal, platform AI, layer orkestrasi agen, atau sistem otomasi pihak ketiga, area yang perlu diperiksa meliputi kuota data ingress/egress, syarat ekstraksi atau replikasi massal, cakupan API yang dipublikasikan, dan kemungkinan kewajiban menggunakan jalur yang diakui SAP.
Pembatasan seperti ini dapat memusatkan kontrol kinerja, keamanan, audit, dan tata kelola. Tetapi konsekuensinya, kebebasan merancang arsitektur AI lintas platform bisa berkurang, terutama untuk use case yang membutuhkan baca-tulis data transaksi SAP dalam volume besar.
Dampak ke vendor lock-in: risikonya naik, tetapi belum tentu menjadi nasib akhir
Risiko vendor lock-in muncul dari persoalan yang cukup sederhana: jika agen AI pihak ketiga tidak dapat bebas berinteraksi dengan API SAP, pelanggan akan lebih mungkin bergantung pada arsitektur yang disetujui SAP, layanan data resmi, atau cara integrasi yang secara eksplisit diperbolehkan SAP. The Register menggambarkan klausul AI ini sebagai pemicu kekhawatiran lock-in karena dapat membuat sebagian alat AI pihak ketiga tidak bisa menjangkau data SAP pelanggan.
Reaksi DSAG menunjukkan bahwa komunitas pelanggan tidak hanya mempersoalkan detail teknis. E3 Magazine melaporkan bahwa DSAG menilai pembatasan ketat SAP terhadap penggunaan yang tidak terdokumentasi, ekstraksi data massal secara sistematis, dan interaksi dengan sistem AI generatif otonom dari pihak ketiga sebagai hal yang tidak dapat diterima.
Namun, lock-in bukan satu-satunya hasil yang mungkin. Dampaknya akan bergantung pada langkah SAP berikutnya: seberapa jelas jalur yang disetujui didefinisikan, seberapa lengkap dan mutakhir daftar API yang dipublikasikan, apakah ada proses pengecualian atau persetujuan yang dapat diaudit, dan apakah vendor pihak ketiga tetap dapat berinovasi di bawah aturan yang jelas. Kritik tentang pengelolaan dan pembaruan daftar antarmuka yang disetujui menjadi pertanyaan penting dalam keputusan arsitektur dan pengadaan perusahaan.
Lima langkah praktis untuk pengguna SAP
Petakan semua integrasi SAP. Tandai setiap koneksi sebagai API yang dipublikasikan, API dalam dokumentasi produk, antarmuka yang belum terdokumentasi, ekstraksi massal, baca-tulis real-time, RPA, iPaaS, atau pemanggilan oleh workflow dan agen eksternal.
Pisahkan use case AI agentik. Setiap proses yang membuat model atau agen merencanakan, memilih, atau menjalankan beberapa SAP API call perlu dinilai risikonya sebelum masuk tahap uji coba atau produksi.
Audit ekstraksi dan replikasi data. Ekstraksi besar-besaran, replikasi, scraping, atau harvesting termasuk area yang dibatasi. Arsitektur data lake, lakehouse, BI, pelatihan AI, dan sinkronisasi data perlu diperiksa lagi terhadap kuota, prasyarat, dan jalur yang diperbolehkan.
Minta konfirmasi tertulis dari SAP atau mitra implementasi. Untuk skenario berisiko tinggi seperti AI agentik, pembaruan transaksi otomatis, orkestrasi lintas sistem, atau ekspor data massal, jangan hanya mengandalkan pemahaman lisan. Kritik DSAG tentang ketidakpastian menunjukkan pentingnya batas tertulis.
Sisakan ruang pilihan dalam arsitektur. Bahkan jika akhirnya memakai jalur yang disetujui SAP, usahakan agar orkestrasi AI, tata kelola data, izin akses, log audit, dan aturan bisnis tetap dirancang modular sehingga dapat diganti atau dipindahkan bila strategi berubah.
Kesimpulan
Dampak utama kebijakan API SAP 2026 bukanlah bahwa AI tidak bisa memakai SAP. Intinya, agen AI pihak ketiga tidak lagi dapat berasumsi bahwa mereka bebas mengorkestrasi API SAP sesuka hati. Ambang tata kelola dan kepatuhan naik, eksperimen bisa menjadi lebih lambat, dan risiko vendor lock-in menjadi lebih nyata.
Langkah paling masuk akal dalam jangka pendek adalah menginventarisasi seluruh integrasi SAP, mengidentifikasi use case AI yang merangkai API call, memastikan jalur yang diakui SAP, dan tetap merancang arsitektur yang memberi ruang pilihan lintas platform.
theregister.com
SAP user group slams 'uncertainty' in ERP giant's API policy
sapinsider.orgSAP API Policy Update Raises Concerns for Developers and Partners
cio.comSAP's new API policy restricts AI access, draws customer criticism
theregister.comAI clause in new SAP API policy provokes lock-in concern
erp.todaySAP API Policy Raises New Questions About ERP Integration and AI ...