सॉफ्टबैंक और ओपनएआई का बड़ा कदम: जापान के महत्वपूर्ण बुनियादी ढांचे को साइबर हमलों से बचाने के लिए AI-संचालित 'पैचिंग ऐज़ अ सर्विस' सेवा शुरू
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा। यह सेवा एसबी ओएआई जापान के माध्यम से दी जा रही है, जो 2024 के अंत में स्थापित सॉफ्टबैंक और ओपनएआई...
प्रकाशितकर्ताDeepSeek-V4-Pro से संपादितGPT Image 1.5 से चित्र बनाए गए
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा।
यह सेवा एसबी ओएआई जापान के माध्यम से दी जा रही है, जो 2024 के अंत में स्थापित सॉफ्टबैंक और ओपनएआई का 50:50 का संयुक्त उपक्रम है, और इसी के साथ इस उपक्रम का परिचालन शुरू हो गया है।
देश के सबसे आवश्यक क्षेत्रों में सेवा के विस्तार के साथ ही इसकी कार्यबल टीम को मौजूदा 50 से बढ़ाकर 1,000 कर्मियों तक पहुंचाने की योजना है।
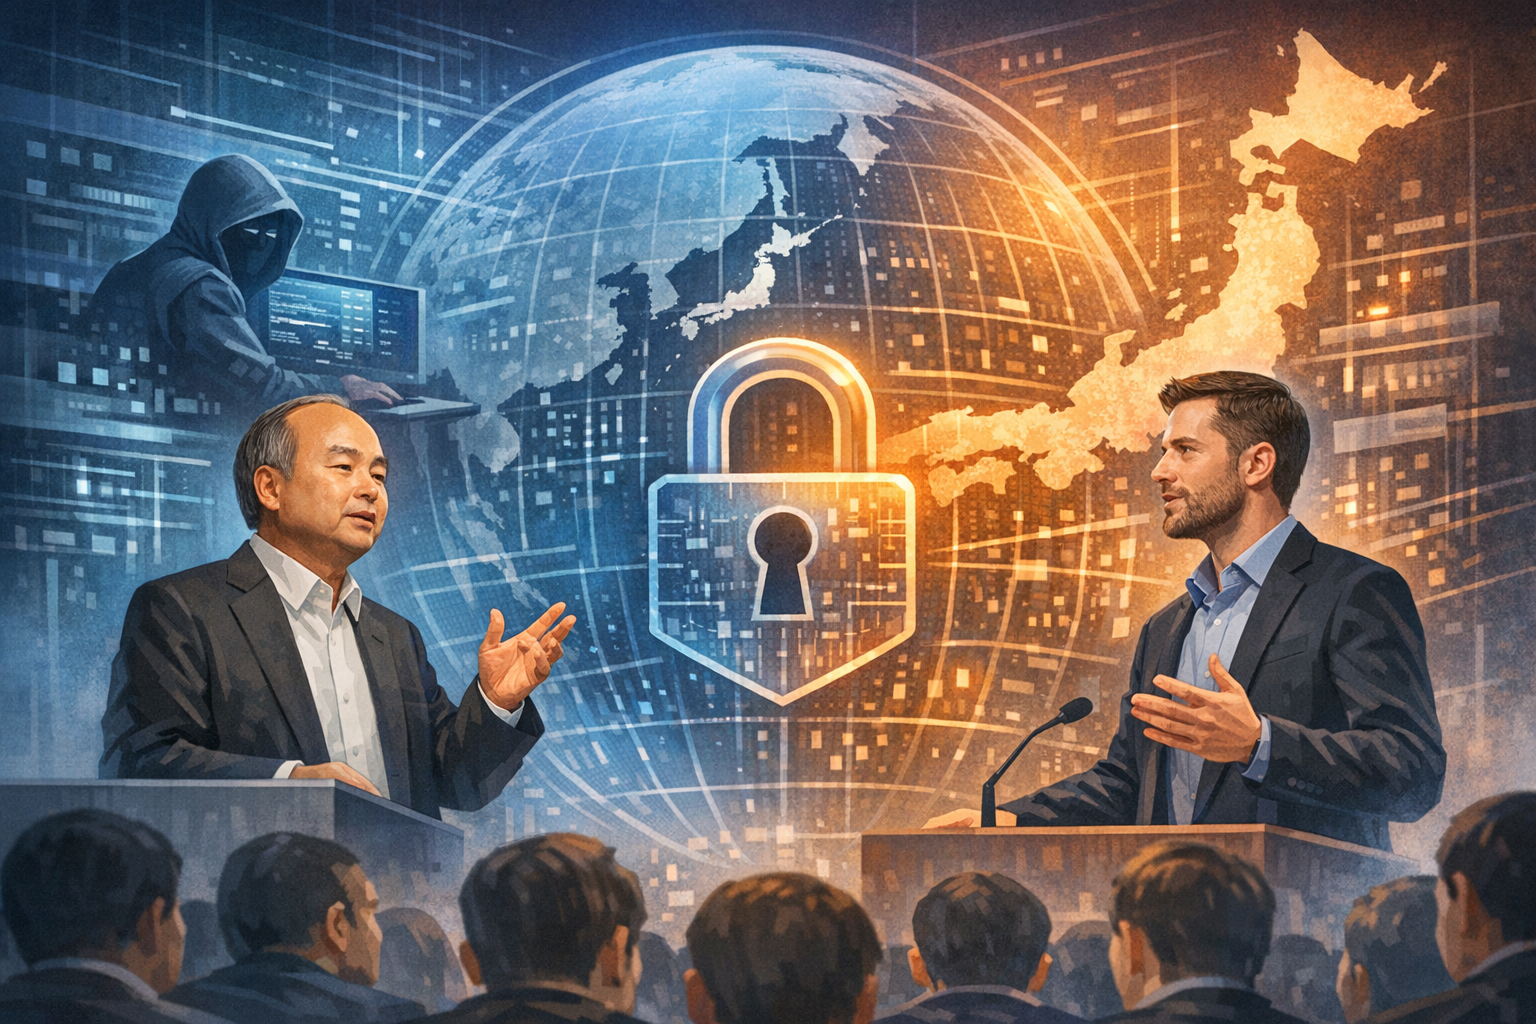
What new cybersecurity service is Japan's SoftBank launching in partnership with OpenAI, what did CEO Masayoshi Son say about Japan's vulnerSoftBank CEO Masayoshi Son and OpenAI Chief Research Officer Mark Chen at the June 16, 2026 launch event in Tokyo.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: What new cybersecurity service is Japan's SoftBank launching in partnership with OpenAI, what did CEO Masayoshi Son say about Japan's vulner. Article summary: Here are the key details from the announcement made on June 16, 2026:. Topic tags: general, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Colin Jarvis, head of Forward Deployed Engineering for OpenAI, speaks during its business event with SoftBank at a hotel in Tokyo, Tuesday, June 16, 2026. Masayoshi Son, left, chai" source context "Japan's tech business SoftBank rolls out OpenAI 'patches' against cyberattacks" Reference image 2: visual subject "WhatsApp Telegram Facebook Twitter Email LinkedIn. Add CNA as a trusted source to help Google better understand and surface our content in search result
openai.com
16 जून, 2026 को सॉफ्टबैंक ग्रुप कॉर्प और ओपनएआई ने जापान की सबसे महत्वपूर्ण कंपनियों और बुनियादी ढांचे को बढ़ते डिजिटल खतरों से बचाने के लिए एक नई AI-संचालित साइबर सुरक्षा सेवा का अनावरण किया। "पैचिंग ऐज़ अ सर्विस" (Patching as a Service) नामक यह सेवा ओपनएआई के उन्नत AI मॉडलों का उपयोग करके सिस्टम की कमजोरियों का पता लगाती है, जोखिम का आकलन करती है, और कंपनियों को सुरक्षा खामियों को दूर करने और पैच लगाने में मार्गदर्शन करती है ।
यह घोषणा टोक्यो में एक विशेष इंटरप्राइज़ कार्यक्रम के दौरान की गई, जहाँ सॉफ्टबैंक के सीईओ मासायोशी सन ने साइबर सुरक्षा की स्थिति पर अब तक की अपनी सबसे सशक्त सार्वजनिक टिप्पणी की। सन ने जापान की साइबर हमलों के प्रति संवेदनशीलता को "एक संकट" बताया और आधुनिक खतरे की तुलना राइफल की गोलियों के बजाय मशीनगनों से होने वाले हमले से की । उन्होंने इस पहल को एक देशभक्तिपूर्ण दायित्व और एक महत्वपूर्ण राष्ट्रीय सुरक्षा मुद्दा बताया ।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"सॉफ्टबैंक और ओपनएआई का बड़ा कदम: जापान के महत्वपूर्ण बुनियादी ढांचे को साइबर हमलों से बचाने के लिए AI-संचालित 'पैचिंग ऐज़ अ सर्विस' सेवा शुरू" का संक्षिप्त उत्तर क्या है?
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा।
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा। यह सेवा एसबी ओएआई जापान के माध्यम से दी जा रही है, जो 2024 के अंत में स्थापित सॉफ्टबैंक और ओपनएआई का 50:50 का संयुक्त उपक्रम है, और इसी के साथ इस उपक्रम का परिचालन शुरू हो गया है।
मुझे अभ्यास में आगे क्या करना चाहिए?
देश के सबसे आवश्यक क्षेत्रों में सेवा के विस्तार के साथ ही इसकी कार्यबल टीम को मौजूदा 50 से बढ़ाकर 1,000 कर्मियों तक पहुंचाने की योजना है।
सॉफ्टबैंक और ओपनएआई का बड़ा कदम: जापान के महत्वपूर्ण बुनियादी ढांचे को साइबर हमलों से बचाने के लिए AI-संचालित 'पैचिंग ऐज़ अ सर्विस' सेवा शुरू
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा। यह सेवा एसबी ओएआई जापान के माध्यम से दी जा रही है, जो 2024 के अंत में स्थापित सॉफ्टबैंक और ओपनएआई...
प्रकाशितकर्ताDeepSeek-V4-Pro से संपादितGPT Image 1.5 से चित्र बनाए गए
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा।
यह सेवा एसबी ओएआई जापान के माध्यम से दी जा रही है, जो 2024 के अंत में स्थापित सॉफ्टबैंक और ओपनएआई का 50:50 का संयुक्त उपक्रम है, और इसी के साथ इस उपक्रम का परिचालन शुरू हो गया है।
देश के सबसे आवश्यक क्षेत्रों में सेवा के विस्तार के साथ ही इसकी कार्यबल टीम को मौजूदा 50 से बढ़ाकर 1,000 कर्मियों तक पहुंचाने की योजना है।
What new cybersecurity service is Japan's SoftBank launching in partnership with OpenAI, what did CEO Masayoshi Son say about Japan's vulnerSoftBank CEO Masayoshi Son and OpenAI Chief Research Officer Mark Chen at the June 16, 2026 launch event in Tokyo.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: What new cybersecurity service is Japan's SoftBank launching in partnership with OpenAI, what did CEO Masayoshi Son say about Japan's vulner. Article summary: Here are the key details from the announcement made on June 16, 2026:. Topic tags: general, general web, user generated. Reference image context from search candidates: Reference image 1: visual subject "Colin Jarvis, head of Forward Deployed Engineering for OpenAI, speaks during its business event with SoftBank at a hotel in Tokyo, Tuesday, June 16, 2026. Masayoshi Son, left, chai" source context "Japan's tech business SoftBank rolls out OpenAI 'patches' against cyberattacks" Reference image 2: visual subject "WhatsApp Telegram Facebook Twitter Email LinkedIn. Add CNA as a trusted source to help Google better understand and surface our content in search result
openai.com
16 जून, 2026 को सॉफ्टबैंक ग्रुप कॉर्प और ओपनएआई ने जापान की सबसे महत्वपूर्ण कंपनियों और बुनियादी ढांचे को बढ़ते डिजिटल खतरों से बचाने के लिए एक नई AI-संचालित साइबर सुरक्षा सेवा का अनावरण किया। "पैचिंग ऐज़ अ सर्विस" (Patching as a Service) नामक यह सेवा ओपनएआई के उन्नत AI मॉडलों का उपयोग करके सिस्टम की कमजोरियों का पता लगाती है, जोखिम का आकलन करती है, और कंपनियों को सुरक्षा खामियों को दूर करने और पैच लगाने में मार्गदर्शन करती है ।
यह घोषणा टोक्यो में एक विशेष इंटरप्राइज़ कार्यक्रम के दौरान की गई, जहाँ सॉफ्टबैंक के सीईओ मासायोशी सन ने साइबर सुरक्षा की स्थिति पर अब तक की अपनी सबसे सशक्त सार्वजनिक टिप्पणी की। सन ने जापान की साइबर हमलों के प्रति संवेदनशीलता को "एक संकट" बताया और आधुनिक खतरे की तुलना राइफल की गोलियों के बजाय मशीनगनों से होने वाले हमले से की । उन्होंने इस पहल को एक देशभक्तिपूर्ण दायित्व और एक महत्वपूर्ण राष्ट्रीय सुरक्षा मुद्दा बताया ।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"सॉफ्टबैंक और ओपनएआई का बड़ा कदम: जापान के महत्वपूर्ण बुनियादी ढांचे को साइबर हमलों से बचाने के लिए AI-संचालित 'पैचिंग ऐज़ अ सर्विस' सेवा शुरू" का संक्षिप्त उत्तर क्या है?
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा।
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
सॉफ्टबैंक ने ओपनएआई की तकनीक पर आधारित 'पैचिंग ऐज़ अ सर्विस' साइबर सुरक्षा समाधान लॉन्च किया, जो हवाई अड्डों, रेलवे और ऊर्जा उपयोगिताओं जैसे महत्वपूर्ण बुनियादी ढांचे को चलाने वाली 3,000 जापानी कंपनियों को लक्षित करेगा। यह सेवा एसबी ओएआई जापान के माध्यम से दी जा रही है, जो 2024 के अंत में स्थापित सॉफ्टबैंक और ओपनएआई का 50:50 का संयुक्त उपक्रम है, और इसी के साथ इस उपक्रम का परिचालन शुरू हो गया है।
मुझे अभ्यास में आगे क्या करना चाहिए?
देश के सबसे आवश्यक क्षेत्रों में सेवा के विस्तार के साथ ही इसकी कार्यबल टीम को मौजूदा 50 से बढ़ाकर 1,000 कर्मियों तक पहुंचाने की योजना है।
यह सेवा एक निष्क्रिय निगरानी उपकरण नहीं है, बल्कि एक सक्रिय रक्षा मंच है। यह पहले किसी कंपनी के सिस्टम की कमजोरियों का निदान करती है, फिर आवश्यक जवाबी उपायों का विश्लेषण करती है और उन पैच के कार्यान्वयन में सहायता करती है । यह प्रक्रिया भेद्यता मूल्यांकन से लेकर समाधान योजना और कार्यान्वयन संबंधी सलाह तक के पूरे जीवनचक्र को कवर करती है ।
ओपनएआई की अत्याधुनिक AI क्षमताओं को एकीकृत करके, इस प्लेटफॉर्म का उद्देश्य पारंपरिक रूप से धीमी और मानव-निर्भर प्रक्रिया को तेज करना है — ताकि उद्यम सुरक्षा खामियों को शोषण होने से पहले ही बंद कर सकें, खासकर ऐसे माहौल में जहाँ AI-संचालित हमले तेजी से बढ़ रहे हैं ।
किसके लिए है यह सेवा: जापान का महत्वपूर्ण बुनियादी ढांचा
सॉफ्टबैंक यह सेवा शुरुआत में सभी के लिए उपलब्ध नहीं करा रहा है। शुरुआत में इसे जापान की शीर्ष 3,000 कंपनियों, विशेष रूप से महत्वपूर्ण बुनियादी ढांचे का संचालन करने वाली कंपनियों के लिए लक्षित किया गया है। सन ने हवाई अड्डों, रेलवे, ऊर्जा उपयोगिताओं और अन्य आवश्यक सेवाओं को प्राथमिकता वाले क्षेत्रों के रूप में नामित किया । बाद की रिपोर्टों में पुष्टि की गई कि बैंक और दूरसंचार फर्में भी लक्षित संगठनों में शामिल हैं ।
महत्वपूर्ण बुनियादी ढांचे पर यह फोकस अर्थव्यवस्थाओं को चलाने वाली प्रणालियों पर सरकारी और आपराधिक साइबर हमलों की बढ़ती वैश्विक चिंता को दर्शाता है। एक अत्यधिक डिजिटलीकृत अर्थव्यवस्था होने और कुछ पारंपरिक क्षेत्रों में उम्रदराज IT कार्यबल के कारण जापान लंबे समय से अपनी रक्षात्मक तैयारियों को लेकर चिंतित रहा है ।
संयुक्त उपक्रम: एसबी ओएआई जापान चालू हुआ
यह सेवा एसबी ओएआई जापान जीके (SB OAI Japan GK) से निकलने वाला पहला प्रमुख व्यावसायिक उत्पाद है, जो नवंबर 2024 में सॉफ्टबैंक और ओपनएआई द्वारा घोषित 50:50 का संयुक्त उपक्रम है । जहाँ पहले यह साझेदारी जापानी उद्यमों के लिए AI सिस्टम को एकीकृत करने पर केंद्रित थी, वहीं साइबर सुरक्षा लॉन्च इस उपक्रम के प्रत्यक्ष सेवा वितरण में कदम रखने का प्रतीक है ।
सॉफ्टबैंक की घरेलू दूरसंचार शाखा, सॉफ्टबैंक कॉर्प, भी इस शुरुआत में सीधे तौर पर शामिल है, जो यह संकेत देता है कि समूह इसे एक सट्टा निवेश के बजाय एक मुख्य परिचालन व्यवसाय के रूप में देखता है । कंपनी ने कहा कि इस साइबर सुरक्षा सेवा पर काम करने वाली टीम को लगभग 50 लोगों से बढ़ाकर 1,000 तक किया जाएगा, जो एक बड़े विस्तार का संकेत है ।
बड़ी तस्वीर: AI बनाम AI खतरे
यह घोषणा उन्नत AI मॉडलों के दुर्भावनापूर्ण उपयोगों के बारे में बढ़ती चिंता के बीच आई है। कई स्रोतों ने नोट किया कि यह सेवा आंशिक रूप से एंथ्रोपिक के क्लॉड मिथोस (Claude Mythos) जैसे मॉडलों के संभावित दुरुपयोग से प्रेरित थी । सॉफ्टबैंक और ओपनएआई दोनों का मूल संदेश यह है कि आने वाले वर्षों में बुनियादी ढांचे की रक्षा के लिए AI-पर-AI क्षमताओं की आवश्यकता होगी — मतलब उन खतरों से लड़ने के लिए उन्नत बुद्धिमत्ता का उपयोग, जो स्वयं कृत्रिम बुद्धिमत्ता का लाभ उठाते हैं।
मासायोशी सन की "मशीनगन बनाम राइफल" की उपमा उत्पाद के पीछे की रणनीतिक चिंता को स्पष्ट करती है। यह केवल एक व्यावसायिक पेशकश नहीं है — इसे राष्ट्र के लिए एक रक्षात्मक आवश्यकता के रूप में स्थापित किया जा रहा है ।
mexc.comJapan Launches OpenAI Cybersecurity Patching Service
यह सेवा एक निष्क्रिय निगरानी उपकरण नहीं है, बल्कि एक सक्रिय रक्षा मंच है। यह पहले किसी कंपनी के सिस्टम की कमजोरियों का निदान करती है, फिर आवश्यक जवाबी उपायों का विश्लेषण करती है और उन पैच के कार्यान्वयन में सहायता करती है । यह प्रक्रिया भेद्यता मूल्यांकन से लेकर समाधान योजना और कार्यान्वयन संबंधी सलाह तक के पूरे जीवनचक्र को कवर करती है ।
ओपनएआई की अत्याधुनिक AI क्षमताओं को एकीकृत करके, इस प्लेटफॉर्म का उद्देश्य पारंपरिक रूप से धीमी और मानव-निर्भर प्रक्रिया को तेज करना है — ताकि उद्यम सुरक्षा खामियों को शोषण होने से पहले ही बंद कर सकें, खासकर ऐसे माहौल में जहाँ AI-संचालित हमले तेजी से बढ़ रहे हैं ।
किसके लिए है यह सेवा: जापान का महत्वपूर्ण बुनियादी ढांचा
सॉफ्टबैंक यह सेवा शुरुआत में सभी के लिए उपलब्ध नहीं करा रहा है। शुरुआत में इसे जापान की शीर्ष 3,000 कंपनियों, विशेष रूप से महत्वपूर्ण बुनियादी ढांचे का संचालन करने वाली कंपनियों के लिए लक्षित किया गया है। सन ने हवाई अड्डों, रेलवे, ऊर्जा उपयोगिताओं और अन्य आवश्यक सेवाओं को प्राथमिकता वाले क्षेत्रों के रूप में नामित किया । बाद की रिपोर्टों में पुष्टि की गई कि बैंक और दूरसंचार फर्में भी लक्षित संगठनों में शामिल हैं ।
महत्वपूर्ण बुनियादी ढांचे पर यह फोकस अर्थव्यवस्थाओं को चलाने वाली प्रणालियों पर सरकारी और आपराधिक साइबर हमलों की बढ़ती वैश्विक चिंता को दर्शाता है। एक अत्यधिक डिजिटलीकृत अर्थव्यवस्था होने और कुछ पारंपरिक क्षेत्रों में उम्रदराज IT कार्यबल के कारण जापान लंबे समय से अपनी रक्षात्मक तैयारियों को लेकर चिंतित रहा है ।
संयुक्त उपक्रम: एसबी ओएआई जापान चालू हुआ
यह सेवा एसबी ओएआई जापान जीके (SB OAI Japan GK) से निकलने वाला पहला प्रमुख व्यावसायिक उत्पाद है, जो नवंबर 2024 में सॉफ्टबैंक और ओपनएआई द्वारा घोषित 50:50 का संयुक्त उपक्रम है । जहाँ पहले यह साझेदारी जापानी उद्यमों के लिए AI सिस्टम को एकीकृत करने पर केंद्रित थी, वहीं साइबर सुरक्षा लॉन्च इस उपक्रम के प्रत्यक्ष सेवा वितरण में कदम रखने का प्रतीक है ।
सॉफ्टबैंक की घरेलू दूरसंचार शाखा, सॉफ्टबैंक कॉर्प, भी इस शुरुआत में सीधे तौर पर शामिल है, जो यह संकेत देता है कि समूह इसे एक सट्टा निवेश के बजाय एक मुख्य परिचालन व्यवसाय के रूप में देखता है । कंपनी ने कहा कि इस साइबर सुरक्षा सेवा पर काम करने वाली टीम को लगभग 50 लोगों से बढ़ाकर 1,000 तक किया जाएगा, जो एक बड़े विस्तार का संकेत है ।
बड़ी तस्वीर: AI बनाम AI खतरे
यह घोषणा उन्नत AI मॉडलों के दुर्भावनापूर्ण उपयोगों के बारे में बढ़ती चिंता के बीच आई है। कई स्रोतों ने नोट किया कि यह सेवा आंशिक रूप से एंथ्रोपिक के क्लॉड मिथोस (Claude Mythos) जैसे मॉडलों के संभावित दुरुपयोग से प्रेरित थी । सॉफ्टबैंक और ओपनएआई दोनों का मूल संदेश यह है कि आने वाले वर्षों में बुनियादी ढांचे की रक्षा के लिए AI-पर-AI क्षमताओं की आवश्यकता होगी — मतलब उन खतरों से लड़ने के लिए उन्नत बुद्धिमत्ता का उपयोग, जो स्वयं कृत्रिम बुद्धिमत्ता का लाभ उठाते हैं।
मासायोशी सन की "मशीनगन बनाम राइफल" की उपमा उत्पाद के पीछे की रणनीतिक चिंता को स्पष्ट करती है। यह केवल एक व्यावसायिक पेशकश नहीं है — इसे राष्ट्र के लिए एक रक्षात्मक आवश्यकता के रूप में स्थापित किया जा रहा है ।
mexc.comJapan Launches OpenAI Cybersecurity Patching Service
abcnews.comJapan's tech business SoftBank rolls out OpenAI 'patches' against cyberattacks
group.softbankThe SoftBank Group Announces “Patching as a Service ...
washingtonpost.comJapan's tech business SoftBank rolls out OpenAI 'patches' against cyberattacks
washingtontimes.comJapan's tech business SoftBank rolls out OpenAI ‘patches' against cyberattacks