‘ज़ॉम्बी कार्ड’ हमला: एक्सपायर Visa कार्ड फिर से कैसे भुगतान करने लगे
‘ज़ॉम्बी कार्ड’ हमला दो स्मार्टफोन के जरिए NFC ट्रैफिक को रिले करके कुछ एक्सपायर Visa कॉन्टैक्टलेस कार्ड को स्टोर में भुगतान के लिए वैध जैसा दिखा सकता है। समस्या Visa के परीक्षण किए गए EMV कॉन्टैक्टलेस पथ, Kernel 3, में मिली; Mastercard Kernel 2, American Express Kernel 4 और Discover Kernel 6 पर यही तरीका कथित तौर प...
प्रकाशितकर्ताGPT-5.6 Luna से संपादितGPT Image 1.5 से चित्र बनाए गए
‘ज़ॉम्बी कार्ड’ हमला दो स्मार्टफोन के जरिए NFC ट्रैफिक को रिले करके कुछ एक्सपायर Visa कॉन्टैक्टलेस कार्ड को स्टोर में भुगतान के लिए वैध जैसा दिखा सकता है।
समस्या Visa के परीक्षण किए गए EMV कॉन्टैक्टलेस पथ, Kernel 3, में मिली; Mastercard Kernel 2, American Express Kernel 4 और Discover Kernel 6 पर यही तरीका कथित तौर पर सफल नहीं हुआ।
पांच अमेरिकी बैंकों के परीक्षण में अलग अलग नतीजे मिले—कुछ ने भुगतान मंजूर किए, जबकि कुछ ने अतिरिक्त issuer side जांच के कारण उन्हें अस्वीकार कर दिया।
उपभोक्ताओं को पुराने कार्ड को निष्क्रिय कराने के बाद उसकी मैग्नेटिक स्ट्राइप और EMV चिप नष्ट करके कार्ड के टुकड़े अलग अलग फेंकने चाहिए।
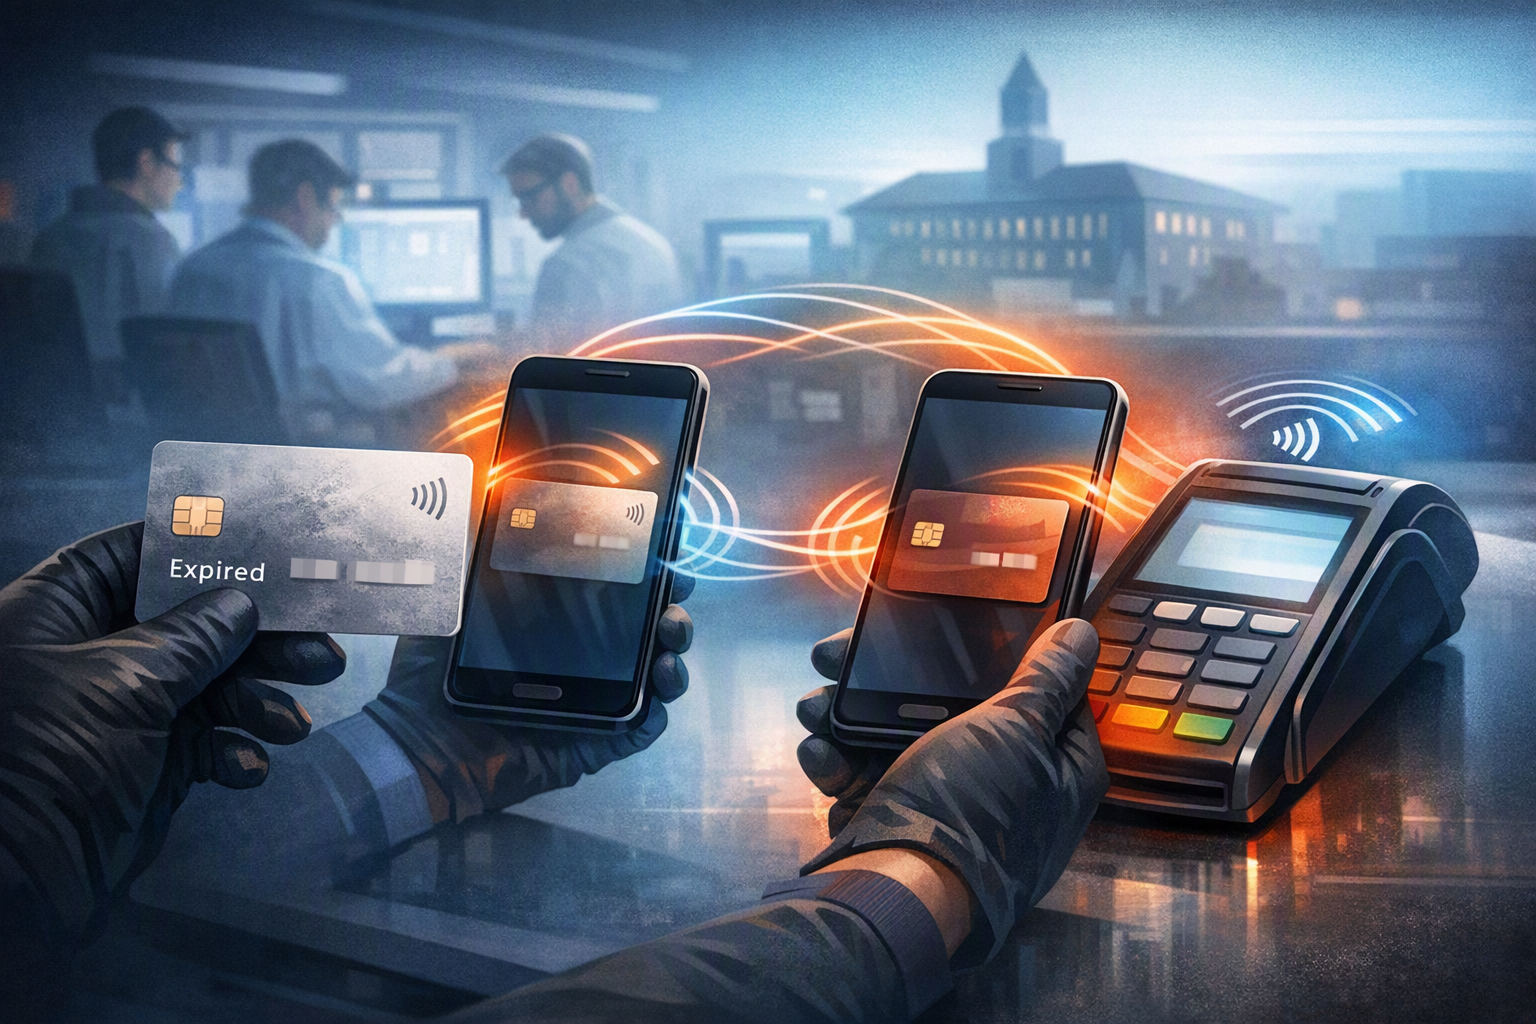
What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security SympoConceptual illustration of the two-phone NFC relay described in the Zombie Card research.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: What is the “Zombie Card” NFC relay attack demonstrated by University of Massachusetts Amherst researchers at the 35th USENIX Security Sympo. Article summary: “Zombie Card” is a practical NFC man-in-the-middle relay attack: two ordinary smartphones relay an expired physical contactless card to a point-of-sale terminal while altering the expiration date the terminal sees. It do. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clic
openai.com
किसी कॉन्टैक्टलेस कार्ड पर छपी एक्सपायरी तारीख बीत जाने के बावजूद उसमें भुगतान से जुड़ी कुछ वास्तविक जानकारी काम करती रह सकती है। University of Massachusetts Amherst के शोधकर्ताओं ने दिखाया कि इस अंतर का फायदा उठाकर कुछ Visa कार्डों से दोबारा भुगतान कराया जा सकता है। उन्होंने इस व्यावहारिक NFC man-in-the-middle हमले को ‘Zombie Card’ नाम दिया।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"‘ज़ॉम्बी कार्ड’ हमला: एक्सपायर Visa कार्ड फिर से कैसे भुगतान करने लगे" का संक्षिप्त उत्तर क्या है?
‘ज़ॉम्बी कार्ड’ हमला दो स्मार्टफोन के जरिए NFC ट्रैफिक को रिले करके कुछ एक्सपायर Visa कॉन्टैक्टलेस कार्ड को स्टोर में भुगतान के लिए वैध जैसा दिखा सकता है।
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
‘ज़ॉम्बी कार्ड’ हमला दो स्मार्टफोन के जरिए NFC ट्रैफिक को रिले करके कुछ एक्सपायर Visa कॉन्टैक्टलेस कार्ड को स्टोर में भुगतान के लिए वैध जैसा दिखा सकता है। समस्या Visa के परीक्षण किए गए EMV कॉन्टैक्टलेस पथ, Kernel 3, में मिली; Mastercard Kernel 2, American Express Kernel 4 और Discover Kernel 6 पर यही तरीका कथित तौर पर सफल नहीं हुआ।
मुझे अभ्यास में आगे क्या करना चाहिए?
पांच अमेरिकी बैंकों के परीक्षण में अलग अलग नतीजे मिले—कुछ ने भुगतान मंजूर किए, जबकि कुछ ने अतिरिक्त issuer side जांच के कारण उन्हें अस्वीकार कर दिया।
इसमें दो सामान्य स्मार्टफोन रिले की तरह काम करते हैं। हमलावर टर्मिनल को कार्ड की एक्सपायरी तारीख भविष्य की तारीख के रूप में दिखा सकता है, जबकि वास्तविक कार्ड अपने वैध डेटा, हस्ताक्षर और transaction cryptograms देता रहता है।
हालांकि यह हर एक्सपायर कार्ड को दोबारा इस्तेमाल करने का सार्वभौमिक तरीका नहीं है। नतीजा कार्ड नेटवर्क के कॉन्टैक्टलेस implementation, भुगतान टर्मिनल और सबसे महत्वपूर्ण रूप से कार्ड जारी करने वाले बैंक की authorization जांच पर निर्भर करता है।
‘ज़ॉम्बी कार्ड’ हमला कैसे काम करता है
हमला एक्सपायर हो चुके भौतिक कॉन्टैक्टलेस कार्ड और checkout terminal के बीच बैठता है। एक स्मार्टफोन असली कार्ड से संवाद करता है, जबकि दूसरा फोन उसके जवाबों को भुगतान टर्मिनल तक पहुंचाता है। दोनों फोन नेटवर्क कनेक्शन के जरिए आपस में डेटा रिले करते हैं। इसी प्रक्रिया में terminal को दिखाई देने वाली एक्सपायरी तारीख को भविष्य की तारीख से बदल दिया जाता है।
शोधकर्ताओं के अनुसार, हमलावर को replacement card की असली एक्सपायरी तारीख जानने की जरूरत भी नहीं होती। terminal-side जांच में कोई भी भविष्य की तारीख कार्ड को मौजूदा दिखाने के लिए पर्याप्त हो सकती है।
यह कार्ड की cryptography तोड़ने या नकली कार्ड बनाने जैसा नहीं है। असली कार्ड अपना genuine card data, signatures और transaction cryptograms देता है। समस्या यह है कि परीक्षण किए गए Visa setup में terminal द्वारा इस्तेमाल की गई expiry value बाद में online authorization के लिए भरोसेमंद authenticated data से पर्याप्त रूप से जुड़ी नहीं थी।
Visa EMV Kernel 3 क्यों महत्वपूर्ण है
EMV kernels वे payment-processing software implementations हैं, जिनका इस्तेमाल अलग-अलग card schemes के लिए भुगतान टर्मिनल करते हैं। Visa, Mastercard, American Express और Discover के कॉन्टैक्टलेस processing paths अलग-अलग होते हैं।
शोधकर्ताओं की finding Visa के कॉन्टैक्टलेस पथ से संबंधित थी, जिसे उपलब्ध रिपोर्टिंग में EMV Kernel 3 कहा गया है। इस design gap के कारण transaction के दो हिस्से एक-दूसरे से असंगत हो सकते हैं: terminal को भविष्य की बदली हुई expiry date मिलती है, जबकि issuer को भेजे जाने वाले transaction में वास्तविक कार्ड डेटा और वैध cryptographic checks बने रहते हैं।
बेहतर तरीके से सुरक्षित design में expiry से जुड़ी value को authenticated transaction data के साथ cryptographically bind किया जाता। रास्ते में उस value को बदलने पर transaction असंगत हो जाता और validation विफल होनी चाहिए। यह मामला एक अहम security principle दिखाता है: cryptography तब कम प्रभावी हो सकती है, जब payment chain के एक हिस्से में किसी महत्वपूर्ण field की जांच हो, लेकिन वही field दूसरे भरोसेमंद डेटा से मजबूती से जुड़ी न हो।
Mastercard, American Express और Discover पर तरीका क्यों नहीं चला
शोधकर्ताओं ने अन्य contactless kernels पर भी परीक्षण किया और बताया कि यह तरीका Mastercard Kernel 2, American Express Kernel 4 और Discover Kernel 6 पर काम नहीं कर पाया। उपलब्ध रिपोर्टों के अनुसार, इन paths में expiry से जुड़ी जानकारी की सुरक्षा, validation या cryptographic binding अधिक मजबूत है।
फिर भी उपलब्ध evidence से यह निश्चित रूप से नहीं कहा जा सकता कि इन तीनों kernels में से प्रत्येक किस खास protocol-level rule या data object के जरिए हमले को रोकता है। इसलिए सुरक्षित निष्कर्ष यही है कि expiry-tampering का प्रदर्शित तरीका परीक्षण किए गए Visa setup पर प्रभावी बताया गया, लेकिन परीक्षण किए गए Mastercard, American Express और Discover paths पर नहीं। इसका अर्थ यह नहीं है कि सभी Visa कार्ड forge किए जा सकते हैं या हर एक्सपायर Visa कार्ड काम करेगा।
पांच अमेरिकी बैंकों के परीक्षण में क्या सामने आया
शोधकर्ताओं ने merchants, भुगतान टर्मिनलों, EMV kernels और पांच बड़े अमेरिकी बैंकों के संदर्भ में परीक्षण किया। नतीजे एक जैसे नहीं थे। कुछ issuers ने terminal-side बदली हुई expiry date वाले transactions को मंजूर किया, जबकि कुछ ने मजबूत issuer-side checks के कारण उन्हें अस्वीकार कर दिया।
यही अंतर इस finding का सबसे महत्वपूर्ण हिस्सा है। केवल terminal का “card valid” मान लेना पर्याप्त नहीं था; payment पूरा होगा या नहीं, यह issuer की authorization logic पर भी निर्भर था। जो बैंक expiry, replacement, cancellation और account lifecycle status की स्वतंत्र जांच करता है, उसके ऐसे transaction को अस्वीकार करने की संभावना अधिक होगी।
उपलब्ध रिपोर्टिंग में इन पांचों बैंकों के नाम, प्रत्येक बैंक के सटीक approval और rejection परिणाम या verified transaction limits की विश्वसनीय सूची नहीं दी गई है। इसलिए इन विवरणों का अनुमान लगाना उचित नहीं होगा।
खुलासा और समाधान की स्थिति
यह शोध USENIX Security 2026 में प्रस्तुत किया गया था। विश्वविद्यालय से जुड़ी उपलब्ध रिपोर्टिंग के अनुसार, findings सार्वजनिक किए जाने से पहले प्रमुख card companies को इसकी सूचना दे दी गई थी।
20 अगस्त 2026 तक, उपलब्ध evidence शोधकर्ताओं के evaluation में vulnerability के प्रदर्शन की पुष्टि करता है, लेकिन यह पुष्टि नहीं करता कि Visa ने सभी प्रभावित setups के लिए कोई सार्वभौमिक kernel change, terminal update या issuer-wide fix पूरा कर लिया था। प्रत्येक प्रभावित बैंक के लिए निश्चित remediation timeline भी उपलब्ध नहीं है।
यह अंतर महत्वपूर्ण है: vulnerability disclosure का अर्थ remediation पूरा हो जाना नहीं होता। जब तक card networks, terminal providers, acquirers और issuers card-lifecycle data की एकसमान validation लागू नहीं करते, तब तक व्यावहारिक जोखिम अलग-अलग setups में बदल सकता है।
payment chain के लिए सुझाए गए बचाव
शोध इस समस्या के लिए किसी एक उपाय के बजाय कई स्तरों पर सुरक्षा की जरूरत बताता है:
Payment-kernel और card-system designers: terminal को दिखाई देने वाली expiry date और अन्य lifecycle fields को authenticated transaction data से cryptographically bind करें। रास्ते में बदलाव होने पर transaction invalid हो जाना चाहिए।
Terminal और acquiring systems: जहां संभव हो, authenticated information से expiry की पुष्टि करें और असंगत values को अस्वीकार करें। केवल ऐसे terminal-facing field पर भरोसा न करें, जिसकी integrity सुरक्षित नहीं है।
Issuers: authorization के समय expiry, replacement, cancellation और account status की स्वतंत्र जांच करें। केवल terminal के स्थानीय expiry निर्णय पर निर्भर न रहें।
Networks और fraud teams: terminal से मिले expiry data और issuer को दिखने वाली कार्ड जानकारी के बीच mismatch की निगरानी करें। संदिग्ध contactless relay activity के लिए उपयुक्त fraud controls लागू किए जाने चाहिए। यह सलाह उस finding से निकलती है कि payment chain में जिम्मेदारी कार्ड, terminal, network और issuer के बीच बंटी होती है।
उपभोक्ताओं को एक्सपायर कार्ड का क्या करना चाहिए
पुराने या एक्सपायर कार्ड को साबुत कूड़ेदान में नहीं डालना चाहिए। उपलब्ध guidance के अनुसार, magnetic stripe को demagnetize करें, EMV chip को नष्ट करें और कार्ड को—उस पर छपे नंबरों और अक्षरों समेत—काटकर या shred करके अलग-अलग टुकड़ों में फेंकें। Metal card होने पर issuer से सुरक्षित disposal प्रक्रिया पूछें।
कार्ड बंद हो जाने के बाद भी उससे जुड़े account पर नजर रखें और किसी भी unauthorized charge की तुरंत शिकायत करें। इस हमले के लिए कार्ड तक भौतिक पहुंच या उसके बहुत करीब लगातार NFC proximity की जरूरत होती है; इसलिए पुराने कार्ड को सुरक्षित तरीके से नष्ट करना दुरुपयोग की संभावना घटाता है।
pasqualepillitteri.itCartes bancaires expirées qui repaient : la faille sans contact qui ...
xenospectrum.comAttack Revives Expired Credit Cards Using Two Smartphones | XenoSpectrum
theregister.comExpired credit cards revived by researchers to make ...
khwarizmilab.github.ioZombie Cards Back Online: Expired Card Attack - Khwarizmi Lab
cybersecuritynews.comNew “Zombie Card” Flaw Lets Expired Visa Cards Make Contactless Payments