Dysphoria Botnet: ब्लॉकचेन तकनीक का इस्तेमाल कर 2 लाख IoT डिवाइसों को बनाया बंधक
Dysphoria एक IoT बॉटनेट है जिसने दुनिया भर में लगभग 2 लाख डिवाइसों को संक्रमित किया है। यह Ethereum Name Service (ENS) और Solana Name Service (SNS) ब्लॉकचेन रिकॉर्ड का उपयोग कर अपने C2 इंफ्रास्ट्रक्चर को छुपाता है [2]... यह JackSkid बॉटनेट के मार्च 2026 में हुए एक बहुराष्ट्रीय कानूनी कार्रवाई के बाद उभरा, जिसमें ऑपर...
प्रकाशितकर्ताDeepSeek-V4-Flash से संपादितGPT Image 1.5 से चित्र बनाए गए
Dysphoria एक IoT बॉटनेट है जिसने दुनिया भर में लगभग 2 लाख डिवाइसों को संक्रमित किया है। यह Ethereum Name Service (ENS) और Solana Name Service (SNS) ब्लॉकचेन रिकॉर्ड का उपयोग कर अपने C2 इंफ्रास्ट्रक्चर को छुपाता है [2]...
यह JackSkid बॉटनेट के मार्च 2026 में हुए एक बहुराष्ट्रीय कानूनी कार्रवाई के बाद उभरा, जिसमें ऑपरेटरों ने पूरी C2 आर्किटेक्चर को फिर से डिज़ाइन किया [1][5][6]।
तकनीकी चालों में नकली IPv6 पतों के अंदर C2 एड्रेस छुपाना, कस्टम RC4 सिफर का उपयोग और एक वितरित रिले नेटवर्क शामिल है, जो जून 2026 के अंत में तैयार हुआ [Primary XLab report]।
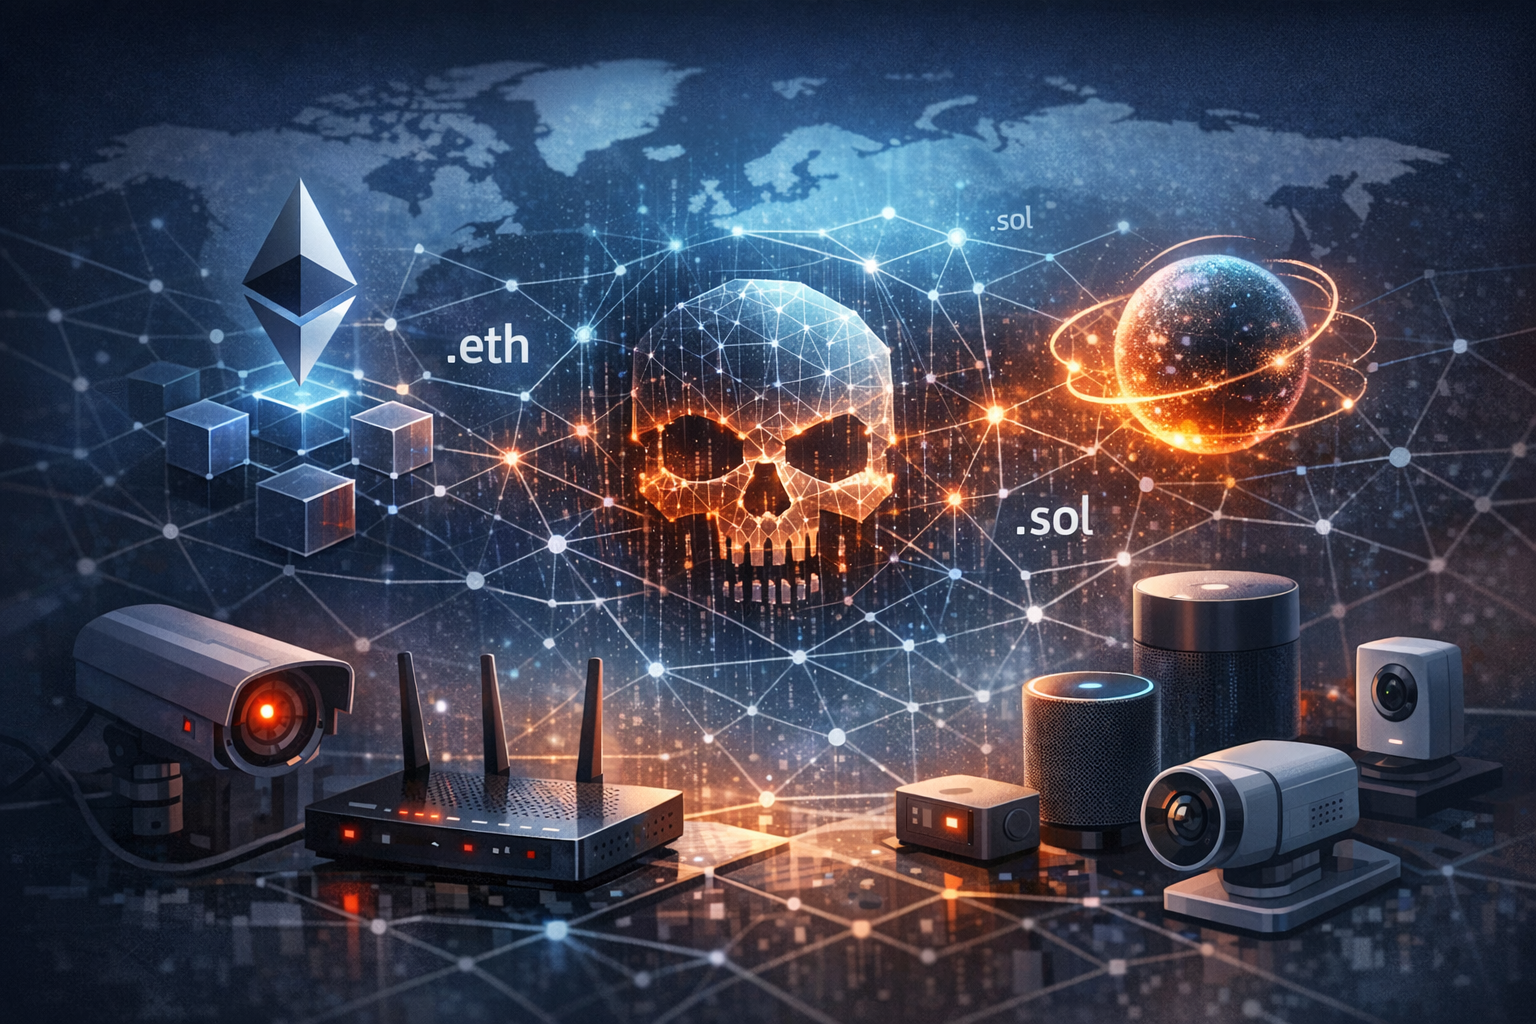
What is the Dysphoria IoT botnet, which has infected approximately 200,000 devices worldwide by using Ethereum Name Service and Solana NameConceptual visualization of the Dysphoria botnet's blockchain-based command-and-control network.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: What is the Dysphoria IoT botnet, which has infected approximately 200,000 devices worldwide by using Ethereum Name Service and Solana Name. Article summary: **Dysphoria** is an IoT botnet that has infected an estimated 200,000 devices worldwide by replacing traditional command-and-control (C2) infrastructure with blockchain-based domain queries—Ethereum Name Service (ENS) an. Topic tags: general. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clickbait thumbnai
openai.com
ब्लॉकचेन पर छिपा हुआ वह बॉटनेट जिसे रोकना मुश्किल है
Dysphoria IoT बॉटनेट के डिज़ाइन में एक बड़ा बदलाव आया है। पहले के Mirai जैसे बॉटनेट सेंट्रलाइज़्ड सर्वर और पारंपरिक DNS लुकअप पर निर्भर थे, जिन्हें कानून प्रवर्तन एजेंसियां जब्त कर सकती थीं। लेकिन Dysphoria ने पूरे सिस्टम को ब्लॉकचेन-आधारित नेम सर्विसेज, एक कस्टम क्रिप्टोग्राफिक छिपाने की योजना और अपने ही पीड़ितों से बने एक सेल्फ-सस्टेनिंग रिले नेटवर्क से बदल दिया है ।
QiAnXin XLab और CNCERT के शोधकर्ताओं के अनुसार, Dysphoria मार्च 2026 में एक बहुराष्ट्रीय कानूनी कार्रवाई के तुरंत बाद उभरा, जिसमें JackSkid बॉटनेट और अन्य बड़े नेटवर्क को ध्वस्त कर दिया गया था । ऑपरेटरों ने खोए हुए को फिर से बनाने के बजाय एक ऐसी आर्किटेक्चर तैयार की, जिसे तोड़ना बहुत मुश्किल है।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"Dysphoria Botnet: ब्लॉकचेन तकनीक का इस्तेमाल कर 2 लाख IoT डिवाइसों को बनाया बंधक" का संक्षिप्त उत्तर क्या है?
Dysphoria एक IoT बॉटनेट है जिसने दुनिया भर में लगभग 2 लाख डिवाइसों को संक्रमित किया है। यह Ethereum Name Service (ENS) और Solana Name Service (SNS) ब्लॉकचेन रिकॉर्ड का उपयोग कर अपने C2 इंफ्रास्ट्रक्चर को छुपाता है [2]...
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
Dysphoria एक IoT बॉटनेट है जिसने दुनिया भर में लगभग 2 लाख डिवाइसों को संक्रमित किया है। यह Ethereum Name Service (ENS) और Solana Name Service (SNS) ब्लॉकचेन रिकॉर्ड का उपयोग कर अपने C2 इंफ्रास्ट्रक्चर को छुपाता है [2]... यह JackSkid बॉटनेट के मार्च 2026 में हुए एक बहुराष्ट्रीय कानूनी कार्रवाई के बाद उभरा, जिसमें ऑपरेटरों ने पूरी C2 आर्किटेक्चर को फिर से डिज़ाइन किया [1][5][6]।
मुझे अभ्यास में आगे क्या करना चाहिए?
तकनीकी चालों में नकली IPv6 पतों के अंदर C2 एड्रेस छुपाना, कस्टम RC4 सिफर का उपयोग और एक वितरित रिले नेटवर्क शामिल है, जो जून 2026 के अंत में तैयार हुआ [Primary XLab report]।
यह कैसे काम करता है: ब्लॉकचेन नेम रिज़ॉल्यूशन और एन्क्रिप्टेड C2
इस बॉटनेट का मुख्य नवाचार कमांड-एंड-कंट्रोल इंफ्रास्ट्रक्चर का पता लगाने के लिए Ethereum Name Service (ENS) और Solana Name Service (SNS) डोमेन का उपयोग करना है। यह एक ऐसे DNS डोमेन को रजिस्टर करने के बजाय जिसे जब्त किया जा सकता है, बॉटनेट C2 जानकारी को ब्लॉकचेन TXT रिकॉर्ड में स्टोर करता है, जिसे कोई एक संस्था नियंत्रित नहीं कर सकती ।
नकली IPv6 स्ट्रिंग डिकॉय
C2 पतों को नकली IPv6 पतों के अंदर छिपाया जाता है—उदाहरण के लिए, 2001:db8:12e7:13d7::1—जो ENS/SNS TXT रिकॉर्ड में संग्रहीत होते हैं। मैलवेयर स्ट्रिंग से केवल 4-बाइट की कुंजी निकालता है और वास्तविक IPv4 पते को पुनर्प्राप्त करने के लिए इसे एक कस्टम परम्यूटेशन फ़ंक्शन F() से गुज़ारता है [Primary XLab report]।
कस्टम बाइट-ट्रांसफ़ॉर्मेशन एल्गोरिदम
डिक्रिप्शन के लिए एक भारी संशोधित RC4 सिफर का उपयोग किया जाता है, जिसमें दो KSA राउंड होते हैं: मानक RC4 और एक LCG-आधारित S-बॉक्स शफ़ल। PRGA चरण में LFSR स्टेप और जटिल बिट-रोटेशन को मिलाया जाता है। XLab ने शोधकर्ताओं के लिए एक पूर्ण पायथन-प्रतिलिपि एल्गोरिदम प्रकाशित किया है [Primary XLab report]।
दो-चरणीय C2 रिज़ॉल्यूशन
DDoS सैंपल पहले रिले-नोड IPs के एक ब्लॉक को प्राप्त करने के लिए ENS/SNS डोमेन (जैसे, burrberry.eth) से क्वेरी करता है। फिर यह अंतिम C2 एड्रेस लिस्ट प्राप्त करने के लिए GET /nodes?key=meowmeowmeow के ज़रिए उन रिले से संपर्क करता है—जो खुद अन्य संक्रमित डिवाइसों से बनी होती है [Primary XLab report]।
मार्च से जून 2026 तक तेज़ी से विकास
बॉटनेट में मात्र तीन महीनों में बार-बार दस्तावेजीकृत बदलाव हुए [Primary XLab report]:
तारीख
विकास
25 मार्च
पहला JackSkid वैरिएंट कैप्चर किया गया; ENS डोमेन m3rnbvs5d.eth का उपयोग
1 अप्रैल
fbot वैरिएंट दिखाई दिया (आउटपुट: "hail china mainland")
29–30 अप्रैल
नया RC4 एन्क्रिप्शन और ENS डोमेन ukranianhorseriding.eth
मई की शुरुआत
SNS डोमेन 24carnforth2merseyside.sol जोड़ा गया (मल्टी-चेन C2)
25 जून
प्योर-रिले वैरिएंट जिसमें सभी DDoS क्षमताएं हटा दी गईं और केवल प्रॉक्सी नोड के रूप में काम करता है
Dysphoria मुख्य रूप से Telnet और SSH क्रेडेंशियल ब्रूट-फ़ोर्सिंग के माध्यम से फैलता है, लेकिन यह राउटर, कैमरे और एम्बेडेड लिनक्स डिवाइसों को लक्षित करने वाली कम से कम 14 ज्ञात रिमोट-कोड-एक्ज़ीक्यूशन (RCE) कमजोरियों का भी शोषण करता है [Primary XLab report]। शोषित CVEs में लंबे समय से चली आ रही IoT खामियां (CVE-2017-17215, CVE-2020-8515) और हाल ही में खोजी गई कमजोरियां (CVE-2025-9528, CVE-2025-28137, CVE-2025-34152, CVE-2025-55182) शामिल हैं, जो सक्रिय रखरखाव की पुष्टि करती हैं [Primary XLab report]।
Dysphoria को बाधित करना इतना मुश्किल क्यों है?
तीन इंटरलॉकिंग डिज़ाइन विकल्प क्लासिक टेकडाउन प्लेबुक को तोड़ते हैं:
ब्लॉकचेन-आधारित नेम रिज़ॉल्यूशन (ENS + SNS) – C2 डोमेन सार्वजनिक ब्लॉकचेन पर रजिस्टर होते हैं, DNS इंफ्रास्ट्रक्चर पर नहीं जिसे कानून प्रवर्तन जब्त कर सकता है। TXT रिकॉर्ड एक बार लिखे जाने के बाद अपरिवर्तनीय होते हैं, और ऑपरेटर बिना किसी सर्वर को छुए रिकॉर्ड को अपडेट कर सकता है [Primary XLab report]।
एन्क्रिप्टेड, एल्गोरिदम-संरक्षित कॉन्फ़िगरेशन – C2 पते कभी भी प्लेनटेक्स्ट में स्टोर नहीं होते। वे नकली IPv6 स्ट्रिंग्स में लिपटे होते हैं, एक कस्टम RC4-वैरिएंट सिफर से एन्क्रिप्टेड होते हैं, और केवल प्रत्येक सैंपल में हार्ड-कोडेड सटीक बाइट-ट्रांसफ़ॉर्मेशन एल्गोरिदम चलाकर ही डिकोड किए जा सकते हैं [Primary XLab report]।
संक्रमित डिवाइसों से वितरित रिले मेश – जून के अंत से, बॉटनेट अब ऑपरेटर के स्वामित्व वाले सर्वरों के एक निश्चित सेट पर निर्भर नहीं करता है। हमले के आदेश समझौता किए गए डिवाइसों के एक नेटवर्क के माध्यम से प्रवाहित होते हैं जो UPnP पोर्ट मैपिंग के साथ द्विदिश, epoll-संचालित रिले के रूप में कार्य करते हैं। एक रिले को बंद करने से DDoS बॉट ताज़ा रिले लिस्ट के लिए फिर से ब्लॉकचेन से क्वेरी करते हैं [Primary XLab report]।
जैसा कि XLab और CNCERT ने निष्कर्ष निकाला, इस संयोजन का मतलब है कि किसी एक IP पते या डोमेन को बंद करना अप्रभावी है क्योंकि C2 लेयर क्रिप्टोग्राफिक रूप से छिपा हुआ है, नेम रिकॉर्ड एक अपरिवर्तनीय ब्लॉकचेन पर हैं, और कमांड पथ सैकड़ों हजारों घूमने वाले, अटूट होम राउटरों के माध्यम से चलता है [Primary XLab report]।
secnews.gr
Dysphoria Botnet: ENS/SNS C2 and Relay/proxy Victim ...