उत्तरप्रकाशित24 स्रोत
CryptoBilis से बिके Ledger वॉलेट में हार्डवेयर इम्प्लांट की पुष्टि
Ledger ने कम से कम एक प्रभावित डिवाइस में अनधिकृत हार्डवेयर इम्प्लांट मिलने की पुष्टि की है। पुष्टि किए गए मामले CryptoBilis से बिके डिवाइसों से जुड़े हैं, लेकिन कंपनी ने नुकसान की कुल रकम या इम्प्लांट का काम करने का... 11 अक्टूबर के अपडेट में Ledger ने प्रभावित डिवाइसों की संख्या ‘सीमित’ बताई और कहा कि उसके अपने सि...
प्रकाशितकर्ताGPT-6 Luna से संपादितGPT Image 2 से चित्र बनाए गए
शोध उत्तर
मुख्य निष्कर्ष
- Ledger ने कम से कम एक प्रभावित डिवाइस में अनधिकृत हार्डवेयर इम्प्लांट मिलने की पुष्टि की है। पुष्टि किए गए मामले CryptoBilis से बिके डिवाइसों से जुड़े हैं, लेकिन कंपनी ने नुकसान की कुल रकम या इम्प्लांट का काम करने का...
- 11 अक्टूबर के अपडेट में Ledger ने प्रभावित डिवाइसों की संख्या ‘सीमित’ बताई और कहा कि उसके अपने सिस्टम तथा सीधे बिक्री चैनल प्रभावित नहीं हुए।[2][5]
- पिछले 90 दिनों में CryptoBilis से डिवाइस खरीदने वाले जिन लोगों ने उसे सेटअप नहीं किया है, उन्हें ऐसा न करने की सलाह दी गई। पहले से सेटअप डिवाइस वालों को नई रिकवरी फ्रेज के साथ नया साइनिंग डिवाइस बनाने और उस पर संपत्ति...
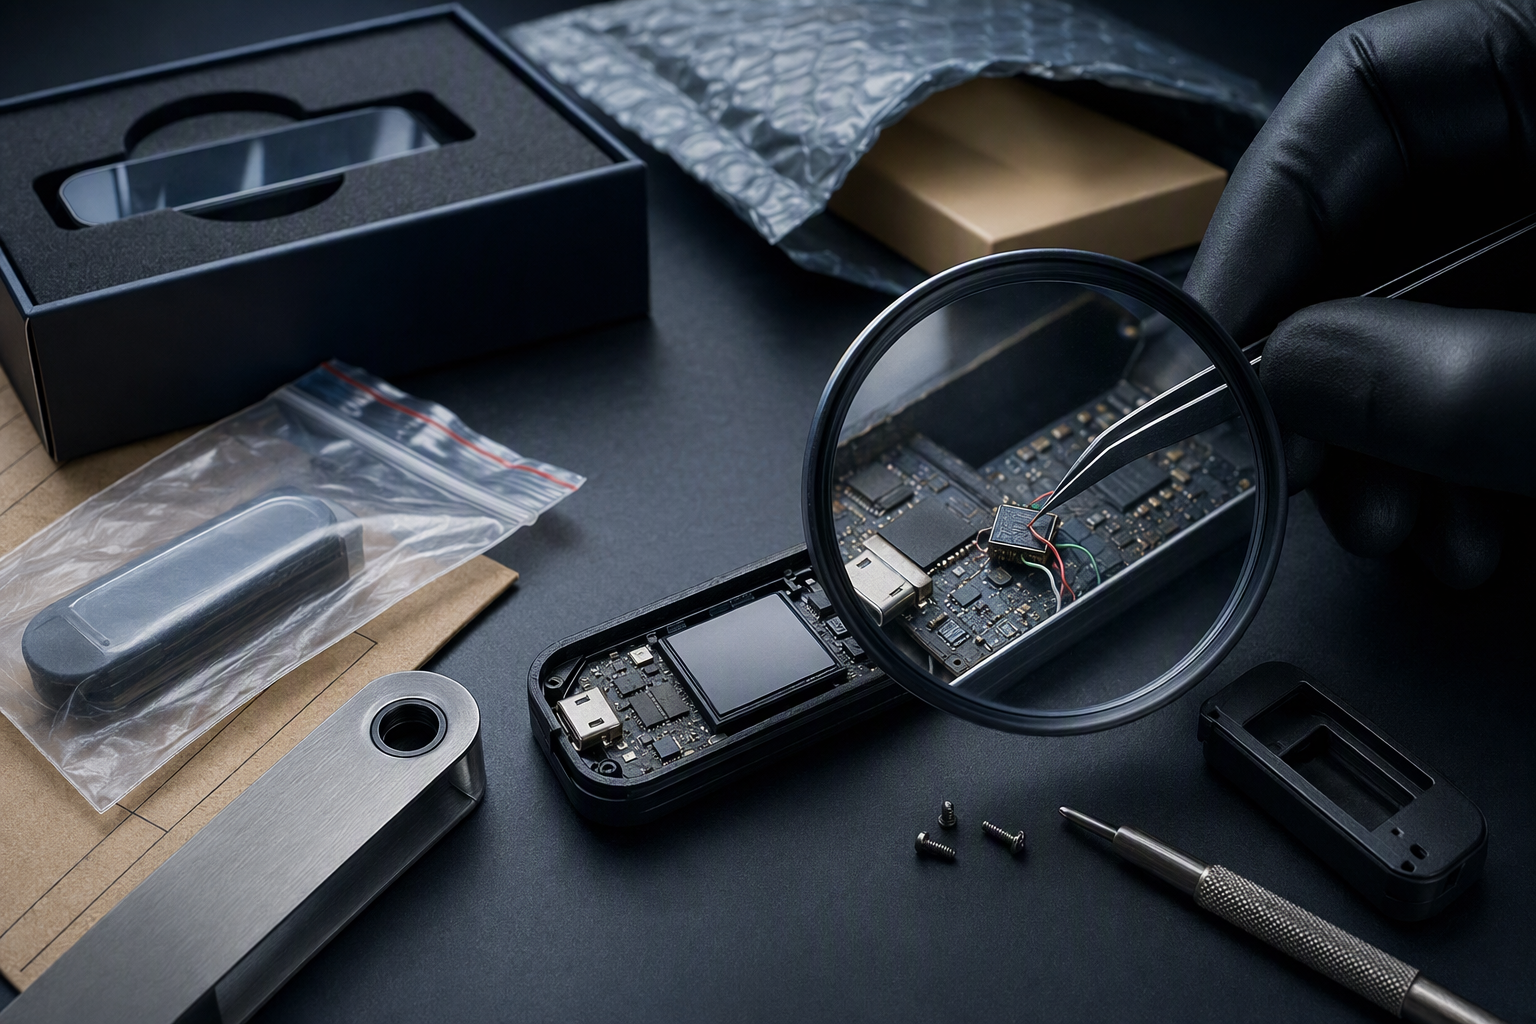
AI संकेत
openai.comCreate a landscape editorial hero image for this Studio Global article: What is known about the unauthorized hardware implant Ledger confirmed in a wallet sold by Southeast Asian reseller CryptoBilis, including t. Article summary: Ledger confirmed an unauthorized hardware implant in at least one affected wallet sold through CryptoBilis, but that does not establish that Ledger’s own systems were breached or that every suspected loss resulted from t. Topic tags: general, general web, user generated. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fa
9 अक्टूबर 2026 को Ledger हार्डवेयर वॉलेट से जुड़ी क्रिप्टो संपत्तियां गायब होने की खबरें सामने आईं। अगले दिन Ledger ने बताया कि एक प्रभावित उपयोगकर्ता के डिवाइस में अनधिकृत हार्डवेयर इम्प्लांट मिला है। 11 अक्टूबर के अपडेट में कंपनी ने कहा कि इस घटना के सभी पुष्ट मामले दक्षिण-पूर्व एशिया के रीसेलर CryptoBilis से बिके डिवाइसों से जुड़े हैं।2
4
7
इससे जांच का दायरा कुछ स्पष्ट होता है, लेकिन कई अहम सवाल अभी बाकी हैं: कितने डिवाइसों में छेड़छाड़ हुई, इम्प्लांट ने ठीक-ठीक क्या किया और चोरी हुई संपत्तियों का कुल मूल्य कितना है।
Ledger ने क्या पुष्टि की
Ledger ने प्रभावित डिवाइसों की संख्या को “सीमित” बताया है, लेकिन कोई सत्यापित गिनती जारी नहीं की। कंपनी ने यह भी कहा कि उसके अपने सिस्टम और सीधे बिक्री चैनल प्रभावित नहीं हुए। इसका मतलब यह नहीं कि जांच में सामने आए हर संभावित नुकसान का कारण इम्प्लांट ही साबित हो चुका है।2
5
6
Ledger ने CryptoBilis से जांच जारी रहने तक बिक्री और शिपमेंट रोकने को कहा। रिपोर्टों के अनुसार, रीसेलर ने भी अपने हार्डवेयर वॉलेट की बिक्री रोक दी।4
7
नुकसान के आंकड़े स्वतंत्र अनुमान हैं
जांच आगे बढ़ने के साथ नुकसान के अनुमान अलग-अलग रहे। शुरुआती रिपोर्टों में रकम 86 मिलियन डॉलर से अधिक बताई गई, जबकि बाद के कुछ अनुमानों में यह 93 मिलियन डॉलर से ऊपर पहुंची। एक अनुमान करीब 93.4 मिलियन डॉलर का था; Bitquery ने 311 वॉलेट में लगभग 92.9 मिलियन डॉलर के नुकसान का आकलन किया। Ledger ने इनमें से किसी कुल रकम की पुष्टि नहीं की है।7
11
13
ये अनुमान ब्लॉकचेन पर पहचाने गए वॉलेट और उनमें मौजूद या उनसे निकली रकम से जुड़े हैं—छेड़छाड़ किए गए भौतिक डिवाइसों की संख्या से नहीं। इसलिए ऑन-चेन जांच में गिने गए वॉलेटों को प्रभावित हार्डवेयर वॉलेटों की गिनती नहीं मानना चाहिए।13
14
इम्प्लांट के बारे में क्या बताया गया है
मार्क कार्पेलीस ने कथित तौर पर मलेशिया से मिला Ledger डिवाइस खोलने पर उसमें एक अतिरिक्त सर्किट बोर्ड देखा। उनके निष्कर्ष के बारे में प्रकाशित विवरणों में माइक्रोकंट्रोलर, LTE हार्डवेयर और e-SIM का जिक्र है। प्रस्तावित तकनीकी व्याख्या यह है कि बोर्ड सेटअप के दौरान स्क्रीन पर दिखाई गई रिकवरी फ्रेज पढ़कर उसे मोबाइल नेटवर्क के जरिए बाहर भेज सकता था।18
25
यह इम्प्लांट कैसे काम करता था, इसकी रिपोर्टेड व्याख्या है—Ledger की आधिकारिक पुष्टि नहीं। कंपनी ने प्रभावित डिवाइस में अनधिकृत इम्प्लांट मिलने की बात कही है, लेकिन उपलब्ध रिपोर्टिंग यह स्थापित नहीं करती कि उसने ठीक किस तरह काम किया या हर रिपोर्टेड नुकसान उसी के कारण हुआ।2
9
CryptoBilis से खरीदने वालों के लिए बताई गई सावधानियां
Ledger ने CryptoBilis से पिछले 90 दिनों में डिवाइस खरीदने वाले ग्राहकों के लिए एहतियाती सलाह दी थी:17
20
- डिवाइस अभी सेटअप नहीं किया है: जांच जारी रहने तक उसे शुरू या इनिशियलाइज़ न करें।
- डिवाइस पहले ही सेटअप कर लिया है: नई, अलग रिकवरी फ्रेज के साथ नया क्रिप्टो-साइनिंग डिवाइस बनाने और संपत्तियां उस पर ले जाने पर विचार करें। अगर पुरानी रिकवरी फ्रेज उजागर हुई हो, तो उसे नए डिवाइस पर दोबारा इस्तेमाल करने से जोखिम दूर नहीं होगा।
17
26
90 दिनों की अवधि एहतियाती सीमा है; इसका मतलब यह नहीं कि उससे पहले खरीदे गए डिवाइस सुरक्षित साबित हो गए हैं। इसी तरह, कुछ ऑन-चेन विश्लेषणों में कई वॉलेटों को पहली बार जून या उसके बाद फंड मिलने की बात, अपने-आप यह नहीं बताती कि डिवाइस कब खरीदे गए या उनमें छेड़छाड़ कब हुई।
अब भी क्या स्पष्ट नहीं है
उपलब्ध सार्वजनिक जानकारी से प्रभावित भौतिक डिवाइसों की कुल संख्या, हर संभावित नुकसान और इम्प्लांट की पक्की कार्यप्रणाली स्थापित नहीं होती। नुकसान की रकम अभी स्वतंत्र विश्लेषकों के अनुमान हैं, Ledger द्वारा सत्यापित अंतिम कुल नहीं।2
7
13
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
लोग पूछते भी हैं
"CryptoBilis से बिके Ledger वॉलेट में हार्डवेयर इम्प्लांट की पुष्टि" का संक्षिप्त उत्तर क्या है?
Ledger ने कम से कम एक प्रभावित डिवाइस में अनधिकृत हार्डवेयर इम्प्लांट मिलने की पुष्टि की है। पुष्टि किए गए मामले CryptoBilis से बिके डिवाइसों से जुड़े हैं, लेकिन कंपनी ने नुकसान की कुल रकम या इम्प्लांट का काम करने का...
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
Ledger ने कम से कम एक प्रभावित डिवाइस में अनधिकृत हार्डवेयर इम्प्लांट मिलने की पुष्टि की है। पुष्टि किए गए मामले CryptoBilis से बिके डिवाइसों से जुड़े हैं, लेकिन कंपनी ने नुकसान की कुल रकम या इम्प्लांट का काम करने का... 11 अक्टूबर के अपडेट में Ledger ने प्रभावित डिवाइसों की संख्या ‘सीमित’ बताई और कहा कि उसके अपने सिस्टम तथा सीधे बिक्री चैनल प्रभावित नहीं हुए।[2][5]
मुझे अभ्यास में आगे क्या करना चाहिए?
पिछले 90 दिनों में CryptoBilis से डिवाइस खरीदने वाले जिन लोगों ने उसे सेटअप नहीं किया है, उन्हें ऐसा न करने की सलाह दी गई। पहले से सेटअप डिवाइस वालों को नई रिकवरी फ्रेज के साथ नया साइनिंग डिवाइस बनाने और उस पर संपत्ति...
सूत्र
helpnetsecurity.comHidden implant in Ledger hardware wallets linked to $93M theft - Help Net Security
cryptoticker.ioLedger Confirms Hardware Wallet Implant
cointribune.comwww.cointribune.com › en › crypto-ledgerCrypto: Ledger Investigates Tampered Wallets After $93 ...
coinlab.infoLedger Probes $86M in Wallet Drains Tied to Reseller CryptoBilis