UNC6671: वॉल स्ट्रीट को नकली IT हेल्पडेस्क कॉल से 10 मिलियन डॉलर से अधिक लूटने वाला विशिंग गिरोह
Google Threat Intelligence Group ने एक वित्तीय रूप से प्रेरित विशिंग और जबरन वसूली करने वाले समूह UNC6671 का पता लगाया है, जो IT हेल्पडेस्क स्टाफ बनकर कर्मचारियों के निजी फोन पर कॉल करता है, क्रेडेंशियल्स और MFA कोड च... यह समूह पहले BlackFile नाम से चलता था, जिसे मई 2026 में बंद कर चार नए सार्वजनिक ब्रांडों (Redact...
प्रकाशितकर्ताDeepSeek-V4-Flash से संपादितGPT Image 1.5 से चित्र बनाए गए
Google Threat Intelligence Group ने एक वित्तीय रूप से प्रेरित विशिंग और जबरन वसूली करने वाले समूह UNC6671 का पता लगाया है, जो IT हेल्पडेस्क स्टाफ बनकर कर्मचारियों के निजी फोन पर कॉल करता है, क्रेडेंशियल्स और MFA कोड च...
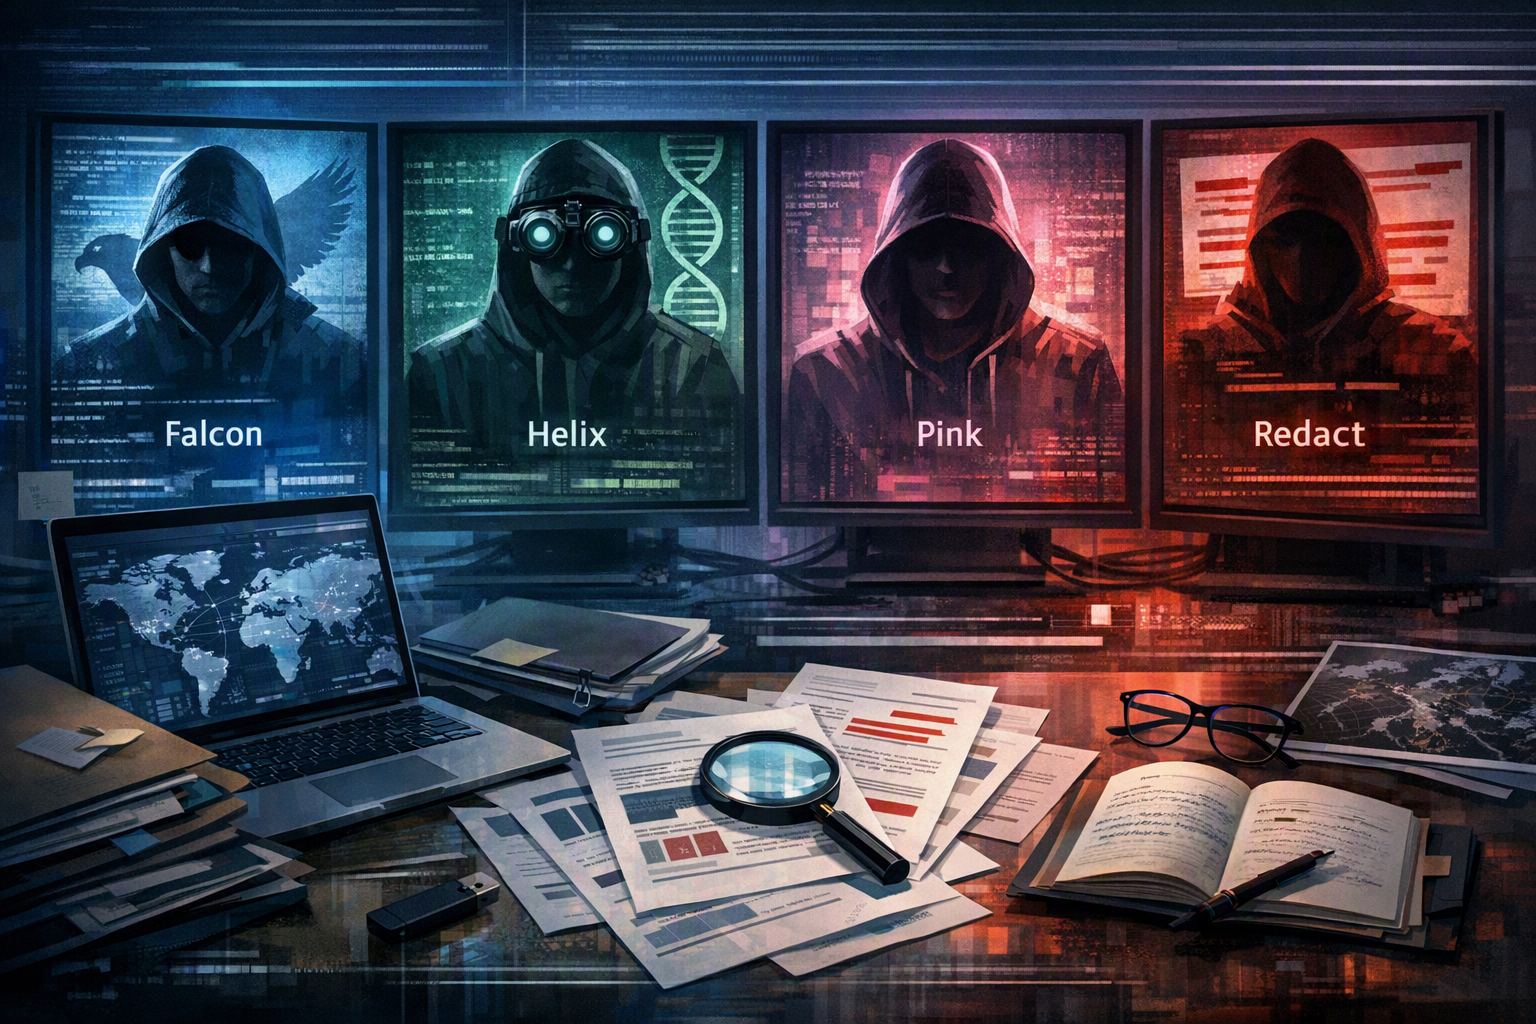
यह समूह पहले BlackFile नाम से चलता था, जिसे मई 2026 में बंद कर चार नए सार्वजनिक ब्रांडों (Redact, Pink, Helix, Falcon) के तहत काम करना शुरू कर दिया।
पुष्टि किए गए लक्ष्यों में Apollo Global Management, Bain Capital, Blackstone, Bridgewater Associates, CME Group, KKR, Moody's, TPG, Point72, Millennium Management, Two Sigma और Citadel जैसी दिग्गज कंपनियां शामिल हैं।
What hacking groups tracked by Google under the names Falcon, Helix, Pink, and Redact — possibly part of a larger collective called UNC6671UNC6671 operates under at least four extortion brands — Falcon, Helix, Pink, and Redact — which Google's Threat Intelligence Group assesses share common infrastructure and phishing kits.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: What hacking groups tracked by Google under the names Falcon, Helix, Pink, and Redact — possibly part of a larger collective called UNC6671. Article summary: Let me also check Google's own report for the most authoritative. Topic tags: general, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fake numbers, clickbait thumbnails, icons, and tiny thumbnail layouts. Make it useful as an illustrative visual, not as factual evidence.
openai.com
Google के Threat Intelligence Group (GTIG) ने एक ऐसे साइबर अपराधी समूह का खुलासा किया है, जिसे वे UNC6671 नाम से ट्रैक कर रहे हैं। इस समूह ने जनवरी 2026 से अब तक बिटकॉइन में 10 मिलियन डॉलर से अधिक की रकम इकट्ठी की है । यह रकम उन्होंने अमेरिकी वित्तीय कंपनियों के कर्मचारियों को फोन करके, खुद को IT हेल्पडेस्क का कर्मचारी बता कर, और उनसे क्रेडेंशियल्स और मल्टी-फैक्टर ऑथेंटिकेशन (MFA) कोड हासिल करके वसूली की है ।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"UNC6671: वॉल स्ट्रीट को नकली IT हेल्पडेस्क कॉल से 10 मिलियन डॉलर से अधिक लूटने वाला विशिंग गिरोह" का संक्षिप्त उत्तर क्या है?
Google Threat Intelligence Group ने एक वित्तीय रूप से प्रेरित विशिंग और जबरन वसूली करने वाले समूह UNC6671 का पता लगाया है, जो IT हेल्पडेस्क स्टाफ बनकर कर्मचारियों के निजी फोन पर कॉल करता है, क्रेडेंशियल्स और MFA कोड च...
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
Google Threat Intelligence Group ने एक वित्तीय रूप से प्रेरित विशिंग और जबरन वसूली करने वाले समूह UNC6671 का पता लगाया है, जो IT हेल्पडेस्क स्टाफ बनकर कर्मचारियों के निजी फोन पर कॉल करता है, क्रेडेंशियल्स और MFA कोड च... यह समूह पहले BlackFile नाम से चलता था, जिसे मई 2026 में बंद कर चार नए सार्वजनिक ब्रांडों (Redact, Pink, Helix, Falcon) के तहत काम करना शुरू कर दिया।
मुझे अभ्यास में आगे क्या करना चाहिए?
पुष्टि किए गए लक्ष्यों में Apollo Global Management, Bain Capital, Blackstone, Bridgewater Associates, CME Group, KKR, Moody's, TPG, Point72, Millennium Management, Two Sigma और Citadel जैसी दिग्गज कंपनियां शामिल हैं।
यह समूह पहले BlackFile एक्सटॉर्शन ब्रांड के नाम से काम करता था। मई 2026 में इस ब्रांड को बंद करने के बाद, इसने कम से कम चार नए ब्रांडों - Redact, Pink, Helix, और Falcon - के तहत अपना काम जारी रखा ।
पुष्टि किए गए लक्ष्य (Confirmed target firms)
Google की रिपोर्ट और अन्य साइबर सुरक्षा समाचार आउटलेट्स ने स्पष्ट रूप से निम्नलिखित बड़ी अमेरिकी वित्तीय और निवेश कंपनियों को UNC6671 के निशाने पर बताया है: Apollo Global Management, Bain Capital, Blackstone, Bridgewater Associates, CME Group, KKR, Moody's, और TPG।
Reuters और Bloomberg ने अतिरिक्त रूप से Point72 Asset Management, Millennium Management, Two Sigma, और Citadel को भी निशाना बनाए जाने की सूचना दी है ।
हमला कैसे काम करता है (How the attacks work)
यह हमला किसी उन्नत मैलवेयर पर निर्भर नहीं करता, बल्कि सोशल इंजीनियरिंग और adversary-in-the-middle (AiTM) फिशिंग तकनीक के एक सरल लेकिन खतरनाक संयोजन का उपयोग करता है।
1. निजी फोन पर विशिंग कॉल: हमलावर कर्मचारियों को उनके निजी मोबाइल डिवाइस पर कॉल करते हैं। वे कॉलर आईडी को कंपनी के हेल्पडेस्क के रूप में दिखाते हैं और तत्काल पासकी माइग्रेशन या MFA अपडेट की बात कहते हैं । निजी फोन को निशाना बनाकर वे कॉरपोरेट टेलिफोनी मॉनिटरिंग और सिक्योरिटी टूल्स को बायपास कर लेते हैं।
2. रीयल-टाइम क्रेडेंशियल और MFA चोरी: पीड़ितों को नकली सिंगल साइन-ऑन पोर्टल पर भेजा जाता है जो बिल्कुल असली कंपनी पेज जैसे दिखते हैं। AiTM प्रॉक्सी यूजरनेम और पासवर्ड को इंटरसेप्ट करता है, फिर लाइव MFA टोकन (पुश, SMS या TOTP) को रीयल-टाइम में कैप्चर कर लेता है। इसके बाद हमलावर तुरंत एक नया हमलावर-नियंत्रित MFA डिवाइस रजिस्टर करता है ताकि उसकी पहुंच बनी रहे ।
3. स्वचालित डेटा चोरी: एक बार सिस्टम में घुसने के बाद, समूह स्वचालित Python और PowerShell स्क्रिप्ट तैनात करता है जो कनेक्टेड क्लाउड सेवाओं (Microsoft 365, SharePoint, OneDrive, Okta, Zendesk, Salesforce) से डेटा चुरा लेती हैं। ये स्क्रिप्ट 'confidential' और 'SSN' जैसे कीवर्ड खोजकर सबसे मूल्यवान डेटा को प्राथमिकता देती हैं ।
4. जबरन वसूली और डेटा लीक साइट: चुराया गया डेटा - जिसमें बौद्धिक संपदा, सोर्स कोड और संवेदनशील ग्राहक जानकारी शामिल है - को प्रत्येक ब्रांड के तहत समर्पित डेटा लीक साइटों (DLS) पर प्रकाशित किया जाता है, जब तक कि पीड़ित फिरौती नहीं देता ।
फिरौती की मांग और बिटकॉइन भुगतान
प्रारंभिक फिरौती की मांग प्रति पीड़ित $750,000 से $3 मिलियन तक होने की सूचना है ।
एक मामले में, एक पीड़ित ने 2026 की शुरुआत में पांच महीनों में समूह को लगभग $10.6 मिलियन बिटकॉइन का भुगतान किया ।
Google के GTIG ने पुष्टि की कि समूह ने जनवरी 2026 से 10 मिलियन डॉलर से अधिक की फिरौती वसूल की है ।
GTIG ने पहले के BlackFile ऑपरेशन से जुड़े 18 वॉलेट्स में 141.65 बिटकॉइन को ट्रैक किया ।
पिछले लक्षित क्षेत्र
मध्य-2026 में वित्तीय सेवाओं, प्राइवेट इक्विटी और पेशेवर सेवाओं पर ध्यान केंद्रित करने से पहले, UNC6671 (BlackFile के रूप में काम करते हुए) ने विनिर्माण, रियल एस्टेट, हेल्थकेयर, बीमा, प्रौद्योगिकी, परिवहन और आतिथ्य सहित कई क्षेत्रों को निशाना बनाया था ।
एट्रिब्यूशन में विश्वास और सावधानियां
Google साझा डोमेन रजिस्ट्रेशन पैटर्न, ओवरलैपिंग फिशिंग टेम्प्लेट, साझा AiTM फिशिंग किट और ओवरलैपिंग पीड़ित संगठनों के आधार पर सभी चार एक्सटॉर्शन ब्रांडों को व्यापक UNC6671 समूह से जोड़ता है ।
हालांकि, Google नोट करता है कि वैकल्पिक परिदृश्य - जैसे कि विभाजित सहयोगी या एक ही फिशिंग-एज़-ए-सर्विस इंफ्रास्ट्रक्चर साझा करने वाले कई समूह - 'भी संभव हो सकते हैं' । ये ब्रांड जरूरी नहीं कि अलग-अलग आपराधिक टीमें हों; संभावना है कि BlackFile से रीब्रांडिंग के बाद वही ऑपरेटर एक साथ कई लीक-साइट ब्रांड चला रहे हैं।
बचाव के उपाय (Defensive recommendations)
सुरक्षा विशेषज्ञ और Google के GTIG इस विशिष्ट खतरे के खिलाफ निम्नलिखित उपाय सुझाते हैं :
फिशिंग-प्रतिरोधी MFA अनिवार्य करें। FIDO2/WebAuthn पासकी वैध ओरिजिन डोमेन से बंधी होती हैं, जिसे कोई AiTM प्रॉक्सी नकली URL कितना भी विश्वसनीय क्यों न लगे, फोर्ज नहीं कर सकता।
कर्मचारियों को विशिंग के बारे में शिक्षित करें। कर्मचारियों को बताया जाना चाहिए कि IT हेल्पडेस्क कभी भी उनके निजी फोन पर कॉल करके तत्काल क्रेडेंशियल अपडेट की मांग नहीं करेगा, खासकर दबाव में।
आउट-ऑफ-बैंड सत्यापन स्थापित करें। किसी भी अनचाहे हेल्पडेस्क अनुरोध को कार्रवाई करने से पहले किसी ज्ञात कॉरपोरेट संचार चैनल के माध्यम से सत्यापित किया जाना चाहिए।
असामान्य सत्र व्यवहार की निगरानी करें। सुरक्षा टीमों को नए MFA डिवाइस एनरोलमेंट, असामान्य लॉगिन जियोलोकेशन और SharePoint और OneDrive से बल्क डेटा डाउनलोड पर नजर रखनी चाहिए।
cloud.google.comUNC6671 Rebrands: Multi-Brand Vishing Extortion Targets ...
decryptiondigest.comUNC6671 Vishing Hedge Fund Attack: Finance Firms ...
securityweek.comVishing Extortion Group UNC6671 Rebrands After Making Millions
thehackernews.comUNC6671 Vishing Attacks Target Personal Phones to Steal SaaS Data