Singpass Passkey समझें: पासवर्ड और OTP के बिना सुरक्षित लॉगिन कैसे काम करता है?
Singpass passkey का बीटा 1 जुलाई 2026 को iPhone यूज़र्स के लिए शुरू हुआ। यह पासवर्ड, OTP और QR approval की जगह डिवाइस आधारित cryptographic proof इस्तेमाल करता है, जिसे फ़िशिंग वेबसाइट दोबारा इस्तेमाल नहीं कर सकती। [3]... पासkey बनाने के लिए Singpass ऐप को अपडेट करें, होम स्क्रीन पर passkey banner खोलें और निर्देशों...
प्रकाशितकर्ताGPT-5.6 Luna से संपादितGPT Image 1.5 से चित्र बनाए गए
Singpass passkey का बीटा 1 जुलाई 2026 को iPhone यूज़र्स के लिए शुरू हुआ। यह पासवर्ड, OTP और QR approval की जगह डिवाइस आधारित cryptographic proof इस्तेमाल करता है, जिसे फ़िशिंग वेबसाइट दोबारा इस्तेमाल नहीं कर सकती। [3]...
पासkey बनाने के लिए Singpass ऐप को अपडेट करें, होम स्क्रीन पर passkey banner खोलें और निर्देशों का पालन करें। लॉगिन Face ID, Touch ID, fingerprint या Singpass के छह अंकों वाले app passcode से मंज़ूर होता है। [3][9][15]
2025 में सिंगापुर में 6,264 phishing cases दर्ज हुए और S$39.9 million का नुकसान हुआ। यह कुल 37,308 scam cases और S$913.1 million के scam losses का हिस्सा था। [47][60][61]
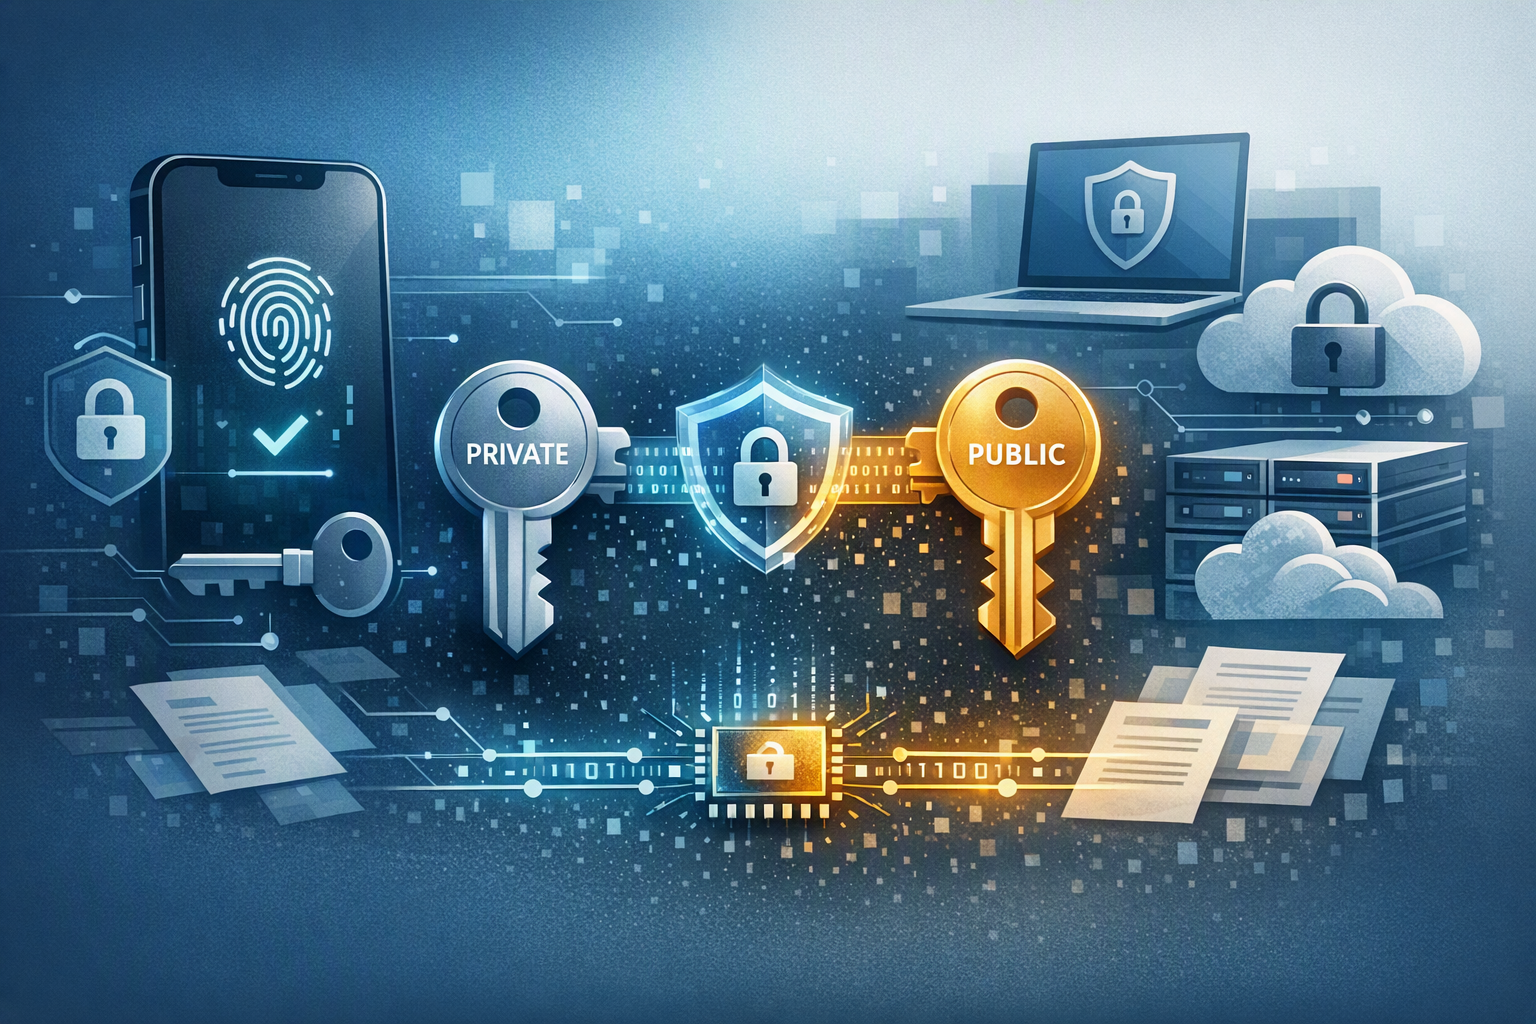
What are the details of Singpass's new passkey feature launching July 1, 2026 — how does its public-private encryption key pair work to prevIllustration of Singpass passkey authentication on a mobile device.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: What are the details of Singpass's new passkey feature launching July 1, 2026 — how does its public-private encryption key pair work to prev. Article summary: Singpass introduced passkeys in a beta launch on 1 July 2026, initially for iPhone users. The feature replaces a reusable secret—such as a password, OTP, or QR approval—with a device-bound cryptographic proof that is sub. Topic tags: general, documentation, general web. Style: premium digital editorial illustration, source-backed research mood, clean composition, high detail, modern web publication hero. Use reference image context only for broad subject, composition, and topical grounding; do not copy the exact image. Avoid: logos, brand marks, copyrighted characters, real person likenesses, fake screenshots, UI text, readable text, watermarks, charts with fak
openai.com
Singpass ने लॉगिन के लिए passkey नाम का एक नया, वैकल्पिक तरीका शुरू किया है। इसमें यूज़र को पासवर्ड, SMS one-time password (OTP) या QR approval दर्ज करने की ज़रूरत नहीं पड़ती। बीटा चरण 1 जुलाई 2026 को मोबाइल ब्राउज़र इस्तेमाल करने वाले iPhone यूज़र्स के लिए शुरू हुआ; Android और desktop support बाद के चरणों में जोड़ा जाना है।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"Singpass Passkey समझें: पासवर्ड और OTP के बिना सुरक्षित लॉगिन कैसे काम करता है?" का संक्षिप्त उत्तर क्या है?
Singpass passkey का बीटा 1 जुलाई 2026 को iPhone यूज़र्स के लिए शुरू हुआ। यह पासवर्ड, OTP और QR approval की जगह डिवाइस आधारित cryptographic proof इस्तेमाल करता है, जिसे फ़िशिंग वेबसाइट दोबारा इस्तेमाल नहीं कर सकती। [3]...
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
Singpass passkey का बीटा 1 जुलाई 2026 को iPhone यूज़र्स के लिए शुरू हुआ। यह पासवर्ड, OTP और QR approval की जगह डिवाइस आधारित cryptographic proof इस्तेमाल करता है, जिसे फ़िशिंग वेबसाइट दोबारा इस्तेमाल नहीं कर सकती। [3]... पासkey बनाने के लिए Singpass ऐप को अपडेट करें, होम स्क्रीन पर passkey banner खोलें और निर्देशों का पालन करें। लॉगिन Face ID, Touch ID, fingerprint या Singpass के छह अंकों वाले app passcode से मंज़ूर होता है। [3][9][15]
मुझे अभ्यास में आगे क्या करना चाहिए?
2025 में सिंगापुर में 6,264 phishing cases दर्ज हुए और S$39.9 million का नुकसान हुआ। यह कुल 37,308 scam cases और S$913.1 million के scam losses का हिस्सा था। [47][60][61]
इसकी सबसे अहम बात यह है कि passkey किसी दूसरे secret को जोड़ने के बजाय ऐसा device-bound cryptographic credential इस्तेमाल करता है, जो असली Singpass login service से जुड़ा होता है। इसलिए यह पारंपरिक लॉगिन तरीकों की तुलना में फ़िशिंग के प्रति कहीं अधिक मजबूत है।
Passkey किन चीज़ों की जगह लेता है?
पासवर्ड, OTP और QR login जैसे तरीकों में ऐसी जानकारी शामिल होती है जिसे ठग हासिल या आगे भेज सकते हैं। पासवर्ड कॉपी किया जा सकता है, OTP को real-time में relay किया जा सकता है और किसी QR code के ज़रिए यूज़र से ऐसे लॉगिन को मंज़ूरी दिलाई जा सकती है जिसे ठग ने शुरू किया हो।
Passkey में authentication के दौरान पासवर्ड या OTP टाइप या transmit नहीं किया जाता। यूज़र अपने डिवाइस पर Face ID, Touch ID, fingerprint या passcode से यह साबित करता है कि उसके पास डिवाइस का नियंत्रण है। Singpass को biometric data या private key नहीं मिलती; उसे केवल ऐसा cryptographic response मिलता है जिसे verify किया जा सकता है, लेकिन पासवर्ड की तरह दोबारा इस्तेमाल नहीं किया जा सकता।
Public-private key pair कैसे काम करता है?
Passkey register करते समय iPhone एक unique public-private key pair बनाता है:
Private key: यह registered device पर ही रहती है और digital signature बनाने के लिए इस्तेमाल होती है।
Public key: इसकी matching key Singpass के सिस्टम में register होती है और signature verify करने के काम आती है।
Login challenge: लॉगिन के समय Singpass एक नया cryptographic challenge भेजता है।
यूज़र की मंज़ूरी: Face ID, Touch ID या Singpass app passcode से मंज़ूरी मिलने के बाद ही फोन उस challenge पर private key से signature करता है।
Verification: Singpass अपने पास मौजूद public key से response की जाँच करता है।
तकनीकी रूप से इसे केवल “encryption key exchange” कहना सही नहीं होगा। यह public-key cryptography पर आधारित authentication है। Private key Singpass को नहीं भेजी जाती और केवल public key के आधार पर यूज़र बनकर लॉगिन नहीं किया जा सकता।
FIDO standards में इस मॉडल को origin-bound authentication कहा जाता है। इसका अर्थ है कि credential असली service domain से जुड़ा रहता है। देखने में बिल्कुल असली लगने वाली नकली वेबसाइट Singpass के लिए मान्य response हासिल नहीं कर सकती।
इसी वजह से copied Singpass login page passkey यूज़र के खिलाफ बहुत कम उपयोगी होती है। नकली साइट के पास चुराने और दोबारा इस्तेमाल करने के लिए password, OTP, QR approval या reusable cryptographic credential नहीं होता।
शुरुआत में कौन Singpass passkey इस्तेमाल कर सकता है?
पहले चरण में सुविधा सीमित डिवाइसों पर उपलब्ध है:
iPhone और iOS यूज़र्स: 1 जुलाई 2026 से मोबाइल ब्राउज़र पर support।
Android यूज़र्स: अगले चरण में support देने की योजना।
Laptop और desktop: desktop browser login को भी बाद के चरण के लिए रखा गया है।
इसका मतलब है कि iPhone यूज़र supported mobile-browser login पर passkey चुन सकता है, लेकिन हर Singpass service या हर device पर यह विकल्प तुरंत दिखाई दे, ऐसा ज़रूरी नहीं है।
Singpass passkey register करने का तरीका
शुरुआती iPhone rollout में passkey registration Singpass मोबाइल ऐप से किया जाता है:
Singpass ऐप को उसके latest version पर अपडेट करें।
ऐप खोलकर home screen पर दिख रहे passkey banner पर टैप करें।
स्क्रीन पर दिए गए निर्देशों का पालन करके passkey बनाएँ।
Passkey बनने के बाद लॉगिन की मंज़ूरी डिवाइस के अनुसार Face ID, Touch ID या fingerprint से दी जा सकती है। यदि biometric विकल्प उपलब्ध नहीं है, तो Singpass का छह अंकों वाला app passcode इस्तेमाल किया जा सकता है। participating website पर Singpass password टाइप करने की ज़रूरत नहीं होती।
दूसरे डिवाइस पर लॉगिन में Bluetooth क्यों ज़रूरी है?
जब यूज़र किसी दूसरे डिवाइस—मिसाल के तौर पर laptop या दूसरे फोन—पर लॉगिन शुरू करता है, तो एक अलग जोखिम पैदा होता है। ठग पीड़ित को किसी QR code या login request को approve करने के लिए मना सकता है, जबकि असल में लॉगिन ठग के नियंत्रण वाले डिवाइस पर चल रहा हो।
Cross-device authentication में Singpass short-range Bluetooth check का इस्तेमाल कर सकता है। इससे यह जाँचा जाता है कि passkey रखने वाला registered phone उस डिवाइस के भौतिक रूप से पास है जहाँ लॉगिन शुरू हुआ है।
यह proximity check key-pair verification की जगह नहीं लेता, बल्कि उसके साथ एक अतिरिक्त सुरक्षा परत जोड़ता है। इससे ठग के लिए पूरी तरह दूर बैठकर approval करवाना कठिन हो जाता है—जैसे QR code भेजकर पीड़ित को फोन पर approval देने के लिए step-by-step निर्देश देना।
पुराने authentication methods अभी क्यों जारी हैं?
Passkey अभी beta में एक अतिरिक्त login method है, सभी यूज़र्स के लिए तुरंत लागू किया गया replacement नहीं। पुराने विकल्प इसलिए भी ज़रूरी हैं क्योंकि:
हर यूज़र के पास eligible iPhone नहीं है;
कई यूज़र्स ने अभी passkey enroll नहीं किया है;
rollout में शामिल न हुई services और devices को login access देना है।
पुराने तरीकों की उपलब्धता और security अलग-अलग बातें हैं। कोई यूज़र social engineering के ज़रिए password या OTP बता सकता है, fraudulent QR code scan कर सकता है या unexpected login request को approve कर सकता है। Singapore Police लोगों को लगातार चेतावनी देती है कि वे अजनबियों के साथ Singpass password या 2FA details कभी साझा न करें।
Passkey उन credentials की मात्रा कम करता है जिन्हें फ़िश किया जा सकता है, लेकिन यह हर तरह के scam को खत्म नहीं करता। ठग अब भी किसी संगठन का रूप धारण कर सकते हैं, personal information माँग सकते हैं या account recovery और account takeover प्रक्रिया का दुरुपयोग करने की कोशिश कर सकते हैं।
FIDO standards से इसका क्या संबंध है?
Singpass का passkey design FIDO और WebAuthn से जुड़े public-key तथा origin-bound authentication model का पालन करता है। FIDO2 एक open authentication standard है, जिसका उद्देश्य reusable और आसानी से चुराए जा सकने वाले secrets की जगह phishing-resistant cryptographic credentials उपलब्ध कराना है।
Open standards का लाभ यह है कि passkeys किसी एक कंपनी की proprietary login व्यवस्था तक सीमित नहीं रहते। FIDO Alliance के अनुसार passkeys किसी website या application पर यूज़र के account से जुड़े credentials होते हैं और implementation के आधार पर फोन, computer या hardware security key के साथ इस्तेमाल किए जा सकते हैं।
Singpass के मामले में व्यावहारिक सुरक्षा लाभ domain binding है: authenticator से response असली Singpass service के लिए अपेक्षित होता है, किसी मिलती-जुलती phishing domain के लिए नहीं।
सिंगापुर में phishing का पैमाना
सिंगापुर में 2025 के दौरान कुल 37,308 scam cases दर्ज हुए और लगभग S$913.1 million का नुकसान हुआ। ये आँकड़े सभी प्रकार के scams के हैं, केवल phishing के नहीं।
उपलब्ध आधिकारिक वार्षिक आँकड़ों के अनुसार, 2025 में अलग से 6,264 phishing cases दर्ज हुए और phishing scams में S$39.9 million का नुकसान हुआ। इसलिए phishing व्यापक scam समस्या का एक महत्वपूर्ण हिस्सा है, लेकिन इन आँकड़ों से यह निष्कर्ष नहीं निकाला जा सकता कि कुल scam losses में हर मामला चोरी हुए Singpass credentials से जुड़ा था।
Singpass passkey का लक्ष्य इसलिए खास तौर पर phishing के credential-capture चरण को कम उपयोगी बनाना है। फिर भी यूज़र्स को website का domain जाँचना चाहिए, अनपेक्षित login requests को reject करना चाहिए और Singpass details किसी के साथ साझा नहीं करनी चाहिए—खासकर तब, जब पुराने authentication methods अभी भी उपलब्ध हैं।