AI कोडिंग विरोधाभास: 97% अपनाना, 90% बाधाएं, और एक गवर्नेंस संकट
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत... तीन सबसे बड़ी डाउनस्ट्रीम बाधाएं — मैन्युअल कोड रिव्यू (52%), सिक्योरिटी टेस्टिंग (51%), और जनरे...
प्रकाशितकर्ताDeepSeek-V4-Pro से संपादितGPT Image 1.5 से चित्र बनाए गए
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत...
तीन सबसे बड़ी डाउनस्ट्रीम बाधाएं — मैन्युअल कोड रिव्यू (52%), सिक्योरिटी टेस्टिंग (51%), और जनरेटेड कोड की दोबारा कारीगरी (48%) — दस में से नौ टीमों को प्रभावित करती हैं, जिसका मतलब है कि कोडिंग में बचाया गया समय रिव्...
पूर्ण गवर्नेंस का संबंध 90% की बड़ी दक्षता लाभ दर से है, जबकि बिना संरचित निगरानी वाली टीमों के लिए यह केवल 44% है, जो गवर्नेंस को इस बात का सबसे मजबूत निर्धारक बनाता है कि AI टिकाऊ उत्पादकता सुधार प्रदान करता है या न...
What does the Black Duck "State of AI-Powered Software Development" report reveal about the adoption, bottlenecks, governance gaps, and suppThe governance gap between AI code generation and security review has become the defining challenge for engineering teams in 2026.
AI संकेत
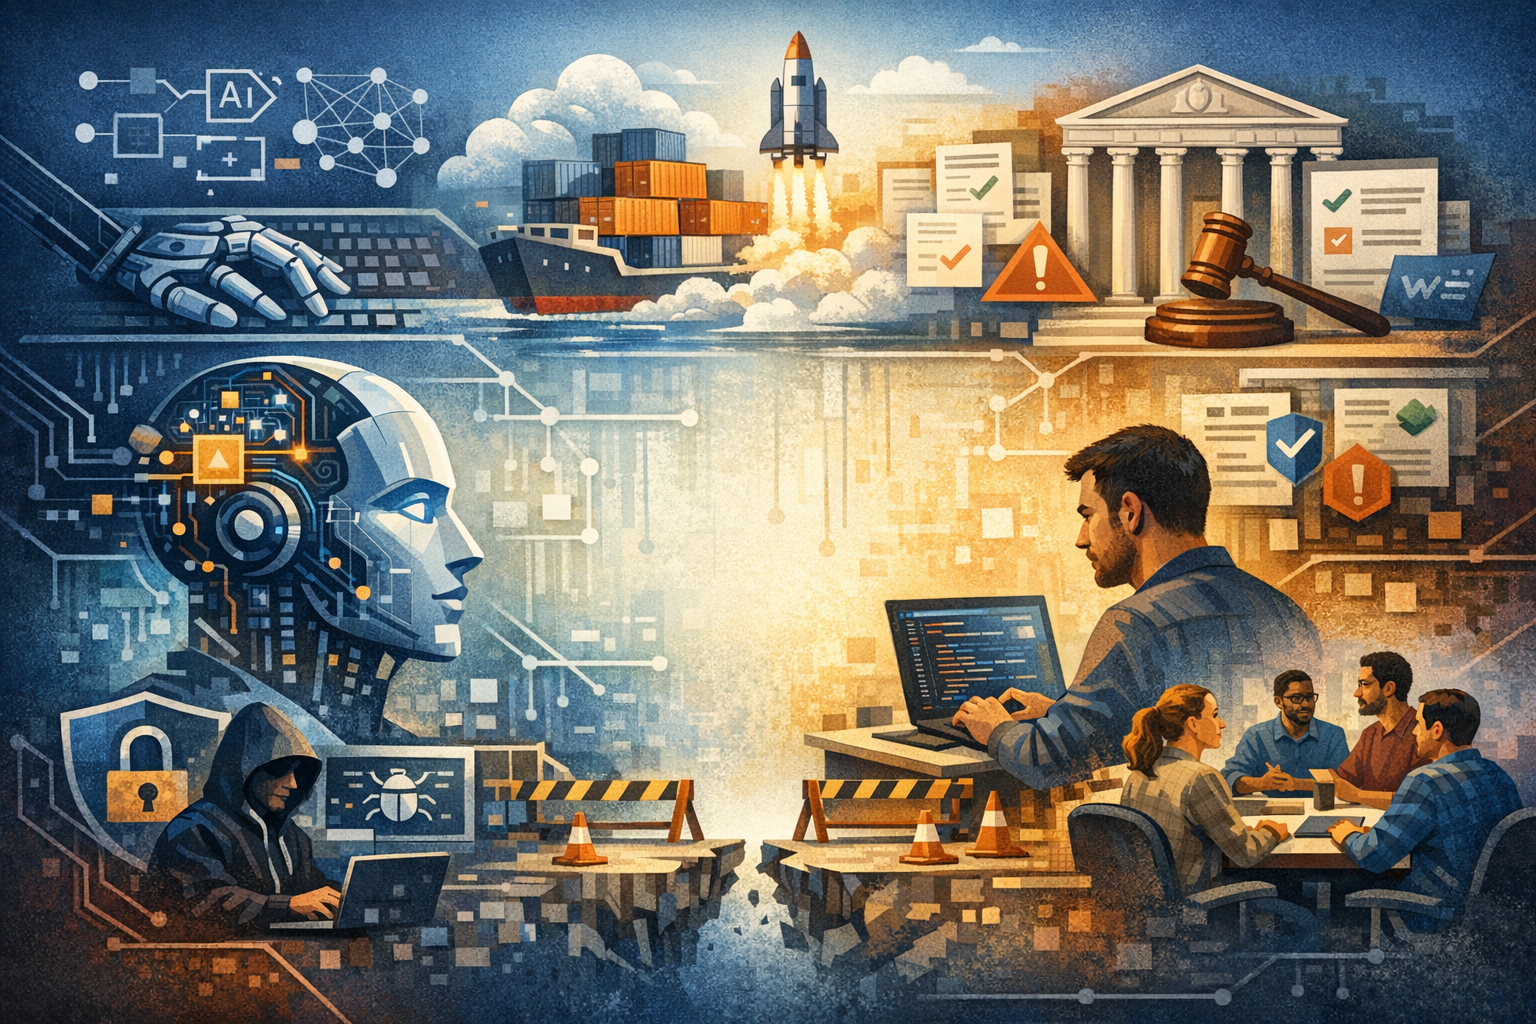
Create a landscape editorial hero image for this Studio Global article: What does the Black Duck "State of AI-Powered Software Development" report reveal about the adoption, bottlenecks, governance gaps, and supp. Article summary: *Near-universal adoption, but governance is the exception.** Black Duck reported that **97% of software development teams are actively using AI coding assistants**, while only **30% have a fully governed approach to over. Topic tags: general, government, general web, user generated, academic. Reference image context from search candidates: Reference image 1: visual subject "AI-Tools, Architecture & Methods, Build & Ship, Community & Culture, Cybersecurity & Development, Editorial, Features, Industry Insights, Legal, Governance & Compliance, Low- & No-" source context "Black Duck: AI coding demands modern supply chain governance" Reference image 2: visual subjec
openai.com
AI कोडिंग असिस्टेंट दो साल से भी कम समय में एक प्रायोगिक जिज्ञासा से इंडस्ट्री का डिफ़ॉल्ट मानक बन गए हैं। ब्लैक डक की 2026 की स्टेट ऑफ AI-पॉवर्ड सॉफ्टवेयर डेवलपमेंट रिपोर्ट इस बदलाव पर एक चौंकाने वाला आंकड़ा पेश करती है: 97% सॉफ्टवेयर डेवलपमेंट टीमें सक्रिय रूप से AI कोडिंग टूल्स का उपयोग कर रही हैं। लेकिन इस हेडलाइन के नीचे एक कहीं अधिक असहज खोज छिपी है — उस सारे कोड की समीक्षा, सुरक्षा और गवर्नेंस करने का बुनियादी ढांचा अभी तक कायम नहीं हो पाया है।
केवल 30% संगठनों के पास AI निगरानी के लिए एक पूर्ण गवर्न्ड दृष्टिकोण है । बाकी 70% के लिए, AI इतनी तेज़ी से कोड तैयार कर रहा है कि मौजूदा वर्कफ़्लो उसे संभाल नहीं पा रहे हैं। इसका परिणाम है जिसे ब्लैक डक 'बढ़ता गवर्नेंस घाटा' कहता है — और यह चुपचाप उन उत्पादकता लाभों को निगल रहा है जिन्हें देने का वादा इन टूल्स ने किया था ।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"AI कोडिंग विरोधाभास: 97% अपनाना, 90% बाधाएं, और एक गवर्नेंस संकट" का संक्षिप्त उत्तर क्या है?
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत...
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत... तीन सबसे बड़ी डाउनस्ट्रीम बाधाएं — मैन्युअल कोड रिव्यू (52%), सिक्योरिटी टेस्टिंग (51%), और जनरेटेड कोड की दोबारा कारीगरी (48%) — दस में से नौ टीमों को प्रभावित करती हैं, जिसका मतलब है कि कोडिंग में बचाया गया समय रिव्...
मुझे अभ्यास में आगे क्या करना चाहिए?
पूर्ण गवर्नेंस का संबंध 90% की बड़ी दक्षता लाभ दर से है, जबकि बिना संरचित निगरानी वाली टीमों के लिए यह केवल 44% है, जो गवर्नेंस को इस बात का सबसे मजबूत निर्धारक बनाता है कि AI टिकाऊ उत्पादकता सुधार प्रदान करता है या न...
AI कोडिंग विरोधाभास: 97% अपनाना, 90% बाधाएं, और एक गवर्नेंस संकट
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत... तीन सबसे बड़ी डाउनस्ट्रीम बाधाएं — मैन्युअल कोड रिव्यू (52%), सिक्योरिटी टेस्टिंग (51%), और जनरे...
प्रकाशितकर्ताDeepSeek-V4-Pro से संपादितGPT Image 1.5 से चित्र बनाए गए
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत...
तीन सबसे बड़ी डाउनस्ट्रीम बाधाएं — मैन्युअल कोड रिव्यू (52%), सिक्योरिटी टेस्टिंग (51%), और जनरेटेड कोड की दोबारा कारीगरी (48%) — दस में से नौ टीमों को प्रभावित करती हैं, जिसका मतलब है कि कोडिंग में बचाया गया समय रिव्...
पूर्ण गवर्नेंस का संबंध 90% की बड़ी दक्षता लाभ दर से है, जबकि बिना संरचित निगरानी वाली टीमों के लिए यह केवल 44% है, जो गवर्नेंस को इस बात का सबसे मजबूत निर्धारक बनाता है कि AI टिकाऊ उत्पादकता सुधार प्रदान करता है या न...
What does the Black Duck "State of AI-Powered Software Development" report reveal about the adoption, bottlenecks, governance gaps, and suppThe governance gap between AI code generation and security review has become the defining challenge for engineering teams in 2026.
AI संकेत
Create a landscape editorial hero image for this Studio Global article: What does the Black Duck "State of AI-Powered Software Development" report reveal about the adoption, bottlenecks, governance gaps, and supp. Article summary: *Near-universal adoption, but governance is the exception.** Black Duck reported that **97% of software development teams are actively using AI coding assistants**, while only **30% have a fully governed approach to over. Topic tags: general, government, general web, user generated, academic. Reference image context from search candidates: Reference image 1: visual subject "AI-Tools, Architecture & Methods, Build & Ship, Community & Culture, Cybersecurity & Development, Editorial, Features, Industry Insights, Legal, Governance & Compliance, Low- & No-" source context "Black Duck: AI coding demands modern supply chain governance" Reference image 2: visual subjec
openai.com
AI कोडिंग असिस्टेंट दो साल से भी कम समय में एक प्रायोगिक जिज्ञासा से इंडस्ट्री का डिफ़ॉल्ट मानक बन गए हैं। ब्लैक डक की 2026 की स्टेट ऑफ AI-पॉवर्ड सॉफ्टवेयर डेवलपमेंट रिपोर्ट इस बदलाव पर एक चौंकाने वाला आंकड़ा पेश करती है: 97% सॉफ्टवेयर डेवलपमेंट टीमें सक्रिय रूप से AI कोडिंग टूल्स का उपयोग कर रही हैं। लेकिन इस हेडलाइन के नीचे एक कहीं अधिक असहज खोज छिपी है — उस सारे कोड की समीक्षा, सुरक्षा और गवर्नेंस करने का बुनियादी ढांचा अभी तक कायम नहीं हो पाया है।
केवल 30% संगठनों के पास AI निगरानी के लिए एक पूर्ण गवर्न्ड दृष्टिकोण है । बाकी 70% के लिए, AI इतनी तेज़ी से कोड तैयार कर रहा है कि मौजूदा वर्कफ़्लो उसे संभाल नहीं पा रहे हैं। इसका परिणाम है जिसे ब्लैक डक 'बढ़ता गवर्नेंस घाटा' कहता है — और यह चुपचाप उन उत्पादकता लाभों को निगल रहा है जिन्हें देने का वादा इन टूल्स ने किया था ।
Studio Global AI
अपना शोध जारी रखें
इस पृष्ठ में एक स्रोत-समर्थित उत्तर शामिल है जिसे आप Studio Global के अंदर जारी रख सकते हैं।
"AI कोडिंग विरोधाभास: 97% अपनाना, 90% बाधाएं, और एक गवर्नेंस संकट" का संक्षिप्त उत्तर क्या है?
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत...
सबसे पहले सत्यापित करने योग्य मुख्य बिंदु क्या हैं?
AI कोडिंग असिस्टेंट को एंटरप्राइज़ डेवलपमेंट टीमों में 97% अपनाने की दर हासिल हो गई है, फिर भी केवल 30% संगठनों ने एक पूर्ण गवर्न्ड दृष्टिकोण लागू किया है, जिससे कोड जनरेशन और सुरक्षित कोड डिलीवरी के बीच एक खतरनाक अंत... तीन सबसे बड़ी डाउनस्ट्रीम बाधाएं — मैन्युअल कोड रिव्यू (52%), सिक्योरिटी टेस्टिंग (51%), और जनरेटेड कोड की दोबारा कारीगरी (48%) — दस में से नौ टीमों को प्रभावित करती हैं, जिसका मतलब है कि कोडिंग में बचाया गया समय रिव्...
मुझे अभ्यास में आगे क्या करना चाहिए?
पूर्ण गवर्नेंस का संबंध 90% की बड़ी दक्षता लाभ दर से है, जबकि बिना संरचित निगरानी वाली टीमों के लिए यह केवल 44% है, जो गवर्नेंस को इस बात का सबसे मजबूत निर्धारक बनाता है कि AI टिकाऊ उत्पादकता सुधार प्रदान करता है या न...
रिपोर्ट एक स्पष्ट पैटर्न की पहचान करती है: AI टूल्स कोड लिखने की प्रक्रिया को तो तेज़ करते हैं, लेकिन वह गति बाकी जगहों पर दबाव बिंदु पैदा करती है। दस में से नौ टीमों ने अपने वर्कफ़्लो में कहीं न कहीं AI-जनरेटेड कोड से समस्याओं की सूचना दी। ये समस्याएं बेतरतीब ढंग से नहीं आतीं। वे तीन डाउनस्ट्रीम गतिविधियों में केंद्रित होती हैं जो सामूहिक रूप से चक्र में पहले बचाए गए समय को सोख लेती हैं:
मैन्युअल कोड रिव्यू (52%) — समीक्षक अब मानव-लिखित कोड की तुलना में AI-जनरेटेड कोड की कहीं अधिक मात्रा प्रोसेस कर रहे हैं, और यह मात्रा बढ़ रही है
सिक्योरिटी टेस्टिंग (51%) — AI-जनरेटेड कोड नई कमज़ोरियों की श्रेणियां पेश करता है जो हाथ से लिखे गए समकक्ष में मौजूद नहीं थीं, विशेष रूप से डिपेंडेंसी इंजेक्शन, हार्डकोडेड सीक्रेट्स और पुरानी लाइब्रेरी की सिफारिशों के आसपास
जनरेटेड कोड की दोबारा कारीगरी (48%) — लगभग आधी टीमें AI आउटपुट को शिप करने से पहले उसे ठीक करने, रीफ़ैक्टर करने या फिर से लिखने में महत्वपूर्ण समय खर्च करने की रिपोर्ट करती हैं
इस पैटर्न का अब एक नाम है: टॉइल शिफ्ट (मेहनत का स्थानांतरण)। काम को खत्म करने के बजाय, AI उसे निर्माण चरण से सत्यापन, परीक्षण और समाधान चरणों में स्थानांतरित कर रहा है । ब्लैक डक का नज़रिया स्पष्ट है: "अधिकांश संगठन AI-जनरेटेड कोड का उत्पादन उससे अधिक तेज़ी से कर रहे हैं जितनी तेज़ी से वे उसकी समीक्षा, सुरक्षा या गवर्नेंस कर सकते हैं" ।
गवर्नेंस: असली ROI गुणक
अगर रिपोर्ट में से कोई एक खोज है जिस पर इंजीनियरिंग लीडर्स को तुरंत अमल करना चाहिए, तो वह यह है: गवर्नेंस ही ROI (निवेश पर प्रतिफल) गुणक है। जो टीमें AI उपयोग को गवर्न करती हैं और जो नहीं करतीं, उनके बीच का अंतर मामूली नहीं है — यह दक्षता लाभ को हासिल करने और उन्हें बहता हुआ देखने के बीच का अंतर है।
ब्लैक डक ने पाया कि पूर्ण गवर्नेंस फ्रेमवर्क वाले संगठनों ने AI कोडिंग टूल्स से 90% बड़े दक्षता लाभ की सूचना दी। बिना संरचित निगरानी वाली टीमों का आंकड़ा गिरकर 44% रह गया ।
इस संदर्भ में गवर्नेंस का मतलब नौकरशाही नहीं है। इसका मतलब है कि कौन से टूल्स का उपयोग किया जाता है, AI-जनरेटेड कोड की समीक्षा कैसे की जाती है, कौन से सुरक्षा द्वार पार करने होते हैं, और आउटपुट का मालिक कौन है, इसके लिए परिभाषित नीतियां होना। यह "डेवलपर्स जो चाहें इस्तेमाल करें" और "डेवलपर्स एक संरचित, ऑडिटेबल पाइपलाइन के भीतर स्वीकृत टूल्स का उपयोग करें" के बीच का अंतर है।
शैडो AI की समस्या
गवर्नेंस को जटिल बनाने वाली चीज़ है शैडो AI का उदय — डेवलपर्स कंपनी की नीति के विरुद्ध या उसके बाहर AI टूल्स का उपयोग कर रहे हैं। ब्लैक डक ने पाया कि 18% संगठन शैडो AI को एक महत्वपूर्ण अप्रबंधित जोखिम के रूप में रिपोर्ट करते हैं। जब Cursor, Windsurf, या Claude Code जैसे टूल्स को व्यक्तिगत डेवलपर स्तर पर खरीद या सुरक्षा समीक्षा से गुज़रे बिना अपना लिया जाता है, तो संगठन अपने अटैक सरफेस (हमले की सतह) की दृश्यता खो देता है ।
सप्लाई-चेन जोखिम: AI-जनरेटेड कोड को क्या विरासत में मिलता है
सप्लाई-चेन के निहितार्थ वे हैं जहाँ गवर्नेंस की कमियाँ ठोस कमज़ोरियों में बदल जाती हैं। ब्लैक डक का काम — जिसमें इसकी संबंधित 2026 OSSRA रिपोर्ट भी शामिल है — AI कोडिंग असिस्टेंट के लिए विशेष तीन परस्पर जुड़े जोखिमों को उजागर करता है:
लाइसेंस लॉन्ड्रिंग। ओपन-सोर्स रिपॉजिटरी पर प्रशिक्षित AI असिस्टेंट मूल लाइसेंस जानकारी को बनाए रखे बिना कॉपीलेफ्ट स्रोतों से कोड स्निपेट उत्पन्न कर सकते हैं । 2026 OSSRA रिपोर्ट में पाया गया कि दो-तिहाई ऑडिटेड कोडबेस में लाइसेंस विरोधाभास हैं — रिपोर्ट के इतिहास में सबसे अधिक दर । संगठन बिना जाने ही ऐसा कोड शिप कर रहे होंगे जिसे उपयोग करने का उनके पास अधिकार नहीं है।
डिपेंडेंसी विस्फोट। प्रति कोडबेस ओपन-सोर्स घटक साल-दर-साल 30% बढ़े, और प्रति कोडबेस औसत कमज़ोरियों में 107% की वृद्धि हुई । AI कोडिंग असिस्टेंट इस प्रवृत्ति को तेज़ करते हैं क्योंकि वे तेज़ी से और व्यापक प्रशिक्षण डेटासेट से समाधान बनाते हैं — जिसका अर्थ है कि प्रत्येक AI-जनरेटेड फ़ंक्शन उन निर्भरताओं को खींच सकता है जिन्हें डेवलपर ने स्पष्ट रूप से नहीं चुना।
अनुपालन अंतर। केवल 24% संगठन AI-जनरेटेड कोड का व्यापक IP, लाइसेंस, सुरक्षा और गुणवत्ता मूल्यांकन करते हैं। इसका मतलब है कि तीन-चौथाई संगठन इस सवाल का विश्वसनीय उत्तर नहीं दे सकते: "हमने अभी-अभी किन कानूनी और सुरक्षा दायित्वों के लिए प्रतिबद्धता जताई?"
डेवलपर का भरोसा: अपनाना बढ़ता है जबकि विश्वास गिरता है
ब्लैक डक के निष्कर्ष अकेले नहीं हैं। लगभग इसी अवधि में प्रकाशित कई स्वतंत्र सर्वेक्षण विस्तृत डेटा के साथ विश्वास की तस्वीर को मजबूत और विस्तारित करते हैं:
सोनार के 2026 स्टेट ऑफ कोड डेवलपर सर्वे (1,100+ डेवलपर्स) में पाया गया कि 96% डेवलपर्स AI-जनरेटेड कोड की कार्यात्मक शुद्धता पर पूरी तरह से भरोसा नहीं करते हैं। फिर भी केवल 48% ही इसे कमिट करने से पहले हमेशा सत्यापित करते हैं — जिसका अर्थ है कि जिस कोड पर डेवलपर्स खुद भरोसा नहीं करते, वह नियमित रूप से प्रोडक्शन में शिप किया जा रहा है ।
स्टैक ओवरफ्लो के 2025 डेवलपर सर्वे (49,009 उत्तरदाताओं) ने दिखाया कि AI सटीकता में विश्वास एक वर्ष में 40% से गिरकर 29% हो गया। सक्रिय अविश्वास बढ़कर 46% हो गया, जबकि सकारात्मक अनुकूलता 72% से गिरकर 60% हो गई ।
हार्नेस के स्टेट ऑफ AI-ड्रिवन सॉफ्टवेयर रिलीज़ 2026 (500 इंजीनियरिंग लीडर्स) ने पाया कि 57% को अभी भी AI-जनरेटेड कोड की हर पंक्ति के लिए ह्यूमन-इन-द-लूप समीक्षा की आवश्यकता होती है, और 29% AI असिस्टेंट अपनाने से पहले की तुलना में अब कोड रिव्यू पर अधिक समय बिताते हैं ।
इन सर्वेक्षणों में आम सहमति उल्लेखनीय रूप से सुसंगत है: डेवलपर्स AI टूल्स के बिना काम नहीं कर सकते, लेकिन वे उन पर पूरी तरह से भरोसा भी नहीं कर सकते। जनरेशन और वेरिफिकेशन के बीच का अंतर नई बाधा बन गया है।
नोमा सिक्योरिटी की CISO, डायना केली ने मूल तनाव को पकड़ा: "तेज़ कोड, सुरक्षित कोड के समान नहीं है"।
गवर्नेंस वास्तव में कैसी दिखती है
ब्लैक डक का उपाय अमूर्त नहीं है। रिपोर्ट उन ठोस उपायों के एक सेट की ओर इशारा करती है जो पूर्ण गवर्नेंस वाले 30% को बाकियों से अलग करते हैं:
संरचित AI गवर्नेंस फ्रेमवर्क — अनौपचारिक दिशानिर्देश नहीं, बल्कि टूल अप्रूवल, आउटपुट रिव्यू और जवाबदेही को कवर करने वाली प्रलेखित, लागू नीतियां
पाइपलाइन-इंटीग्रेटेड रिव्यू गेट्स — मैन्युअल सिक्योरिटी-टेस्टिंग कतार हैंडऑफ से दूर जाना, जिसका 46% कंपनियां अभी भी उपयोग करती हैं, और हर AI-असिस्टेड कमिट पर चलने वाली स्वचालित गुणवत्ता और सुरक्षा जांच की ओर बढ़ना
डिप्लॉयमेंट के बाद निरंतर निगरानी — ब्लैक डक नोट करता है कि "केवल शिफ्ट-लेफ्ट रणनीति अब पर्याप्त नहीं है" क्योंकि जोखिम पूरे सॉफ्टवेयर डेवलपमेंट लाइफसाइकिल में पेश किया जाता है, खोजा जाता है और इसे प्रबंधित किया जाना चाहिए
सुरक्षा टूलचेन का युक्तिकरण — 71% से अधिक उत्तरदाताओं ने टूल स्प्रॉल (उपकरणों का बिखराव) को एक प्रमुख घर्षण स्रोत के रूप में रिपोर्ट किया, और कम, बेहतर-एकीकृत टूल्स पर समेकित करना AI को सुरक्षित रूप से स्केल करने के लिए एक पूर्वापेक्षा है
निष्कर्ष
ब्लैक डक रिपोर्ट AI कोडिंग असिस्टेंट का उपयोग करने के खिलाफ तर्क नहीं देती। यह तर्क देती है कि बिना समानुपातिक गवर्नेंस के उनका उपयोग करना आत्म-पराजय है। जब 97% टीमें अभूतपूर्व गति से कोड जनरेट कर रही हैं लेकिन केवल 30% के पास इसे प्रबंधित करने का निगरानी बुनियादी ढांचा है, तो इंडस्ट्री सामूहिक रूप से ऐसे चेक लिख रही है जिन्हें वह भुना नहीं सकती।
गवर्नेंस और दक्षता लाभ के बीच संबंध — 90% बनाम 44% — व्यावसायिक मामले को स्पष्ट करता है। जो संगठन पहले सुरक्षा रेलिंग का निर्माण करते हैं, वे AI द्वारा वादा की गई उत्पादकता हासिल करेंगे। जो ऐसा नहीं करते, वे बार-बार पाएंगे कि कीबोर्ड पर बचाया गया समय समीक्षा कतार में खर्च हो जाता है।
रिपोर्ट एक स्पष्ट पैटर्न की पहचान करती है: AI टूल्स कोड लिखने की प्रक्रिया को तो तेज़ करते हैं, लेकिन वह गति बाकी जगहों पर दबाव बिंदु पैदा करती है। दस में से नौ टीमों ने अपने वर्कफ़्लो में कहीं न कहीं AI-जनरेटेड कोड से समस्याओं की सूचना दी। ये समस्याएं बेतरतीब ढंग से नहीं आतीं। वे तीन डाउनस्ट्रीम गतिविधियों में केंद्रित होती हैं जो सामूहिक रूप से चक्र में पहले बचाए गए समय को सोख लेती हैं:
मैन्युअल कोड रिव्यू (52%) — समीक्षक अब मानव-लिखित कोड की तुलना में AI-जनरेटेड कोड की कहीं अधिक मात्रा प्रोसेस कर रहे हैं, और यह मात्रा बढ़ रही है
सिक्योरिटी टेस्टिंग (51%) — AI-जनरेटेड कोड नई कमज़ोरियों की श्रेणियां पेश करता है जो हाथ से लिखे गए समकक्ष में मौजूद नहीं थीं, विशेष रूप से डिपेंडेंसी इंजेक्शन, हार्डकोडेड सीक्रेट्स और पुरानी लाइब्रेरी की सिफारिशों के आसपास
जनरेटेड कोड की दोबारा कारीगरी (48%) — लगभग आधी टीमें AI आउटपुट को शिप करने से पहले उसे ठीक करने, रीफ़ैक्टर करने या फिर से लिखने में महत्वपूर्ण समय खर्च करने की रिपोर्ट करती हैं
इस पैटर्न का अब एक नाम है: टॉइल शिफ्ट (मेहनत का स्थानांतरण)। काम को खत्म करने के बजाय, AI उसे निर्माण चरण से सत्यापन, परीक्षण और समाधान चरणों में स्थानांतरित कर रहा है । ब्लैक डक का नज़रिया स्पष्ट है: "अधिकांश संगठन AI-जनरेटेड कोड का उत्पादन उससे अधिक तेज़ी से कर रहे हैं जितनी तेज़ी से वे उसकी समीक्षा, सुरक्षा या गवर्नेंस कर सकते हैं" ।
गवर्नेंस: असली ROI गुणक
अगर रिपोर्ट में से कोई एक खोज है जिस पर इंजीनियरिंग लीडर्स को तुरंत अमल करना चाहिए, तो वह यह है: गवर्नेंस ही ROI (निवेश पर प्रतिफल) गुणक है। जो टीमें AI उपयोग को गवर्न करती हैं और जो नहीं करतीं, उनके बीच का अंतर मामूली नहीं है — यह दक्षता लाभ को हासिल करने और उन्हें बहता हुआ देखने के बीच का अंतर है।
ब्लैक डक ने पाया कि पूर्ण गवर्नेंस फ्रेमवर्क वाले संगठनों ने AI कोडिंग टूल्स से 90% बड़े दक्षता लाभ की सूचना दी। बिना संरचित निगरानी वाली टीमों का आंकड़ा गिरकर 44% रह गया ।
इस संदर्भ में गवर्नेंस का मतलब नौकरशाही नहीं है। इसका मतलब है कि कौन से टूल्स का उपयोग किया जाता है, AI-जनरेटेड कोड की समीक्षा कैसे की जाती है, कौन से सुरक्षा द्वार पार करने होते हैं, और आउटपुट का मालिक कौन है, इसके लिए परिभाषित नीतियां होना। यह "डेवलपर्स जो चाहें इस्तेमाल करें" और "डेवलपर्स एक संरचित, ऑडिटेबल पाइपलाइन के भीतर स्वीकृत टूल्स का उपयोग करें" के बीच का अंतर है।
शैडो AI की समस्या
गवर्नेंस को जटिल बनाने वाली चीज़ है शैडो AI का उदय — डेवलपर्स कंपनी की नीति के विरुद्ध या उसके बाहर AI टूल्स का उपयोग कर रहे हैं। ब्लैक डक ने पाया कि 18% संगठन शैडो AI को एक महत्वपूर्ण अप्रबंधित जोखिम के रूप में रिपोर्ट करते हैं। जब Cursor, Windsurf, या Claude Code जैसे टूल्स को व्यक्तिगत डेवलपर स्तर पर खरीद या सुरक्षा समीक्षा से गुज़रे बिना अपना लिया जाता है, तो संगठन अपने अटैक सरफेस (हमले की सतह) की दृश्यता खो देता है ।
सप्लाई-चेन जोखिम: AI-जनरेटेड कोड को क्या विरासत में मिलता है
सप्लाई-चेन के निहितार्थ वे हैं जहाँ गवर्नेंस की कमियाँ ठोस कमज़ोरियों में बदल जाती हैं। ब्लैक डक का काम — जिसमें इसकी संबंधित 2026 OSSRA रिपोर्ट भी शामिल है — AI कोडिंग असिस्टेंट के लिए विशेष तीन परस्पर जुड़े जोखिमों को उजागर करता है:
लाइसेंस लॉन्ड्रिंग। ओपन-सोर्स रिपॉजिटरी पर प्रशिक्षित AI असिस्टेंट मूल लाइसेंस जानकारी को बनाए रखे बिना कॉपीलेफ्ट स्रोतों से कोड स्निपेट उत्पन्न कर सकते हैं । 2026 OSSRA रिपोर्ट में पाया गया कि दो-तिहाई ऑडिटेड कोडबेस में लाइसेंस विरोधाभास हैं — रिपोर्ट के इतिहास में सबसे अधिक दर । संगठन बिना जाने ही ऐसा कोड शिप कर रहे होंगे जिसे उपयोग करने का उनके पास अधिकार नहीं है।
डिपेंडेंसी विस्फोट। प्रति कोडबेस ओपन-सोर्स घटक साल-दर-साल 30% बढ़े, और प्रति कोडबेस औसत कमज़ोरियों में 107% की वृद्धि हुई । AI कोडिंग असिस्टेंट इस प्रवृत्ति को तेज़ करते हैं क्योंकि वे तेज़ी से और व्यापक प्रशिक्षण डेटासेट से समाधान बनाते हैं — जिसका अर्थ है कि प्रत्येक AI-जनरेटेड फ़ंक्शन उन निर्भरताओं को खींच सकता है जिन्हें डेवलपर ने स्पष्ट रूप से नहीं चुना।
अनुपालन अंतर। केवल 24% संगठन AI-जनरेटेड कोड का व्यापक IP, लाइसेंस, सुरक्षा और गुणवत्ता मूल्यांकन करते हैं। इसका मतलब है कि तीन-चौथाई संगठन इस सवाल का विश्वसनीय उत्तर नहीं दे सकते: "हमने अभी-अभी किन कानूनी और सुरक्षा दायित्वों के लिए प्रतिबद्धता जताई?"
डेवलपर का भरोसा: अपनाना बढ़ता है जबकि विश्वास गिरता है
ब्लैक डक के निष्कर्ष अकेले नहीं हैं। लगभग इसी अवधि में प्रकाशित कई स्वतंत्र सर्वेक्षण विस्तृत डेटा के साथ विश्वास की तस्वीर को मजबूत और विस्तारित करते हैं:
सोनार के 2026 स्टेट ऑफ कोड डेवलपर सर्वे (1,100+ डेवलपर्स) में पाया गया कि 96% डेवलपर्स AI-जनरेटेड कोड की कार्यात्मक शुद्धता पर पूरी तरह से भरोसा नहीं करते हैं। फिर भी केवल 48% ही इसे कमिट करने से पहले हमेशा सत्यापित करते हैं — जिसका अर्थ है कि जिस कोड पर डेवलपर्स खुद भरोसा नहीं करते, वह नियमित रूप से प्रोडक्शन में शिप किया जा रहा है ।
स्टैक ओवरफ्लो के 2025 डेवलपर सर्वे (49,009 उत्तरदाताओं) ने दिखाया कि AI सटीकता में विश्वास एक वर्ष में 40% से गिरकर 29% हो गया। सक्रिय अविश्वास बढ़कर 46% हो गया, जबकि सकारात्मक अनुकूलता 72% से गिरकर 60% हो गई ।
हार्नेस के स्टेट ऑफ AI-ड्रिवन सॉफ्टवेयर रिलीज़ 2026 (500 इंजीनियरिंग लीडर्स) ने पाया कि 57% को अभी भी AI-जनरेटेड कोड की हर पंक्ति के लिए ह्यूमन-इन-द-लूप समीक्षा की आवश्यकता होती है, और 29% AI असिस्टेंट अपनाने से पहले की तुलना में अब कोड रिव्यू पर अधिक समय बिताते हैं ।
इन सर्वेक्षणों में आम सहमति उल्लेखनीय रूप से सुसंगत है: डेवलपर्स AI टूल्स के बिना काम नहीं कर सकते, लेकिन वे उन पर पूरी तरह से भरोसा भी नहीं कर सकते। जनरेशन और वेरिफिकेशन के बीच का अंतर नई बाधा बन गया है।
नोमा सिक्योरिटी की CISO, डायना केली ने मूल तनाव को पकड़ा: "तेज़ कोड, सुरक्षित कोड के समान नहीं है"।
गवर्नेंस वास्तव में कैसी दिखती है
ब्लैक डक का उपाय अमूर्त नहीं है। रिपोर्ट उन ठोस उपायों के एक सेट की ओर इशारा करती है जो पूर्ण गवर्नेंस वाले 30% को बाकियों से अलग करते हैं:
संरचित AI गवर्नेंस फ्रेमवर्क — अनौपचारिक दिशानिर्देश नहीं, बल्कि टूल अप्रूवल, आउटपुट रिव्यू और जवाबदेही को कवर करने वाली प्रलेखित, लागू नीतियां
पाइपलाइन-इंटीग्रेटेड रिव्यू गेट्स — मैन्युअल सिक्योरिटी-टेस्टिंग कतार हैंडऑफ से दूर जाना, जिसका 46% कंपनियां अभी भी उपयोग करती हैं, और हर AI-असिस्टेड कमिट पर चलने वाली स्वचालित गुणवत्ता और सुरक्षा जांच की ओर बढ़ना
डिप्लॉयमेंट के बाद निरंतर निगरानी — ब्लैक डक नोट करता है कि "केवल शिफ्ट-लेफ्ट रणनीति अब पर्याप्त नहीं है" क्योंकि जोखिम पूरे सॉफ्टवेयर डेवलपमेंट लाइफसाइकिल में पेश किया जाता है, खोजा जाता है और इसे प्रबंधित किया जाना चाहिए
सुरक्षा टूलचेन का युक्तिकरण — 71% से अधिक उत्तरदाताओं ने टूल स्प्रॉल (उपकरणों का बिखराव) को एक प्रमुख घर्षण स्रोत के रूप में रिपोर्ट किया, और कम, बेहतर-एकीकृत टूल्स पर समेकित करना AI को सुरक्षित रूप से स्केल करने के लिए एक पूर्वापेक्षा है
निष्कर्ष
ब्लैक डक रिपोर्ट AI कोडिंग असिस्टेंट का उपयोग करने के खिलाफ तर्क नहीं देती। यह तर्क देती है कि बिना समानुपातिक गवर्नेंस के उनका उपयोग करना आत्म-पराजय है। जब 97% टीमें अभूतपूर्व गति से कोड जनरेट कर रही हैं लेकिन केवल 30% के पास इसे प्रबंधित करने का निगरानी बुनियादी ढांचा है, तो इंडस्ट्री सामूहिक रूप से ऐसे चेक लिख रही है जिन्हें वह भुना नहीं सकती।
गवर्नेंस और दक्षता लाभ के बीच संबंध — 90% बनाम 44% — व्यावसायिक मामले को स्पष्ट करता है। जो संगठन पहले सुरक्षा रेलिंग का निर्माण करते हैं, वे AI द्वारा वादा की गई उत्पादकता हासिल करेंगे। जो ऐसा नहीं करते, वे बार-बार पाएंगे कि कीबोर्ड पर बचाया गया समय समीक्षा कतार में खर्च हो जाता है।
blackduck.comThe State of AI-Powered Software Development
developer-tech.comBlack Duck: AI coding demands modern supply chain governance
morningstar.comBlack Duck Report Reveals Software Supply Chains ...
prnewswire.comNew Black Duck Research Shows AI and Supply Chain Transparency Redefining Embedded Software Landscape